

Lab4PurpleSec एक मॉड्यूलर पर्पल टीम होमलैब है जो एक कमजोर Active Directory वातावरण (GOAD), एक Docker-आधारित वेब DMZ, pfSense + Suricata, और Wazuh SIEM को जोड़ता है। यह वेब शोषण, पिवोटिंग, Active Directory हमलों और ब्लू टीम डिटेक्शन के लिए एक यथार्थवादी, ओपन-सोर्स प्रशिक्षण वातावरण प्रदान करता है।


Lab4PurpleSec एक खंडित (segmented) साइबरसुरक्षा होमलैब है जो Red Team और Blue Team के व्यावहारिक अभ्यास के लिए है, जिसमें नेटवर्क और वेब पेनेट्रेशन टेस्टिंग, Active Directory हमले, और रक्षात्मक निगरानी (SIEM, IDS/IPS) को संयोजित किया गया है। यह उन छात्रों और साइबरसुरक्षा उत्साही लोगों के लिए है जो पूर्व-निर्मित VMs का उपयोग करने के बजाय वातावरण को शुरू से बनाना पसंद करते हैं। लक्ष्य यह है कि प्रत्येक घटक को मैन्युअल रूप से इंस्टॉल और कॉन्फ़िगर करके समझा जाए, एक पुनरुत्पादक (reproducible) फिर भी अनुकूलन योग्य तरीके से।
निम्नलिखित तालिका प्रलेखित साइबरसुरक्षा परिदृश्यों का अवलोकन प्रदान करती है।
| परिदृश्य | स्थिति | लिंक |
|---|---|---|
| परिदृश्य 1 - वेब एप्लिकेशन शोषण (WAN → DMZ) | प्रलेखित | परिदृश्य 1 |
| परिदृश्य 2 - GOAD पर Active Directory हमले (Kerberoasting & AS-REP Roasting) | प्रलेखित | परिदृश्य 2 |
लैब टोपोलॉजी और परिदृश्य सूचकांक के लिए SCENARIOS/00-lab-overview.md भी देखें।
Lab4PurpleSec में निम्नलिखित विशेषताएँ शामिल हैं:
Lab4PurpleSec एक विकसित होती साइबरसुरक्षा होमलैब है जिसे लगभग-एंटरप्राइज़ वातावरण में Red Team और Blue Team प्रशिक्षण के लिए डिज़ाइन किया गया है, जिसमें नेटवर्क/वेब पेनेट्रेशन टेस्टिंग, Active Directory, डिटेक्शन, SIEM, और IDS/IPS को एकीकृत किया गया है।
यह परियोजना छात्रों और साइबरसुरक्षा उत्साही लोगों के लिए है!
Lab4PurpleSec को लचीला बनाया गया है और इसे आपकी आवश्यकताओं और उपलब्ध संसाधनों के अनुसार परिनियोजित किया जा सकता है। आपको सभी VMs एक साथ चलाने की आवश्यकता नहीं है - परिदृश्य चरण-दर-चरण निष्पादित करने के लिए डिज़ाइन किए गए हैं।
नोट: ये पूर्वापेक्षाएँ एक संदर्भ कॉन्फ़िगरेशन के लिए हैं। आप इन्हें अपनी आवश्यकताओं के अनुसार अनुकूलित कर सकते हैं। निश्चित रूप से, RAM सबसे महत्वपूर्ण संसाधन है जिस पर विचार करना चाहिए (वर्चुअलाइज़ेशन के लिए, CPU/GPU शक्ति उतनी महत्वपूर्ण नहीं है जितनी RAM)।
महत्वपूर्ण नोट्स:
Vagrantfile में अपने हार्डवेयर से मेल खाने के लिए (यदि आवश्यक हो तो प्रति VM RAM/CPU कम करें)विस्तृत हार्डवेयर और सॉफ़्टवेयर आवश्यकताओं के लिए, docs/SETUP/prereqs.md देखें।
docs/SETUP/prereqs.md देखेंLab4PurpleSec पूर्व-निर्मित वर्चुअल मशीन (OVA/OVF) प्रदान नहीं करता है। इंस्टॉलेशन पूरी तरह से "शुरू से" दिए गए विस्तृत गाइड का पालन करके किया जाता है। यह दृष्टिकोण:
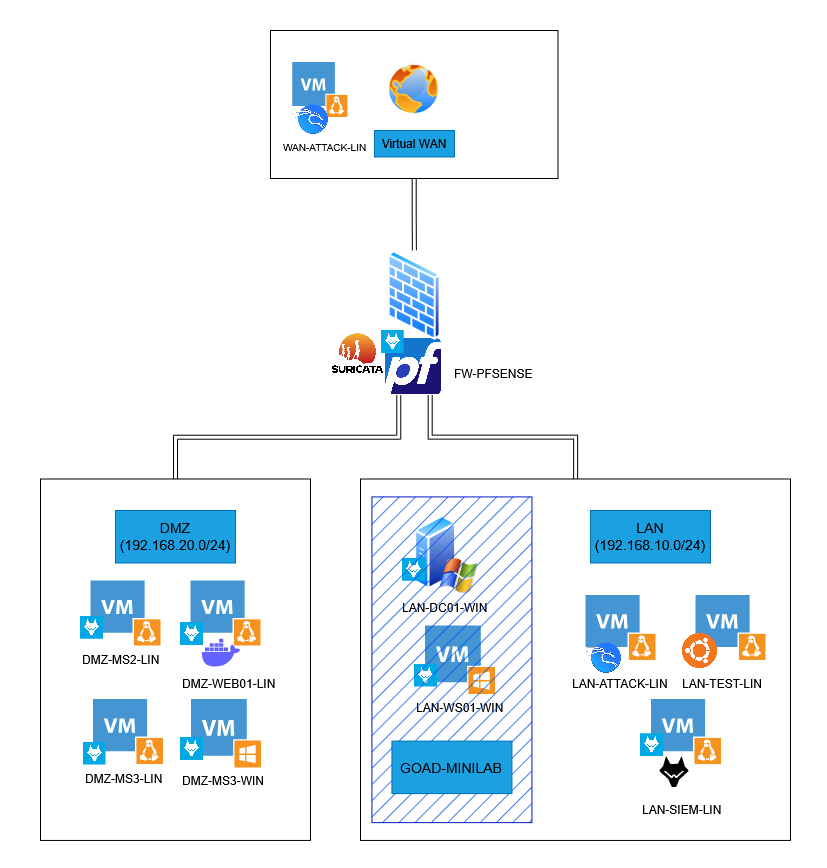
Lab4PurpleSec एक ऐसा वातावरण है जो एप्लिकेशन और सिस्टम भेद्यता शोषण के लिए समर्पित है, जिसमें जानबूझकर कमजोर मशीनें (Metasploitable2/3), एक पृथक DMZ ज़ोन में OWASP वेब एप्लिकेशन, साथ ही एक कमजोर Active Directory वातावरण (GOAD MINILAB) होस्ट किया जाता है। समग्र टोपोलॉजी निम्नलिखित आरेख में दिखाई गई है।
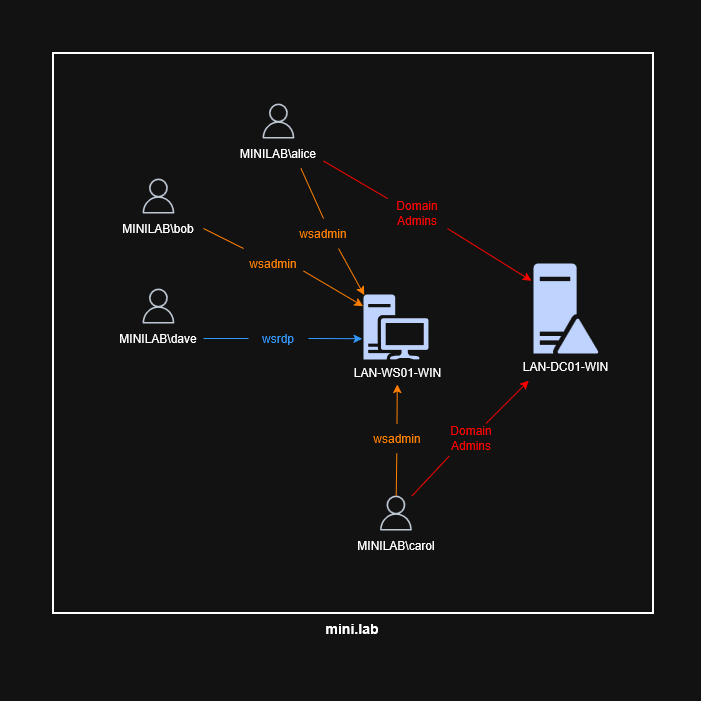
GOAD-MINILAB एक डोमेन कंट्रोलर और एक Windows क्लाइंट वर्कस्टेशन (यदि आवश्यक हो तो कई) के साथ एक सरलीकृत Active Directory वातावरण को दोहराता है, जिससे विभिन्न प्रकार के Active Directory-उन्मुख हमलों का अनुकरण किया जा सकता है।
यह अनुभाग Lab4PurpleSec रिपॉज़िटरी के संगठन को प्रस्तुत करता है और प्रत्येक निर्देशिका और मुख्य फ़ाइल की भूमिका का वर्णन करता है। यह संरचना इंस्टॉलेशन गाइड, कॉन्फ़िगरेशन, परीक्षण और परियोजना संसाधनों के बीच स्पष्ट नेविगेशन को सक्षम बनाती है।







