

AI-संचालित मॉड्यूलर Active Directory रेड-टीम फ्रेमवर्क, जो अधिकृत पेनेट्रेशन टेस्टिंग, AD enumeration, attack-path विश्लेषण, Kerberos/ADCS वर्कफ़्लो, रिपोर्टिंग, ऑपरेटर ऑटोमेशन, और MCP सर्वर एकीकरण के लिए है।
v5.0 «AdStrike»AI संचालित पेशेवर Active Directory आक्रमण फ्रेमवर्क



केवल अधिकृत उपयोग के लिए। स्पष्ट लिखित अनुमति के बिना इस टूल को किसी भी सिस्टम के विरुद्ध न चलाएँ।
रिलीज़ स्थिति: बीटा/अनुसंधान बिल्ड। मेनू और आयात स्वास्थ्य जाँच पास होती हैं; व्यक्तिगत मॉड्यूल अभी भी लक्ष्य स्थिति, क्रेडेंशियल, नेटवर्क पहुँच और स्थापित तृतीय-पक्ष टूल पर निर्भर करते हैं।
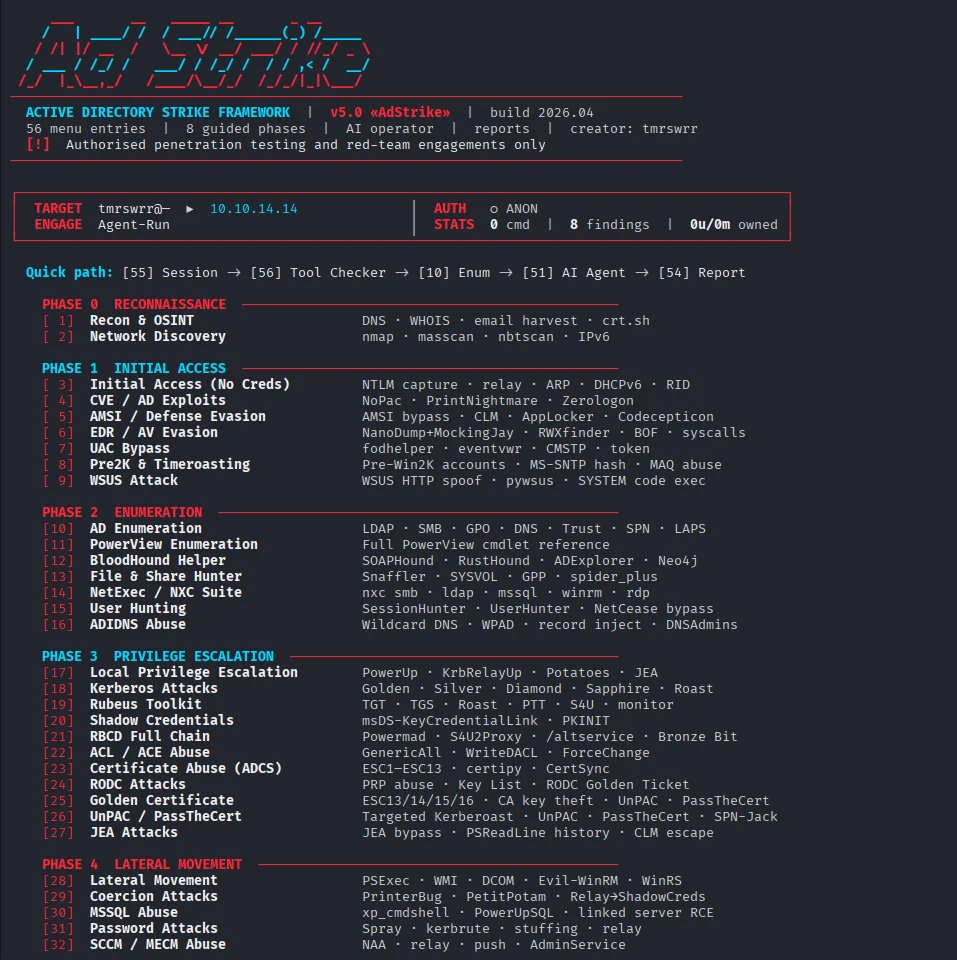
AdStrike एक मॉड्यूलर, टर्मिनल-आधारित Active Directory आक्रमण फ्रेमवर्क है। यह ऑपरेटरों को खोज, प्रगणना, शोषण, क्रेडेंशियल एक्सेस, पार्श्व गति, दृढ़ता और रिपोर्टिंग के माध्यम से आगे बढ़ने में मदद करता है, जबकि सत्र स्थिति को एक ही स्थान पर रखता है।
फ्रेमवर्क लक्ष्य विवरण, क्रेडेंशियल, Kerberos स्थिति, निष्कर्ष, निष्पादित कमांड और आउटपुट पथ को एक साझा सत्र में संग्रहीत करता है। मॉड्यूल उस संदर्भ का पुनः उपयोग कर सकते हैं, बजाय ऑपरेटर को बार-बार वही डेटा फिर से दर्ज करने के लिए मजबूर करने के।
🔑 किसी API कुंजी की आवश्यकता नहीं। AdStrike अब एक MCP सर्वर के साथ आता है जो सभी 53 टूल (52 आक्रमण मॉड्यूल +
set_engagement) को Model Context Protocol के माध्यम से उजागर करता है। इसे उस MCP होस्ट में प्लग करें जिसे आप पहले से उपयोग करते हैं — Claude Code, Cursor, Claude Desktop — और उस होस्ट का LLM अपनी ही सदस्यता के साथ पूरे एंगेजमेंट को संचालित करता है। कोई Ollama नहीं, कोईANTHROPIC_API_KEYनहीं, डाउनलोड करने के लिए कोई स्थानीय मॉडल नहीं। नीचे MCP सर्वर (कोई API कुंजी नहीं) और docs/mcp.md देखें।
मुख्य क्षमताएँ:
| AD प्रगणना | BloodHound सहायक |
|---|---|
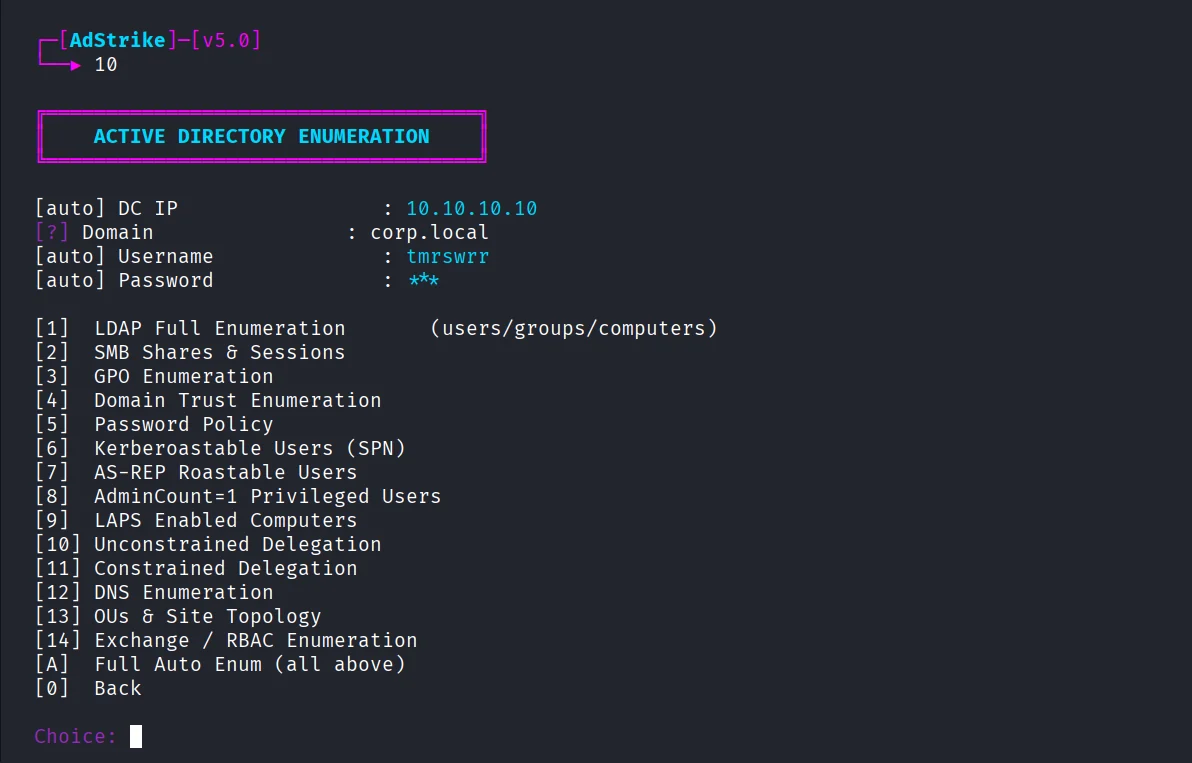 | 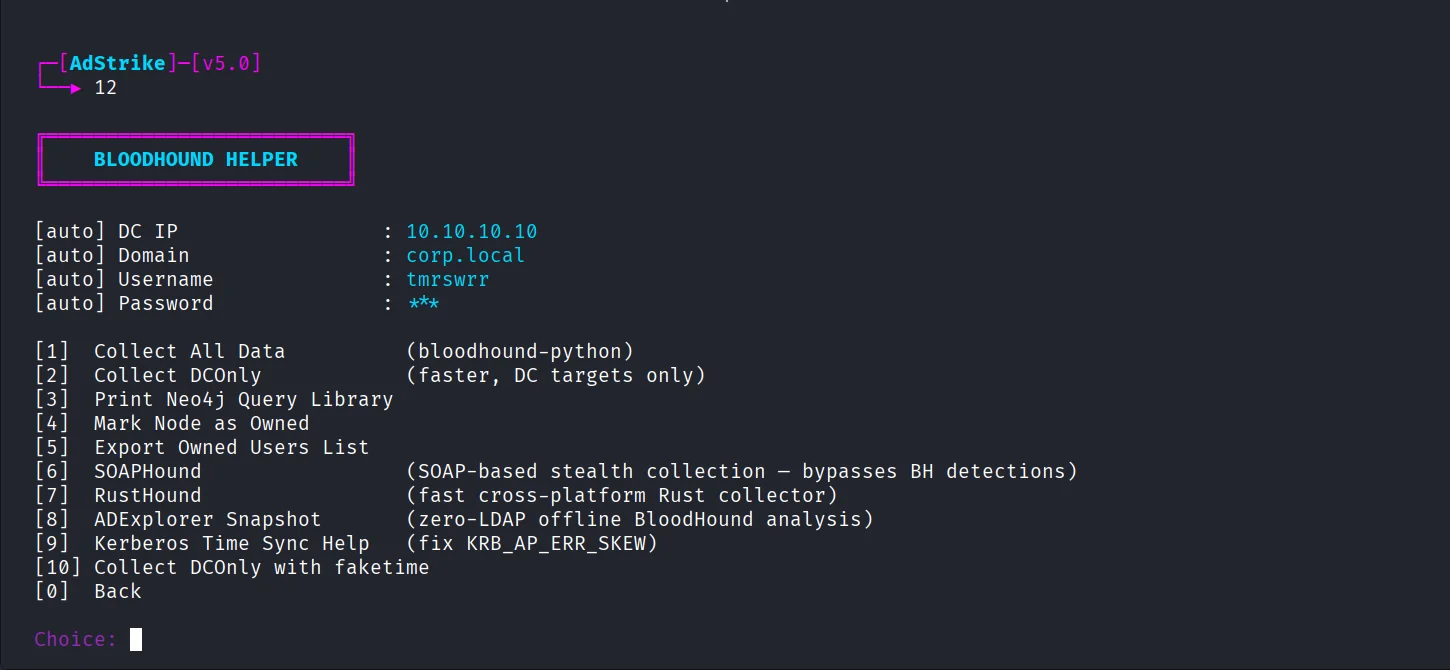 |
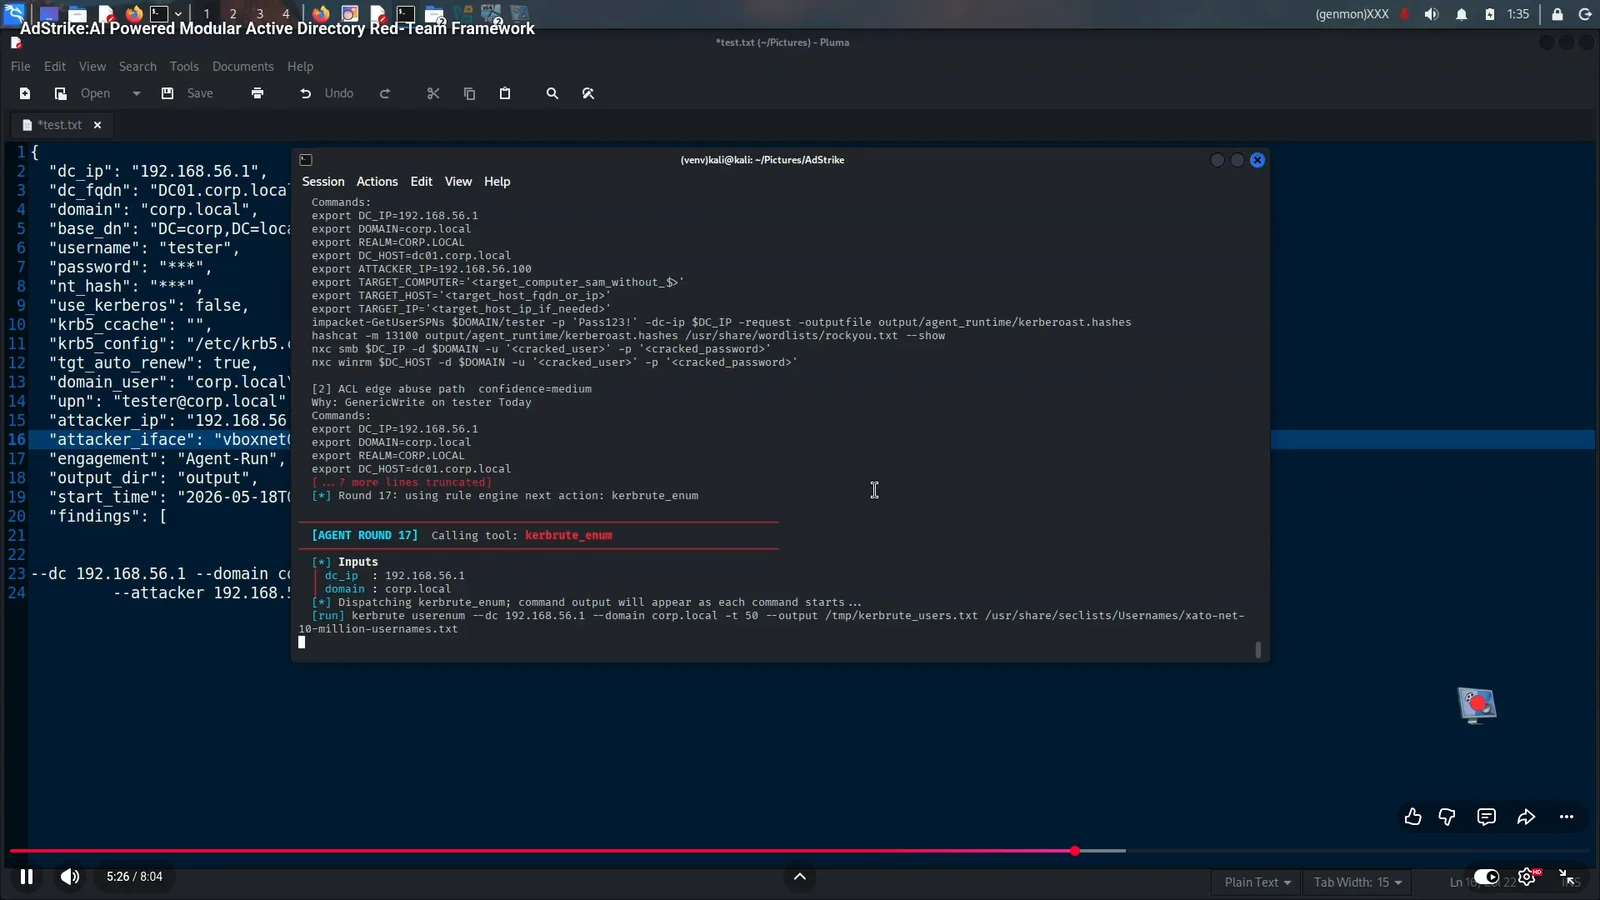
| AdStrike Agent | Smart Analyst |
|---|---|
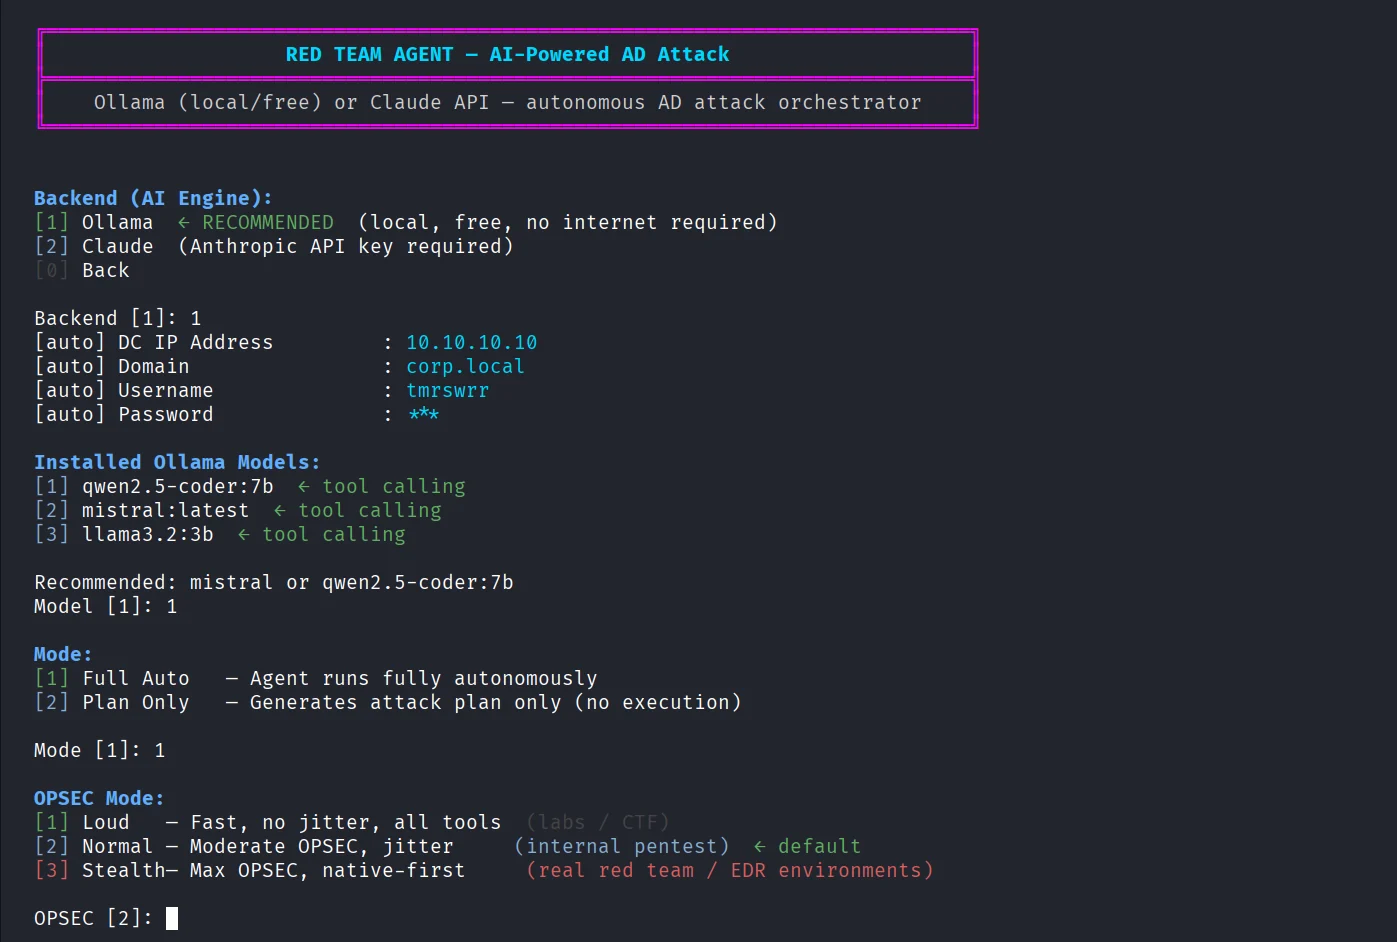 | 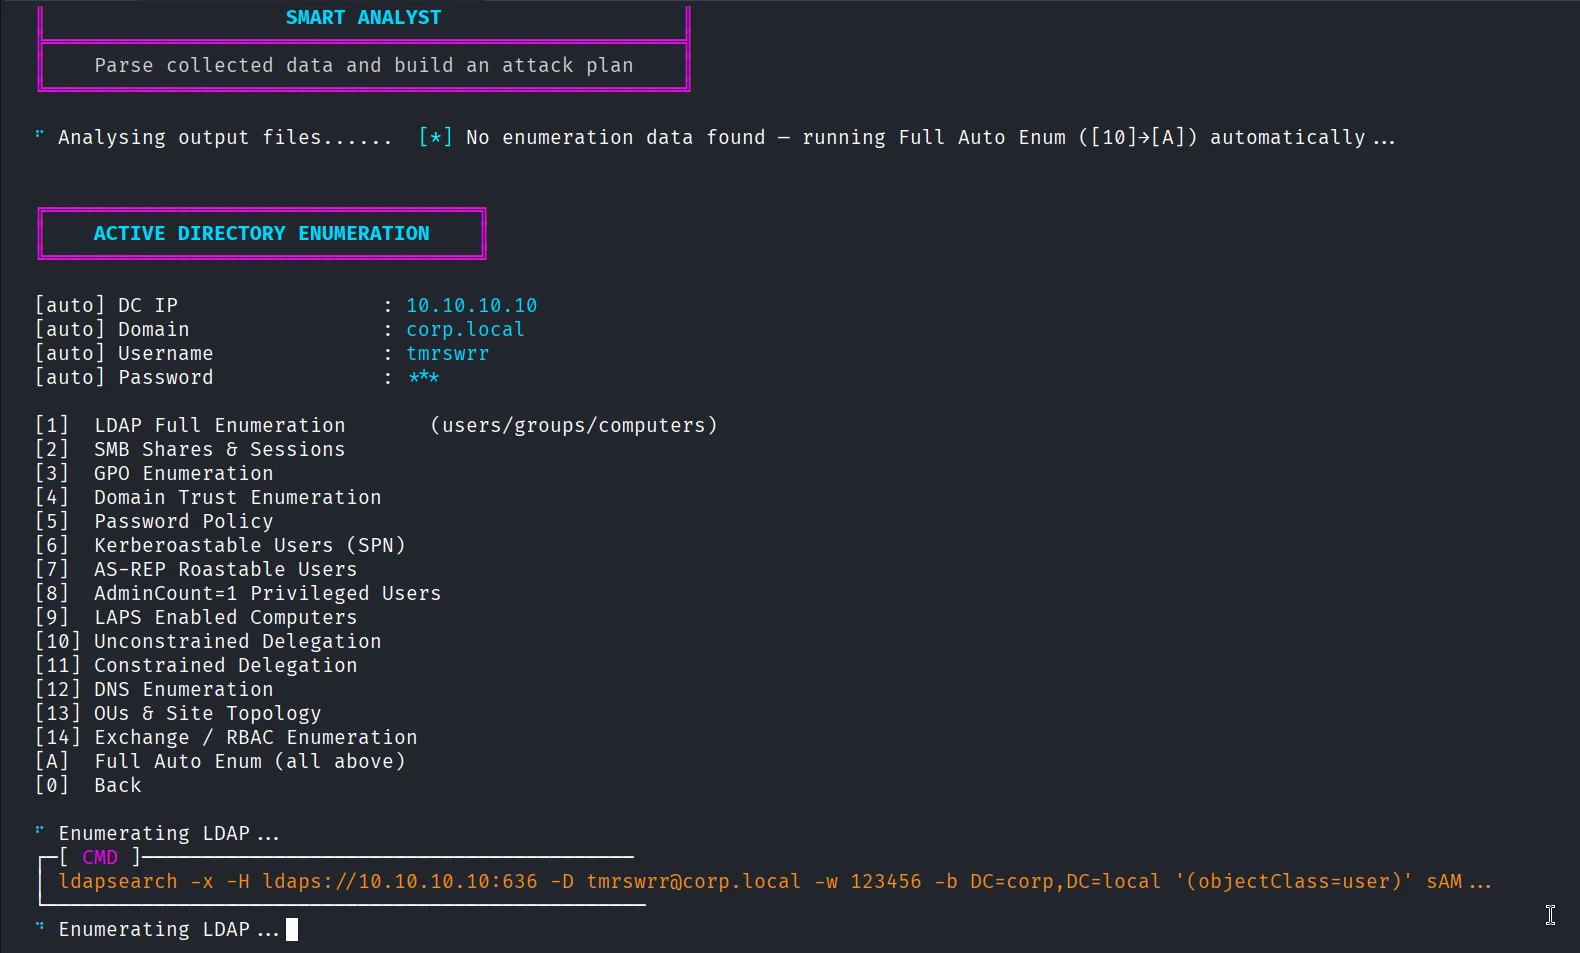 |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
install.sh या run.sh को sudo के साथ न चलाएँ। इंस्टॉलर रेपो-लोकल फ़ाइलें बनाता है जैसे adrt_venv/, .env, और output/; root के रूप में चलाने पर वे फ़ाइलें root-owned रह सकती हैं।
यदि आप इसे पहले ही sudo के साथ चला चुके हैं, तो स्वामित्व एक बार ठीक करें:
sudo chown -R "$(id -un):$(id -gn)" .
| मद | आवश्यकता |
|---|---|
| OS | Kali Linux 2024+ या Parrot OS अनुशंसित |
| Python | 3.10 या उच्चतर |
| विशेषाधिकार | फ्रेमवर्क के लिए सामान्य उपयोगकर्ता; केवल उन उपकरणों के लिए root जिन्हें पैकेट कैप्चर या विशेषाधिकार प्राप्त नेटवर्क क्रियाओं की आवश्यकता होती है |
| नेटवर्क | इन-स्कोप AD सेवाओं तक पहुँच, सामान्यतः 88, 389, 443, 445, 636, 5985 |
मुख्य बाहरी उपकरण:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
अधिकांश निर्भरताएँ install.sh द्वारा इंस्टॉल की जाती हैं। कुछ वैकल्पिक टूल्स संभव होने पर scripts/repair_tools.sh द्वारा इंस्टॉल या मरम्मत किए जाते हैं।
इंस्टॉलर .env.example को .env में कॉपी करता है। एंगेजमेंट से पहले .env को संपादित करें:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
आप इन मानों को Session Manager से इंटरैक्टिव रूप से भी दर्ज कर सकते हैं। सत्र उन्हें स्वचालित रूप से मॉड्यूल्स के बीच ले जाता है।
कभी भी वास्तविक एंगेजमेंट डेटा कमिट न करें। .env, output/, टिकट फ़ाइलें, हैश, डंप, रिपोर्ट, और कैप्चर किया गया लूट को निजी और रिडैक्टेड रखें।
उपयोगी एनवायरनमेंट फ़्लैग:
| Variable | Default | Purpose |
|---|---|---|
ADSTRIKE_SHOW_SECRETS | false | स्पष्ट रूप से सक्षम किए जाने तक लॉग और रिपोर्ट में पासवर्ड, हैश, और लूट को मास्क करें |
ADSTRIKE_NO_ANIMATION | unset | क्लीनर लॉग या धीमे टर्मिनल्स के लिए स्टार्टअप एनिमेशन अक्षम करें |
ADSTRIKE_PORT_CHECK | unset | सत्र सेटअप के दौरान त्वरित nmap AD पोर्ट जाँच को बाध्य करें |
TGT_AUTO_RENEW | true | जहाँ समर्थित हो वहाँ Kerberos नवीनीकरण व्यवहार सक्षम रखें |
ADSTRIKE_OPSEC | normal | एजेंट मोड ओवरराइड: loud, normal, या stealth |
ADSTRIKE_BH_HOST | unset | BloodHound/Agent होस्टनाम ओवरराइड |
ADSTRIKE_BH_DOMAIN | unset | BloodHound/Agent डोमेन ओवरराइड |
ADSTRIKE_BH_IP | unset | BloodHound/Agent DC IP ओवरराइड |
ANTHROPIC_API_KEY | unset | AdStrike Agent के लिए वैकल्पिक Claude बैकएंड कुंजी |
इंटरैक्टिव मेनू प्रारंभ करें:


