
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 owasp/honeypot-project
वेब हनीपॉट तैनात करें ताकि उभरते हमले का डेटा कैप्चर किया जा सके, ELK के माध्यम से ModSecurity ऑडिट लॉग का विश्लेषण करें, और सामुदायिक-संचालित वेब…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - थ्रेट रिसर्च टूल्स + सार्वजनिक रूप से साझा की गई खुफिया जानकारी और दस्तावेज़
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Cisco RV320 कॉन्फ़िगरेशन और डीबगिंग डेटा को डंप करने के लिए एक्सप्लॉइट्स और रिमोट रूट एक्सप्लॉइट!
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 skelsec/kerberoast
केरबेरोस-आधारित हमलों के लिए शुद्ध पायथन टूलकिट, जिनमें ASREProast, SPNroast, और LDAP गणना शामिल है, कमजोर एक्टिव डायरेक्ट्री खातों की पहचान करने और…
 p0dalirius/sharehound
नेटवर्क शेयरों के एक्सेस अधिकारों को आसानी से BloodHound OpenGraphs में मैप करने के लिए एक python टूल
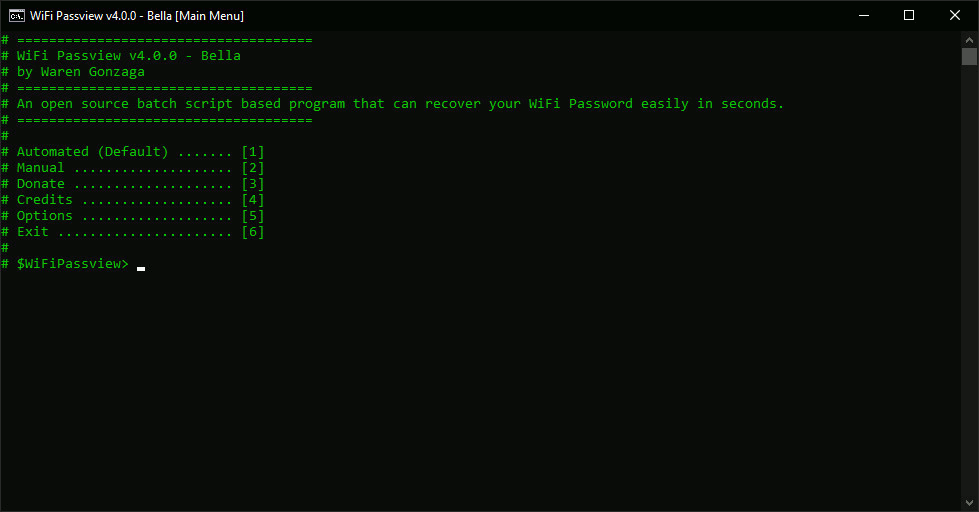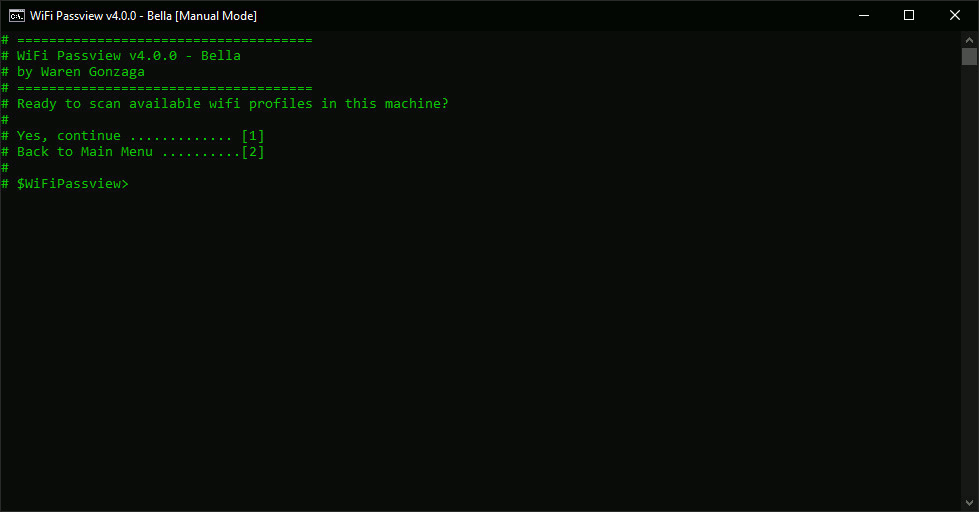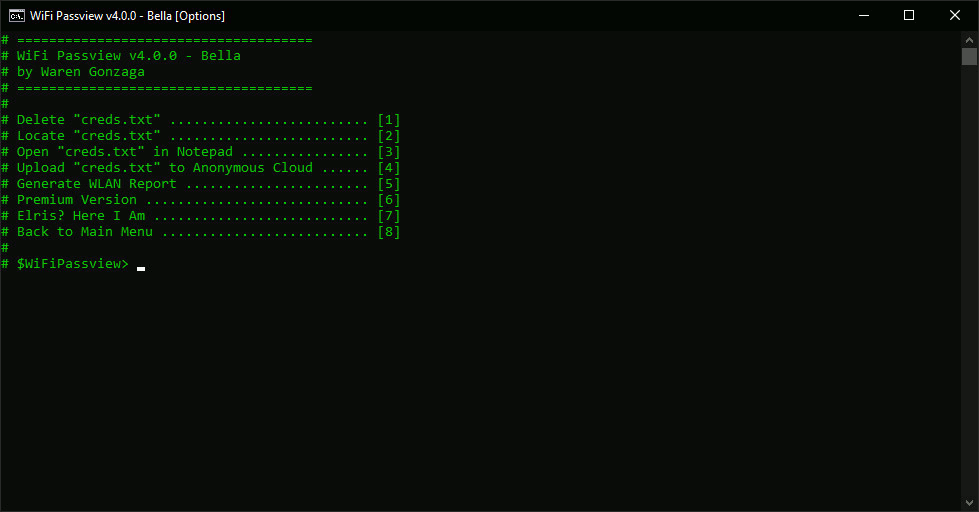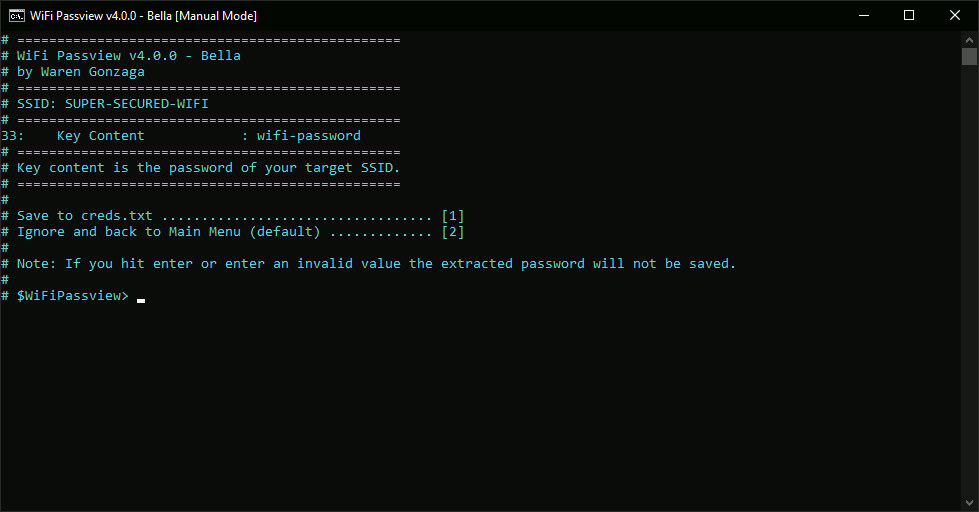 warengonzaga/wifi-passview
Windows के लिए एक ओपन सोर्स बैच स्क्रिप्ट आधारित WiFi Passview!
 accentusoft/linkscope_client
लिंकस्कोप क्लाइंट सॉफ़्टवेयर के लिए रिपॉज़िटरी।
 grutz/h3c-pt-tools
हुआवेई/H3C/HP पैठ परीक्षण उपकरण
 n00py/outpacket
यह चीटशीट सामान्य impacket वर्कफ़्लो को उनके आधुनिक विकल्पों से मैप करती है।
 idnahacks/goodhound
Sharphound, Bloodhound और Neo4j का उपयोग करता है ताकि लक्षित सुधार के लिए हमले के पथों की एक कार्रवाई योग्य सूची उत्पन्न की जा सके।
 madhavmehndiratta/dorkscanner
एक सामान्य सर्च इंजन डॉर्क स्कैनर, आपके द्वारा प्रदान किए गए डॉर्क के साथ सर्च इंजनों को स्क्रैप करता है ताकि कमजोर URL खोजे जा सकें।
 offensive-hub/black-widow
GUI-आधारित आक्रामक पैठ परीक्षण उपकरण (खुला स्रोत)
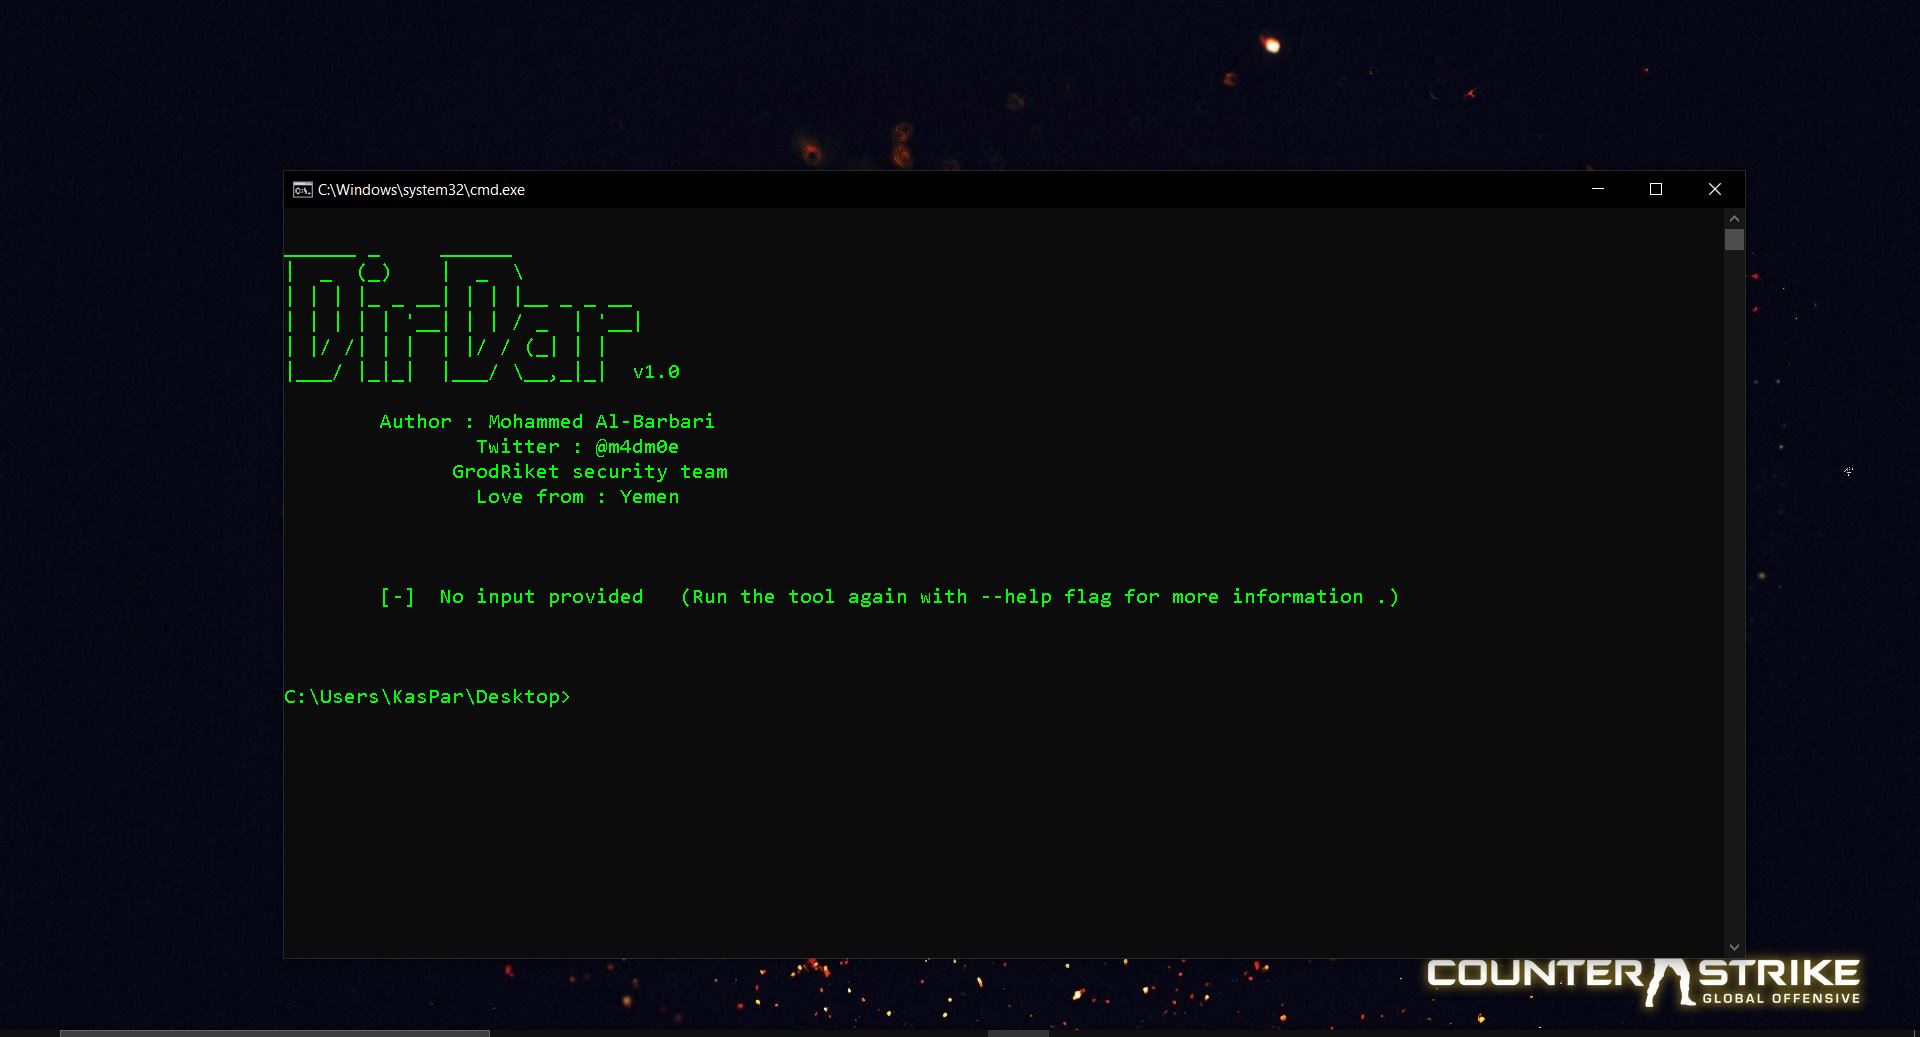 m4dm0e/dirdar
DirDar एक उपकरण है जो (403-Forbidden) निर्देशिकाओं की खोज करता है ताकि उन्हें तोड़कर उस पर निर्देशिका सूची प्राप्त की जा सके।
 in3tinct/see-surf
सर्वर साइड रिक्वेस्ट फोर्जरी (SSRF) के संभावित कमजोर पैरामीटर खोजने के लिए सुरक्षा उपकरण।
 rosesecurity/scrappy
Python उपयोगिता जो PDFs से स्क्रैप करके brute force, forced browsing और dictionary attacks के लिए लक्षित wordlists उत्पन्न करती है, जिसमें word…
 bo0om/parampampam
वेब अनुप्रयोगों में छिपे GET और POST पैरामीटर खोजने के लिए ब्रूट-फोर्स टूल, जो कस्टम वर्डलिस्ट और समवर्ती अनुरोधों का समर्थन करता है।
 n0kovo/fb_friend_list_scraper
फेसबुक पर बड़ी मित्र सूचियों से नाम और उपयोगकर्ता नाम स्क्रैप करने के लिए OSINT टूल, बिना रेट लिमिटेड हुए।








