
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 cl4ym0re/cve-2023-21768-compiled
CVE-2023-21768 के लिए संकलित एक्सप्लॉइट, जो AFD.sys ड्राइवर को लक्षित करने वाली Windows स्थानीय विशेषाधिकार वृद्धि (Local Privilege Escalation)…
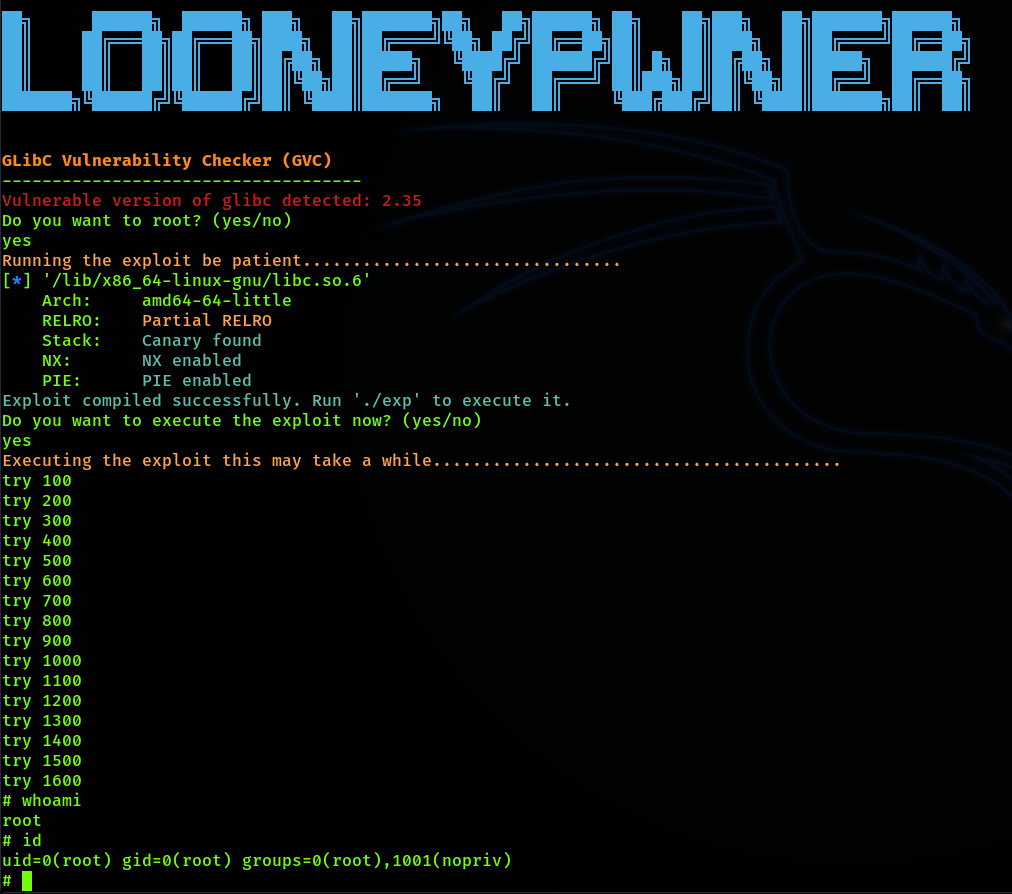 chaudharyarjun/looneypwner
CVE-2023-4911 के लिए एक्सप्लॉइट टूल, जो विभिन्न Linux वितरणों में 'Looney Tunables' glibc कमजोरी को लक्षित करता है।
 aiex-3/confluence-hack
CVE-2023-22515 के लिए Atlassian Confluence में एक शोषण जो एक नया एडमिन उपयोगकर्ता बनाता है और सर्वर पर कमांड निष्पादन के लिए एक वेब-आधारित शेल प्लगइन…
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 0xdea/raptor_infiltrate20
#INFILTRATE20 रैप्टर की पार्टी पैक।
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows क्रॉस-डिवाइस वर्चुअल कैमरा EoP - मानक उपयोगकर्ता से SYSTEM
 slaptat/copyfail30
copyFail python 3.10 से पहले के लिए, os.splice() के बिना
 ch3rn0byl/cve-2021-21551
CVE-2021-21551 के लिए अवधारणा-सिद्ध शोषण जो Dell के dbutil_2_3 ड्राइवर को लक्ष्य करता है ताकि HVCI अक्षम कर दिए गए सिस्टम पर कोड निष्पादन प्राप्त…
 roddux/germy
जर्मी (GERMY) N_GSM लाइन डिसिप्लिन में एक लिनक्स कर्नेल n-day है।
 karazajac/dirtyfail
लिनक्स पेज-कैश लेखन भेद्यताओं के लिए डिटेक्टर + PoC: Copy Fail (CVE-2026-31431) और Dirty Frag (CVE-2026-43284/43500)। केवल अधिकृत सुरक्षा अनुसंधान के…
 rhzv0/bat
कर्नेल-स्तरीय स्टील्थ, C2 बीकनिंग, विशेषाधिकार वृद्धि, क्रेडेंशियल हार्वेस्टिंग, लेटरल मूवमेंट, और आर्टिफैक्ट विनाश के साथ पूर्ण-स्पेक्ट्रम लिनक्स…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 के लिए प्रूफ ऑफ कॉन्सेप्ट कोड
 sxlmnwb/cve-2023-0386
Ubuntu 22.04 पर भेद्यताओं का शोषण
 zephrfish/copyfail-cve-2026-31431
लिनक्स कर्नेल LPE एक्सप्लॉइट (CVE-2026-31431) जो रूट प्राप्त करने के लिए AF_ALG + splice का उपयोग करके setuid-बाइनरी पेज कैश को अधिलेखित करता है। कोई…
 padovah4ck/cve-2019-0986
सुरक्षा अनुसंधान
 hd3s5aa/cve-2023-21674
CVE-2023-21674 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Windows ALPC भेद्यता जो ब्राउज़र सैंडबॉक्स एस्केप और SYSTEM विशेषाधिकार वृद्धि को कर्नेल…
 hoangkien1020/cve-2020-14321
पाठ्यक्रम नामांकन ने शिक्षक भूमिका से प्रबंधक भूमिका में विशेषाधिकार वृद्धि की अनुमति दी, जिससे RCE प्राप्त हुआ।








