
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 mbadanoiu/cve-2024-22274
CVE-2024-22274: VMware vCenter Server में प्रमाणित रिमोट कोड निष्पादन
 slyd0g/dylibhijacktest
macOS पर DYLD_INSERT_LIBRARIES हाइजैक का पता लगाएं
 bridgeralderson/cve-2025-9074-poc
डॉकर डेस्कटॉप में एक कमजोरी की पहचान की गई है। एक दूरस्थ हमलावर इस कमजोरी का फायदा उठाकर लक्षित सिस्टम पर सुरक्षा प्रतिबंधों को दरकिनार कर सकता है।
 android-rooting-tools/libfutex_exploit
CVE-2014-3153 एक्सप्लॉइट
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
एक काल्पनिक EDR Spoofer को होस्ट करने वाला रिपॉजिटरी, जैसा कि मूल रूप से Nightmare-Eclipse द्वारा खोजा गया था।
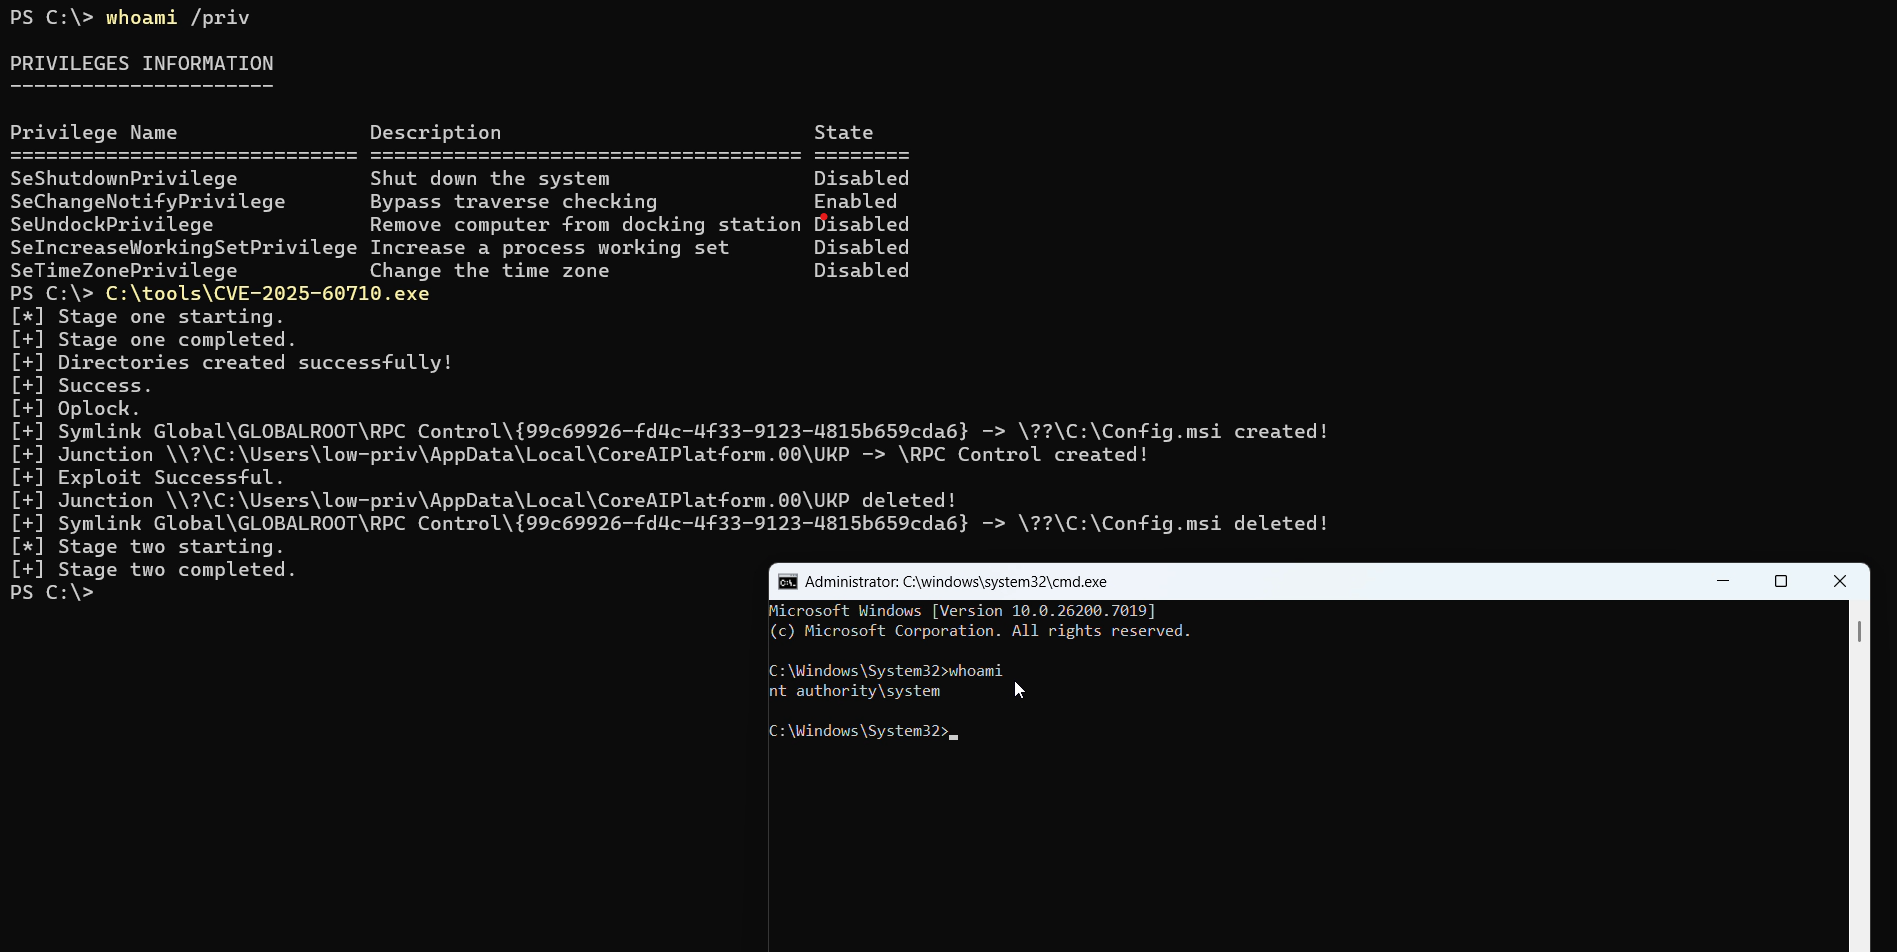 redpack-kr/cve-2025-60710
CVE-2025-60710 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, विंडोज रिकॉल निर्धारित कार्य में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो प्रतीकात्मक लिंक हमले…
 msm8916-mainline/cve-2022-22063
कुछ पुराने Qualcomm चिपसेट के हाइपरवाइज़र फर्मवेयर में सुरक्षा समस्या
 u53rw4r3/remotekeystrokes
एक स्क्रिप्ट जो ग्राफिकल डेस्कटॉप प्रोग्राम के माध्यम से कीस्ट्रोक्स को स्वचालित करती है।
 ihack4falafel/dell-driver-eop-cve-2021-21551
डेल ड्राइवर EoP (CVE-2021-21551)
 mhdgning131/teletunnel
EDR को गुप्त c++ टेलीग्राम बॉट और टेलीग्राम को ही C2 इंटरफ़ेस के रूप में उपयोग करके बायपास करना!
 blasty/wake-and-break
AMD navi31 (RX 7900) GPU के लिए PSP exploit जो firmware signature जाँचों को अक्षम कर देता है ताकि कार्ड अहस्ताक्षरित SMU, SDMA, MEC, IMU और RLC…
 tobiaskocur/aegis
कर्नेल-मोड प्रक्रिया संरक्षण ड्राइवर उपयोगकर्ता GUI के साथ
 tandasat/cve-2022-25949
Kingsoft एंटीवायरस KWatch ड्राइवर संस्करण 2009.3.17.77 में एक स्थानीय EoP भेद्यता का वर्षों पुराना शोषण।
 chenaotian/cve-2022-0185
CVE-2022-0185 POC और Docker विश्लेषण write up
 raesene/cve-2022-23648-poc
CVE-2022-23648 के लिए POC
 nccgroup/whowasi
लॉग इन किए गए खातों का प्रतिरूपण करें और कमांड निष्पादित करें
 juanbindez/cve-2026-31431
कॉपी विफल - CVE-2026-31431








