
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 goichot/cve-2020-3433
तीन Cisco AnyConnect Windows कमजोरियों के लिए PoCs और तकनीकी विश्लेषण: स्थानीय विशेषाधिकार वृद्धि (CVE-2020-3433), सेवा से वंचित (CVE-2020-3434), और…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , CVE-2021-1675 या CVE-2021-34527 की स्थानीय विशेषाधिकार वृद्धि
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() विशेषाधिकार वृद्धि
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
EOP (DATA ONLY ATTACK) के लिए CVE-2024-40431+CVE-2022-25479 श्रृंखला
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
 sbousseaden/gluegate
हस्ताक्षरित mozglue.dll के माध्यम से मेमोरी API प्रॉक्सी
 jvbotelho/ghosthound
GhostHound एक BloodHound OpenGraph एक्सटेंशन है जो Active Directory टॉम्बस्टोन पुनर्जीवन को प्रथम श्रेणी के हमले के पथ के रूप में सतह पर लाता है,…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 लिनक्स कर्नेल पैनिक में netfilter_queue
 xalgord/react2shell
उन्नत शोषण टूलकिट for Next.js Server Actions (CVE-2025-55182)
 sarabpal-dev/cheese-cake
CVE-2025-21479 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट, जो डर्टी पेजटेबल तकनीक के साथ जुड़ा हुआ है।
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, उपयोगकर्ताओं को जोड़ने/हटाने और cli कमांड/सिस्टम कमांड निष्पादित करने का समर्थन करता है।
 thinkycx/cve-2017-8890
CVE-2017-8890 शोषण कार्यान्वयन जिसमें Ubuntu 16.04 और Nexus 6P कर्नेल पर विशेषाधिकार वृद्धि के लिए विस्तृत विश्लेषण दस्तावेज़ शामिल हैं।
 mobilehackinglab/ghostlock-a17
CVE-2026-43499 के लिए Samsung Galaxy A17 पर कर्नेल एक्सप्लॉइट जो KDP बाइपास, KASLR रिकवरी, और फोर्ज्ड वर्कक्यू निष्पादन के माध्यम से रूट प्राप्त करता…
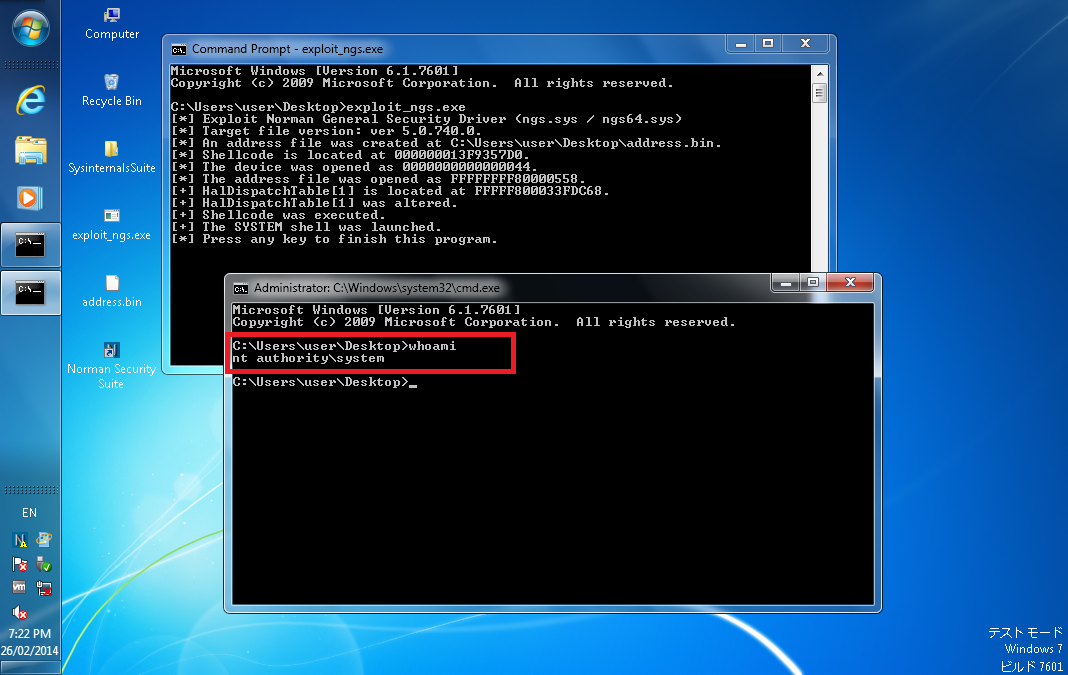 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - VMware vCenter Server में प्रमाणित रिमोट कोड निष्पादन (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 के साथ Kerberos delegation








