
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 zeze-zeze/hitcon-2023-demo-cve-2023-20562
AMD μProf ड्राइवर (CVE-2023-20562) के शोषण को प्रदर्शित करता है, जो EPROCESS टोकन राइट और DSE बायपास के माध्यम से विशेषाधिकार वृद्धि (privilege…
 zeromemoryex/cve-2025-68921
स्थानीय विशेषाधिकार वृद्धि लाखों गेमिंग लैपटॉप को प्रभावित कर रही है
 psmths/reave
WIP (कार्य प्रगति पर) पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो हाइपरवाइज़र के लिए विशेष रूप से तैयार किया गया है।
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 wh0am123/cve-2025-54918-poc
CVE-2025-54918 के लिए POC और एक तकनीकी प्रदर्शन।
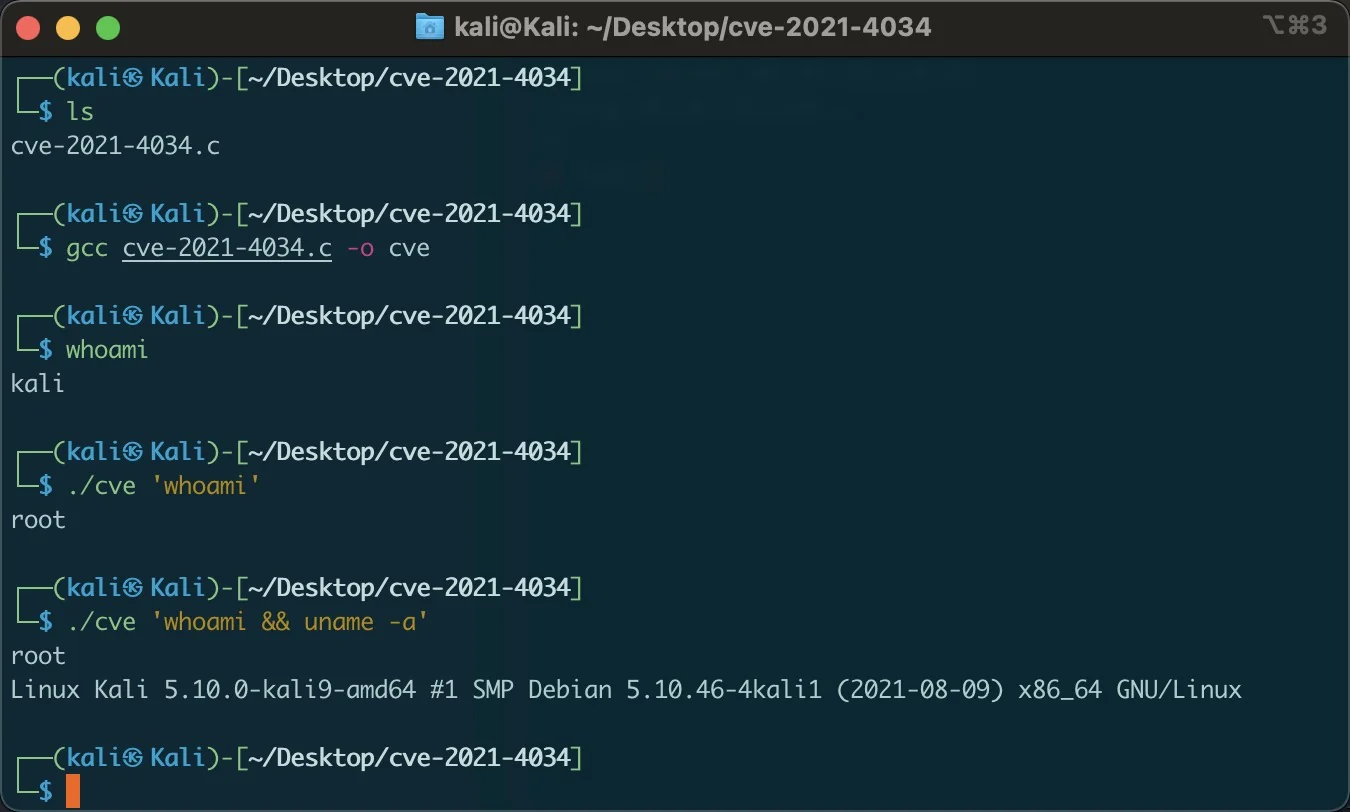 zhzyker/cve-2021-4034
polkit pkexec स्थानीय विशेषाधिकार भेद्यता कस्टम कमांड जोड़ने के लिए
 webldix/cve-2024-31317-poc-deployer
CVE-2024-31317 PoC के लिए स्वचालित तैनाती उपकरण, Android 9-13 पर, जो Zygote इंजेक्शन और रिवर्स शेल निष्पादन के माध्यम से विशेषाधिकार वृद्धि को सक्षम…
 dev-2null/kerberosrun
Kerberos के साथ खेलने के लिए एक छोटा सा उपकरण।
 alfarom256/hphardwarediagnostics-poc
HP हार्डवेयर डायग्नोस्टिक के EtdSupp ड्राइवर के लिए PoC एक्सप्लॉइट
 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…
 galoryber/fawkes
Fawkes एक golang Mythic C2 Agent है जो पूरी तरह से AI द्वारा लिखा गया है।
 buter-chkalova/project-rvbbit
शैक्षिक Linux कर्नेल रूटकिट PoC जो DKOM, syscall हुकिंग, स्टील्थ, अवलोकनीयता और रक्षात्मक पहचान का अन्वेषण करता है।
 veritas501/cve-2021-22555-pipeversion
पाइप प्रिमिटिव के साथ पुनर्लिखित CVE-2021-22555 एक्सप्लॉइट
 zombie-kaiser/cve-2024-30088-windows-poc
यह भेद्यता NtQueryInformationToken फ़ंक्शन में मौजूद है, विशेष रूप से AuthzBasepCopyoutInternalSecurityAttributes फ़ंक्शन को संसाधित करते समय, यह…
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 कमजोरियों (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444) के लिए PoC एक्सप्लॉइट संग्रह, जो HTTP एंडपॉइंट्स के माध्यम से…
 swelljoe/flar
हल्का CLI टूल जो AI कोडिंग एजेंटों को पृथक Bubblewrap सैंडबॉक्स में चलाता है, जिसमें प्रॉम्प्ट इंजेक्शन और सप्लाई चेन हमलों से बचाव के लिए सख्त…








