
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 tdwyer/cve-2020-8559
यह CVE-2020-8559 Kubernetes भेद्यता के लिए एक PoC एक्सप्लॉइट है।
 apkc/cve-2024-26229-bof
CVE-2024-26229 के लिए Cobalt Strike और BruteRatel के BOF कार्यान्वयन
 geekben/towelroot
x86 पर CVE-2014-3153 और इसके प्रसिद्ध एक्सप्लॉइट towelroot का शोध
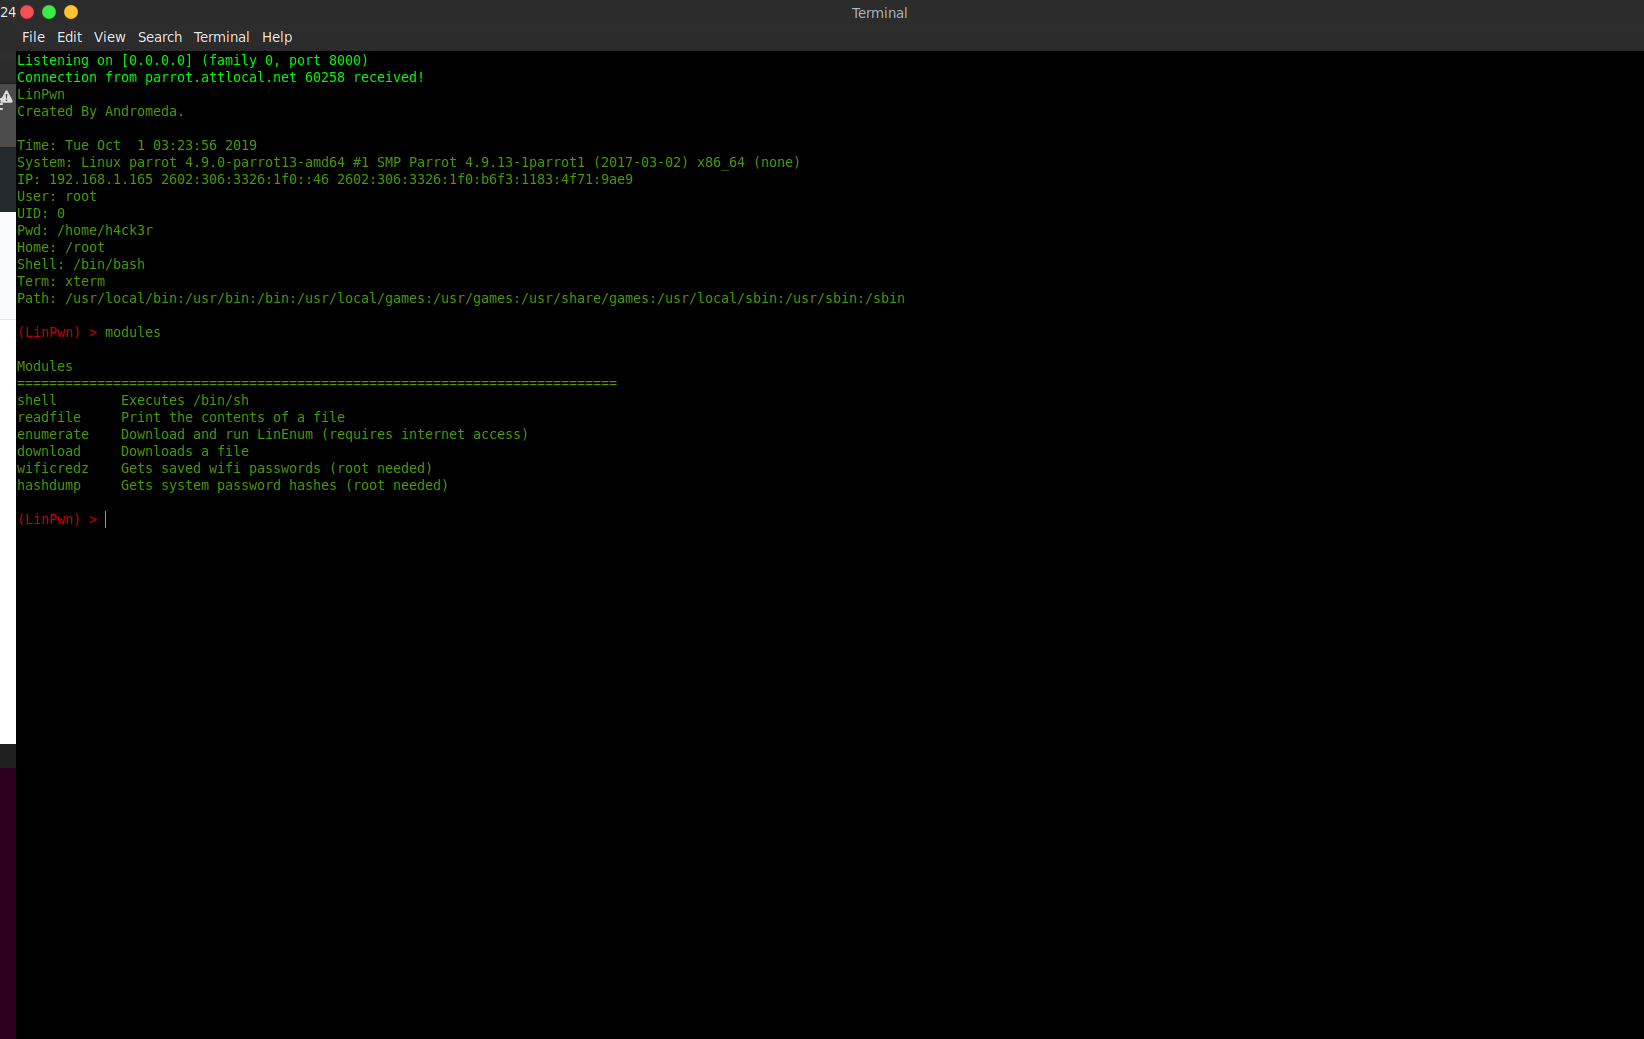 andromeda1957/linpwn
लिनक्स विशेषाधिकार वृद्धि, गणना, फ़ाइल बहिर्गमन, और रिवर्स शेल के माध्यम से क्रेडेंशियल हार्वेस्टिंग के लिए इंटरैक्टिव पोस्ट-एक्सप्लॉइटेशन टूल।
 mr-r3b00t/cve-2021-3156
CVE-2021-3156 के लिए Proof-of-concept exploit, sudo में एक heap-based buffer overflow जो local privilege escalation को root तक अनुमति देता है।
 synacktiv/windows_kernel_shadow_stack
विंडोज कर्नेल शैडो स्टैक शमन के कुछ पहलुओं को प्रदर्शित करने वाली अवधारणा के प्रमाण।
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431 के लिए Rust-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux सिस्टम पर Meterpreter जैसे कस्टम शेलकोड के निष्पादन को सक्षम बनाता है।
 canyie/cve-2024-23700
CVE-2024-23700 के लिए PoC, Android मौन विशेषाधिकार वृद्धि संपर्क, एसएमएस, कैलेंडर, कॉल लॉग और वॉइसमेल पढ़ने/लिखने, आउटगोइंग कॉल करने या आने वाली कॉल…
 kristal-g/cve-2021-40449_poc
CVE-2021-40449 के लिए शोषण
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux कर्नेल eBPF स्थानीय विशेषाधिकार वृद्धि
 kc57/awesome-pentest
पेनेट्रेशन टेस्टिंग टूल्स और संसाधनों की एक बेहतरीन सूची।
 abstractclass/cloudprivs
क्लाउड क्रेडेंशियल्स से ब्रूट-फोर्स परीक्षण के माध्यम से विशेषाधिकार निर्धारित करें।
 alexlinov/miniplasma-runner
CVE-2020-17103 स्प्लिट-बाइनरी SYSTEM कॉलबैक के साथ C2 के लिए अनुकूलित
 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windows कर्नेल ड्राइवर रेस कंडीशन के लिए एक्सप्लॉइट जो SYSTEM हैंडल्स की नकल करता है, जिससे थ्रेड-टोकन इम्पर्सनेशन और लोकल प्रिविलेज…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - सर्वश्रेष्ठ CertiGhost AD CS Multi-Exploit Framework | फर्जी DC/LDAP सर्वर, प्रमाणपत्र दुरुपयोग, PKINIT हैश निष्कर्षण के साथ…
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop स्थानीय विशेषाधिकार वृद्धि के लिए POC
 silverplate3/my-cves
मेरे द्वारा पाए गए CVE. तकनीकी लेख, शोषण के उदाहरण और फ़ज़िंग सत्रों के वॉकथ्रू
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF स्थानीय-रूट PoC, Qualcomm Android 4.19 कर्नेल (Redmi K40 / Snapdragon 870 श्रेणी) के लिए…








