
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
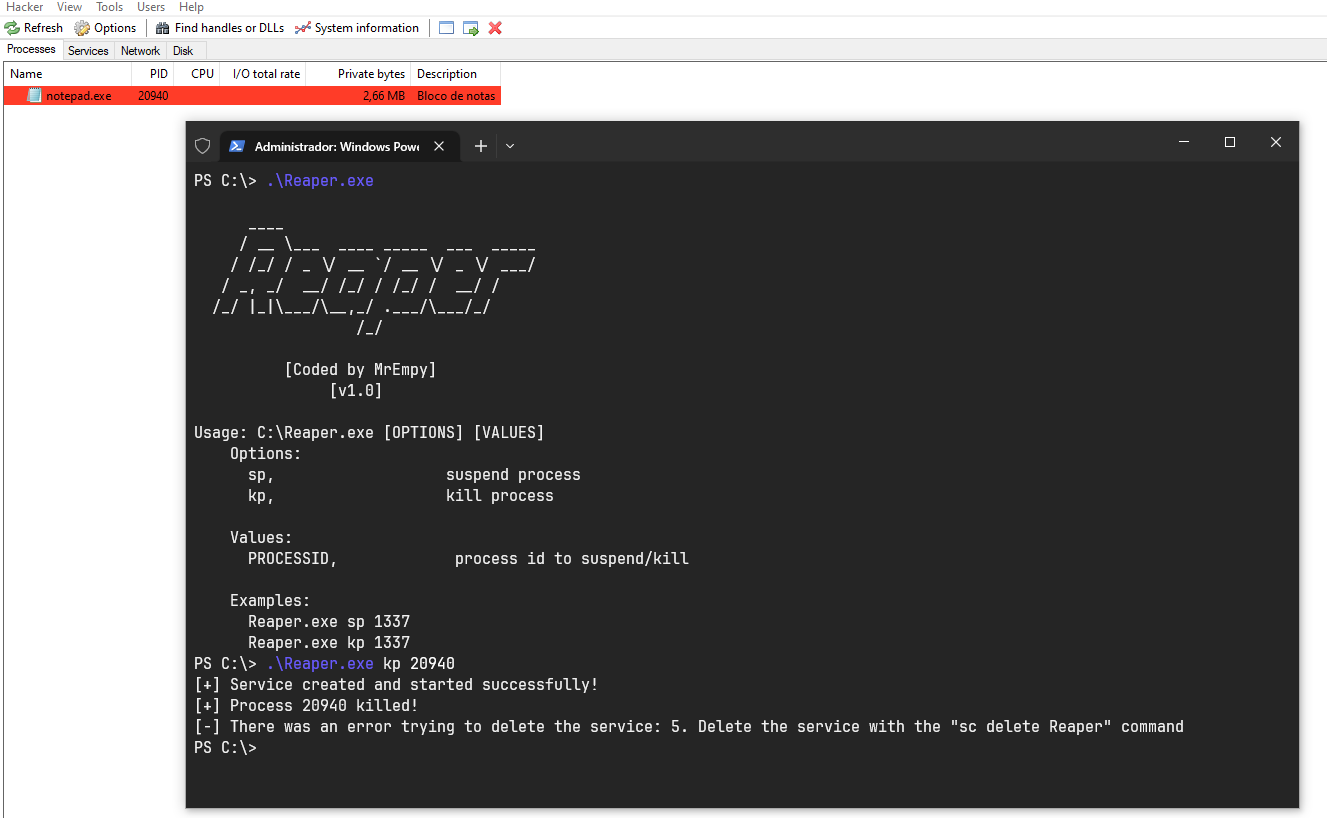
 brosck/reaper
प्रूफ-ऑफ-कॉन्सेप्ट BYOVD एक्सप्लॉइट जो kprocesshacker.sys ड्राइवर को लक्षित करता है, विंडोज सिस्टम पर कर्नेल-स्तरीय विशेषाधिकारों के साथ प्रक्रियाओं…
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट
 kyxiaxiang/360wfp_exploit
BYOVD: EDR/XDR नेटवर्क कनेक्शन को ब्लॉक करने के लिए 360 WFP ड्राइवर का उपयोग करें।
 t0thkr1s/gtfobins-cli
Unix बाइनरीज़ खोजें जो सिस्टम सुरक्षा प्रतिबंधों को बायपास करने के लिए शोषित किए जा सकते हैं।
 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBin द्वारा लोड किए जाने के लिए डिज़ाइन किए गए bthprops.cpl मॉड्यूल उत्पन्न करने का PoC
 vozec/cve-2026-41651
PackageKit के transaction handler में TOCTOU race का शोषण करके रूट के रूप में मनमाने पैकेज इंस्टॉल करता है, जिससे बिना प्रमाणीकरण के स्थानीय…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
macOS के लिए स्थानीय विशेषाधिकार वृद्धि शोषण (CVE-2016-1757) जो Mach IPC रेस कंडीशन का उपयोग करके SIP और SUID सुरक्षाओं को बायपास करता है, कई OS X…
 fortalice/modifycerttemplate
ADCS प्रमाणपत्र टेम्पलेट संशोधन और ACL गणना
 exodusintel/cve-2019-0808
Win32k Exploit ग्रांट विलकॉक्स द्वारा
 sndav/cve-2026-31431-advanced-exploit
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल AF_ALG AEAD पेज-कैश राइट भेद्यता जो अनप्रिविलेज्ड उपयोगकर्ताओं को पठनीय फ़ाइलों में मनमाने 4-बाइट…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF जो Windows Protected Process Light बाइपास का शोषण करके संरक्षित प्रक्रियाओं को डंप करता है, जिससे LSASS से क्रेडेंशियल एक्सेस संभव…
 tamirzb/cve-2021-1961
CVE-2021-1961 के लिए एक्सप्लॉइट कोड
 lithium876/controll_remote_access_trojan
एक बहुत ही सरल रिमोट एक्सेस ट्रोजन बनाया गया जो किसी भी विंडोज़ मशीन पर प्रशासनिक नियंत्रण स्थापित करेगा जिससे वह समझौता करता है।
 supersonic/tlpe
CVE-2026-49881, Android 17 की Telecom सेवा में असुरक्षित कॉन्टेक्स्ट निर्माण का उपयोग करके एक अपविलेज्ड ऐप से UID 1000 system_server के रूप में…
 sec-consult/msiscan
कमजोर MSI इंस्टॉलरों में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) समस्याओं की पहचान करने के लिए स्कैनिंग टूल।
 tyranid/exploitdotnetdcom
EoP और RCE के लिए .NET DCOM का दोहन करने वाला एक उपकरण। .NET के नवीनतम संस्करणों में इसे ठीक कर दिया गया है।
 itaymigdal/lolspoof
कुछ LOLBins कमांड लाइन को स्पूफ करने के लिए एक इंटरैक्टिव शैल








