

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
msiscan — कमजोर MSI इंस्टॉलरों में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) समस्याओं की पहचान करने के लिए स्कैनिंग टूल। | Kitploit
उपकरण/GitHubGitHub/sec-consult/msiscan
विशेषाधिकार वृद्धिस्थैतिक विश्लेषणभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगपेनिट्रेशन टेस्टिंग
GitHubsec-consult/msiscan

msiscan

कमजोर MSI इंस्टॉलरों में स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) समस्याओं की पहचान करने के लिए स्कैनिंग टूल।

रिपॉजिटरी देखें
12818372 साल पहलेKitploit द्वारा समीक्षित
साझा करें

MSI Analyzer

यह Python स्क्रिप्ट Linux के लिए Microsoft Windows *.msi इंस्टॉलर फ़ाइलों का विश्लेषण कर सकती है और संभावित कमज़ोरियों को इंगित कर सकती है। इसे Michael Baer (@derbaer0) द्वारा SEC Consult Vulnerability Lab में विकसित किया गया था।

वर्तमान में, यह मुख्य रूप से एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) के लिए उपयुक्त है, जिसे हमारे ब्लॉग पोस्ट में भी वर्णित किया गया है: https://r.sec-consult.com/msi।

Microsoft ने CVE-2024-38014 निर्धारित किया है और सितंबर 2024 पैच दिवस पर इस कमज़ोरी के लिए एक पैच भी प्रदान किया है: https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-38014।

इस स्क्रिप्ट का उपयोग किसी इंस्टॉलर का अवलोकन प्राप्त करने और संभावित कमज़ोरियों की पहचान करने के लिए भी किया जा सकता है।

ध्यान रखें

  • यह स्क्रिप्ट कार्य प्रगति पर है।
  • यह पूर्ण नहीं है, लेकिन उम्मीद है कि यह कई इंस्टॉलरों को सही ढंग से कवर करती है। यदि आपको गलत परिणाम वाला कोई इंस्टॉलर मिले, तो कृपया GitHub issue बनाएँ।
    • false-negatives (यदि कंसोल एप्लिकेशन केवल अप्रत्यक्ष रूप से इंस्टॉलर से प्रारंभ किया जाता है)
    • "false-positives" (समान क्रियाएँ सशर्त रूप से निष्पादित की जाती हैं। स्क्रिप्ट शर्त दिखाती है लेकिन उसका मूल्यांकन नहीं करती)
  • यह स्क्रिप्ट दुर्भावनापूर्ण इंस्टॉलरों के विरुद्ध सुरक्षित नहीं है।

स्थापना

आपको कुछ python पैकेजों की आवश्यकता है। sqlite3, termcolor, शायद और भी। अन्यथा, किसी स्थापना की आवश्यकता नहीं है। बस मुख्य फ़ोल्डर से स्क्रिप्ट चलाएँ।

(apt) पैकेज msitools स्थापित करें। इसमें msiinfo और msiextract भी शामिल हैं, जिनकी आवश्यकता होती है।

sudo apt install msitools

कमज़ोरी का शोषण करने में सहायक SetOpLock बाइनरी यहाँ पाई जा सकती है: https://github.com/googleprojectzero/symboliclink-testing-tools/tree/main/SetOpLock

उपयोग कैसे करें

  • python msiscan.py <Installer>
  • या यदि आप पूरे निर्देशिका की जाँच करना चाहते हैं: ./runall.sh <directory>

त्वरित जीत (quick wins) के लिए परिणाम में असामान्य रंगों (लाल) को स्कैन करें। सलाह: यदि कुछ लाल है, तो इसे ProcMon से ठीक करें और मैन्युअल तरीका अपनाएँ।

त्रुटियाँ होंगी। उन्हें अनदेखा करें। विश्लेषण यदि संभव हो तो जारी रखने का प्रयास करता है।

यदि आप शुरुआत में एक लाल पंक्ति Repairmode disabled ... देखते हैं, तो आप मरम्मत फ़ंक्शन को ट्रिगर नहीं कर पाएँगे।

अब, यदि आप गहन विश्लेषण में कुछ समय लगाना चाहते हैं, तो आउटपुट को समझने के लिए कुछ स्पष्टीकरण:
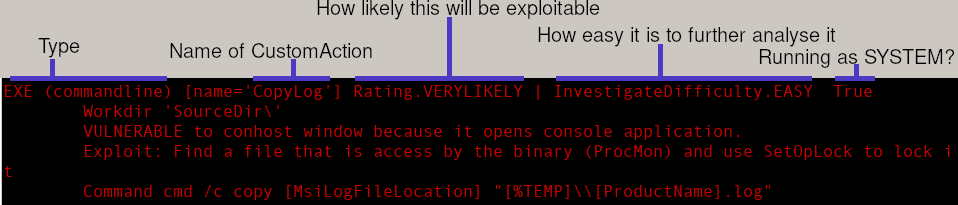
उदाहरण

  • रेटिंग मेरा अनुमान कि इसका शोषण कितनी संभावना से किया जा सकता है। यह रंग को भी परिभाषित करता है।
  • कठिनाई मेरा अनुमान कि कमज़ोरी खोजने में कितना प्रयास लगता है। जैसे, HARD = बाइनरी रिवर्सिंग (Binary Reversing)।
  • हरी पंक्ति "Action only invoked upon": यह क्रिया केवल तभी निष्पादित होती है जब शर्त सत्य हो। जैसे, "Not Installed" केवल तभी निष्पादित होता है जब सॉफ़्टवेयर अभी तक स्थापित नहीं हुआ है = स्थापना के दौरान, लेकिन मरम्मत के दौरान नहीं। जब तक आप स्थापना को होने के लिए बाध्य नहीं कर सकते, आप भाग्यशाली नहीं हैं। (ध्यान दें: ऐसा लगता है कि कभी-कभी ये स्थितियाँ वास्तविकता से मेल नहीं खातीं। लेकिन मैं अभी तक इसका पता नहीं लगा सका।)
  • नारंगी: स्क्रिप्ट कोड मौजूद है। यदि आपके पास समय है, तो संदिग्ध क्रियाओं के लिए वहाँ देखें। या बाइनरी का आह्वान (CreateObject ("WScript.Shell"))।
  • नीला: WiX टूलसेट से विधि। संभवतः सुरक्षित (लेकिन इसे अलग करके आगे जाँच की जानी चाहिए)।
  • सियान: सबसे सामान्य रंग। सामान्यतः वे GUI प्रोग्राम या DLL फ़ंक्शन का आह्वान करते हैं। यहाँ कोई त्वरित जीत की उम्मीद नहीं है।

आगे क्या?

मेरा मानना है कि इंस्टॉलर पैकेजों से अभी भी बहुत कुछ निकाला जा सकता है। जैसे, स्थापित होने वाले फ़ोल्डरों और सेवाओं की अनुमतियाँ जल्दी से अधिक LPE वैक्टर की पहचान कर सकती हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




