
 #1

 ricardojoserf/adduser-samr
Windows में SAMR API का उपयोग करके स्थानीय व्यवस्थापक बनाएँ। C#, Crystal, Python, Rust, Golang, Nim और Deno (Javascript) में।
 mstxq17/cve-2020-1472
cve-2020-1472 पुनरुत्पादन उपयोग और इसका exp
 killswitch-gui/hotload-driver
C++
 h3xduck/umbra
एक LKM रूटकिट जो 4.x और 5.x कर्नेल संस्करणों को लक्षित करता है, जो एक बैकडोर खोलता है जो किसी रिमोट होस्ट पर रिवर्स शेल स्पॉन कर सकता है, मालवेयर…
 alephsecurity/initroot
मोटोरोला अनटेथर्ड जेलब्रेक: सिक्योर बूट और डिवाइस लॉकिंग बाइपास के लिए CVE-2016-10277 का शोषण
 0xeb-bp/cve-2020-1054
CVE-2020-1054 के लिए Windows 7 x64 स्थानीय विशेषाधिकार वृद्धि शोषण का Rust कार्यान्वयन; Cargo के माध्यम से संकलित होता है और विशेषाधिकार बढ़ाने के…
 codextf2/cobaltstrike-headless
Aggressorscript जो हेडलेस एग्रेसर क्लाइंट को (अधिकतर) कार्यात्मक कोबाल्ट स्ट्राइक क्लाइंट में बदल देता है।
 rhinosecuritylabs/iamactionhunter
एक AWS IAM पॉलिसी स्टेटमेंट पार्सर और क्वेरी टूल।
 quentinhardy/pytmipe
विंडोज़ पर विशेषाधिकार वृद्धि के लिए टोकन हेरफेर और प्रतिरूपण हेतु पायथन लाइब्रेरी और क्लाइंट
 kkent030315/cve-2022-42046
CVE-2022-42046 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो wfshbr64.sys ड्राइवर में EPROCESS Protection और SignatureLevel फ्लैग्स के प्रत्यक्ष कर्नेल…
 michalbednarski/resourcepoison
CVE-2025-22441 के लिए राइटअप और एक्सप्लॉइट: एंड्रॉइड पर इंस्टॉल किए गए ऐप से SystemUI प्रोसेस तक विशेषाधिकार वृद्धि, जो LoadedApk को अविश्वसनीय…
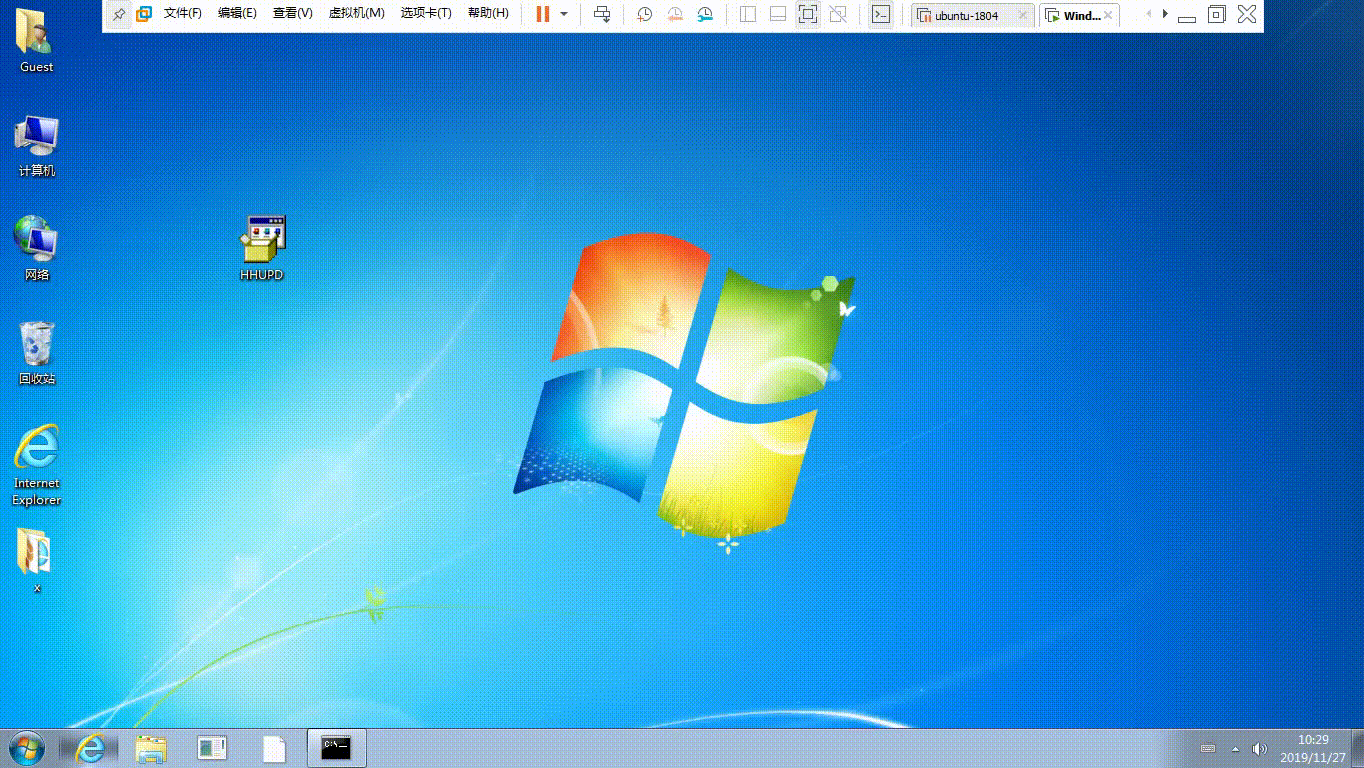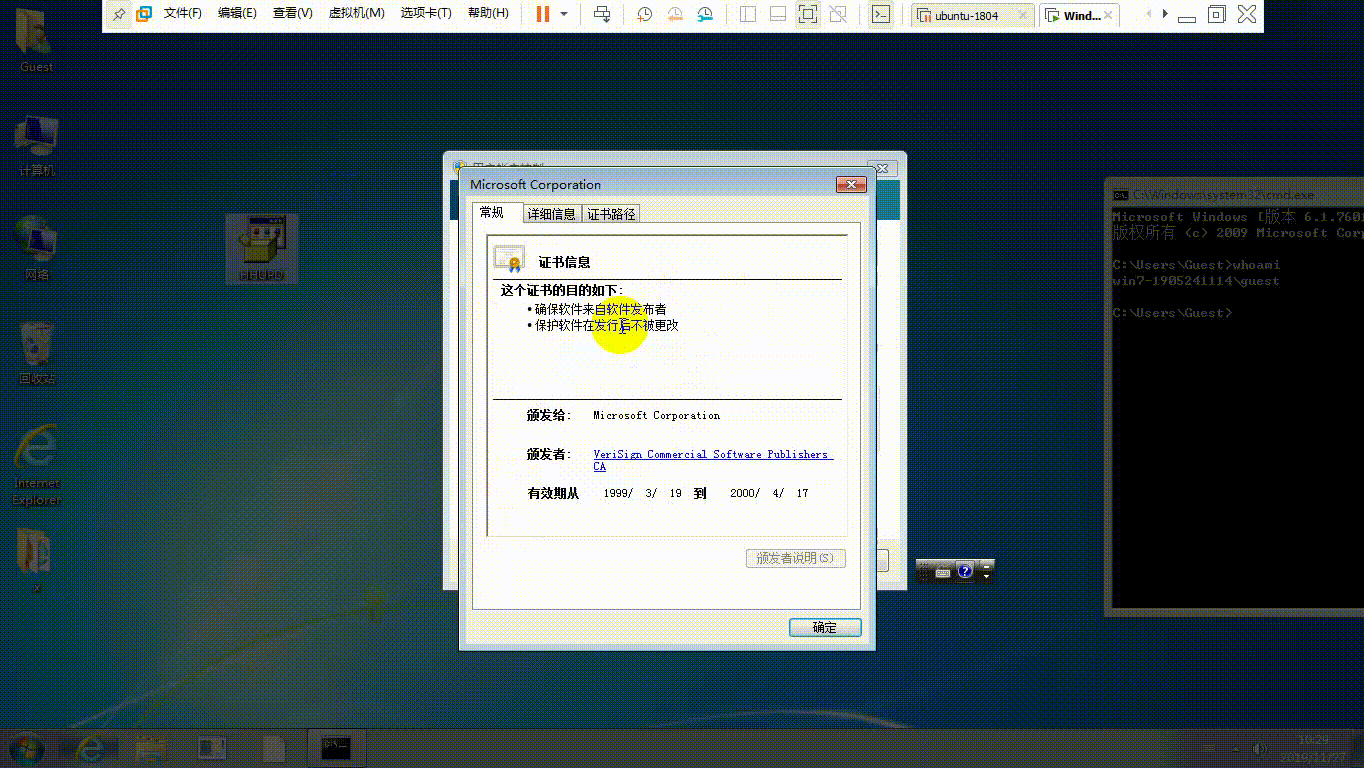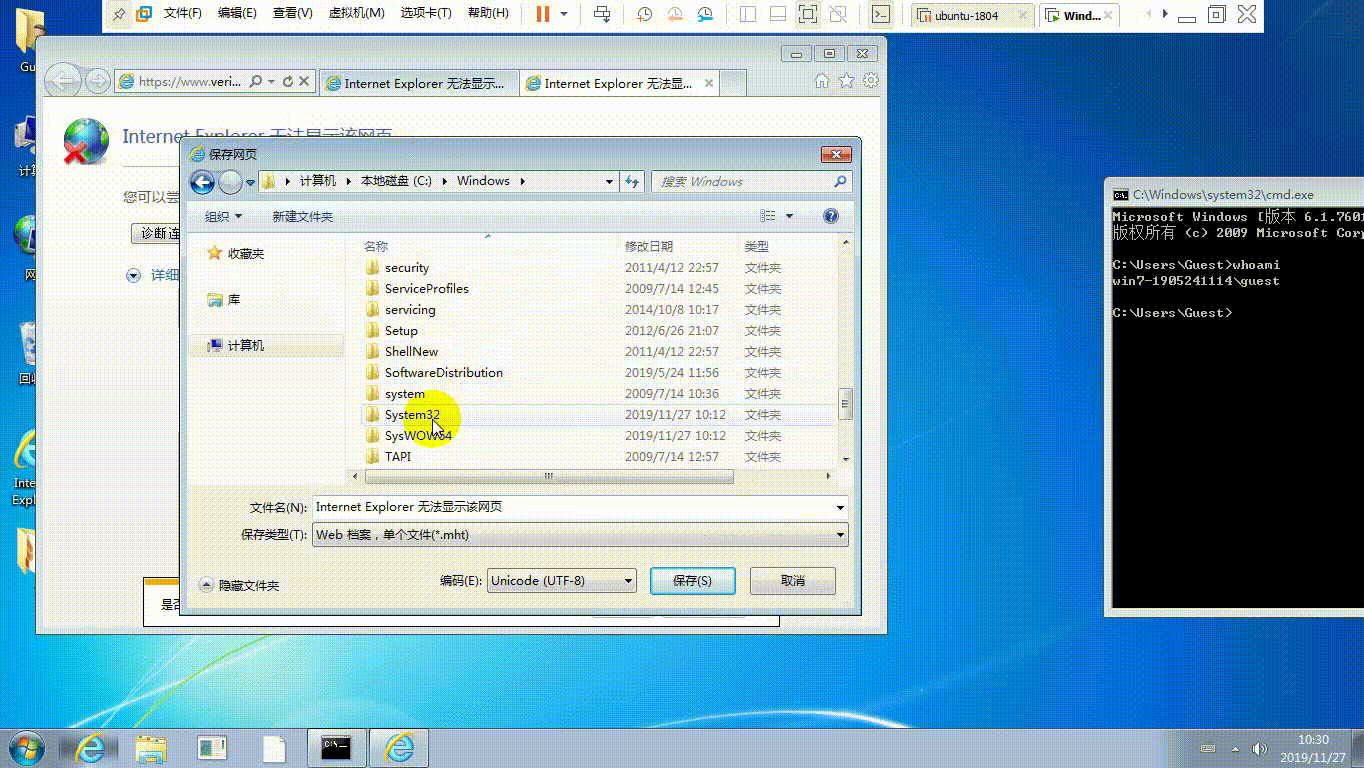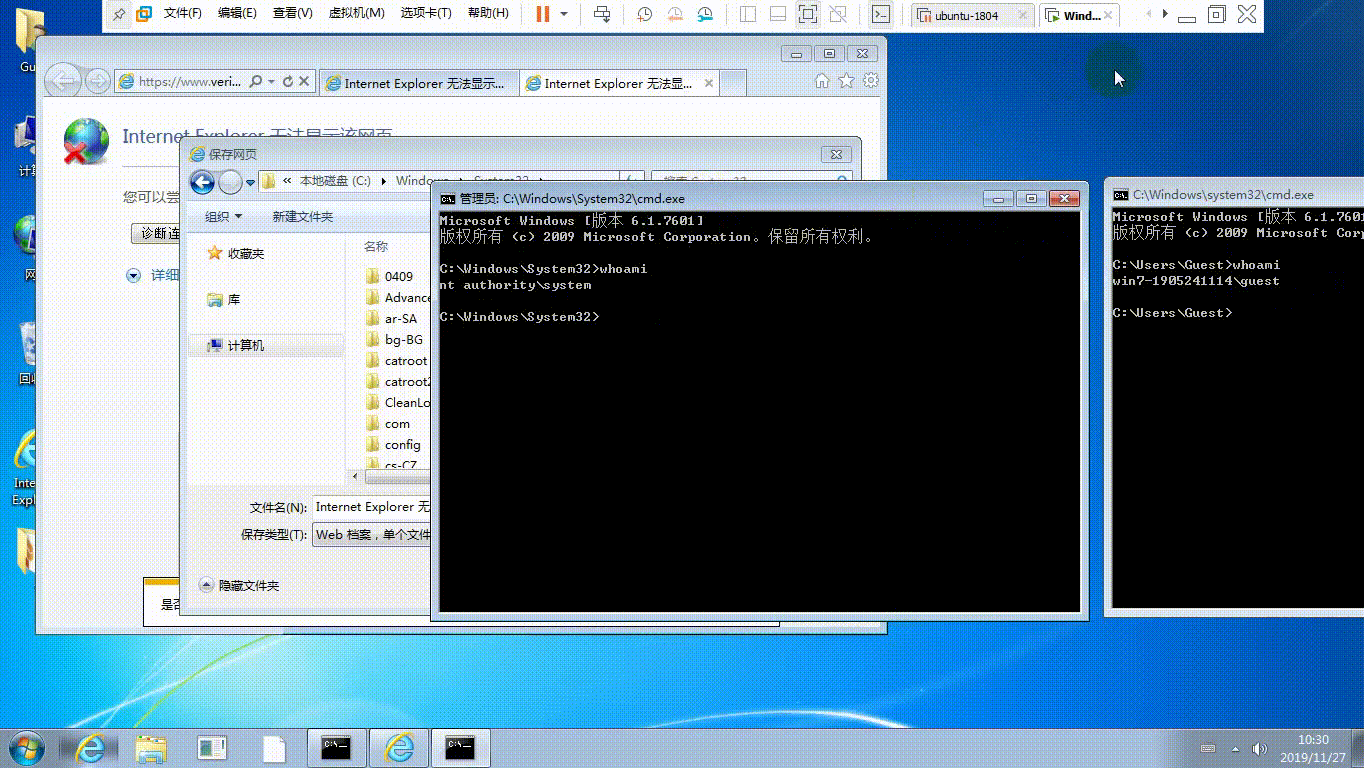 sv3nbeast/cve-2019-1388
guest→system(UAC मैन्युअल विशेषाधिकार वृद्धि)
 cisc0-gif/kitt-lite
पायथन-आधारित पेंटेस्टिंग CLI टूल
 ysanatomic/io_uring_lpe-cve-2024-0582
CVE-2024-0582 (io_uring) के लिए LPE एक्सप्लॉइट
 forrest-orr/exploits
विंडोज़ CVE का एक व्यक्तिगत संग्रह जिसे मैंने एक्सप्लॉइट सोर्स में बदल दिया है, साथ ही पेलोड का एक संग्रह जो मैंने इन एक्सप्लॉइट्स के साथ उपयोग करने…
 nccgroup/windowsdaclenumproject
Windows DACLs को सूचीबद्ध (enumerate) करने और उनका विश्लेषण करने के लिए उपकरणों का एक संग्रह।
 ustayready/thunderstorm
एक संग्रहकर्ता और व्युत्पत्ति इंजन। यह आपके वातावरण का मानचित्रण करता है, प्रभावी अनुमतियों और विश्वास का मूल्यांकन करता है, और एक पूर्ण आक्रमण…









