
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 ad-security/ad_miner
AD Miner एक Active Directory ऑडिट टूल है जो #Bloodhound ग्राफ डेटाबेस से डेटा को क्रंच करने और सुरक्षा कमजोरियों का पता लगाने के लिए साइफर क्वेरी का…
 sailay1996/awesome_windows_logical_bugs
सीखने के मामलों के लिए एकत्र करें
 cube0x0/krbrelay
विंडोज वातावरण के लिए केर्बेरोस रिले फ्रेमवर्क जो LDAP, SMB, HTTP और RPC प्रोटोकॉल के माध्यम से प्रमाणीकरण रिले, विशेषाधिकार वृद्धि और पार्श्व आंदोलन…
 hunterdii/tryhackme-roadmap
नमस्ते, महत्वाकांक्षी हैकर्स! 🕵️♂️ यहाँ आपकी साइबर सुरक्षा यात्रा को शुरू करने के लिए 500+ मुफ़्त TryHackMe रूम्स की सूची है। ये रूम्स पूरी तरह से…
 0xdigimon/penetrationtesting_notes-
पेनेट्रेशन टेस्टिंग के बारे में मेरे नोट्स
 bcoles/kernel-exploits
विभिन्न कर्नेल एक्सप्लॉइट्स
 semperis/entragoat
एक जानबूझकर कमजोर Microsoft Entra ID वातावरण। व्यावहारिक, यथार्थवादी हमले चुनौतियों के माध्यम से पहचान सुरक्षा सीखें।
 danigargu/cve-2020-0796
CVE-2020-0796 - विंडोज SMBv3 LPE शोषण #SMBGhost
 al1ex/pentest-tools
इंट्रानेट पेनेट्रेशन टूल्स
 nurupo/rootkit
लिनक्स कर्नेल मॉड्यूल जो रूट विशेषाधिकार प्रदान करता है, प्रक्रियाओं/फ़ाइलों को छिपाता है, और स्वयं को अनलोड होने से सुरक्षित रखता है, जो Ubuntu…
 yaxser/backstab
एंटीमैलवेयर संरक्षित प्रक्रियाओं को समाप्त करने वाला उपकरण
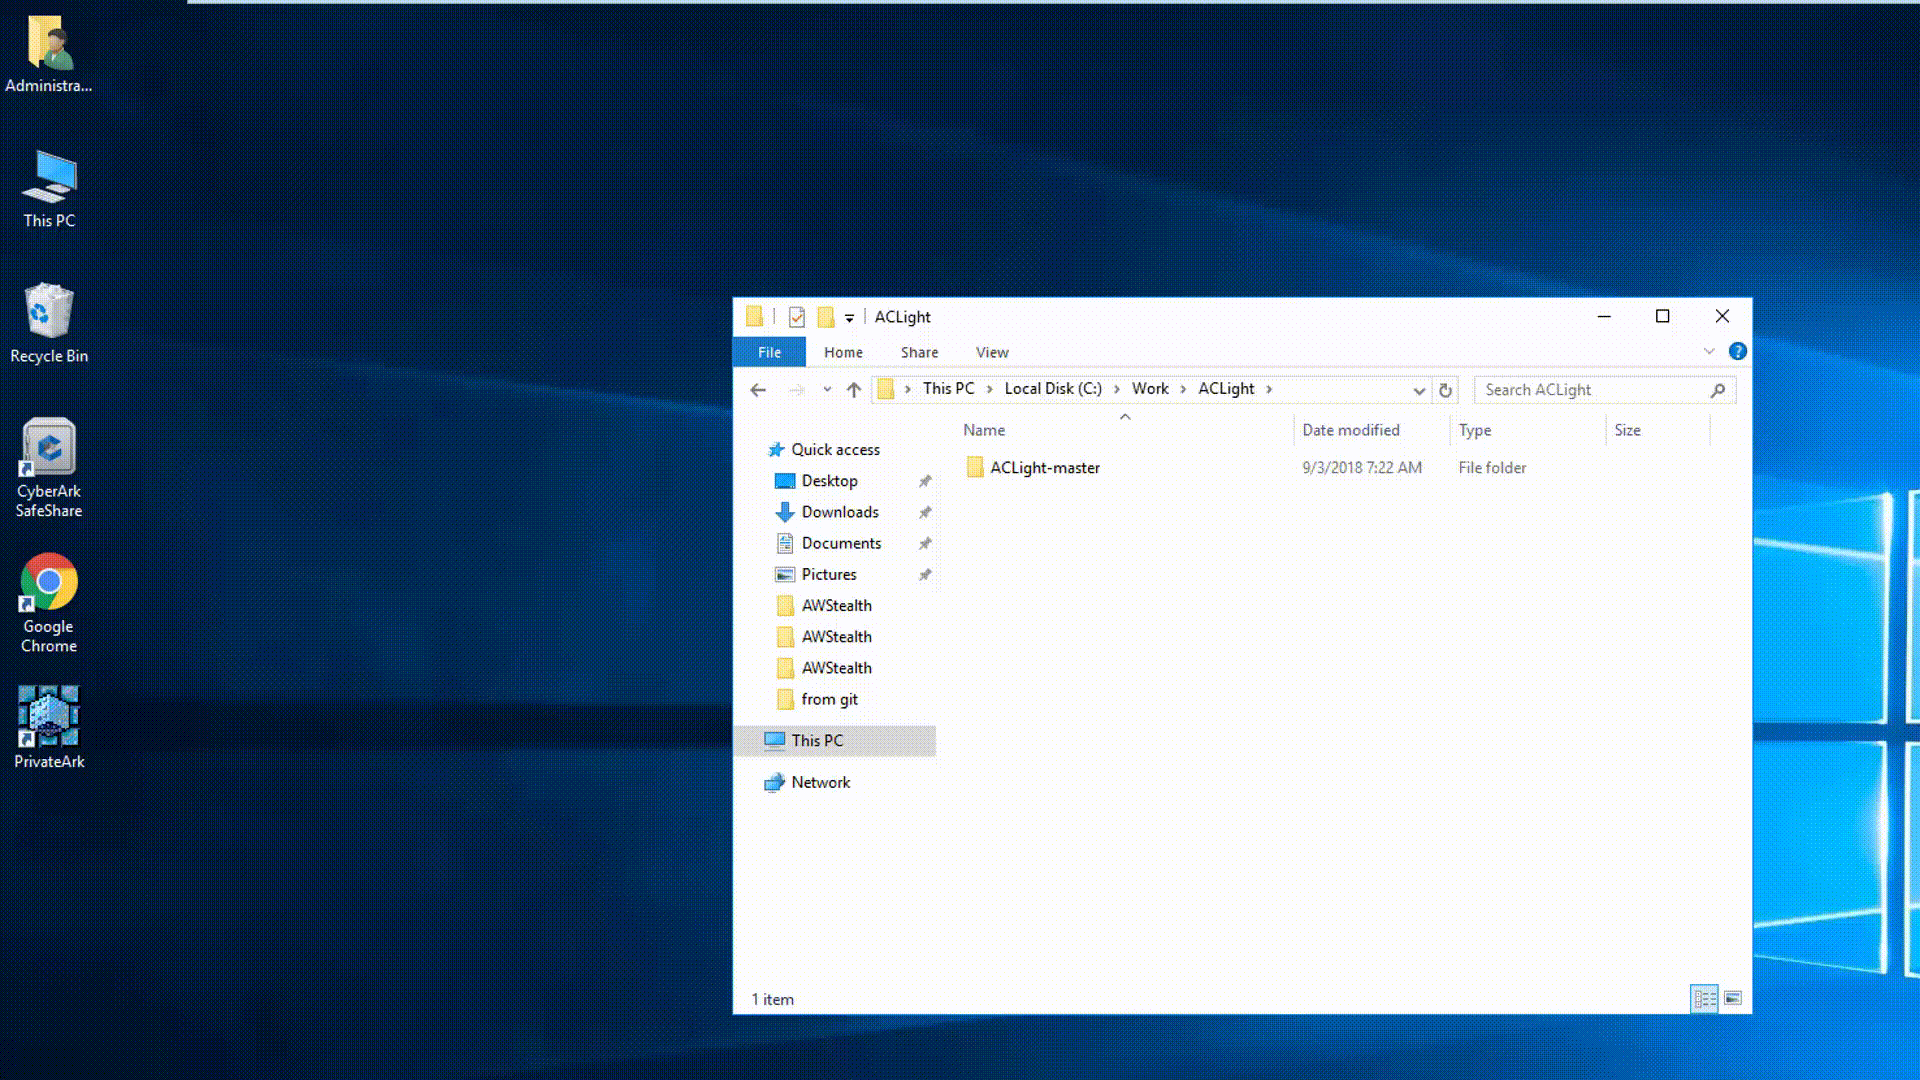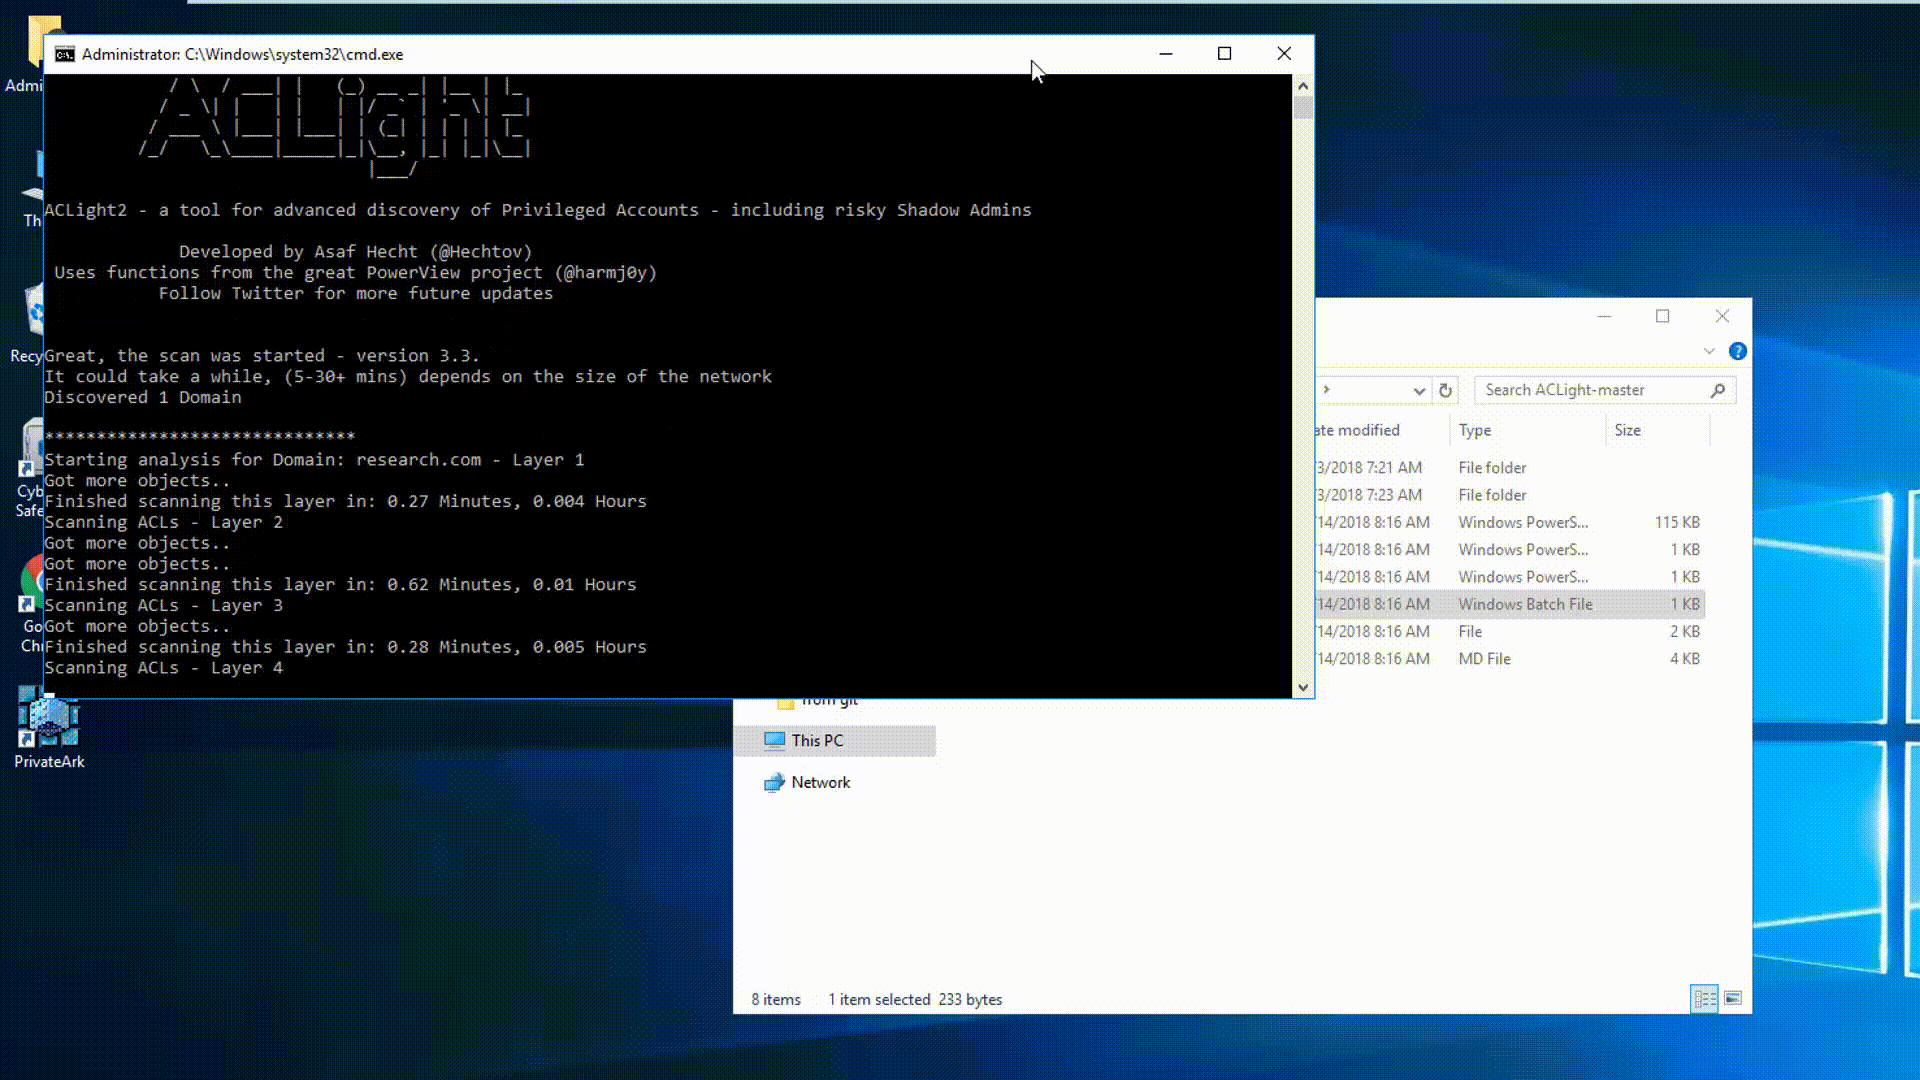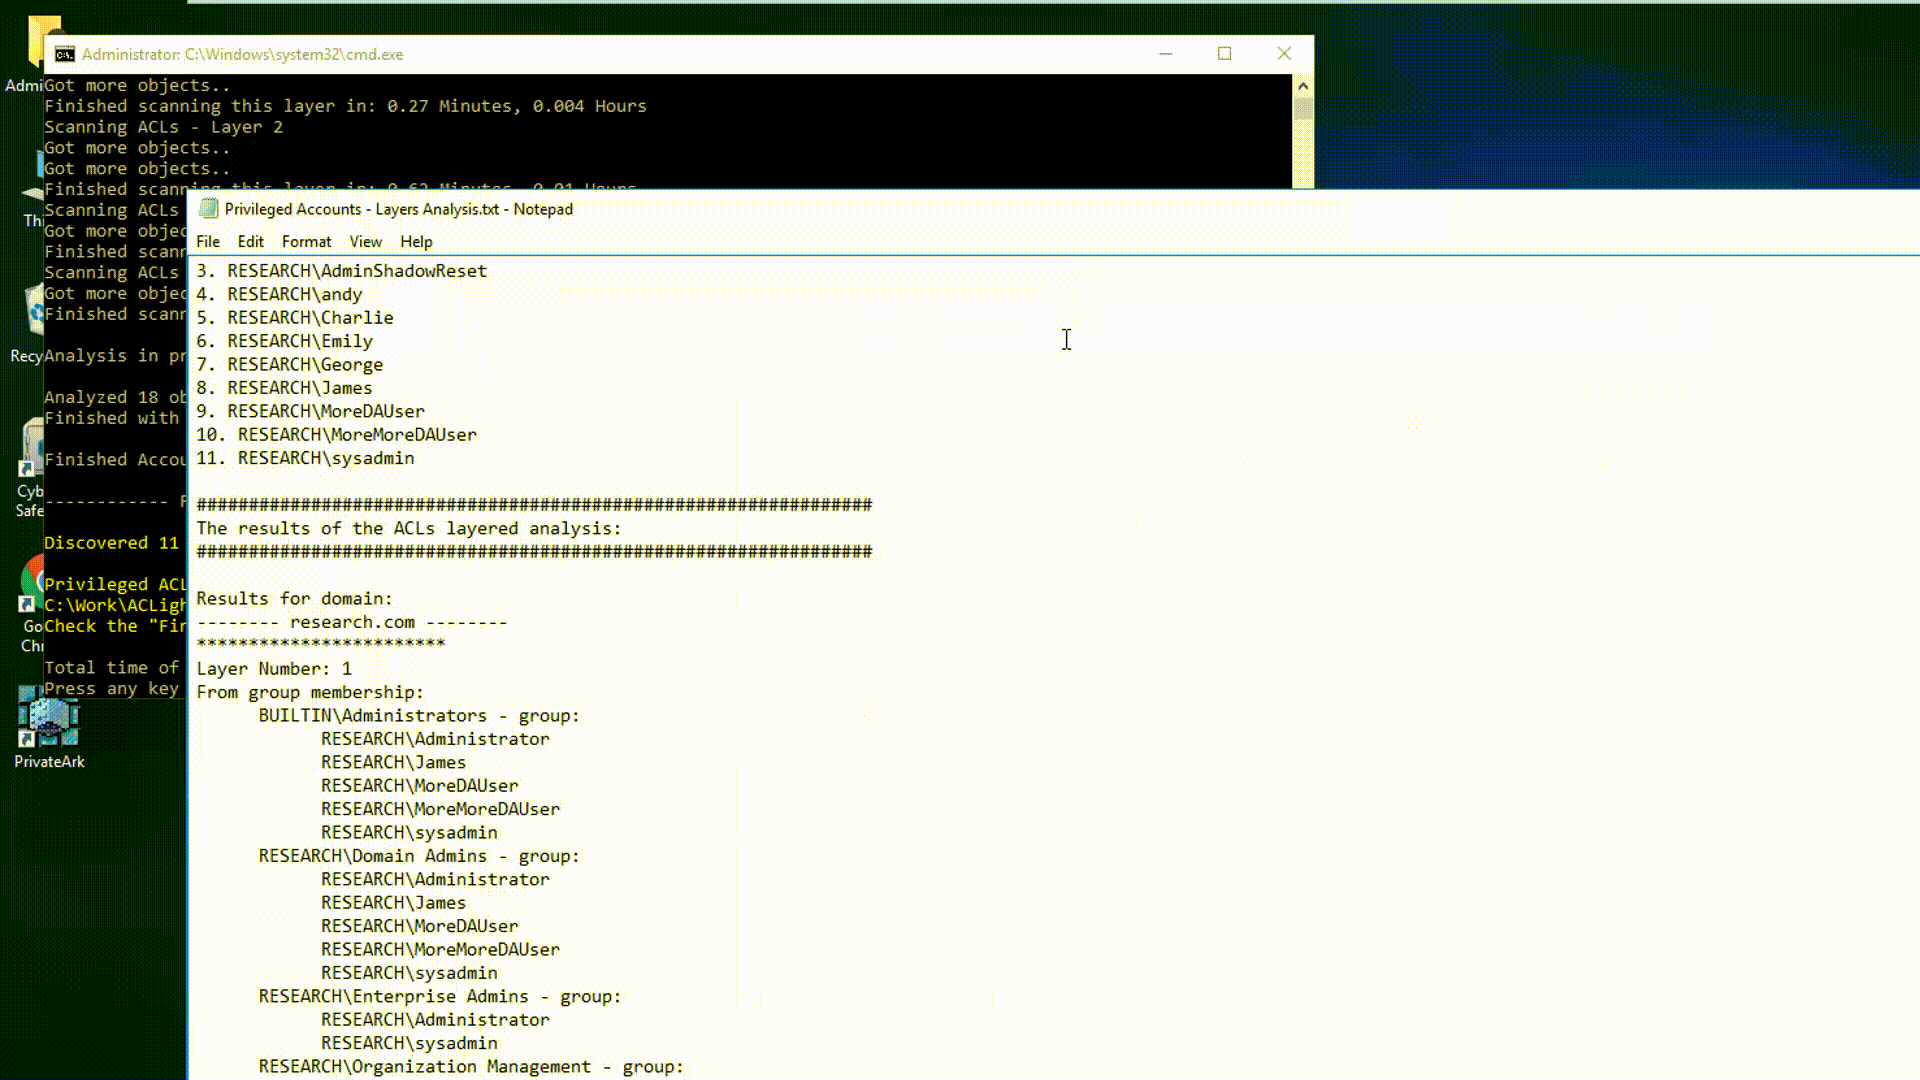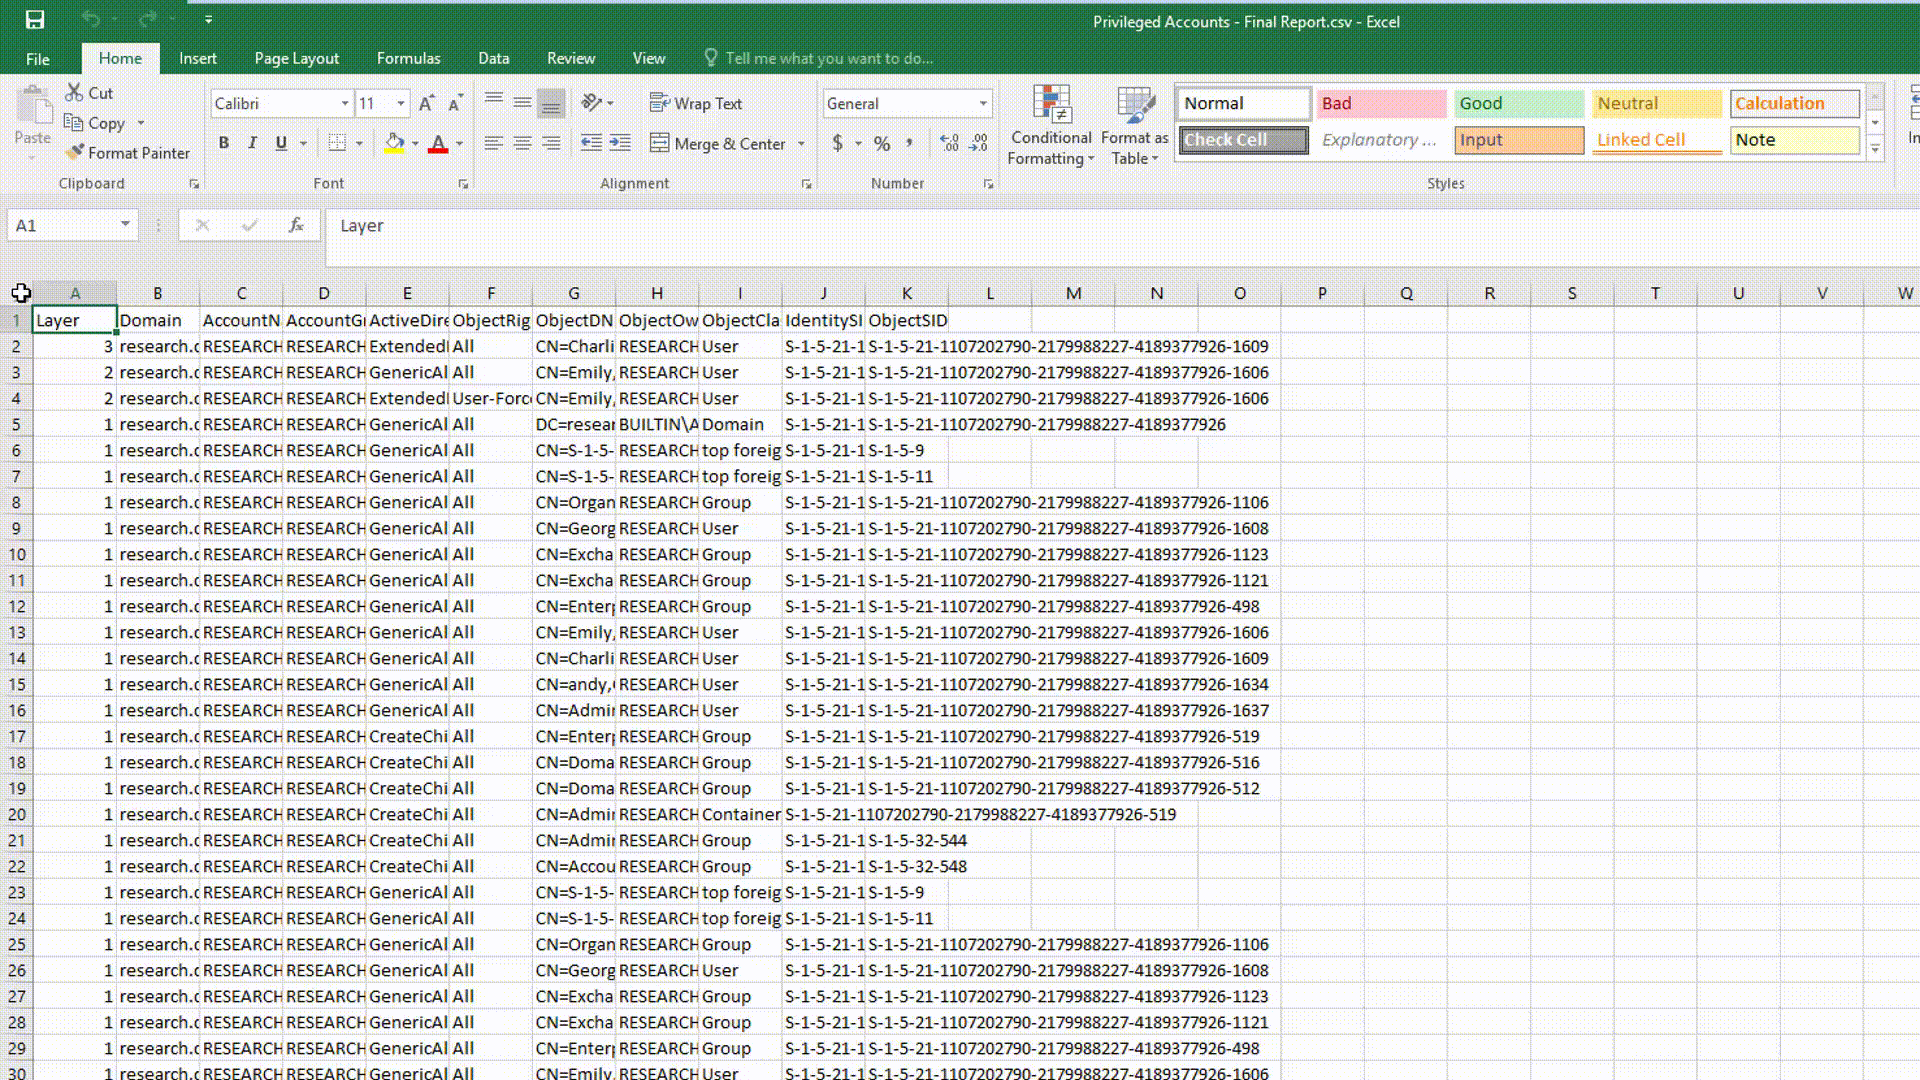 cyberark/aclight
विशेषाधिकार प्राप्त खातों (Privileged Accounts) की उन्नत खोज के लिए एक स्क्रिप्ट - इसमें शैडो एडमिन (Shadow Admins) शामिल हैं
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 foxglovesec/potato
Windows स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट जो NBNS स्पूफिंग, नकली WPAD प्रॉक्सी, और HTTP-to-SMB NTLM रिले का उपयोग करके NT AUTHORITY\SYSTEM एक्सेस…
 aniqfakhrul/powerview.py
पावरव्यू, स्टेरॉयड्स पर
 worawit/cve-2021-3156
Sudo Baron Samedit एक्सप्लॉइट
 antoniococo/remotepotato0
Windows में उपयोगकर्ता से डोमेन एडमिन तक विशेषाधिकार वृद्धि।
 hatriot/token-priv
टोकन विशेषाधिकार अनुसंधान








