
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ACLight — विशेषाधिकार प्राप्त खातों (Privileged Accounts) की उन्नत खोज के लिए एक स्क्रिप्ट - इसमें शैडो एडमिन (Shadow Admins) शामिल हैं | Kitploit
उपकरण/GitHubGitHub/cyberark/aclight
विशेषाधिकार वृद्धिपहचान और एक्सेस प्रबंधन (IAM)
GitHubcyberark/aclight

ACLight

विशेषाधिकार प्राप्त खातों (Privileged Accounts) की उन्नत खोज के लिए एक स्क्रिप्ट - इसमें शैडो एडमिन (Shadow Admins) शामिल हैं

रिपॉजिटरी देखें
830147447 साल पहलेKitploit द्वारा समीक्षित
साझा करें

ACLight

विशेषाधिकार प्राप्त खातों की उन्नत खोज के लिए एक उपकरण - जिसमें शैडो एडमिन शामिल हैं।
ACLight2 इस उपकरण का बेहतर संस्करण है।

शैडो एडमिन्स अनुसंधान

यह उपकरण (संस्करण 1) "शैडो एडमिन्स" अनुसंधान के भाग के रूप में प्रकाशित किया गया था - "शैडो एडमिन्स" पर अधिक विवरण ब्लॉग पोस्ट में हैं: https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear

यह अनुसंधान लंदन में InfoSecurity सम्मेलन में भी प्रस्तुत किया गया था: प्रस्तुति लिंक

अवलोकन

ACLight उन्नत ACLs विश्लेषण (ऑब्जेक्ट्स के ACLs - एक्सेस लिस्ट, जिसे DACL\ACEs भी कहा जाता है) के माध्यम से विशेषाधिकार प्राप्त खातों की खोज के लिए एक उपकरण है। इसमें स्कैन किए गए नेटवर्क में शैडो एडमिन्स की खोज शामिल है।

यह उपकरण Active Directory (AD) से उसके ऑब्जेक्ट्स के ACLs के लिए क्वेरी करता है और फिर प्रत्येक की संवेदनशील अनुमतियों को फ़िल्टर और विश्लेषित करता है। परिणाम नेटवर्क में सबसे विशेषाधिकार प्राप्त खातों की एक सूची है (AD के उन्नत ACLs परिप्रेक्ष्य से)। आप स्कैन को किसी भी सामान्य उपयोगकर्ता के साथ चला सकते हैं, यह एक गैर-विशेषाधिकार प्राप्त उपयोगकर्ता हो सकता है क्योंकि यह केवल AD के लिए वैध केवल-पढ़ने वाले LDAP क्वेरी करता है।

बस इसे चलाएं और परिणाम देखें।

आपको उन सभी विशेषाधिकार प्राप्त खातों का ध्यान रखना चाहिए जो उपकरण आपके लिए खोजता है।
विशेष रूप से - शैडो एडमिन्स का ध्यान रखें - वे ऐसे खाते हैं जिनके पास प्रत्यक्ष संवेदनशील ACLs असाइनमेंट हैं (ज्ञात विशेषाधिकार प्राप्त समूहों की सदस्यता के भाग के रूप में विशेषाधिकार प्राप्त करने के विपरीत)।

क्लाउड वातावरण को स्कैन करने और AWS और Azure में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज करने के लिए, नए ओपन सोर्स टूल - SkyArk देखें:
https://github.com/cyberark/SkyArk

ACLight2

यह ACLight2 है - ACLight स्कैन का नया संस्करण। यह बहुत तेज़ है, इसमें नई स्कैन आर्किटेक्चर और बेहतर परिणाम हैं।
यह पिछले संस्करण की स्केलेबिलिटी और प्रदर्शन समस्याओं को हल करता है।

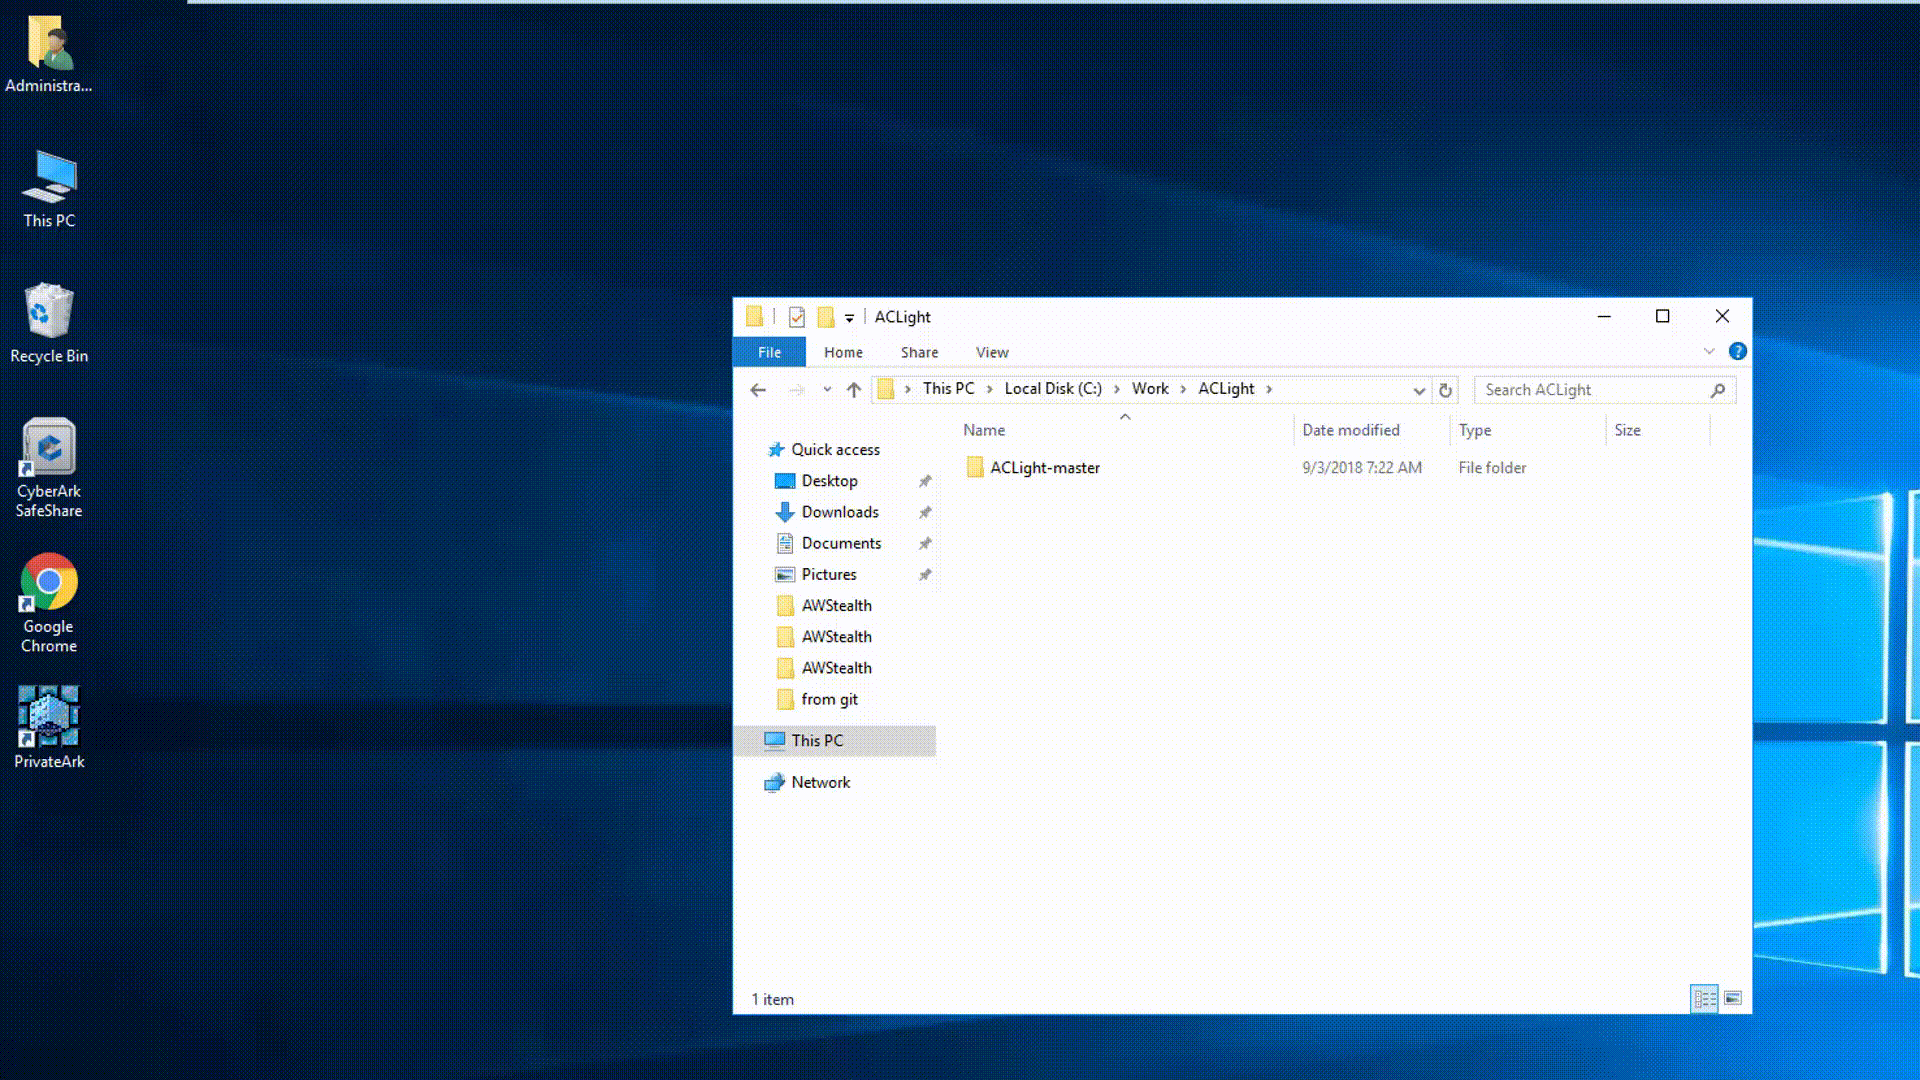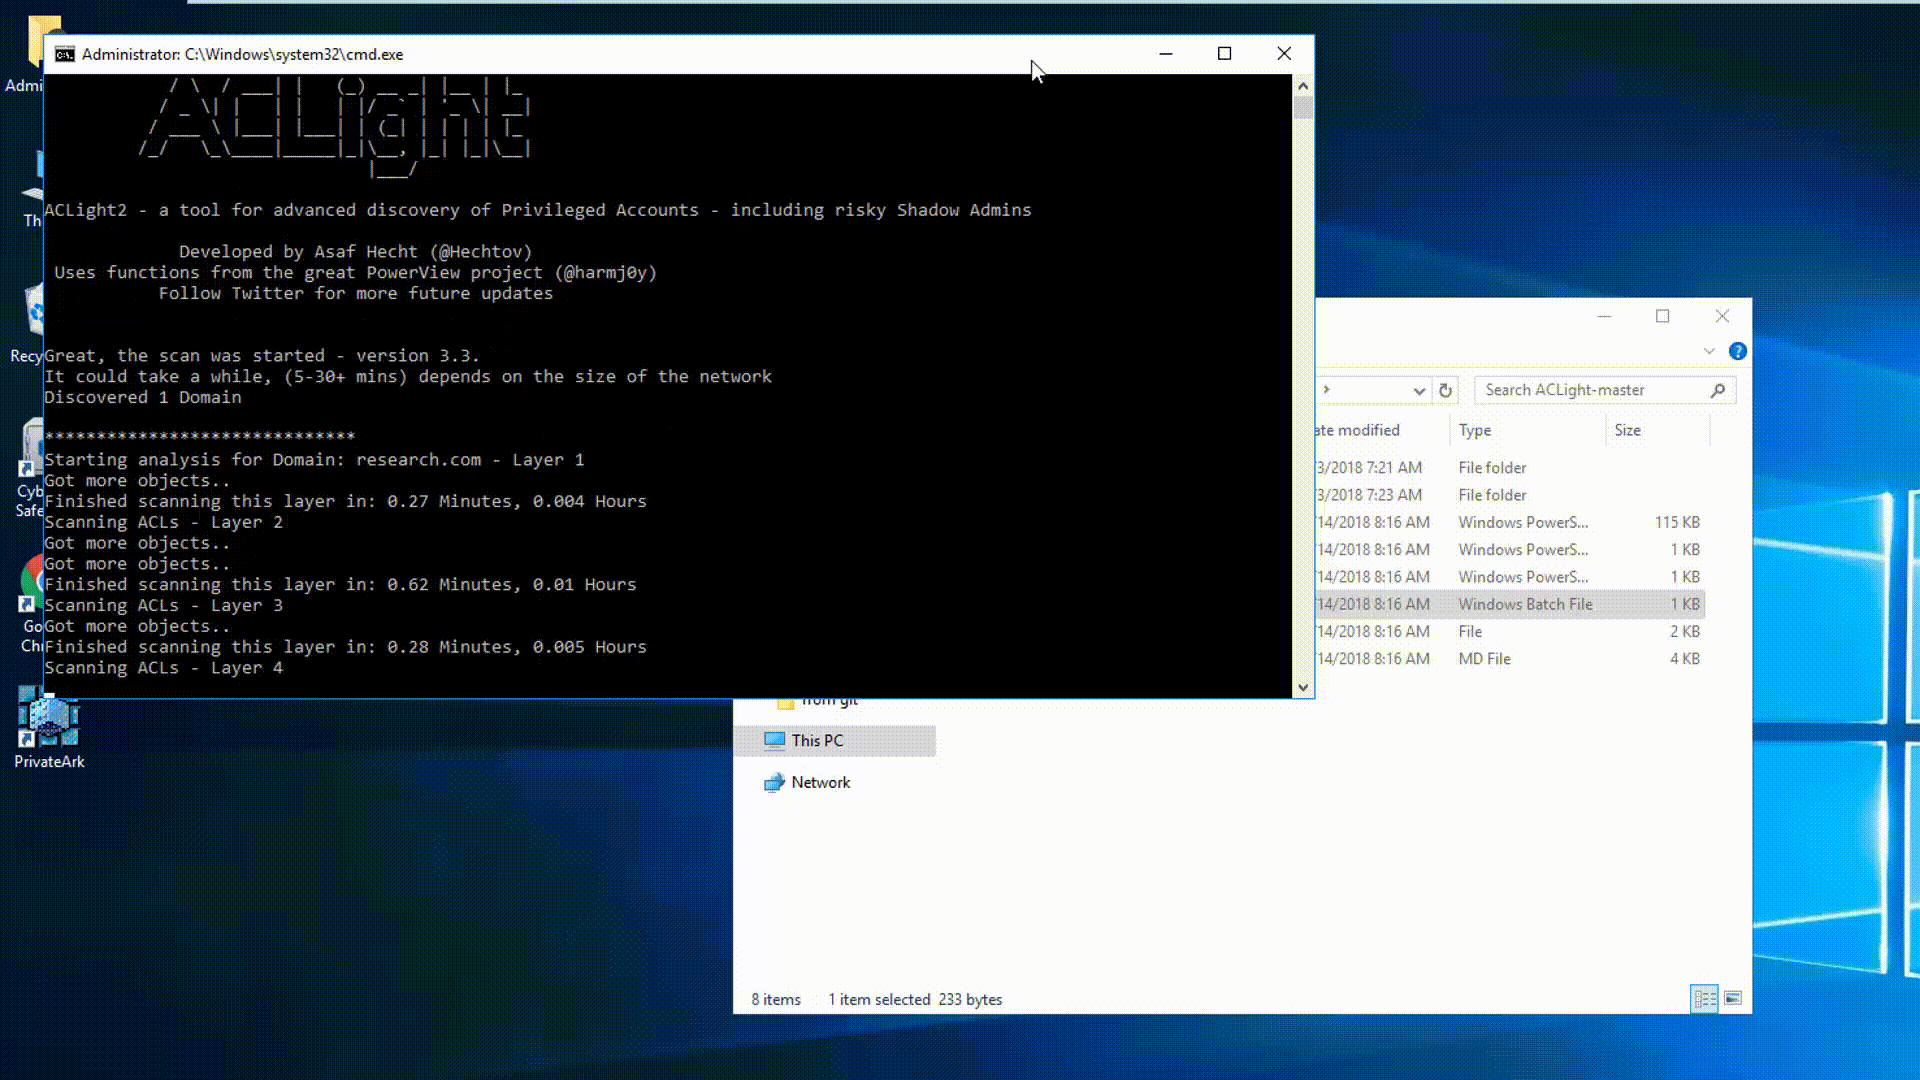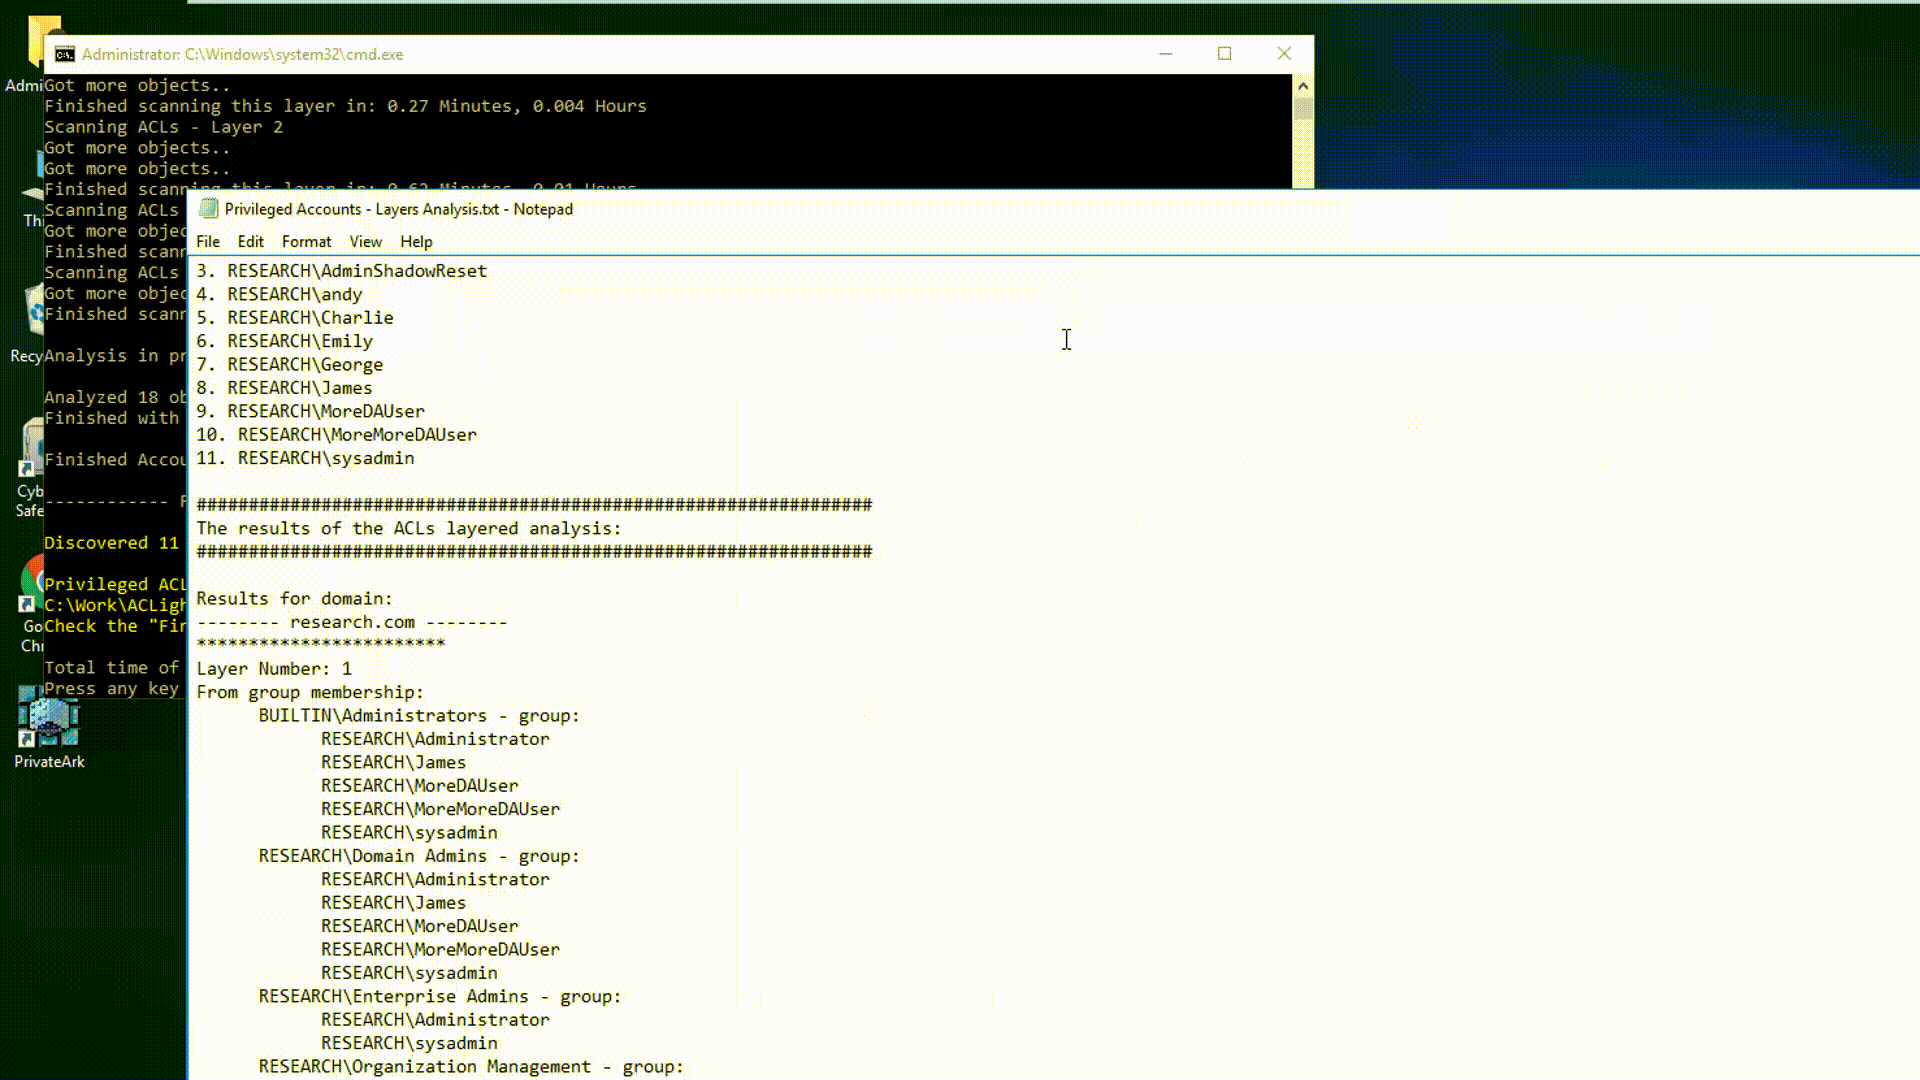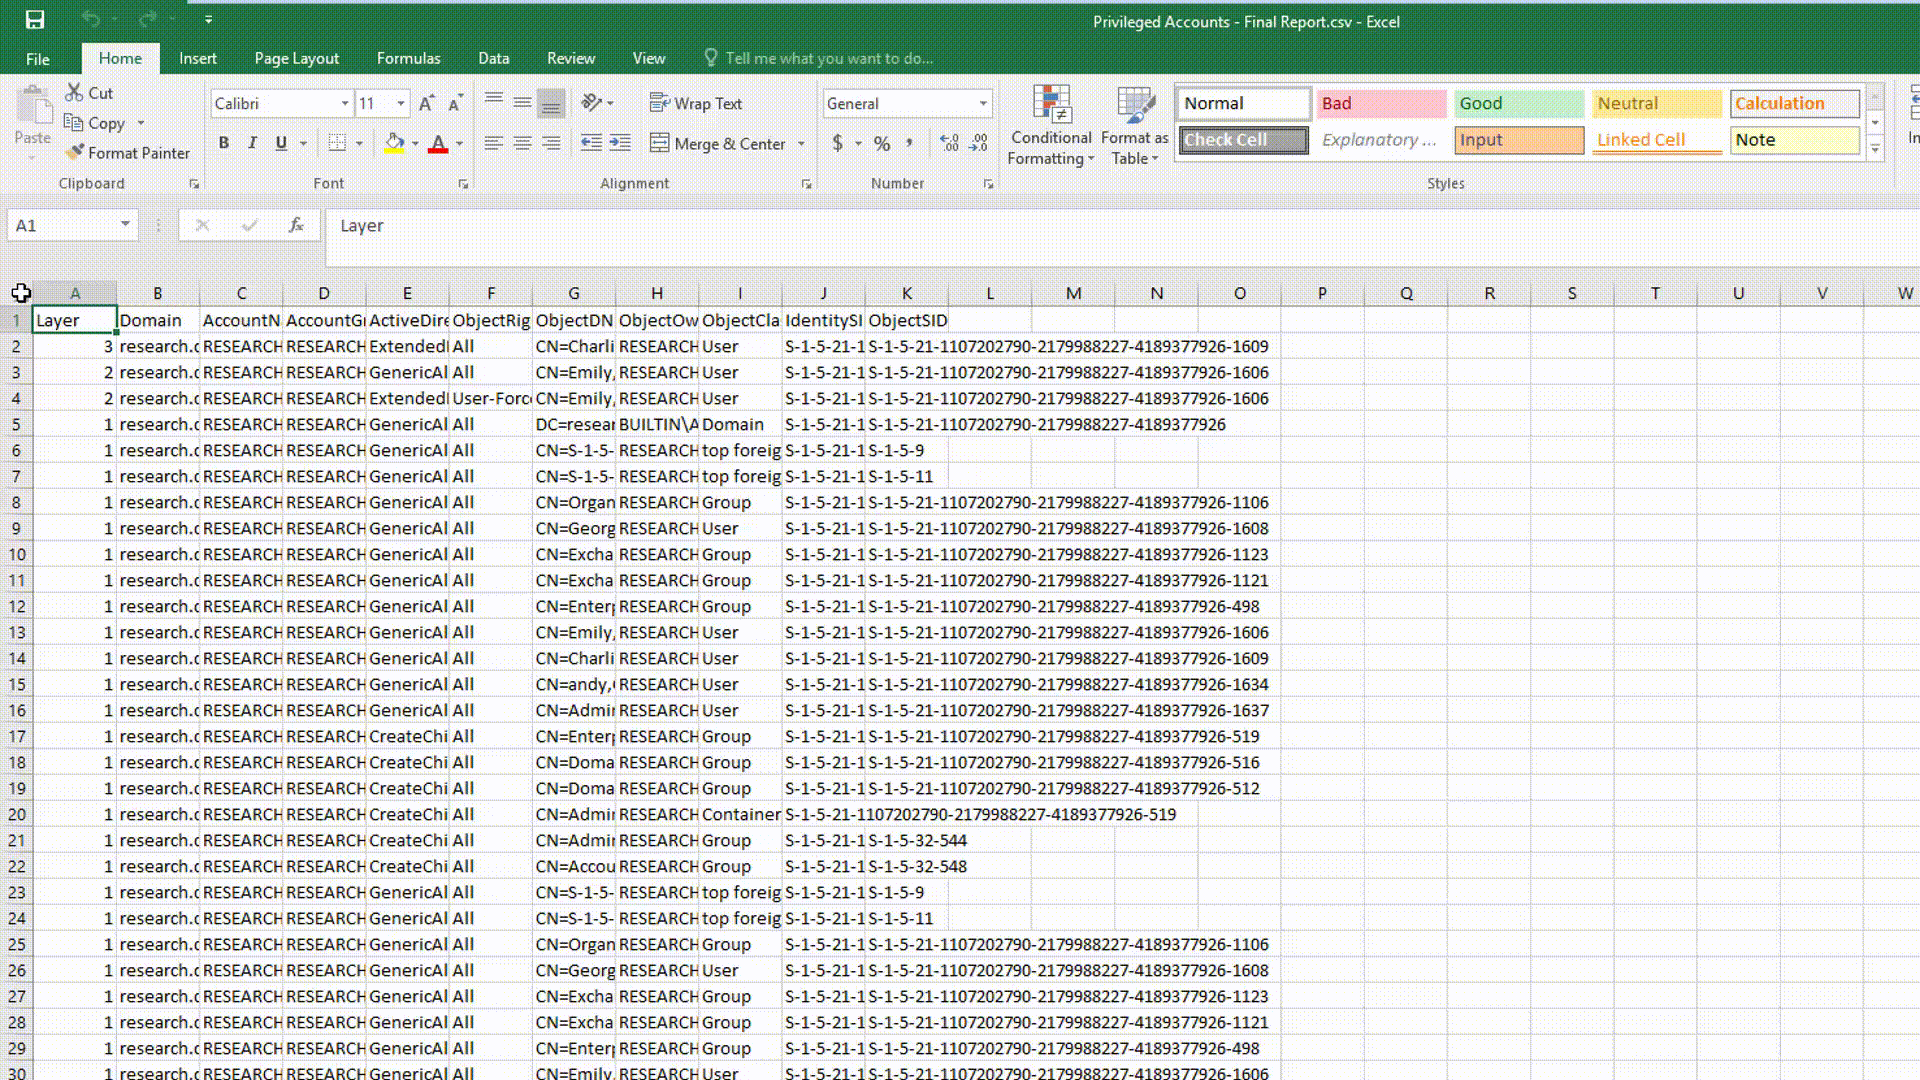
इसके अलावा, ACLight2 एक पुनरावर्ती स्कैन पर बनाया गया है और बहु-स्तरीय विशेषाधिकार प्राप्त खातों का विश्लेषण प्रदान करता है।
पहले चरण के रूप में, स्कैन विशेषाधिकार प्राप्त खातों की पहली परत बनाकर शुरू होता है। वे वे खाते हैं जिनके पास डोमेन की संवेदनशील ऑब्जेक्ट्स पर प्रत्यक्ष विशेषाधिकार हैं। फिर, दूसरे चरण के रूप में, उपकरण परत 1 से उन नए खोजे गए विशेषाधिकार प्राप्त खातों पर ACLs को स्कैन करना जारी रखता है और नए विशेषाधिकार प्राप्त खातों की एक वैकल्पिक दूसरी परत बनाता है जिनके पास पहली परत के खातों पर विशेषाधिकार हैं। यह दूसरा चरण पुनरावर्ती है, उपकरण तब तक विशेषाधिकार प्राप्त खातों की अधिक वैकल्पिक परतों के लिए स्कैन करता रहता है जब तक कि सभी विशेषाधिकार प्राप्त खातों की श्रृंखलाएं सूचीबद्ध नहीं हो जातीं।

उपयोग:

विकल्प 1:

  • "Execute-ACLight.bat" पर डबल-क्लिक करें।

विकल्प 2:

  • PowerShell खोलें (-ExecutionPolicy Bypass के साथ)
  • "ACLight2" मुख्य फ़ोल्डर पर जाएं
  • “Import-Module '.\ACLight2.psm1'”
  • “Start-ACLsAnalysis”

लक्ष्य डोमेन चुनें:
डिफ़ॉल्ट रूप से, ACLight स्वचालित रूप से स्कैन किए गए नेटवर्क फ़ॉरेस्ट के सभी डोमेन को स्कैन करता है। यदि आप केवल एक विशिष्ट डोमेन को स्कैन करने में रुचि रखते हैं तो आप "Domain" पैरामीटर का उपयोग कर सकते हैं:

  • Start-ACLsAnalysis -domain "DomainName.com"

ACLight2 डेमो:
Demo

परिणाम फ़ाइलों को पढ़ना:

  1. पहले, स्कैन का कार्यकारी सारांश "Privileged Accounts - Layers Analysis.txt" देखें - यह स्कैन किए गए नेटवर्क में खोजे गए सबसे विशेषाधिकार प्राप्त खातों की एक महत्वपूर्ण और सीधी सूची है।
  2. "Privileged Accounts Permissions - Final Report.csv" - यह अंतिम सारांश रिपोर्ट है, इस फ़ाइल में आप पाएंगे कि प्रत्येक खाते के पास कौन सी सटीक संवेदनशील अनुमतियाँ हैं।
  3. "Privileged Accounts Permissions - Irregular Accounts.csv", अंतिम रिपोर्ट के समान, केवल उन विशेषाधिकार प्राप्त खातों के साथ जिनके पास ACL अनुमतियों का प्रत्यक्ष असाइनमेंट है (उनकी समूह सदस्यता के माध्यम से नहीं)।

संदर्भ:

यह उपकरण Will Schroeder (@harmj0y) द्वारा ओपन सोर्स प्रोजेक्ट PowerView से फ़ंक्शन का उपयोग करता है - एक महान प्रोजेक्ट।

अधिक टिप्पणियों और प्रश्नों के लिए, आप Asaf Hecht (@Hechtov) और CyberArk Labs से संपर्क कर सकते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    344
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




