Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
EntraGoat — एक जानबूझकर कमजोर Microsoft Entra ID वातावरण। व्यावहारिक, यथार्थवादी हमले चुनौतियों के माध्यम से पहचान सुरक्षा सीखें। | Kitploit
उपकरण/GitHubGitHub/semperis/entragoat
विशेषाधिकार वृद्धिCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षापहचान और एक्सेस प्रबंधन (IAM)प्रमाणीकरणगलत कॉन्फ़िगरेशनलर्निंग और शिक्षारेड टीमिंगलैब और अभ्यास
GitHubsemperis/entragoat
97494406 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

EntraGoat

एक जानबूझकर कमजोर Microsoft Entra ID वातावरण। व्यावहारिक, यथार्थवादी हमले चुनौतियों के माध्यम से पहचान सुरक्षा सीखें।

रिपॉजिटरी देखें

EntraGoat - एक जानबूझकर कमजोर Entra ID वातावरण

EntraGoat सुरक्षा पेशेवरों के लिए एक जानबूझकर कमजोर Microsoft Entra ID अवसंरचना है। अपने स्वयं के टेनेंट में वास्तविक दुनिया की पहचान गलत कॉन्फ़िगरेशन और विशेषाधिकार वृद्धि पथ तैनात करें, फिर एक सुरक्षित, ब्लैक-बॉक्स CTF प्रारूप में उनका शोषण करने का अभ्यास करें।

📖 प्रलेखन  |  📝 ब्लॉग पोस्ट


त्वरित आरंभ

आवश्यक शर्तें

  • Global Administrator अधिकार वाला Microsoft Entra ID परीक्षण/ट्रायल टेनेंट
  • Microsoft Graph PowerShell SDK

विकल्प A: PowerShell GUI (अनुशंसित, Node.js की आवश्यकता नहीं)

git clone https://github.com/Semperis/EntraGoat && cd EntraGoat
Install-Module Microsoft.Graph -Scope CurrentUser -Force
.\Start-EntraGoat.ps1

Windows (WPF) आवश्यक है। PowerShell 5.1+ और 7+ पर कार्य करता है।
ज़ूम: Ctrl+Plus / Ctrl+Minus / Ctrl+0

विकल्प B: वेब UI

git clone https://github.com/Semperis/EntraGoat && cd EntraGoat
Install-Module Microsoft.Graph -Scope CurrentUser -Force
cd frontend && npm install && npm start

http://localhost:3000 खोलें

विकल्प C: मैन्युअल स्क्रिप्ट्स

cd scenarios
.\EntraGoat-Scenario1-Setup.ps1

विस्तृत सेटअप निर्देशों के लिए docs/getting-started.md देखें।


चुनौतियाँ

#नामकठिनाई
1Misowned and Dangerous — Owner's Manual to Global Adminशुरुआती
2Graph Me the Crown (and Role)शुरुआती
3Group MemberShipwreck — Sailed into Admin Watersशुरुआती
4I (Eligibly) Own Thatमध्यवर्ती
5Department of Escalations - AU Ready for This?उन्नत
6CBA (Certificate Bypass Authority) - Root Access Grantedउन्नत

प्रत्येक परिदृश्य में एक सेटअप स्क्रिप्ट, क्लीनअप स्क्रिप्ट, समाधान वॉकथ्रू और एक छिपा हुआ फ़्लैग शामिल है।


स्क्रीनशॉट

PowerShell GUI (अनुशंसित)

होम
PS GUI होम
चुनौती
PS GUI चुनौती

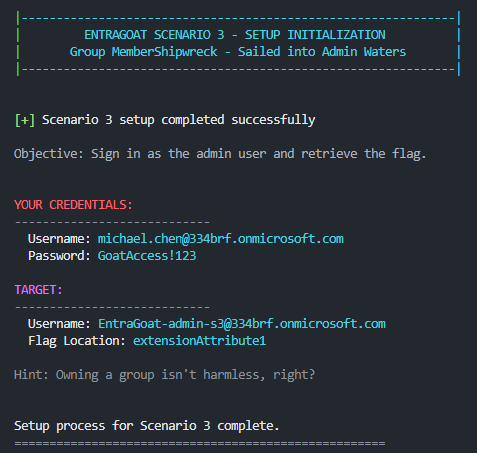
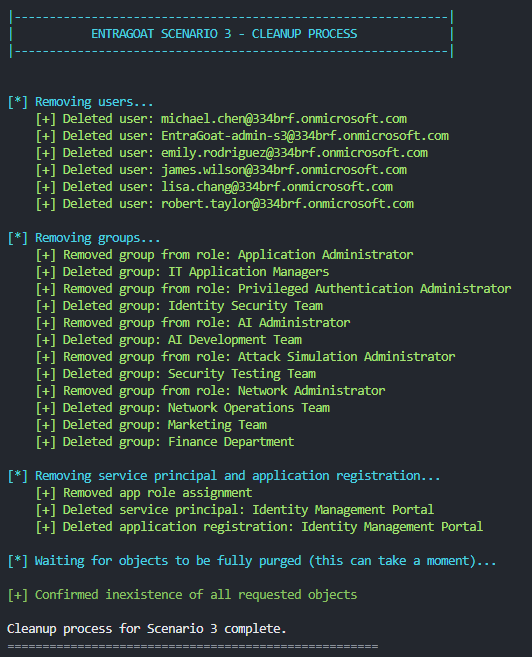
टर्मिनल आउटपुट

सेटअपक्लीनअप
सेटअप आउटपुटक्लीनअप आउटपुट

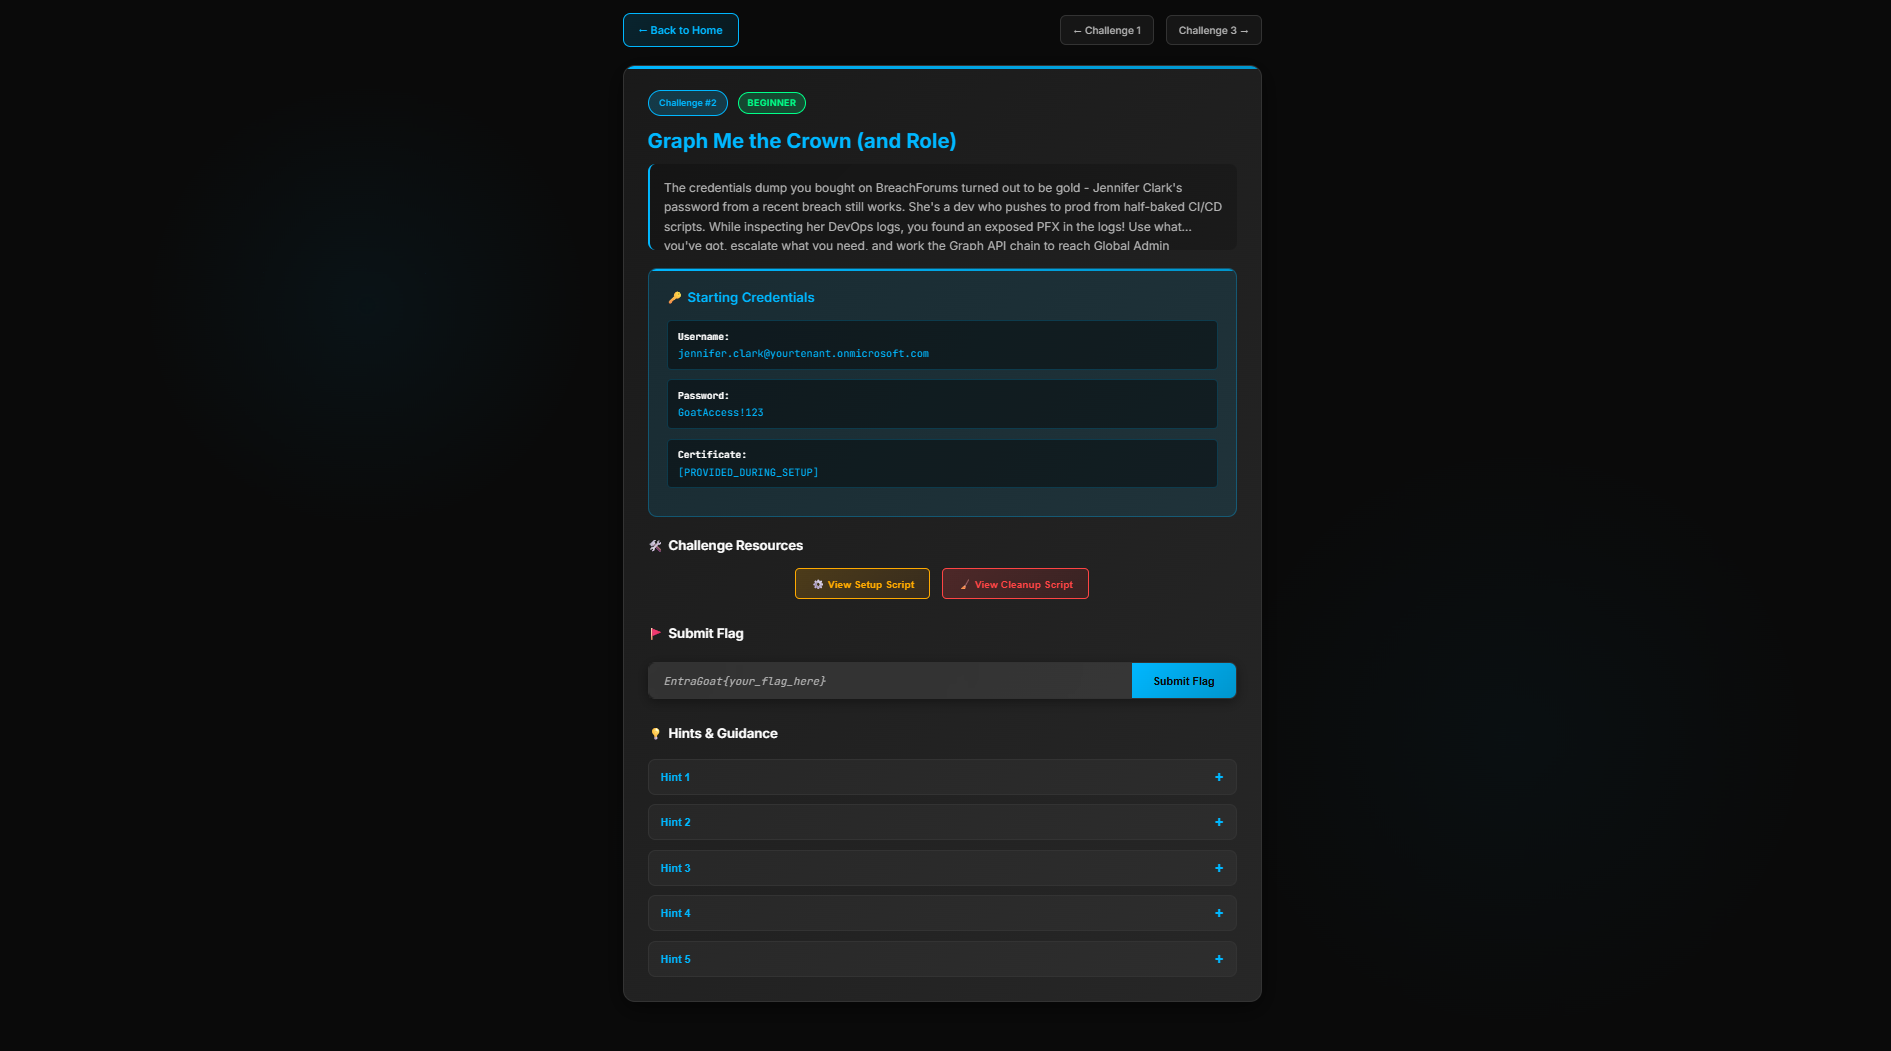
वेब UI (वैकल्पिक)

डैशबोर्डचुनौती
वेब डैशबोर्डवेब चुनौती

प्रस्तुत किया गया

  • Black Hat USA 2025 — Arsenal
  • DEF CON 33 — Demo Labs
  • BSides Frankfurt 2025
  • SEC-T 0x11
  • Black Hat SecTor 2025 — Arsenal
  • Black Hat Europe 2025 — Arsenal
  • Black Hat Asia 2026 — Arsenal

संसाधन

  • EntraGoat क्या है?
  • EntraGoat के साथ शुरुआत
  • परिदृश्य 1: Service Principal स्वामित्व दुरुपयोग
  • परिदृश्य 2: App-Only Graph अनुमतियों का शोषण
  • परिदृश्य 6: Certificate-Based Authentication दुरुपयोग

⚠️ अस्वीकरण

केवल शैक्षिक और अधिकृत परीक्षण के लिए। एक समर्पित परीक्षण टेनेंट का उपयोग करें। पूर्ण शर्तों के लिए LICENSE देखें। लेखक दुरुपयोग के लिए कोई दायित्व नहीं लेते हैं।


शुभ शिकार! — EntraGoat टीम

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →