
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 leesh3288/cve-2023-4911
CVE-2023-4911 (Looney Tunables) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Ubuntu 22.04 पर विशेषाधिकार वृद्धि हेतु glibc के GLIBC_TUNABLES पार्सिंग…
 preempt/ntlm-scanner
Impacket पर आधारित एक सरल पायथन उपकरण जो सर्वरों में विभिन्न ज्ञात NTLM कमजोरियों का परीक्षण करता है
 horizon3ai/cve-2022-40684
CVE-2022-40684 के लिए एक प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉयट जो Fortinet FortiOS, FortiProxy, और FortiSwitchManager को प्रभावित करता है।
 r00t-3xp10it/trojanizer
अपने पेलोड को ट्रोजनाइज़ करें - WinRAR (SFX) ऑटोमेटाइज़ेशन - लिनक्स डिस्ट्रोस के तहत
 joelgmsec/http-shell
Multiplatform HTTP reverse shell providing a shell-like interface over HTTP, with file upload/download, command history, auto-reconnection, and sudo…
 redcanaryco/chain-reactor
Linux निष्पादन योग्य फ़ाइलें उत्पन्न करें जो प्रतिद्वंद्वी व्यवहार और तकनीकों का अनुकरण करती हैं, जांच और प्रतिक्रिया कवरेज के परीक्षण के लिए। आसान…
 dzonerzy/gowapt
Go वेब एप्लिकेशन पेनिट्रेशन टेस्ट
 mwielgoszewski/python-paddingoracle
एक पोर्टेबल, पैडिंग ओरेकल एक्सप्लॉइट API
 teycir/burpapisecuritysuite
API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के…
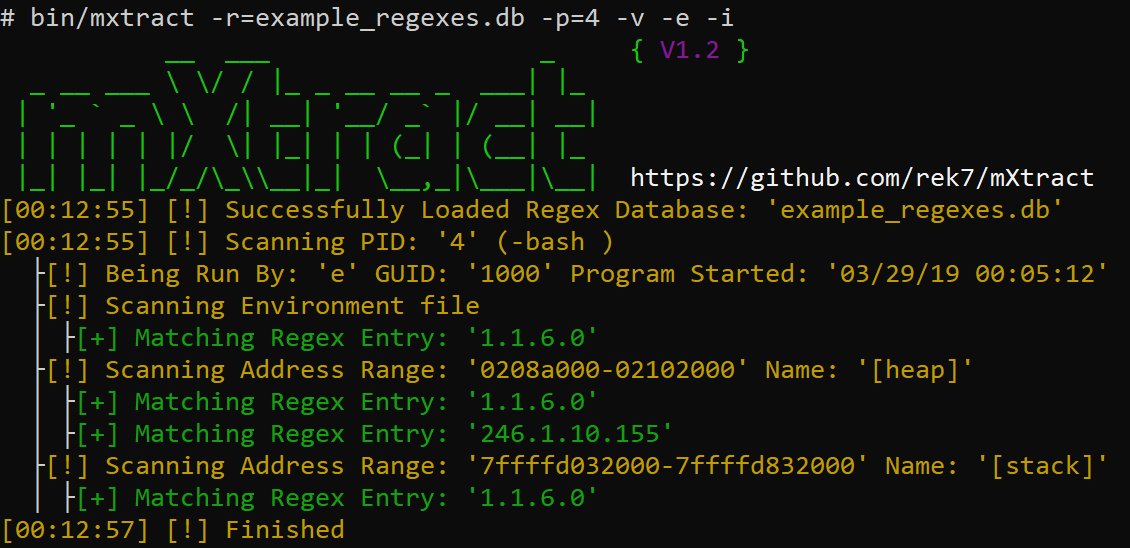 rek7/mxtract
mXtract - मेमोरी एक्सट्रैक्टर और विश्लेषक
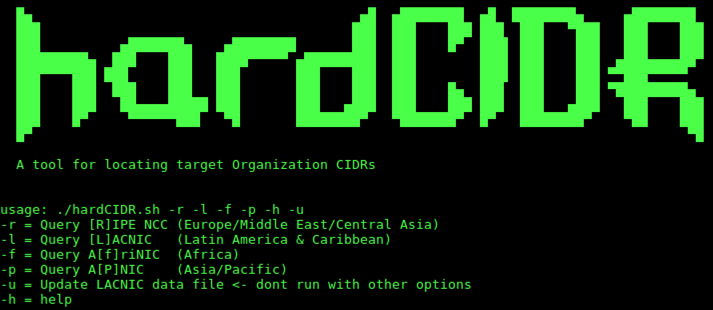 trustedsec/hardcidr
पैसिव रिकॉनिसेंस के लिए बैश स्क्रिप्ट जो पेनिट्रेशन टेस्टिंग इंटेलिजेंस गैदरिंग के दौरान लक्ष्य संगठन के नेटब्लॉक, ASN और CIDR रेंज का पता लगाने के…
 dev-angelist/ejptv2-notes
eLearnSecurity जूनियर पेनेट्रेशन टेस्टर (eJPT) v2 नोट्स
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 opaxial/cve-2026-9830
CVE-2026-9830 प्रूफ ऑफ कॉन्सेप्ट
 johackim/docker-hacklab
मेरा व्यक्तिगत हैकलैब, अपना खुद का बनाएं।
 s0md3v/parth
ह्युरिस्टिक असुरक्षित पैरामीटर स्कैनर
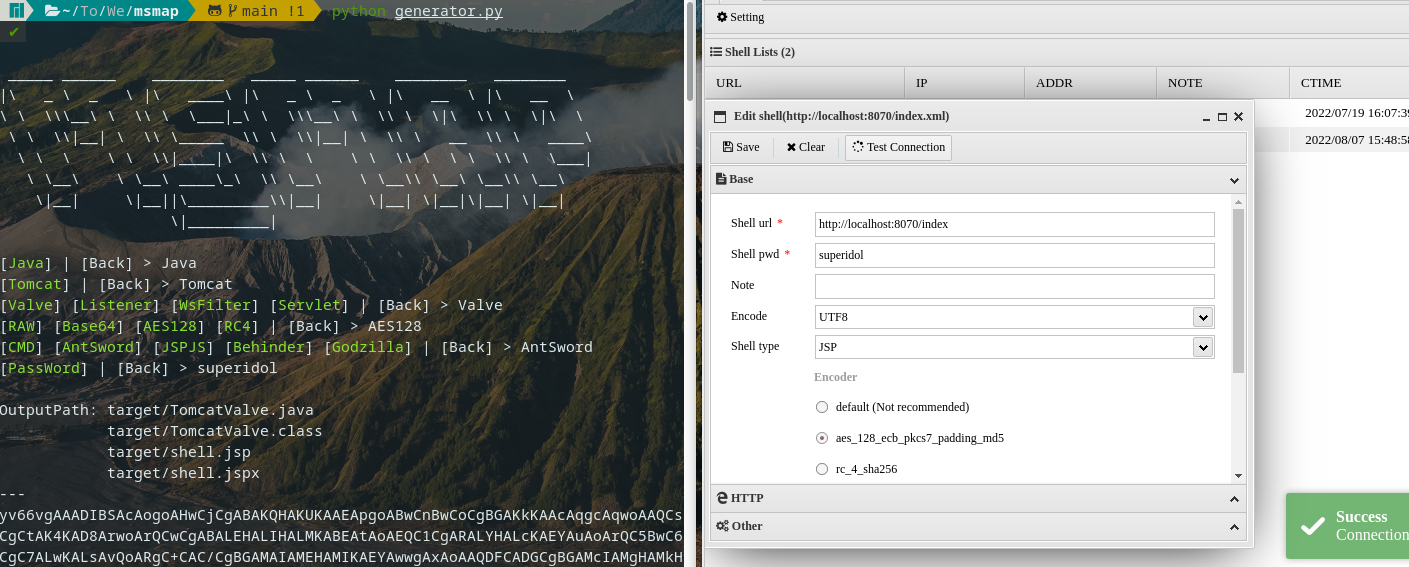 hosch3n/msmap
मॉड्यूलर मेमोरी वेबशेल जनरेटर जो जावा कंटेनर (Tomcat, Spring, WebLogic) का समर्थन करता है, जिसमें कई शेल प्रकार, एनकोडर और पोस्ट-एक्सप्लॉइटेशन…








