 trustedsec/hardcidr
पैसिव रिकॉनिसेंस के लिए बैश स्क्रिप्ट जो पेनिट्रेशन टेस्टिंग इंटेलिजेंस गैदरिंग के दौरान लक्ष्य संगठन के नेटब्लॉक, ASN और CIDR रेंज का पता लगाने के लिए RIR और BGP रूट सर्वरों से क्वेरी करती है।

एक Linux Bash स्क्रिप्ट जो पैनेट्रेशन टेस्ट के खुफिया जानकारी संग्रह चरण के दौरान लक्ष्य संगठन के स्वामित्व वाले नेटब्लॉक्स या रेंज (CIDR नोटेशन में) की खोज करती है। यह जानकारी पाँच क्षेत्रीय इंटरनेट रजिस्ट्रियों (RIRs) द्वारा बनाए रखी जाती है:
ARIN (उत्तरी अमेरिका)
RIPE (यूरोप/एशिया/मध्य पूर्व)
APNIC (एशिया/प्रशांत)
LACNIC (लैटिन अमेरिका)
AfriNIC (अफ्रीका)
नेटब्लॉक्स और IP पतों के अलावा, ऑटोनॉमस सिस्टम नंबर (ASNs) भी रुचिकर होते हैं। ASNs का उपयोग बॉर्डर गेटवे प्रोटोकॉल (BGP) के भाग के रूप में इंटरनेट पर प्रत्येक नेटवर्क को विशिष्ट रूप से पहचानने के लिए किया जाता है। लक्ष्य संगठनों के पास उनके नेटवर्क के आकार के कारण या पीयर्ड सेवा प्रदाताओं से अतिरेकी सेवा पथों के परिणामस्वरूप अपने स्वयं के ASNs हो सकते हैं। ये ASNs संगठन के स्वामित्व वाले अतिरिक्त नेटब्लॉक्स को प्रकट करेंगे।
ipcalc (RIPE, APNIC, LACNIC, AfriNIC क्वेरी के लिए)
उपयोग में आने से पहले LACNIC पर एक नोट। LACNIC केवल नेटवर्क रेंज, ASN, Org Handle, या PoC Handle की क्वेरी की अनुमति देता है। यह हमें संगठन के नाम के आधार पर इन मानों का पता लगाने में मदद नहीं करता है। हालांकि, वे सार्वजनिक रूप से सुलभ FTP सर्वर पर सभी आवंटित रेंजों की एक सूची प्रकाशित करते हैं, साथ ही उनकी दर-सीमित सीमाएँ भी। इसलिए, एक सहायक डेटा फ़ाइल है, जिसे स्क्रिप्ट जाँचती है, जिसका उपयोग स्थानीय रूप से LACNIC क्वेरी करने के लिए किया जाता है। स्क्रिप्ट में एक अद्यतन विकल्प -r शामिल है, जिसका उपयोग आपकी पसंद के अंतराल पर इस डेटा को अपडेट करने के लिए किया जा सकता है। अनुमानित रन टाइम लगभग 28 घंटे से थोड़ा कम है।
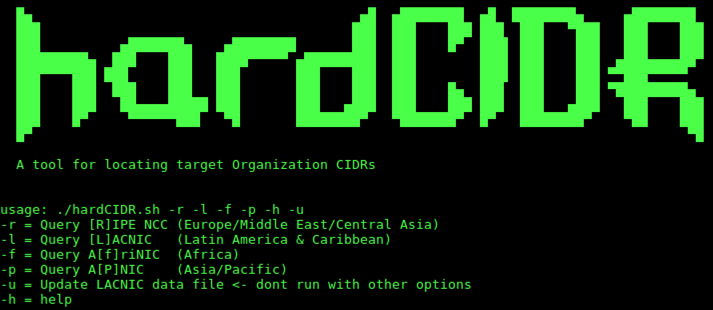
बिना निर्दिष्ट विकल्पों के स्क्रिप्ट ARIN और BGP रूट सर्वरों के एक पूल को क्वेरी करेगी। रूट सर्वर को रनटाइम पर यादृच्छिक रूप से चुना जाता है। -h विकल्प सहायता सूचीबद्ध करता है:

विकल्पों का उपयोग किसी भी संयोजन, सभी, या कोई भी नहीं में किया जा सकता है। दुर्भाग्य से, “अन्य” RIRs में से कोई भी रेंज के वास्तविक CIDR नोटेशन को नोट नहीं करता है, इसलिए ipcalc का उपयोग इस कार्य को करने के लिए किया जाता है। यदि यह आपके सिस्टम पर स्थापित नहीं है, तो स्क्रिप्ट इसे आपके लिए स्थापित करेगी।
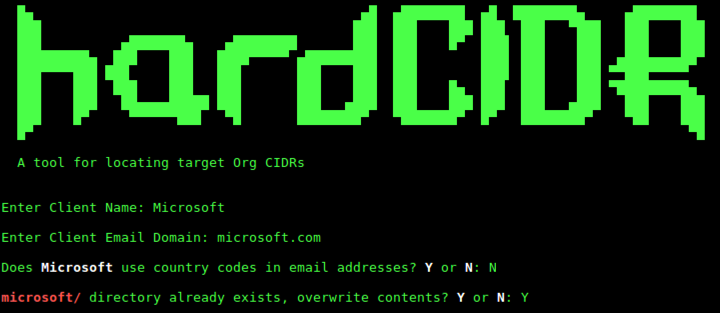
प्रॉम्प्ट पर, संगठन का नाम, ईमेल डोमेन, और क्या ईमेल के भाग के रूप में देश कोड का उपयोग किया जाता है, दर्ज करें। यदि देश कोड के लिए Y उत्तर दिया जाता है, तो आपसे पूछा जाएगा कि वे डोमेन नाम से पहले आते हैं या TLD से जुड़े होते हैं। /tmp/ में आउटपुट फ़ाइलों के लिए एक निर्देशिका बनाई जाएगी। यदि निर्देशिका मौजूद पाई जाती है, तो आपसे पूछा जाएगा कि क्या ओवरराइट करना है। यदि N उत्तर दिया जाता है, तो निर्देशिका नाम में एक टाइम स्टैम्प जोड़ दिया जाएगा।
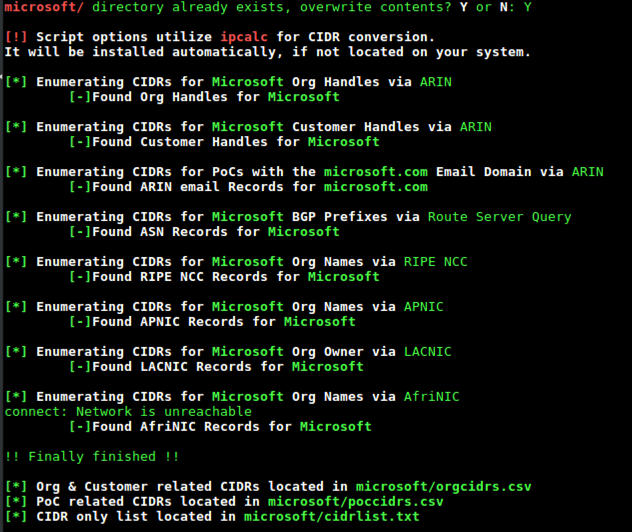
स्क्रिप्ट प्रत्येक RIR के साथ-साथ एक BGP रूट सर्वर से क्वेरी करती है, रास्ते में पूछती है कि क्या रिकॉर्ड मिले। पूरा होने पर, तीन फ़ाइलें उत्पन्न होंगी: Org Handle पर आधारित एक CSV, PoC Handle पर आधारित एक CSV, और CIDR नोटेशन में सभी स्थित रेंजों की एक लाइन-डिलीमिटेड फ़ाइल।
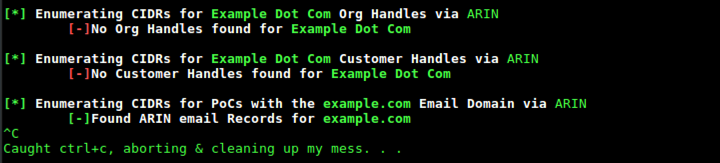
किसी भी समय स्क्रिप्ट को रद्द करने से कोई भी अस्थायी कार्य फ़ाइलें और परिणामी आउटपुट फ़ाइलों के लिए बनाई गई निर्देशिका हटा दी जाएगी।
यह ध्यान दिया जाना चाहिए कि कुछ संगठन के नामों में समानता के कारण, आपको लक्ष्य से संबंधित नहीं परिणाम मिल सकते हैं। CSV फ़ाइलें आवश्यकता होने पर आगे के सत्यापन के लिए संबंधित हैंडल और URL प्रदान करेंगी। यह भी संभव है कि लक्ष्य संगठन के कर्मचारियों ने अपने कॉर्पोरेट ईमेल पते का उपयोग अपने स्वयं के डोमेन पंजीकृत करने के लिए किया हो। ये भी परिणामों में पाए जाएंगे।
docker build -t hardcidr .
hardcidr इमेज बनाना
docker run -v $(pwd):/tmp -it hardcidr
कंटेनर चलाना। आउटपुट वर्तमान निर्देशिका में सहेजा जाएगा
अधिक जानकारी के लिए, TrustedSec वेबसाइट पर ब्लॉग पोस्ट देखें: क्लासी इंटर-डोमेन रूटिंग एनुमरेशन






