
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 zeronetworks/rpcfirewall
विंडोज आरपीसी फ़ायरवॉल जो दुर्भावनापूर्ण रिमोट प्रोसीजर कॉल्स का ऑडिट करता है, उनका पता लगाता है और उन्हें ब्लॉक करता है ताकि लैटरल मूवमेंट,…
 dievus/oh365userfinder
प्रतिक्रिया विश्लेषण के माध्यम से वैध Microsoft 365 खातों और डोमेन की गणना करता है, जिसमें पासवर्ड स्प्रेइंग समर्थन और लॉकआउट से बचने के लिए…
 0xeb-bp/bluekeep
CVE-2019-0708 के लिए सार्वजनिक कार्य
 hugsy/gdb-static
स्थैतिक रूप से संकलित GDB और GDBServer का सार्वजनिक रिपॉजिटरी
 souhardya/zerodoor
एक आलसी तरीके से लिखा गया स्क्रिप्ट जो चलते-फिरते क्रॉस-प्लेटफ़ॉर्म बैकडोर जनरेट करता है :)
 bishopfox/gadgetprobe
Java सीरियलाइज़्ड ऑब्जेक्ट्स का उपभोग करने वाले एंडपॉइंट्स की जांच करके रिमोट Java क्लासपाथ पर क्लासेस, लाइब्रेरीज़ और लाइब्रेरी संस्करणों की पहचान…
 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) एक Python-आधारित रिवर्स शेल है, जो पोस्ट-एक्सप्लॉयटेशन परिदृश्य में सहायता करने वाली कार्यक्षमताओं…
 krypteria/atlasldr
डायनेमिक इंडायरेक्ट सिस्कॉल्स का उपयोग करके कार्यान्वित रिफ्लेक्टिव x64 PE/DLL लोडर
 fin3ss3g0d/cypherhound
आपका टेम्पलेट-आधारित BloodHound टर्मिनल साथी उपकरण
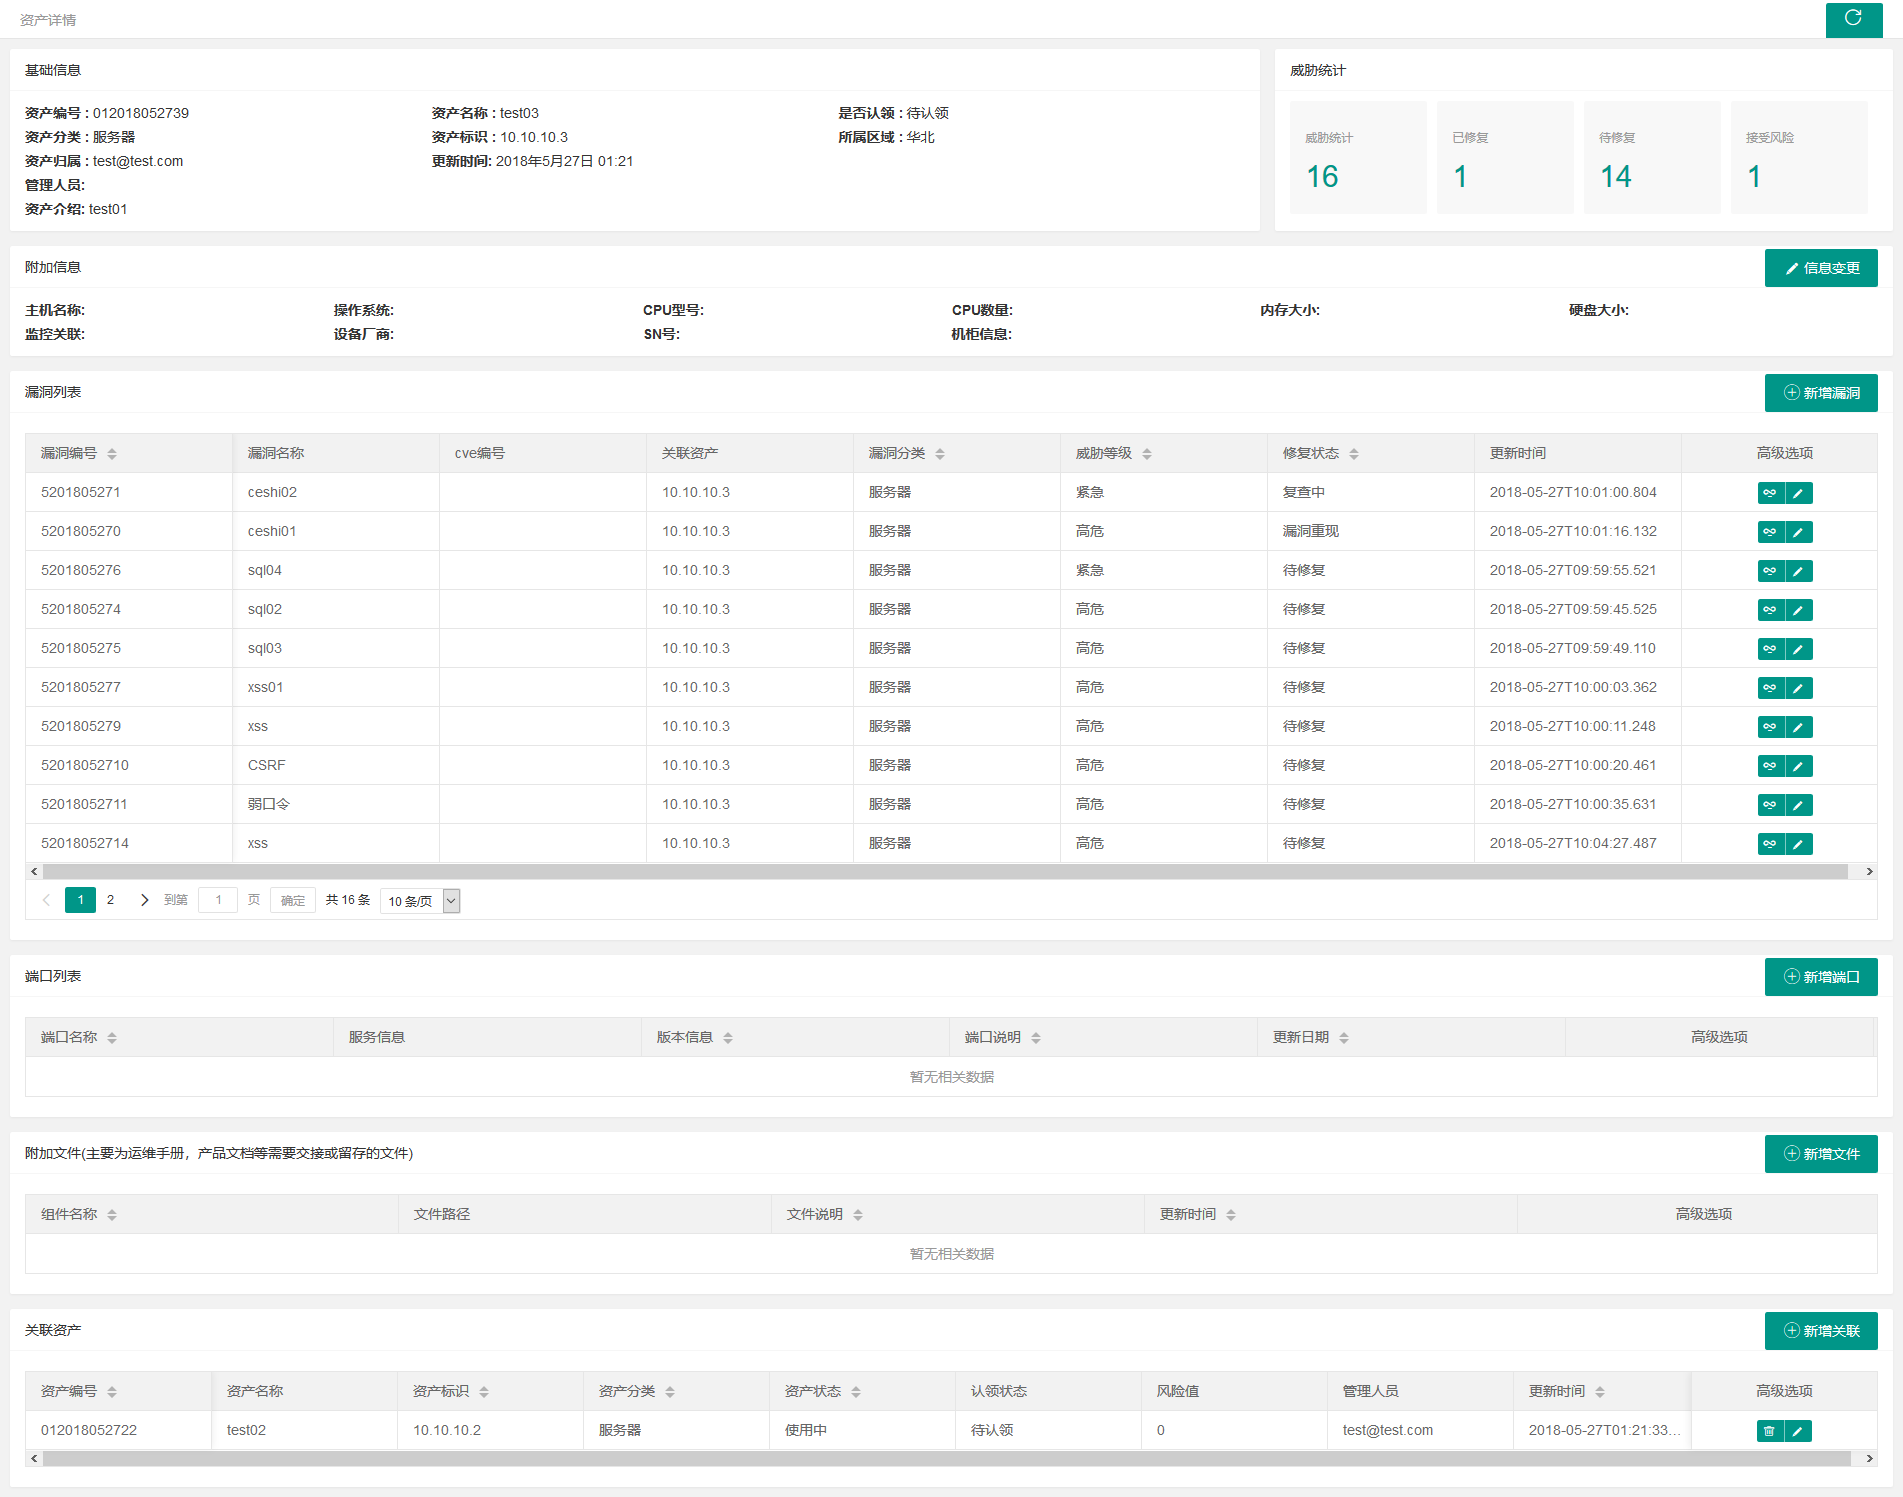 we1h0/securitymanageframwork
Security Manage Framework एक सुरक्षा प्रबंधन मंच है जो उद्यम इंट्रानेट के लिए है, जिसमें संपत्ति प्रबंधन, भेद्यता प्रबंधन, खाता प्रबंधन, ज्ञान आधार…
 telefonica/ibombshell
किसी भी समय पोस्ट-एक्सप्लॉइटेशन प्रॉम्प्ट तैनात करने का उपकरण
 l0ss/grouper2
AD Group Policy में भेद्यताएँ खोजें
 bytewreck/dumpguard
आधुनिक विंडोज सिस्टम्स पर संरक्षित सत्रों से क्रेडेंशियल सामग्री निकालने के लिए प्रूफ-ऑफ-कॉन्सेप्ट टूल।
 yzddmr6/java-shellcode-loader
जावा-आधारित Shellcode लोडर
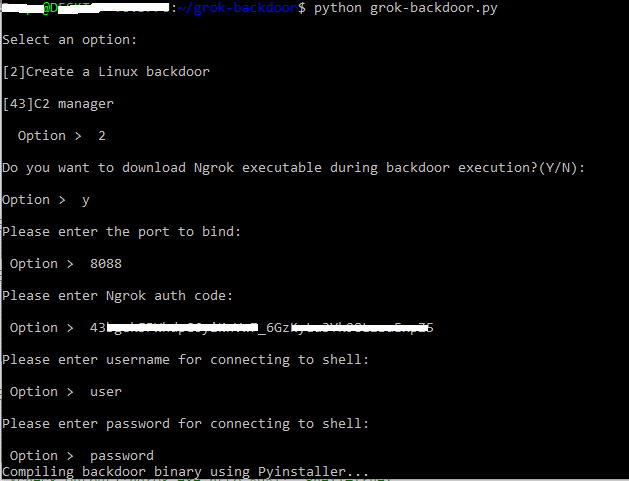 deepzec/grok-backdoor
सरल पायथन बैकडोर जिसमें Ngrok टनल सपोर्ट है
 m8sec/nullinux
लिनक्स के लिए आंतरिक पैठ परीक्षण उपकरण जिसका उपयोग SMB के माध्यम से OS जानकारी, डोमेन जानकारी, शेयर, निर्देशिकाएँ और उपयोगकर्ताओं को सूचीबद्ध करने के…
 michaelweber/macrome
एक्सेल मैक्रो दस्तावेज़ रीडर/राइटर रेड टीमर्स और विश्लेषकों के लिए








