
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 semperis-community/resetnightmare
POC टूल ResetNightmare (CVE-2026-27912) के लिए
 frkngksl/nimexec
Nim में लेटरल मूवमेंट के लिए फाइललेस कमांड निष्पादन
 0xdekster/reconnote
वेब एप्लिकेशन सुरक्षा स्वचालन ढाँचा जो विभिन्न संपत्तियों के लिए लक्ष्य का पुन: अन्वेषण करता है ताकि सुरक्षा पेशेवरों और बग हंटर्स के लिए हमले की सतह…
 infobyte/cve-2022-27255
CVE-2022-27255 के लिए स्वचालित फर्मवेयर विश्लेषण और एक्सप्लॉइट टूलकिट, जो Realtek eCos SDK SIP ALG बफ़र ओवरफ़्लो है जो 30+ राउटर मॉडल को प्रभावित…
 mzhmo/powershellkerberos
कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं
 ridter/rtf_11882_0802
CVE-2018-0802 और CVE-2017-11882 के लिए PoC
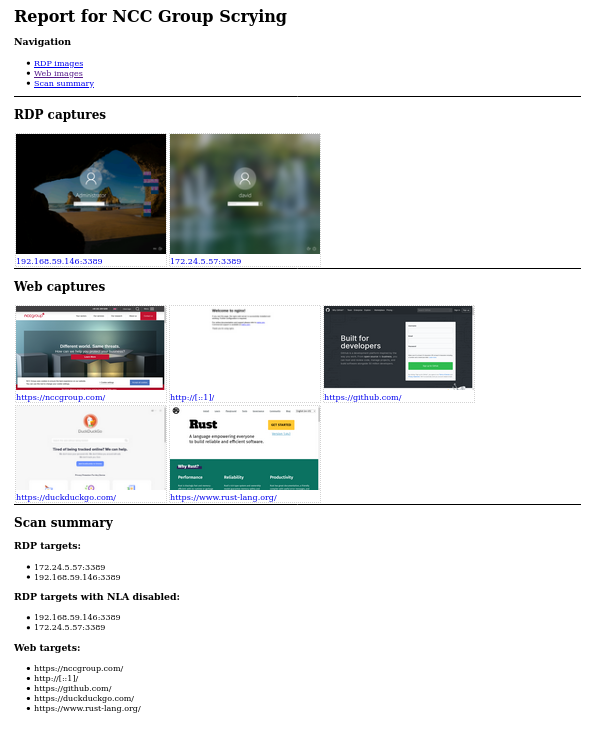 nccgroup/scrying
RDP, वेब और VNC स्क्रीनशॉट को एक ही स्थान पर एकत्र करने का उपकरण
 subgraph/vega
Subgraph Vega
 varbaek/xsser
XSS से RCE 2.75 - Black Hat Europe Arsenal 2017 + एक्स्ट्रा
 bugch3ck/sharpefspotato
EfsRpc का उपयोग करके SeImpersonatePrivilege से स्थानीय विशेषाधिकार वृद्धि।
 cr0nx/awesome-linux-attack-forensics-purplelabs
यह पृष्ठ उन्नत Linux हमलों, डिटेक्शन और फोरेंसिक तकनीकों और टूल्स के आसपास चल रहे व्यावहारिक शोध का परिणाम है।
 wh04m1001/cve-2023-21752
CVE-2023-21752 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows बैकअप सेवा में एक मनमाना फ़ाइल विलोपन भेद्यता है, जिसमें एलिवेटेड शेल तक विशेषाधिकार…
 ambionics/laravel-exploits
CVE-2021-3129 के लिए एक्सप्लॉइट
 hev0x/cve-2021-26084_confluence
CVE-2021-26084 के लिए Python शोषण, Confluence Server/Data Center में एक OGNL इंजेक्शन भेद्यता, जो प्रमाणित या अप्रमाणित उपयोगकर्ताओं को हस्तनिर्मित…
 insecurityofthings/uc_mousejack
ATmega32u4 के लिए माउसजैक
 beichendream/printnotifypotato
प्रिंटनोटिफाईपोटैटो
 nullarray/intrec-pack
खुफिया और टोही पैकेज/बंडल इंस्टॉलर।
 chocapikk/cve-2026-21858
n8n Ni8mare - बिना प्रमाणीकरण के मनमानी फ़ाइल पठन से RCE श्रृंखला (CVSS 10.0)








