
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 excession-labs/web-security-fixtures
सामान्य वेब और API सुरक्षा दोषों के लिए रन करने योग्य स्थानीय फ़िक्स्चर: भेद्य मोड, ठीक किया गया मोड, सत्यापनकर्ता, रिकॉर्ड किया गया रन।
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
यह दिखाता है कि जब आपके पास dnsadmins हो और आप एक UNC पथ डालें, तो DNS लॉग को कैसे ज़हरीला बनाया जाए, जिससे आप NetNTLMv2 हैश कैप्चर कर सकें
 iperez95-ot/sshole-lab
Docker लैब जो CVE-2026-123158 को पुनः उत्पन्न करती है, जो PAM के बिना musl libc पर OpenSSH sshd प्रमाणीकरण बायपास है, जिसमें एक कमजोर Alpine कंटेनर,…
 badkeys/badkeys
क्रिप्टोग्राफिक सार्वजनिक कुंजियों में सामान्य कमजोरियों का पता लगाने का उपकरण
 horizon3ai/vcenter_saml_login
vCenter बैकअप से IdP प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने का एक टूल
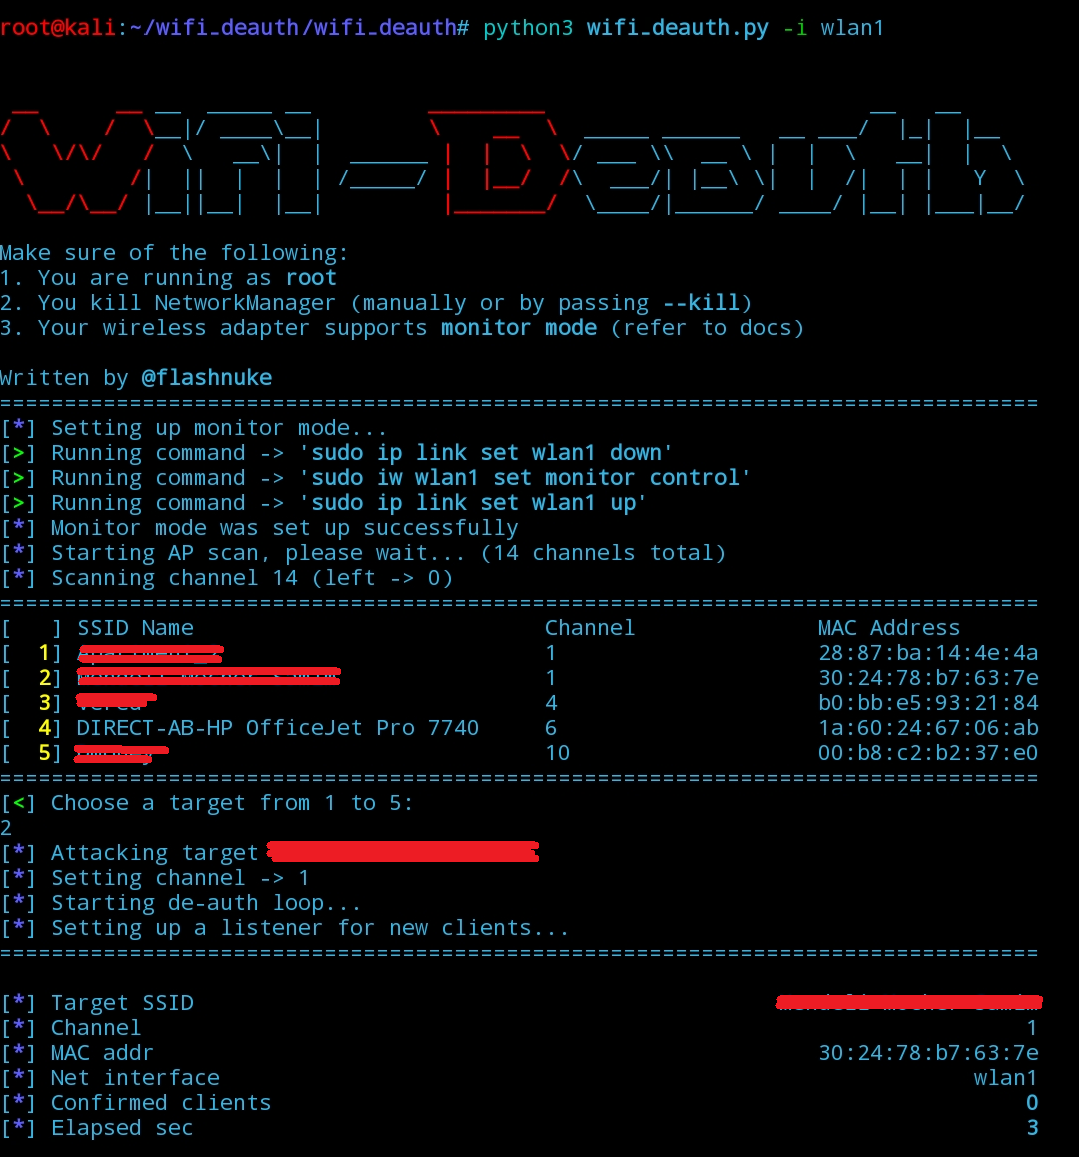 flashnuke/wifi-deauth
एक deauth हमला जो लक्ष्य वाईफाई नेटवर्क (2.4Ghz & 5Ghz) से सभी उपकरणों को डिस्कनेक्ट करता है, WPA3 भी समर्थित है (PMF का परीक्षण नहीं किया गया)
 pablocerdeira1/cve-2026-123158
OpenSSH musl libc प्रमाणीकरण बायपास (CVE-2026-123158) के लिए पुनरुत्पादनीय Docker लैब और Python PoC, जिसमें भेद्य और glibc/PAM नियंत्रण लक्ष्य शामिल…
 richlegrand/bitbang-cli
ब्राउज़र या CLI का उपयोग करके, बिना पोर्ट फ़ॉरवर्डिंग या खातों के, एंड-टू-एंड एन्क्रिप्टेड पीयर-टू-पीयर WebRTC के माध्यम से इंटरैक्टिव शेल, फ़ाइल…
 cravaterouge/bloodyad
LDAP-आधारित Active Directory विशेषाधिकार वृद्धि ढांचा जो pass-the-hash, pass-the-ticket, और certificate authentication का समर्थन करता है स्वचालित…
 rosesecurity/red-teaming-ttps
लाल टीम के सदस्यों और रक्षकों, दोनों के लिए उपयोगी तकनीकें, रणनीतियाँ और कार्यविधियाँ!
 xaitax/sploitscan
CVE विवरण, एक्सप्लॉइट डेटाबेस और EPSS स्कोर को AI जोखिम मूल्यांकन और प्राथमिकता पैचिंग के लिए भेद्यता स्कैनर आयात के साथ एकत्रित करता है।
 synacktiv/cerber4rc
ASREQroasting के माध्यम से चुपके से RC4 हैश एकत्र करने का एक उपकरण
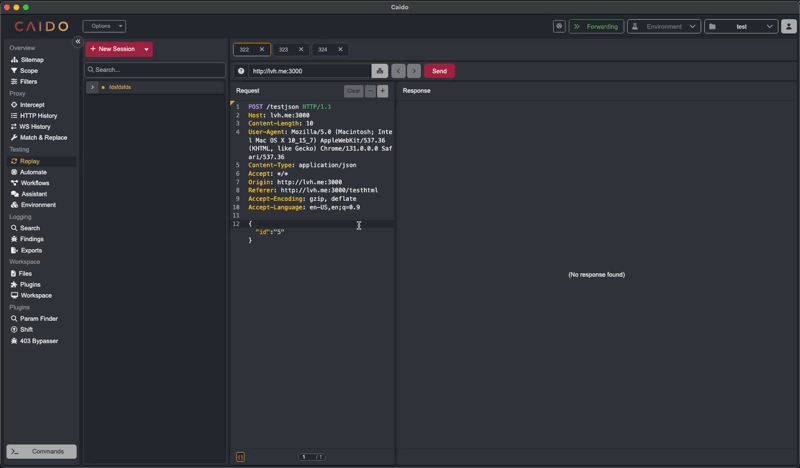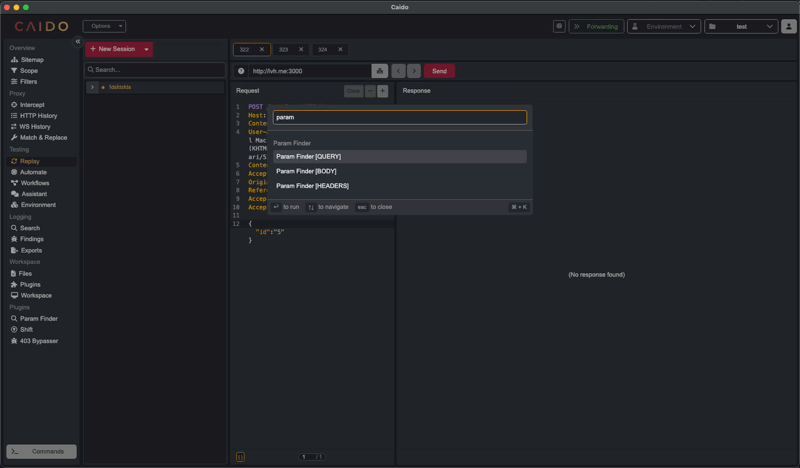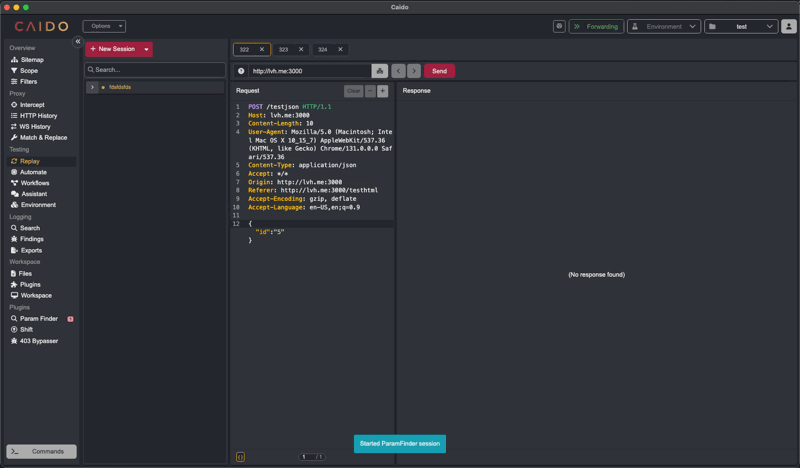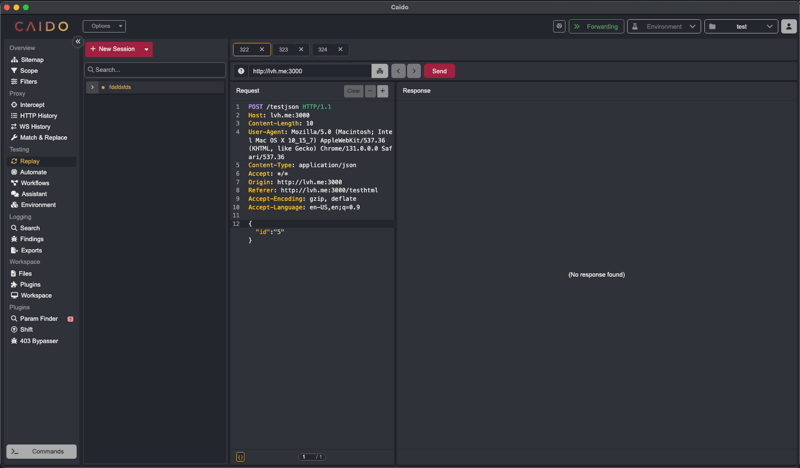 caido-community/paramfinder
कैडो में छिपे पैरामीटर खोजें
 nicocha30/ligolo-iwa
एक Ligolo-ng JavaScript एजेंट जो पृथक वेब अनुप्रयोगों का उपयोग करके Chrome और Chromium-आधारित ब्राउज़रों के अंदर काम करता है।
 sickwell/cve-2026-11800
Python PoC for CVE-2026-11800: forges HS256 JWT assertions signed with a Keycloak IdP public key to bypass authentication and impersonate federated…
 matrixtm/mhddos
सर्वश्रेष्ठ DDoS हमला स्क्रिप्ट Python3, (साइबर / DDoS) 60 विधियों के साथ हमला
 blackhatexploitation/cve-2026-119977
WordPress Core RCE via Predictable Staging Path (CVSS 8.1)








