 flashnuke/wifi-deauth
एक deauth हमला जो लक्ष्य वाईफाई नेटवर्क (2.4Ghz & 5Ghz) से सभी उपकरणों को डिस्कनेक्ट करता है, WPA3 भी समर्थित है (PMF का परीक्षण नहीं किया गया)

एक DoS हमला जो सभी डिवाइसों को लक्षित wifi नेटवर्क से डिस्कनेक्ट कर देता है।
महत्वपूर्ण
कुछ अवसरों पर, नेटवर्क APs एक ही BSSID/SSID नाम के अंतर्गत 5GHz और 2.4GHz दोनों पर काम कर सकते हैं।
AP को वास्तव में डाउन करने के लिए, मैं आमतौर पर 2 नेटवर्क इंटरफ़ेस का उपयोग करते हुए एक साथ दो de-authers चलाता हूँ: एक 2.4GHz के लिए और एक 5GHz के लिए।
| बैंडविड्थ | चैनल रेंज |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
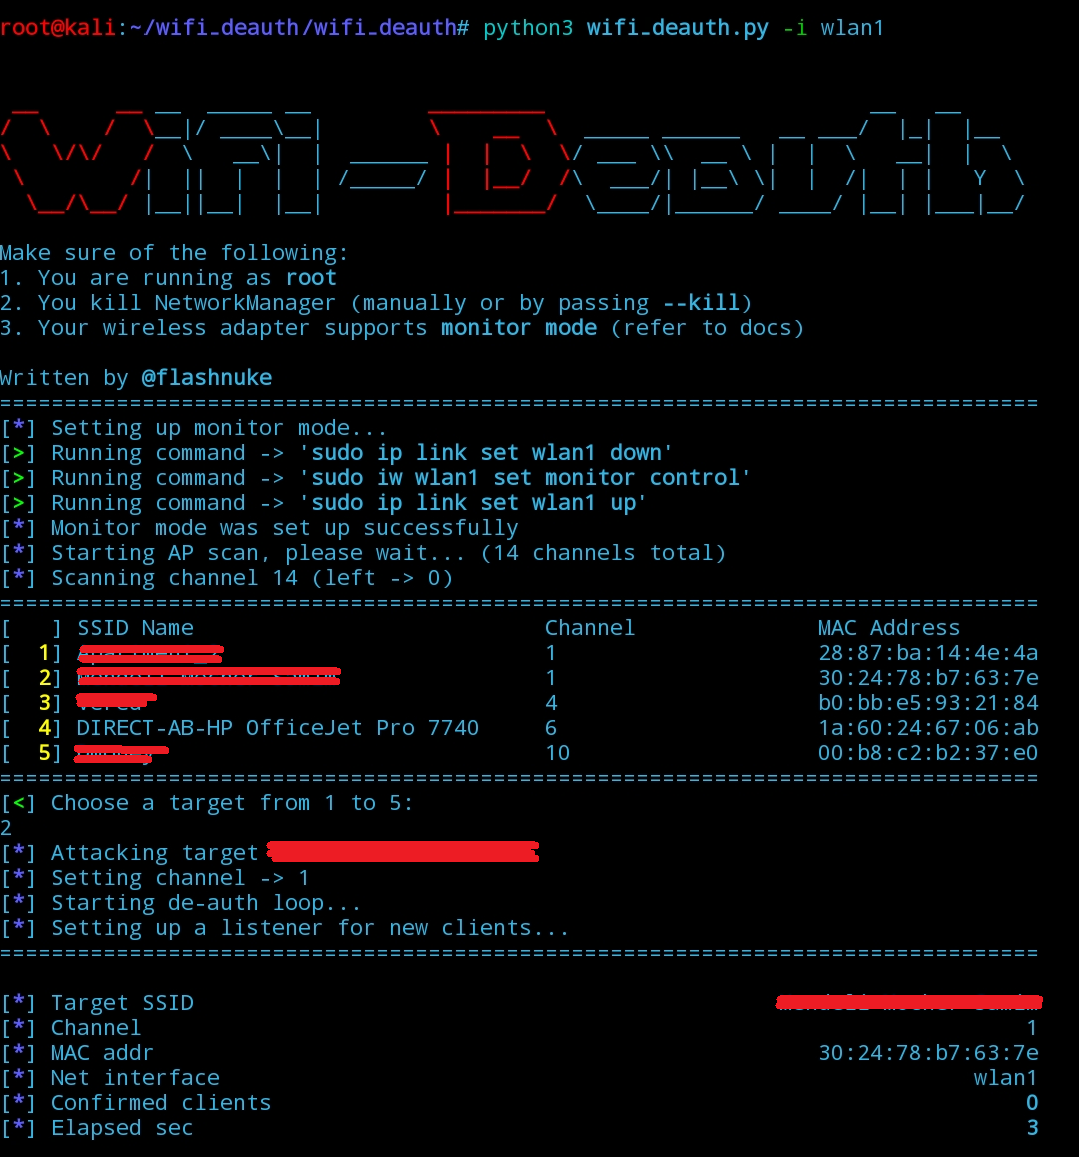
प्रोग्राम सभी संभावित चैनलों पर पुनरावृत्ति करता है, और 802.11 पैकेटों को स्निफ़ करके यह निर्धारित करता है कि कौन से एक्सेस पॉइंट उपलब्ध हैं।
हमलावर द्वारा हमला करने के लिए लक्षित एक्सेस पॉइंट चुनने के बाद, प्रोग्राम:
pipx >= 1.6.0 आवश्यक है)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> नेटवर्क इंटरफ़ेस का नाम है (जैसे wlan0 या eth0) जो पैकेट इंजेक्शन का समर्थन करता है--deauth-all-channels - यदि हमला काम न करे तो यह विकल्प आज़माएँ (अधिक जानकारी वैकल्पिक आर्ग्युमेंट्स में देखें)--autostart ऑटोमेशन के लिए अच्छा है - पहले सुनिश्चित करें कि केवल 1 एक्सेस पॉइंट मिले, आप यह सुनिश्चित करने के लिए फ़िल्टर (bssid, ssid, channels, आदि...) का उपयोग कर सकते हैं--deauth-all-channels - सभी अनुमत चैनलों पर (या यदि --channels सेट है तो सभी कस्टम चैनलों पर) बार-बार de-auth पैकेट भेजें, यह उन एक्सेस पॉइंट्स के विरुद्ध प्रभावी है जो सुरक्षा तंत्र के रूप में किसी भिन्न चैनल पर स्विच हो जाते हैं--ssid <name> - केस-असंवेदनशील सबस्ट्रिंग द्वारा किसी विशिष्ट SSID के लिए फ़िल्टर करें (इससे चैनल-स्कैनिंग की अवधि कम होनी चाहिए), व्हाइटस्पेस को एस्केप कैरेक्टर के साथ पास करना चाहिए (जैसे -> new\ york)--bssid <addr> - किसी विशिष्ट BSSID (एक्सेस पॉइंट का MAC पता) के लिए फ़िल्टर करें, केस-असंवेदनशील--autostart - de-auth लूप को स्वचालित रूप से शुरू करें, यह केवल तब काम करता है जब एक एक्सेस पॉइंट मिले--channels <ch1,ch2> - केवल विशिष्ट चैनलों के लिए स्कैन करें, अन्यथा सभी समर्थित चैनलों को स्कैन किया जाएगा--clients <m_addr1,m_addr2> - केवल विशिष्ट क्लाइंट्स को AP से डिस्कनेक्ट करने के लिए लक्षित करें, अन्यथा सभी कनेक्टेड क्लाइंट्स को लक्षित किया जाएगा (नोट: इस विकल्प का उपयोग deauth ब्रॉडकास्ट को अक्षम कर देता है)--debug - डीबग प्रिंट सक्षम करें--kill (या sudo systemctl stop NetworkManager चलाएँ) - NetworkManager सेवा को बंद करें जो हमले में बाधा डाल सकती है--skip-monitormode - मॉनिटर मोड मैन्युअल रूप से सक्षम करें (अन्यथा प्रोग्राम इसे स्वचालित रूप से करता है)--clients) सेट करना सुझाया नहीं जाता, क्योंकि कुछ क्लाइंट्स एक रैंडम MAC पते का उपयोग करके पुनः कनेक्ट हो सकते हैं जो सेट किए गए पते से भिन्न होता हैifconfig जाँचेंrequirements.txt में सूचीबद्ध)मेरे अन्य प्रोजेक्ट्स को देखने के लिए स्वतंत्र महसूस करें, सबसे हालिया mod-rootkit है, जो एक Linux कर्नेल-स्तरीय रूटकिट है जिसे फ़ाइलों, प्रोसेस और नेटवर्क गतिविधि को छिपाने के लिए डिज़ाइन किया गया है।
एक और प्रोजेक्ट (deadnet) है जो नेटवर्क पर DoS हमला करता है, जिसके लिए क्रेडेंशियल्स की आवश्यकता होती है लेकिन फिर भी काफ़ी प्रभावी है।
यदि आपको यह टूल उपयोगी लगा, तो आप मुझे एक कॉफ़ी पिला सकते हैं। इससे प्रोजेक्ट मुफ़्त और अनुरक्षित रहता है - कोई विज्ञापन नहीं, कोई शर्त नहीं।

यह टूल केवल परीक्षण के लिए है और इसका उपयोग केवल वहीं किया जा सकता है जहाँ स्पष्ट सहमति दी गई हो। इसका उपयोग अवैध उद्देश्यों के लिए न करें! सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करना अंतिम उपयोगकर्ता की ज़िम्मेदारी है। मैं कोई दायित्व नहीं लेता और इस टूल और सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं हूँ।
GNU लाइसेंस के अंतर्गत वितरित।






