
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
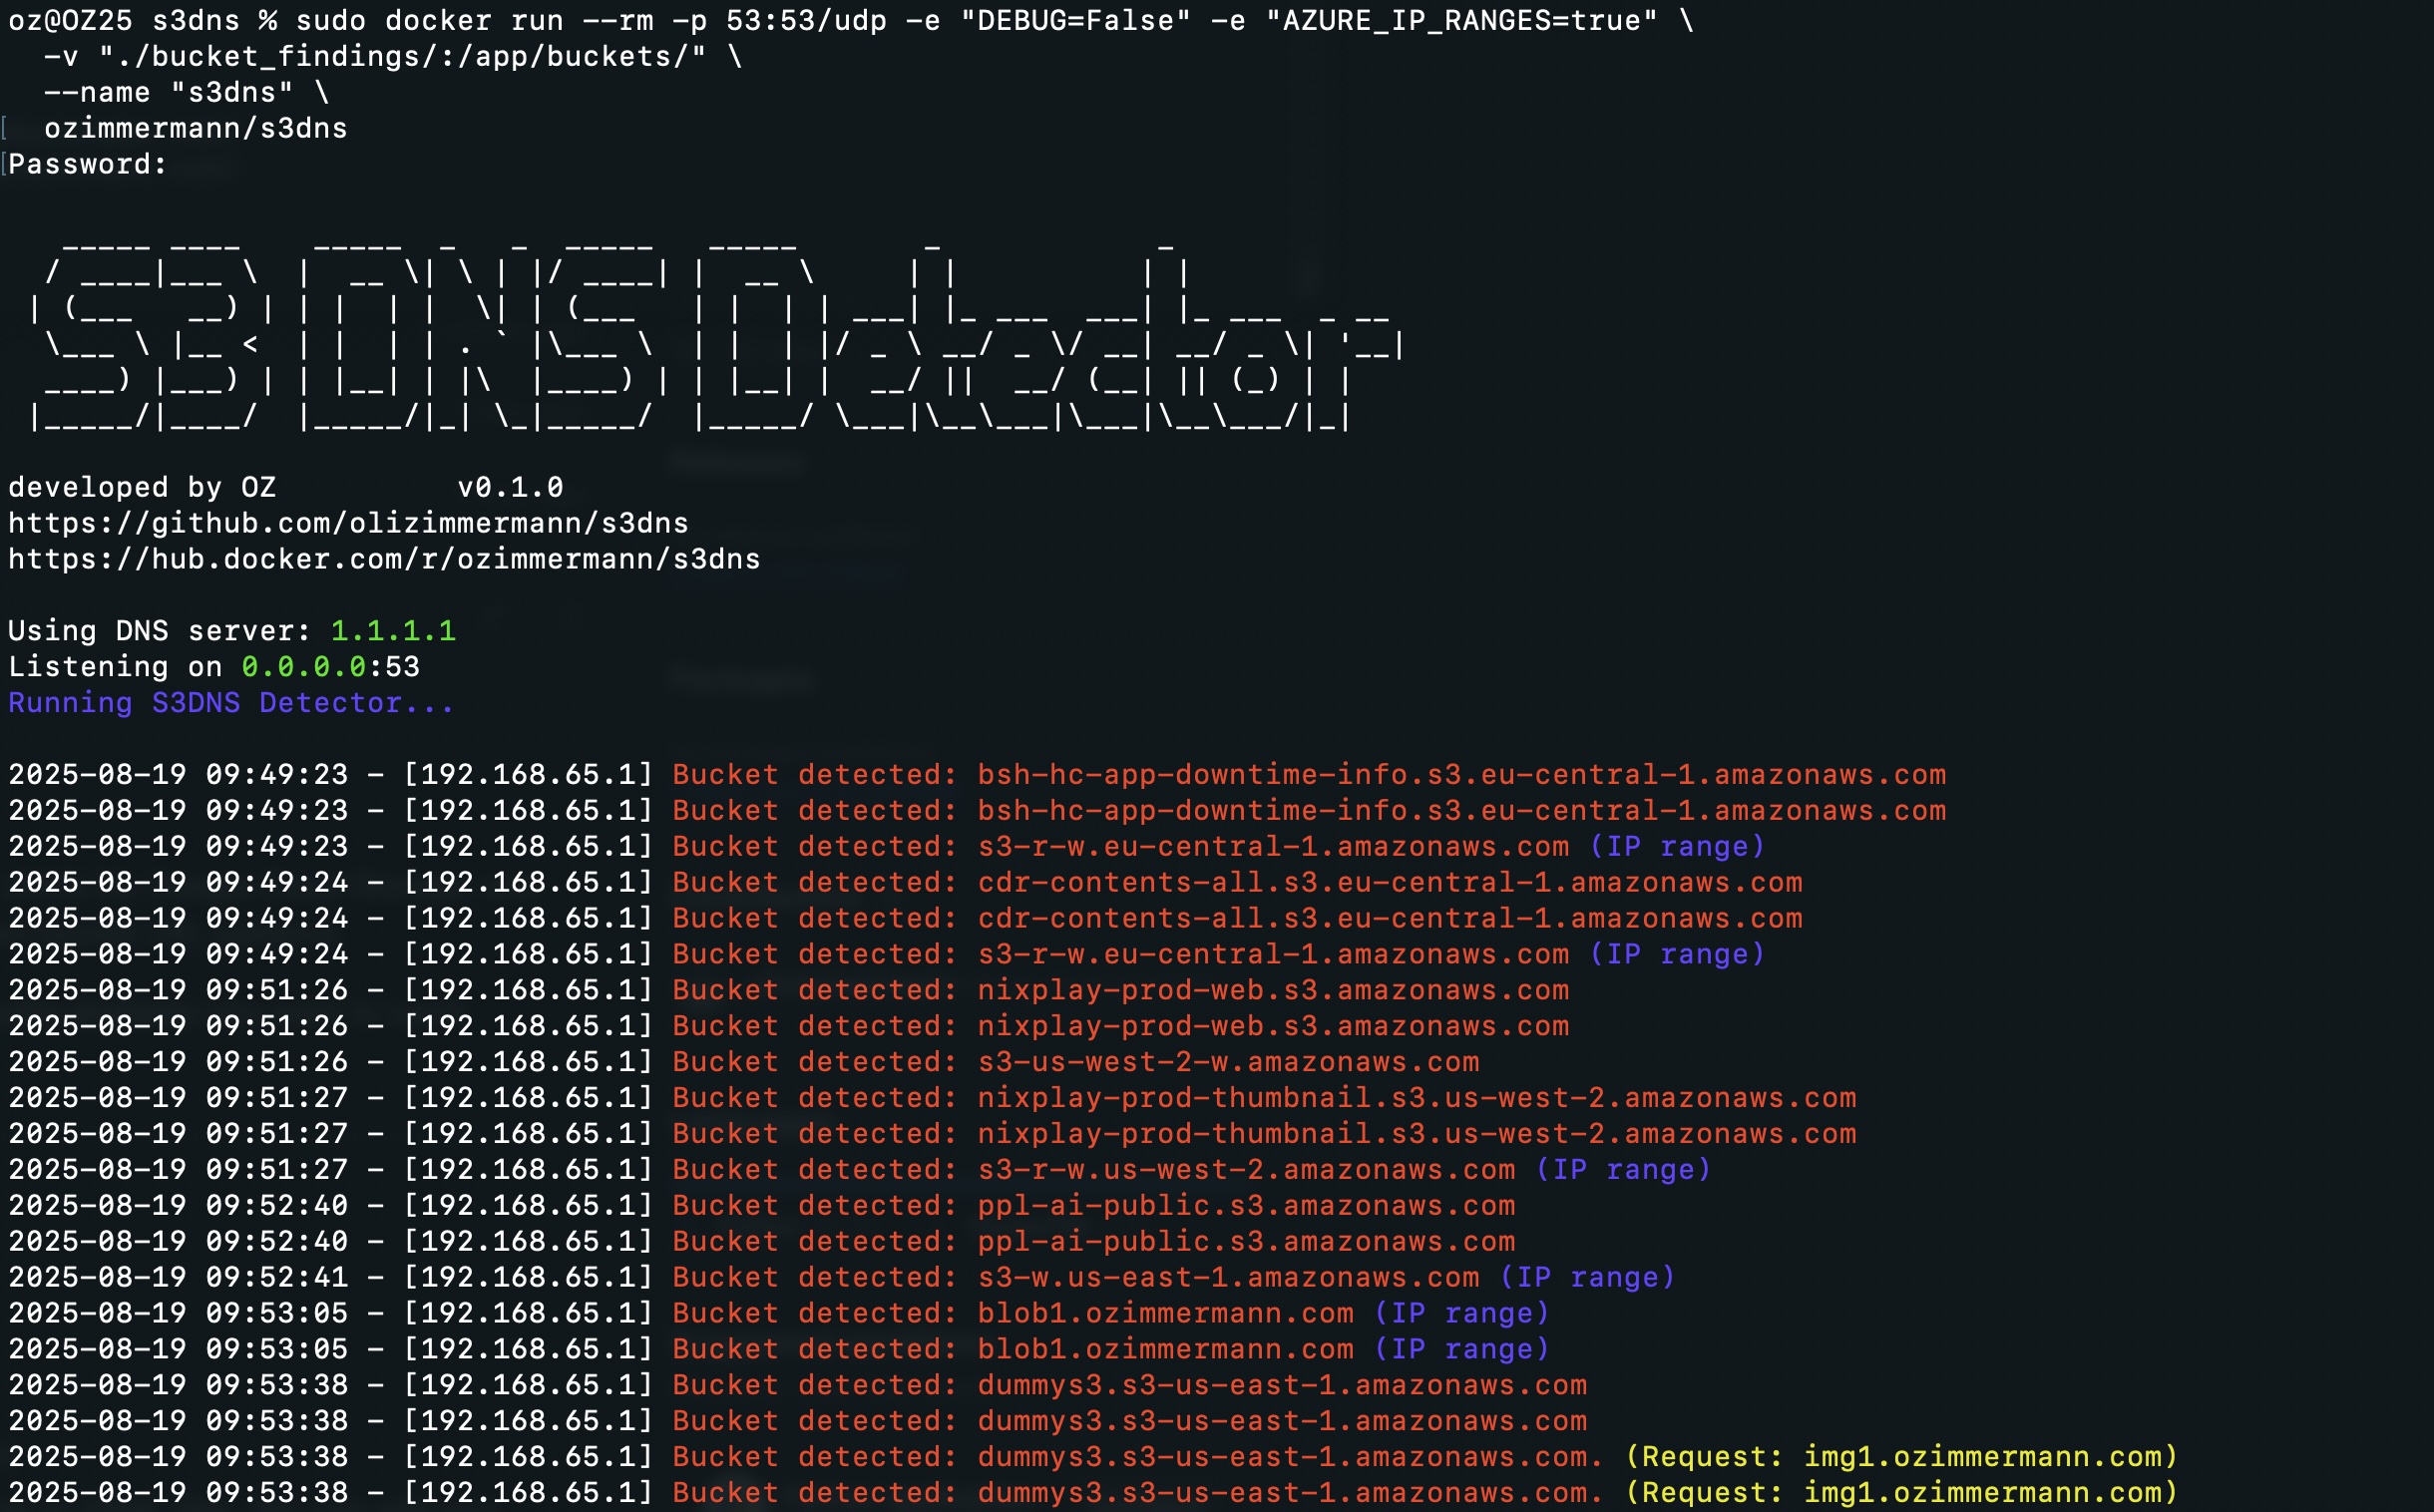
 olizimmermann/s3dns
निष्क्रिय DNS सर्वर जो DNS अनुरोधों को हल करके, CNAME श्रृंखलाओं का पता लगाकर, और टोही के दौरान संभावित सबडोमेन टेकओवर को चिह्नित करके उजागर क्लाउड…
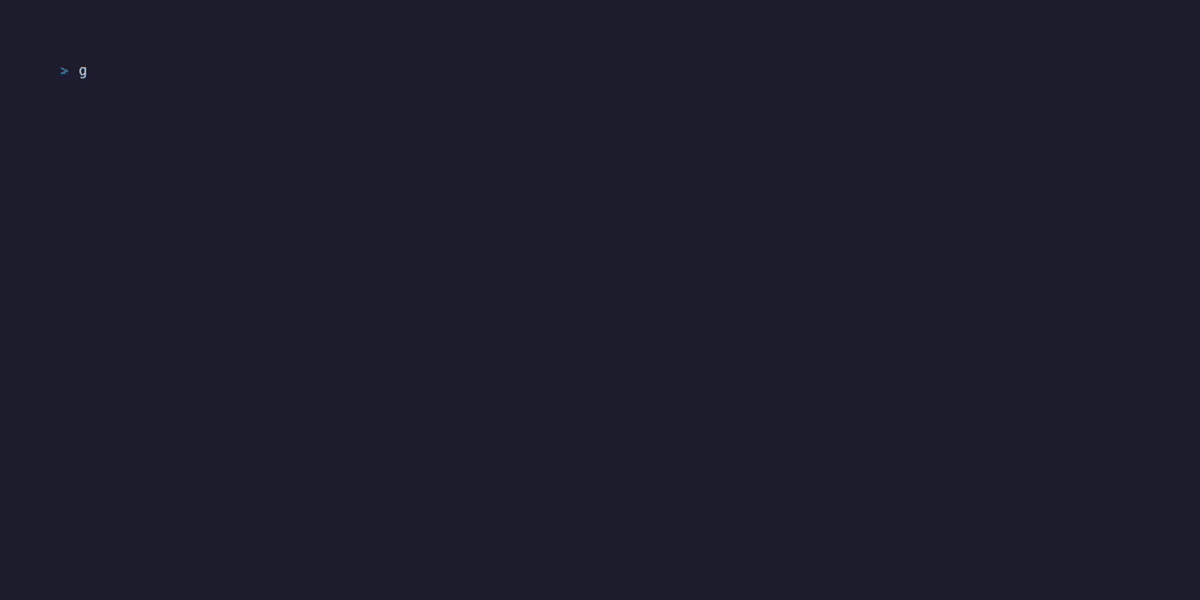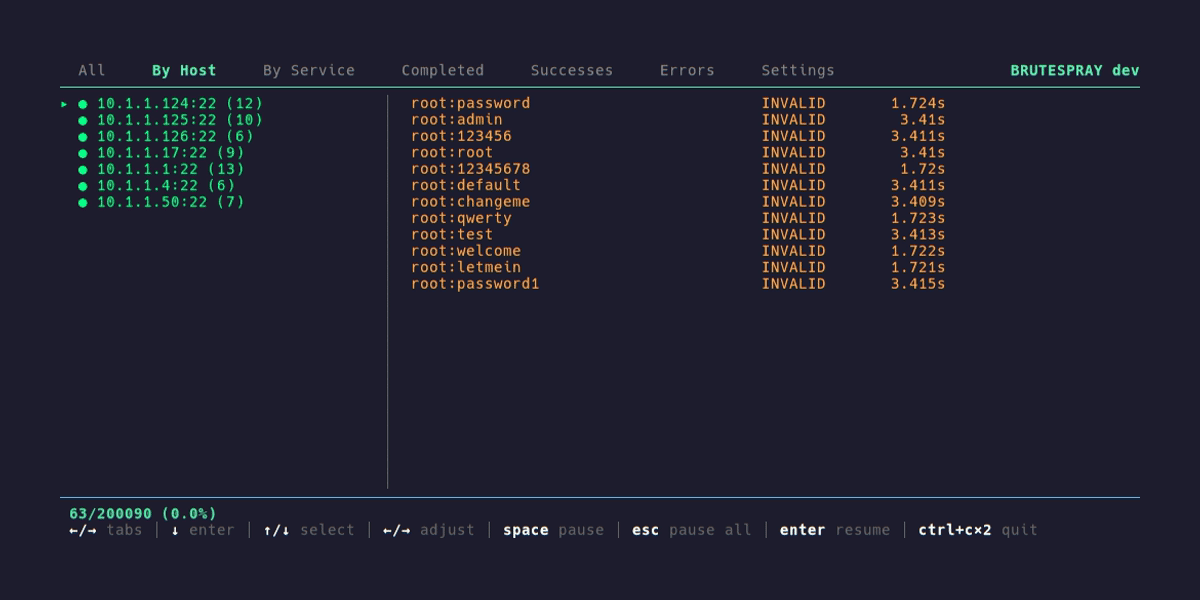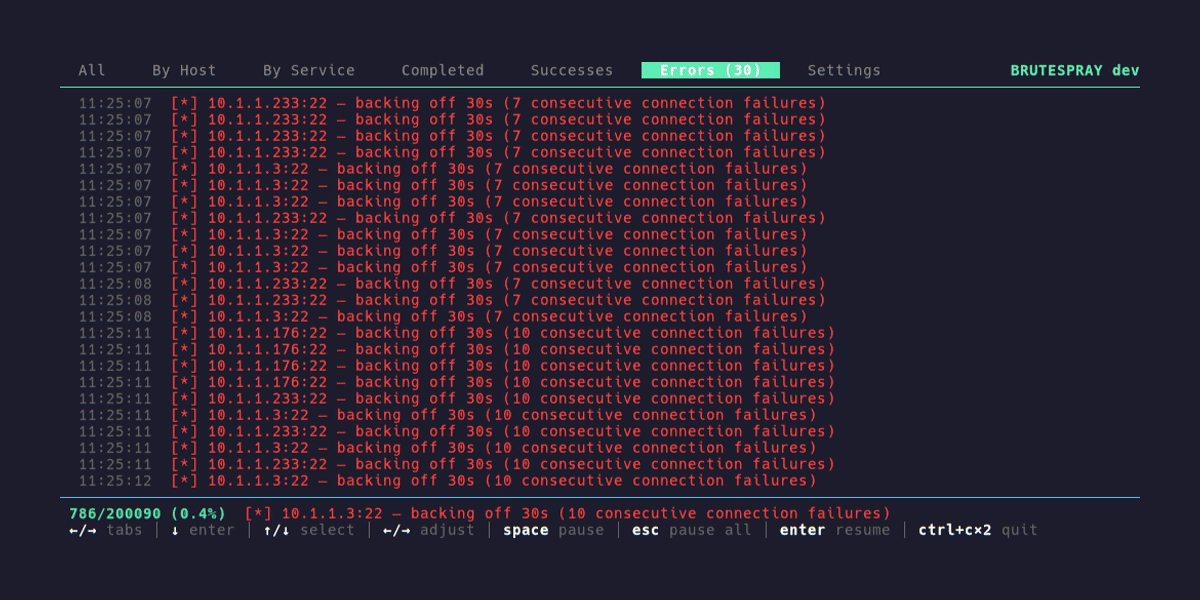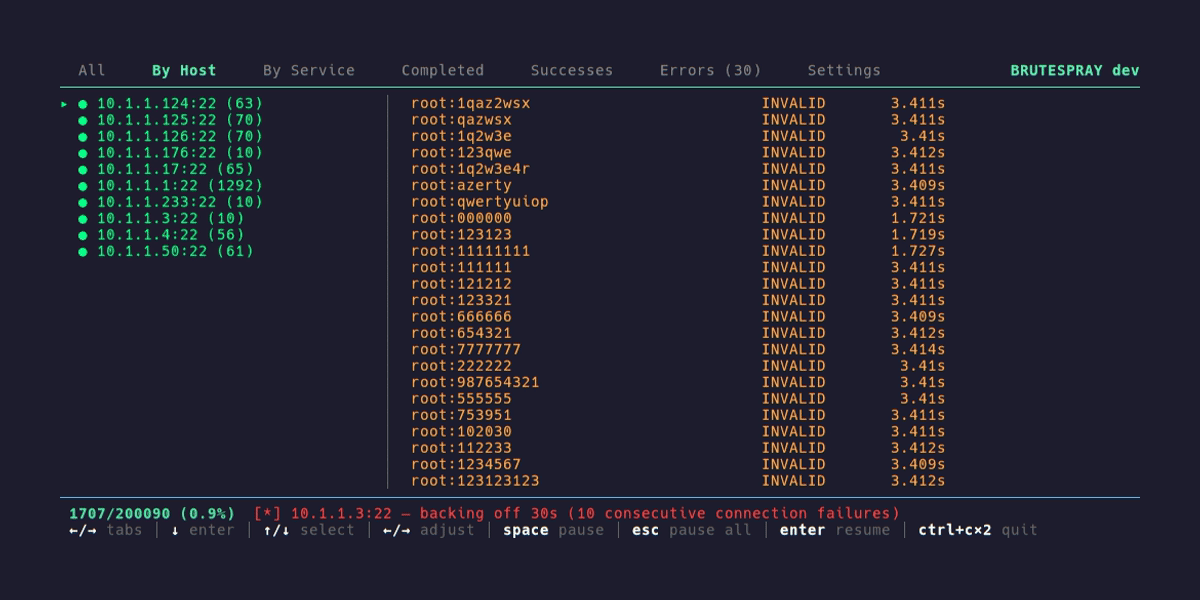 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 projectdiscovery/nuclei-burp-plugin
बर्प सूट प्लगइन जो HTTP अनुरोधों और प्रतिक्रियाओं से सीधे Nuclei भेद्यता टेम्पलेट्स उत्पन्न और निष्पादित करने के लिए है, जिसमें YAML ऑटो-कम्प्लीट और…
 go-appsec/toolbox
CLI और MCP के माध्यम से मनुष्यों और एजेंटों के बीच सहयोगात्मक एप्लिकेशन सुरक्षा परीक्षण
 zerkereod/krakenhashes
वितरित पासवर्ड क्रैकिंग प्लेटफॉर्म जो हाई-स्पीड हैश रिकवरी के लिए Hashcat के माध्यम से GPU/CPU एजेंटों का समन्वय करता है, जिसमें पेनिट्रेशन टेस्टर्स…
 mverschu/cve-2025-33073
NTLM reflection SMB दोष के लिए PoC Exploit
 skelsec/aardwolf
Python के लिए अतुल्यकालिक RDP क्लाइंट (हेडलेस)
 cogiceo/gpohound
आक्रामक GPO डंपिंग और विश्लेषण उपकरण जो BloodHound डेटा का लाभ उठाता है और उसे समृद्ध करता है
 lintsinghua/deepaudit
DeepAudit: हर किसी के लिए AI हैकर टीम, जो भेद्यता खोज को सुलभ बनाती है। देश का पहला ओपन-सोर्स मल्टी-एजेंट कोड भेद्यता खोज सिस्टम। शुरुआती लोगों के…
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> Laranode < 1.2.1 में RCE (CWE-22)। PoC + सलाह लेख।
 0xdea/tactical-exploitation
आधुनिक सामरिक शोषण टूलकिट।
 e-m-b-a/embark
एम्बेडेड/IoT डिवाइसों को सुरक्षित करने के लिए वेब UI, REST API और स्वचालित विश्लेषण वर्कफ़्लो के साथ केंद्रीकृत फर्मवेयर स्कैनिंग और रिपोर्टिंग…
 mrgoofydev/zx-ddos
Python-आधारित DDoS स्ट्रेस टेस्टिंग टूल, जो शैक्षिक और अधिकृत नेटवर्क सुरक्षा मूल्यांकन के लिए है, और कॉन्फ़िगर करने योग्य वर्कर्स तथा रिक्वेस्ट…
 bogglo/zx-ddos
शैक्षणिक नेटवर्क तनाव परीक्षण के लिए Python-आधारित DDoS उपकरण। IP/URL लक्ष्यों के विरुद्ध बहु-थ्रेडेड हमलों का समर्थन करता है, जिसमें कॉन्फ़िगरेबल…
 fiddyschmitt/file-tunnel
फ़ाइल के माध्यम से TCP कनेक्शन को टनल करें

 ovh/the-bastion
SSH एक्सेस के लिए प्रमाणीकरण, प्राधिकरण, अनुरेखणीयता और लेखापरीक्षणीयता।
 googlesky/cve-2026-129494
CVE-2026-129494 के लिए PoC लैब: अनप्रमाणित CloudPaste /api/proxy/link WebDAV Basic auth हेडर लीक करता है, जिससे एक ही अनाम अनुरोध के माध्यम से पूर्ण…








