
 ovh/the-bastion
SSH एक्सेस के लिए प्रमाणीकरण, प्राधिकरण, अनुरेखणीयता और लेखापरीक्षणीयता।

बास्टियन मशीनों का एक क्लस्टर है जिसका उपयोग ऑपरेशनल टीमों (जैसे सिस्टम एडमिन, डेवलपर्स, डेटाबेस एडमिन, ...) द्वारा डिवाइसों (सर्वर, वर्चुअल मशीन, क्लाउड इंस्टेंस, नेटवर्क उपकरण, ...) से सुरक्षित रूप से कनेक्ट होने के लिए एक अद्वितीय प्रवेश बिंदु के रूप में किया जाता है, आमतौर पर ssh का उपयोग करके।
The Bastion आपकी संपूर्ण अवसंरचना के लिए प्रमाणीकरण, प्राधिकरण, ट्रेसबिलिटी और ऑडिटेबिलिटी के लिए तंत्र प्रदान करता है।
आपके उपयोगकर्ताओं और आपकी अवसंरचना के बीच होने के कारण, The Bastion बीच में एक अमूर्तता की परत जोड़ता है ताकि आपकी अवसंरचना को आपके ऑपरेशनल टीम सदस्यों को व्यक्तिगत रूप से जानने की आवश्यकता न हो।
आपके प्रत्येक टीम सदस्य का The Bastion पर एक व्यक्तिगत खाता होता है, और वे एक या कई बास्टियन समूहों के सदस्य हो सकते हैं जो उन्हें एक या अधिक अवसंरचनाओं तक पहुँच प्रदान कर सकते हैं। अवसंरचना डिवाइसों को केवल उस बास्टियन समूह(ों) को जानने और विश्वास करने की आवश्यकता होती है जिनका वे हिस्सा हो सकते हैं।
The Bastion का सूक्ष्म RBAC किसी भी खाते को, समूह-स्कोप्ड या बास्टियन-व्यापी, कुछ जिम्मेदारियाँ सौंपना संभव बनाता है, जिसमें ऐसे खाते भी शामिल हैं जिनका उपयोग आपका ऑटोमेशन कर सकता है, उदाहरण के लिए खातों के जीवनचक्र का प्रबंधन (आपके मानव संसाधन प्रबंधन प्रणाली, आपके LDAP या AD से जुड़ा), किसी समूह की ACL को अद्यतित रखना (आपके CMDB से जुड़ा), आदि। स्वचालित प्रक्रियाएँ JSON API over SSH के माध्यम से लागू करना आसान है।
कुछ अच्छे चित्र देखते हुए और जानना चाहते हैं? यहाँ ब्लॉग पोस्टों की एक श्रृंखला है जो The Bastion की मुख्य कार्यक्षमताओं और सिद्धांतों में और गहराई से जाती है:
अन्य संसाधन जो रुचिकर हो सकते हैं:
The Bastion को काम करने के लिए इसके इनग्रेस या एग्रेस पक्ष पर कुछ भी विशेष आवश्यक नहीं है।
इसके माध्यम से कनेक्ट होने के लिए केवल आपके पुराने अच्छे ssh क्लाइंट की आवश्यकता है, और दूसरी ओर, कोई भी मानक sshd सर्वर काम करेगा। इसमें उदाहरण के लिए, वे नेटवर्क उपकरण शामिल हैं जिन पर आपके पास कोई कस्टम सॉफ़्टवेयर स्थापित करने की संभावना नहीं हो सकती है।
प्राचीन उपकरण जो केवल निम्न-सुरक्षा क्रिप्टोग्राफी एल्गोरिदम या telnet का समर्थन करते हैं, उन्हें फ़ायरवॉल करके और केवल The Bastion को अनुमति देकर इंटरनेट से छिपाया जा सकता है, जिससे बास्टियन इनग्रेस पक्ष पर केवल उच्च-सुरक्षा श्रेणी के कनेक्शन की अनुमति देते हुए निम्न-सुरक्षा समझौते से बचा जा सकता है।
कृपया ऑनलाइन दस्तावेज़ीकरण देखें, या doc/ फ़ोल्डर में पाया गया संबंधित टेक्स्ट-आधारित संस्करण देखें।
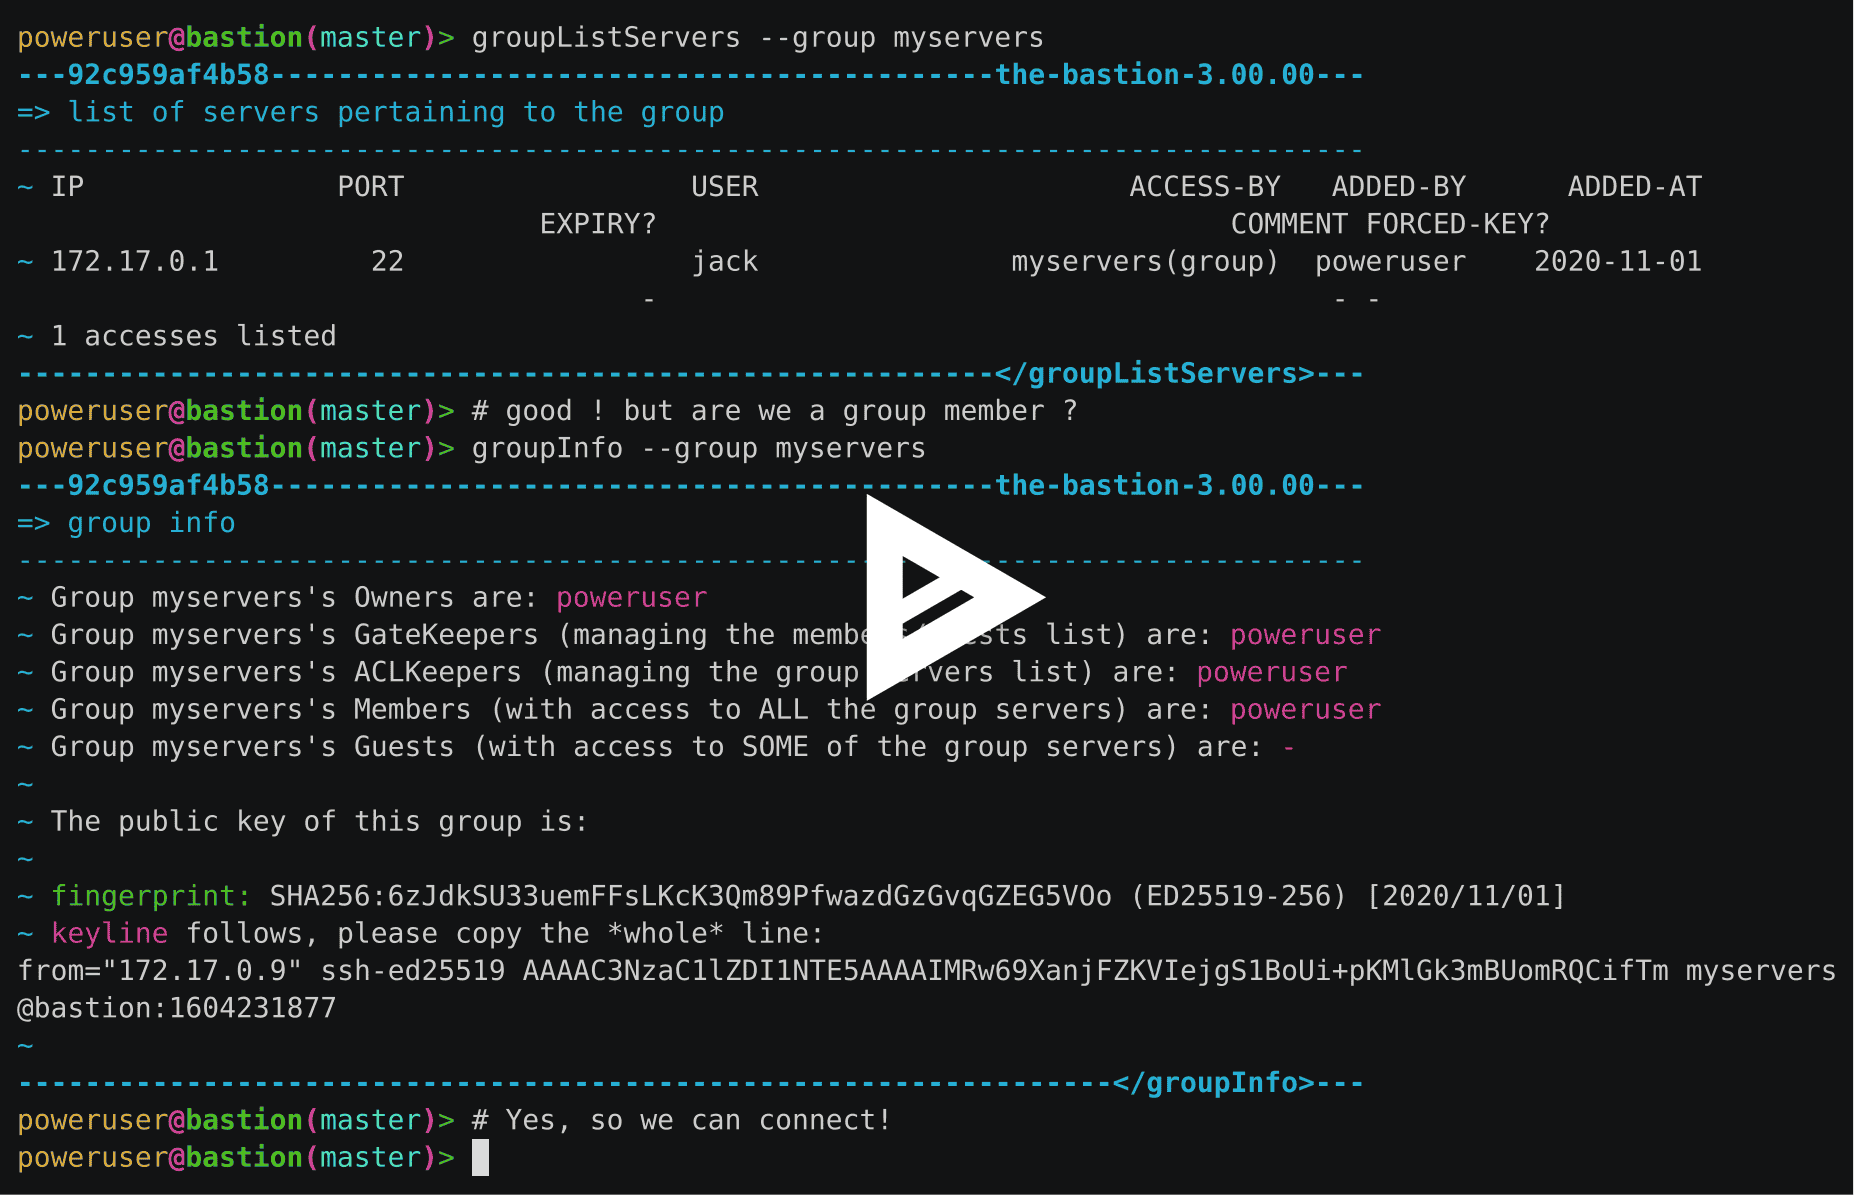
यह The Bastion को कुछ ही सेकंड में परीक्षण करने का एक अच्छा तरीका है, लेकिन यदि आप उत्पादन में कंटेनरीकरण का उपयोग करने के बारे में गंभीर हैं तो FAQ पढ़ें।
सैंडबॉक्स इमेज निम्नलिखित आर्किटेक्चर के लिए उपलब्ध है: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x।
चलिए docker इमेज चलाते हैं:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox
अपनी सार्वजनिक SSH कुंजी हाथ में लें, फिर पहला व्यवस्थापक खाता कॉन्फ़िगर करें:
docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto
अब हम डिफ़ॉल्ट कॉन्फ़िगरेशन के साथ चालू और चल रहे हैं! चलिए एक सुविधाजनक बास्टियन उपनाम सेट करते हैं, और info कमांड का परीक्षण करते हैं:
PORT=$(docker port bastiontest | cut -d: -f2)
alias bastion="ssh [email protected] -tp $PORT -- "
bastion --osh info
यह आपको बास्टियन व्यवस्थापक के रूप में अभिवादन करेगा, जिसका अर्थ है कि आपके पास सभी कमांड तक पहुंच है। चलिए इंटरैक्टिव मोड में प्रवेश करते हैं:
bastion -i
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
