

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/e-m-b-a/embark
एम्बेडेड सिस्टम सुरक्षाभेद्यता स्कैनरIoT सुरक्षापेनिट्रेशन टेस्टिंगहार्डवेयर और IoT सुरक्षाफर्मवेयर विश्लेषणएम्बेडेड सिस्टम सुरक्षा में शीर्ष #19फर्मवेयर विश्लेषण में शीर्ष #6IoT सुरक्षा में शीर्ष #19
GitHube-m-b-a/embark

embark

एम्बेडेड/IoT डिवाइसों को सुरक्षित करने के लिए वेब UI, REST API और स्वचालित विश्लेषण वर्कफ़्लो के साथ केंद्रीकृत फर्मवेयर स्कैनिंग और रिपोर्टिंग प्लेटफ़ॉर्म।

रिपॉजिटरी देखेंवेबसाइट
39869742 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

EMBArk - फर्मवेयर सुरक्षा स्कैनिंग वातावरण

परिचय

EMBArk केंद्रीकृत फर्मवेयर विश्लेषण के लिए एक उपकरण है। स्कैन करें, पहचानें, ट्रैक करें, रिपोर्ट करें। सरल लेकिन शक्तिशाली बनाया गया। यह फर्मवेयर सुरक्षा स्कैनर EMBA के लिए वेब-आधारित एंटरप्राइज़ इंटरफ़ेस है। इसे फर्मवेयर सुरक्षा विश्लेषक EMBA को फीचर-युक्त UI के साथ एक सेवा के रूप में प्रदान करने और सिस्टम तथा ऑपरेटिंग सिस्टम की परवाह किए बिना फर्मवेयर स्कैनिंग बैकएंड EMBA तक पहुँच में सुधार करने के लिए विकसित किया गया है। इसके अलावा, EMBArk विभिन्न स्कैनिंग परिणामों को एक एकत्रित प्रबंधन डैशबोर्ड में समाहित करके डेटा प्रावधान में सुधार करता है।
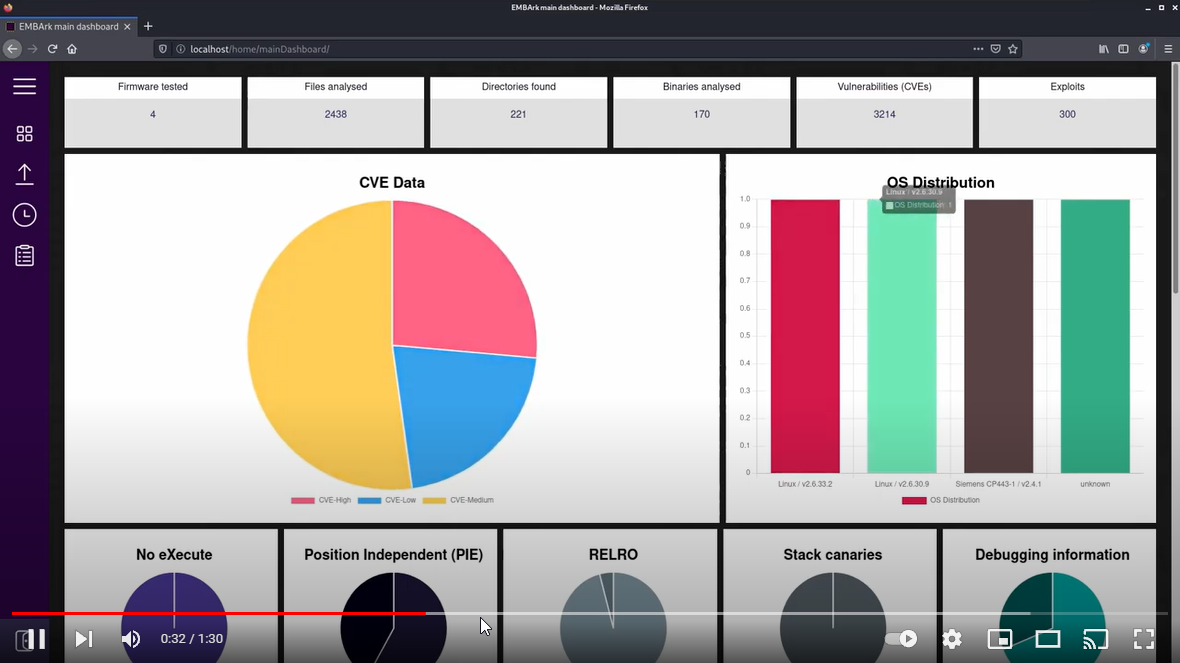
Watch EMBArk

महत्वपूर्ण

  • नया ट्रैकिंग एप्लिकेशन वर्तमान में ऑफ़लाइन काम नहीं करता है।
  • डिवाइस, वेंडर और संस्करण ट्रैकिंग अभी तक सभी डैशबोर्ड में पूरी तरह से एकीकृत नहीं हैं।
  • इस समय एकमात्र समर्थित OS Ubuntu LTS (24) है।

त्वरित प्रारंभ

git clone https://github.com/e-m-b-a/embark.git; cd embark; sudo ./installer.sh -d

sudo ./run-server.sh [-a <IP/HOSTNAME>] [-b <IP/RANGE>] [-i <HOST-IP>] [-h]

उदाहरण:

ipv4 192.168.126.123 वाले होस्ट पर सर्वर शुरू करने और उस सबनेट में कहीं से भी प्रबंधन पहुँच प्राप्त करने के लिए

sudo ./run-server.sh -a 192.168.126.123 -b 192.168.126.1/24

Ubuntu 24 LTS पर स्वचालित सेटअप

  1. रिपॉजिटरी को चेकआउट करें (जैसे git clone https://github.com/e-m-b-a/embark.git)
  2. रिपॉजिटरी के रूट पर निर्देशिका बदलें यानी cd embark
  3. डिफ़ॉल्ट स्थापना चलाने के लिए sudo ./installer.sh -d चलाएँ।
  4. अधिक विवरण विकी में उपलब्ध हैं (स्थापना देखें)

EMBArk बैकएंड के रूप में फर्मवेयर सुरक्षा स्कैनर EMBA का उपयोग कर रहा है। आप EMBA रिपॉजिटरी देख सकते हैं और विकी में EMBA के उपयोग के बारे में अधिक जानकारी प्राप्त कर सकते हैं। इसके अतिरिक्त आपको EMBArk विकी देखना चाहिए।

सर्वर प्रारंभ करें

EMBArk-सर्वर शुरू करने के लिए बस $ sudo ./run-server.sh चलाएँ। यह http-सर्वर को 0.0.0.0:80 पर प्रारंभ करता है।

नोट: डिफ़ॉल्ट सर्वर नाम "embark.local" है और इसे होस्ट फ़ाइलों या DNS-सर्वर के माध्यम से हल किया जाना चाहिए।
यदि आप IP या अन्य होस्टनाम का उपयोग करके सर्वर से क्वेरी करना चाहते हैं तो कृपया -a विकल्प का उपयोग करें। (एकाधिक इनपुट समर्थित हैं) localhost के बाहर से एडमिन पेजों तक पहुँचने के लिए -b विकल्प का उपयोग करें।

अपग्रेड करना

  • अपने डेटाबेस का बैकअप लेने के लिए export-DB.sh का उपयोग करें
  • बस पुल करें और पुनः प्रारंभ करें
  • आमतौर पर, अपग्रेड करने के लिए पुनः स्थापना की आवश्यकता नहीं होती है (पुनः स्थापित करने से सभी फ़ाइलें और डेटाबेस पूरी तरह से हट जाएँगे)

डेवलपर

डेवलपर्स के लिए, हम केवल sudo ./installer.sh -F और ./dev-tools/debug-server-start.sh स्क्रिप्ट का उपयोग करने की सलाह देते हैं।

API उपयोग

कृपया Swagger UI दस्तावेज़ देखें, जो REST API को प्रदर्शित करता है।

शामिल हों

IoT बढ़ रहा है, विकास जारी है, और ऐसी कई नई सुविधाएँ हैं जिन्हें हम जोड़ना चाहते हैं। हम GitHub पर pull requests तथा issues के माध्यम से बग रिपोर्ट या फीचर अनुरोधों का स्वागत करते हैं।

आभार

यह परियोजना मूल रूप से FAU के सहयोग से Siemens Energy द्वारा AMOS परियोजना के रूप में शुरू की गई थी।

मूल EMBArk AMOS परियोजना और AMOS को भी देखें।

टूल डाउनलोड करें





