Nuclei टेम्पलेट जनरेटर Burp प्लगइन


एक Burp Suite प्लगइन जो nuclei टेम्पलेट निर्माण में सहायता के लिए है।
विशेषताएं
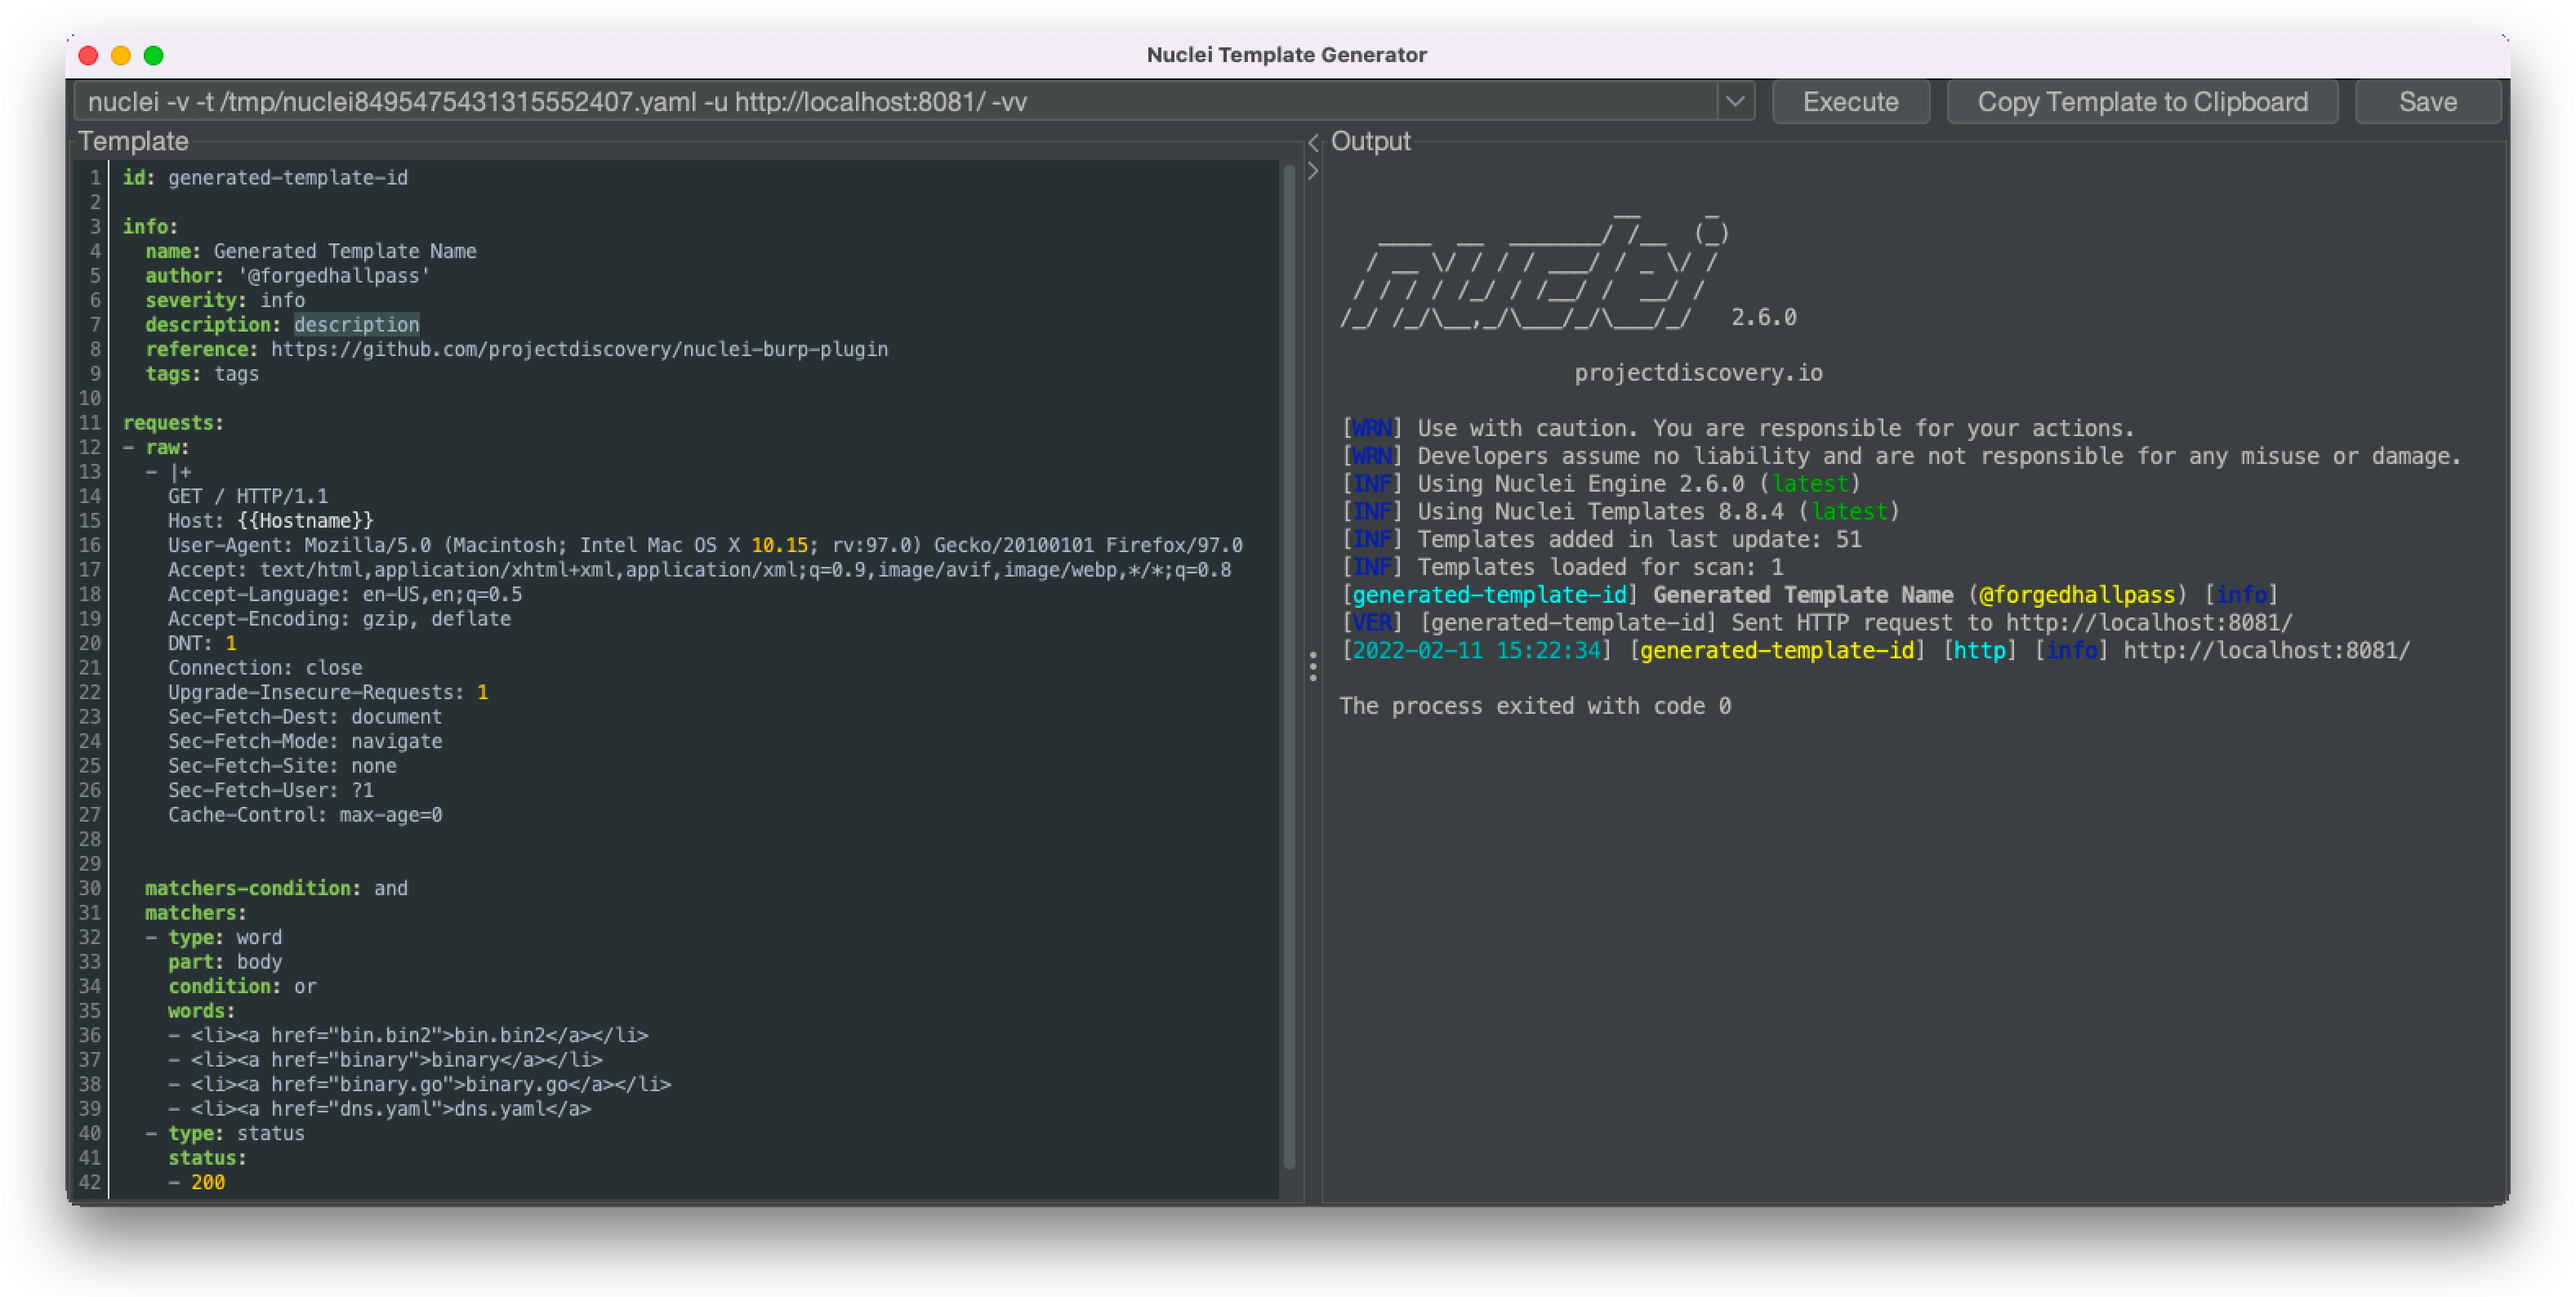
टेम्पलेट मैचर निर्माण
Proxy इतिहास या Repeater संदर्भों से चयनित प्रतिक्रिया स्निपेट का उपयोग करके Word और Binary मैचर निर्माण- बहु-पंक्ति चयन पठनीयता के लिए अलग-अलग शब्दों में विभाजित होते हैं
- गैर-
ASCII अक्षरों वाले चयनों के लिए Binary मैचर बनाए जाते हैं
part फ़ील्ड स्वचालित रूप से सेट होता है कि चयन अनुरोध हेडर में था या बॉडी में- प्रत्येक उत्पन्न टेम्पलेट स्वचालित रूप से प्रतिक्रिया के
HTTP स्थिति कोड का उपयोग करके एक Status मैचर शामिल करता है
उत्पन्न टेम्पलेट्स को संशोधित करना
- पहले से उत्पन्न टेम्पलेट्स में प्रतिक्रिया के एक भाग को हाइलाइट करके नए मैचर और अनुरोध जोड़े जा सकते हैं
- CVE के मामले में, टेम्पलेट सूचना फ़ील्ड स्वचालित रूप से भरी जा सकती हैं (टेम्पलेट पर राइट-क्लिक करें, Add → Classification → CVE)
अनुरोध टेम्पलेट निर्माण
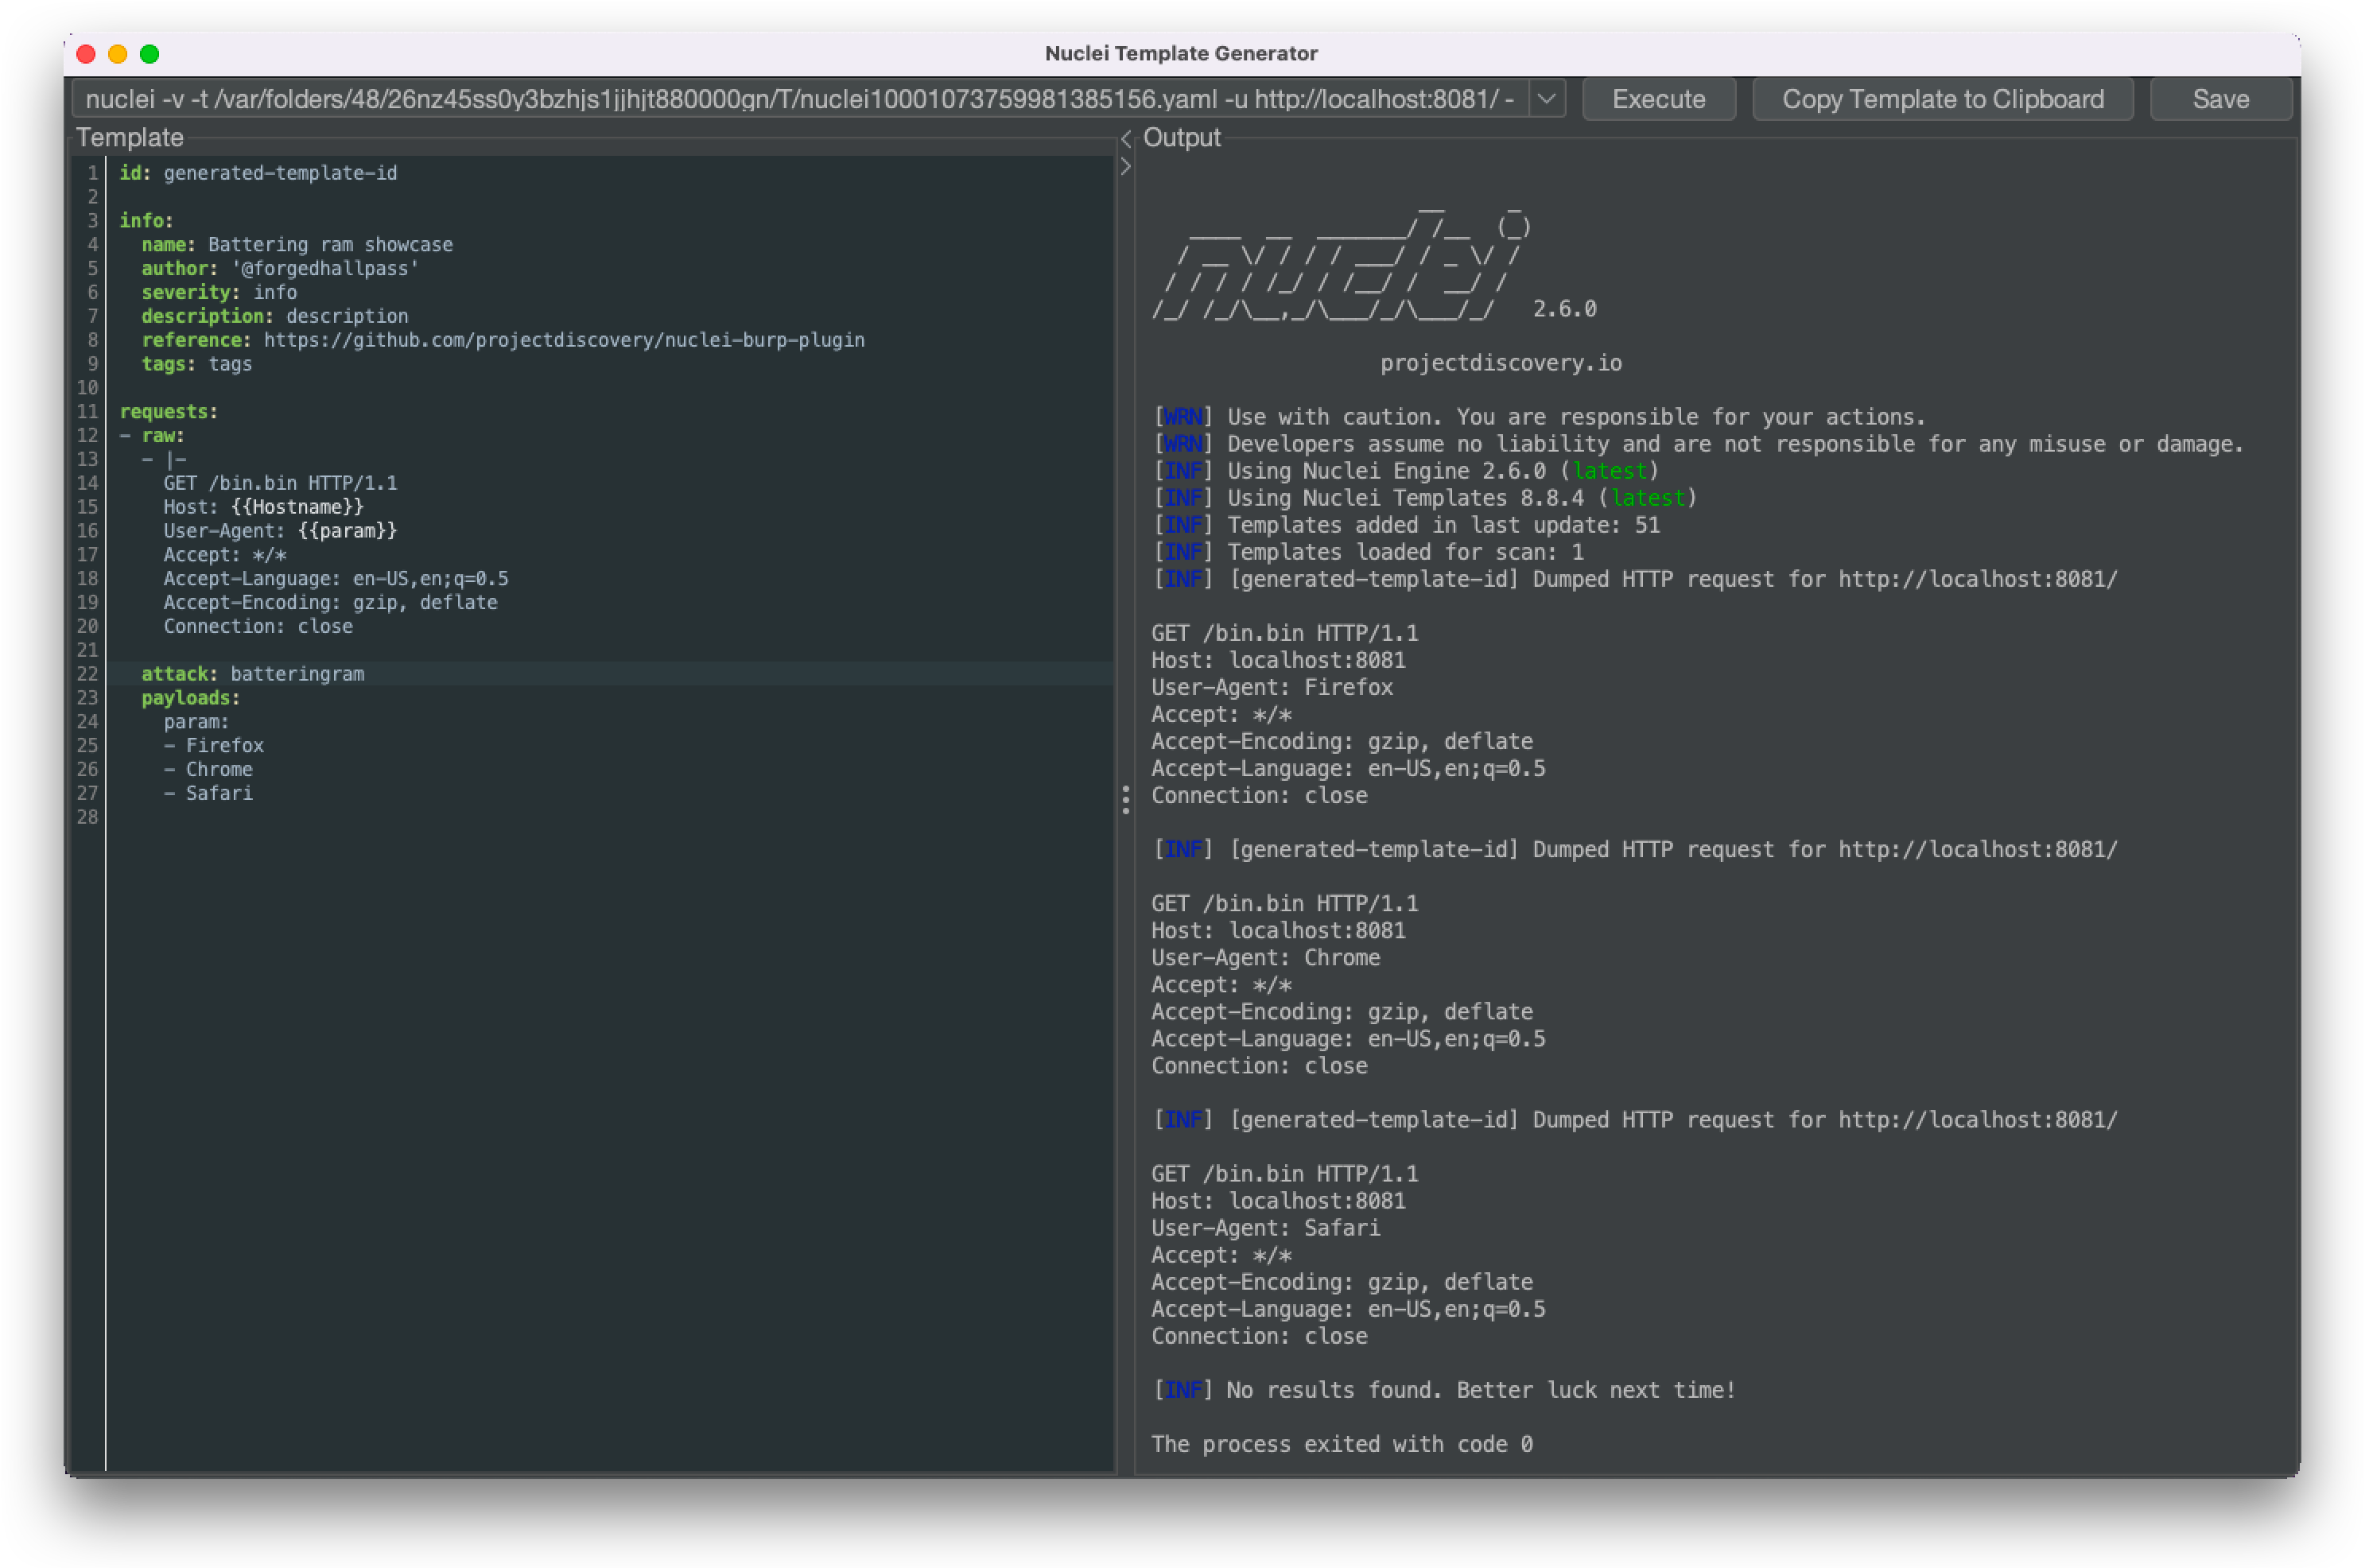
Intruder टैब में, चयनित पेलोड स्थितियों का उपयोग निम्नलिखित हमले प्रकारों में से किसी एक का उपयोग करके अनुरोध टेम्पलेट उत्पन्न करने के लिए किया जा सकता है: Battering ram, Pitchfork या Cluster bombProxy या Repeater टैब के अंतर्गत HTTP अनुरोध से चयनित टेक्स्ट स्निपेट का उपयोग हमले के प्रकार को Battering ram पर डिफ़ॉल्ट करके अनुरोध टेम्पलेट उत्पन्न करने के लिए किया जा सकता है- एकाधिक proxy आइटम का चयन करके और generate पर क्लिक करके एकाधिक अनुरोधों वाले टेम्पलेट उत्पन्न किए जा सकते हैं
टेम्पलेट निष्पादन
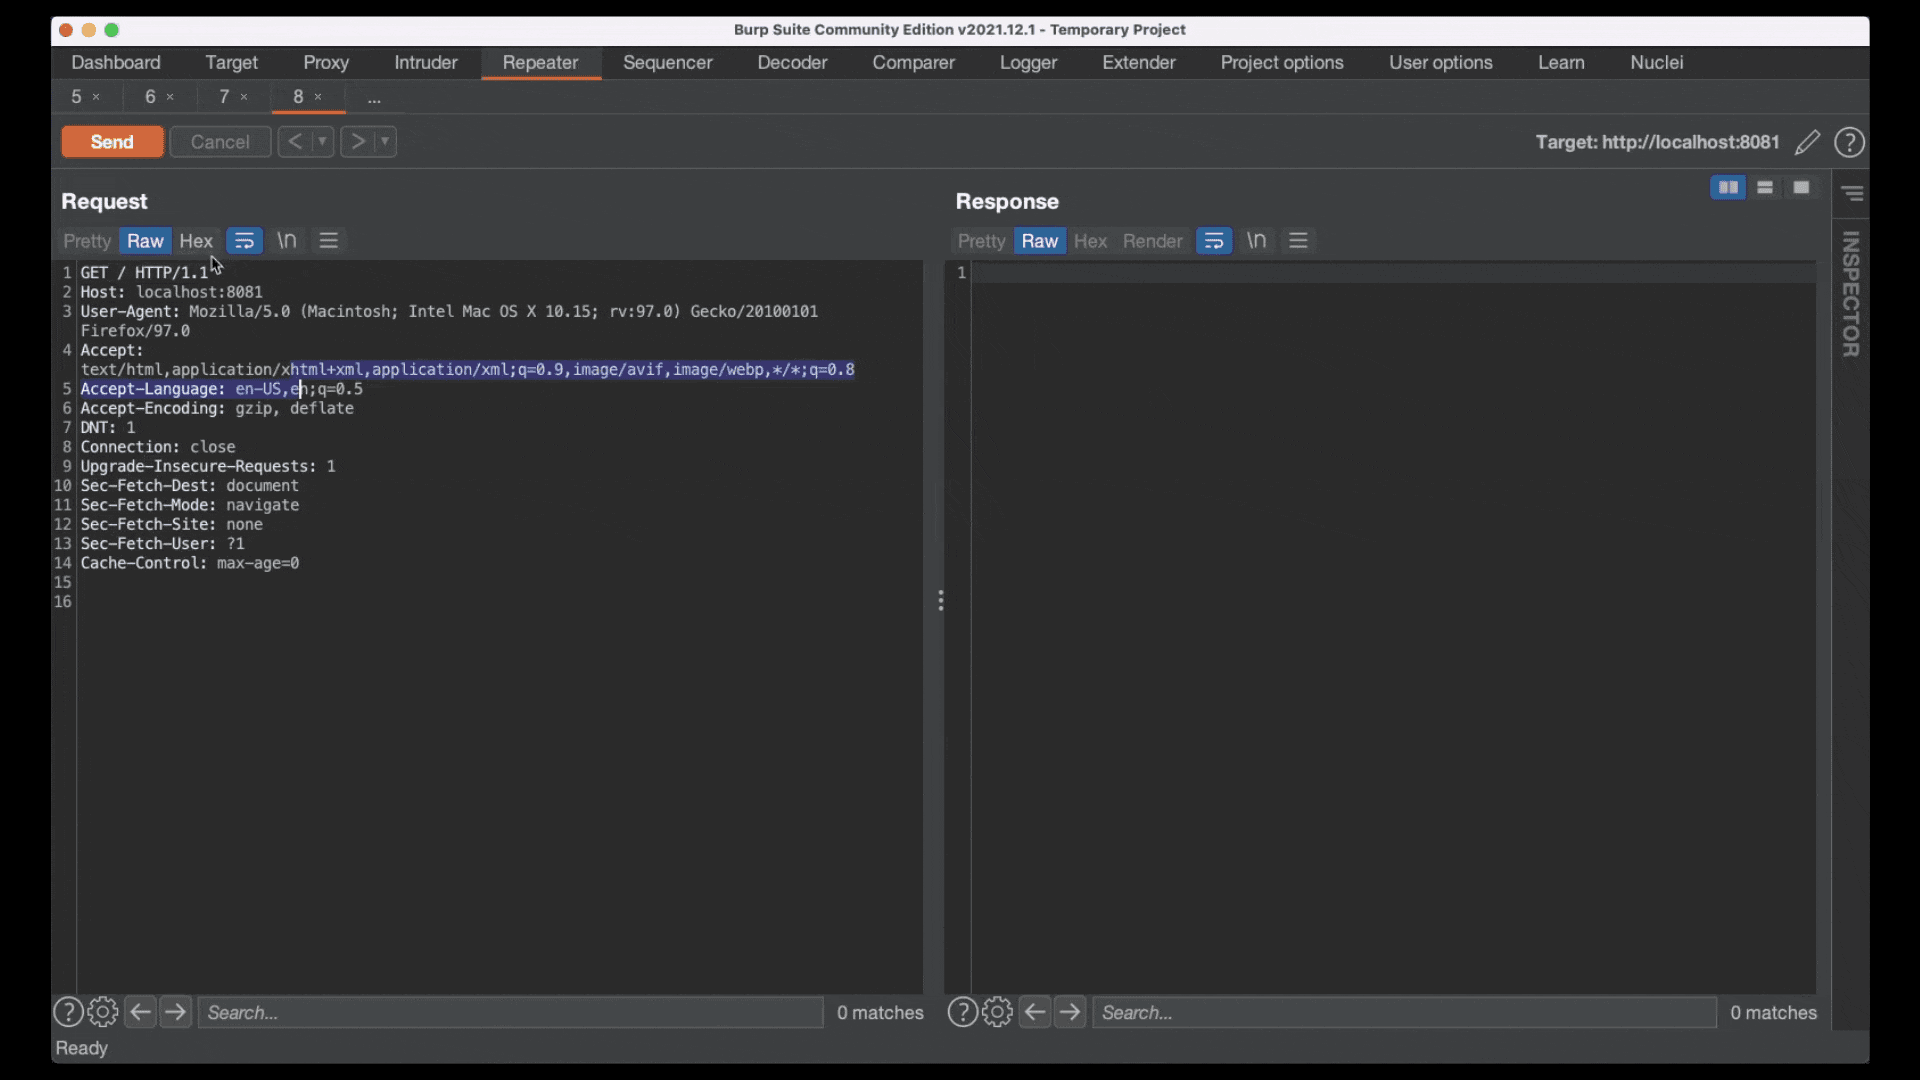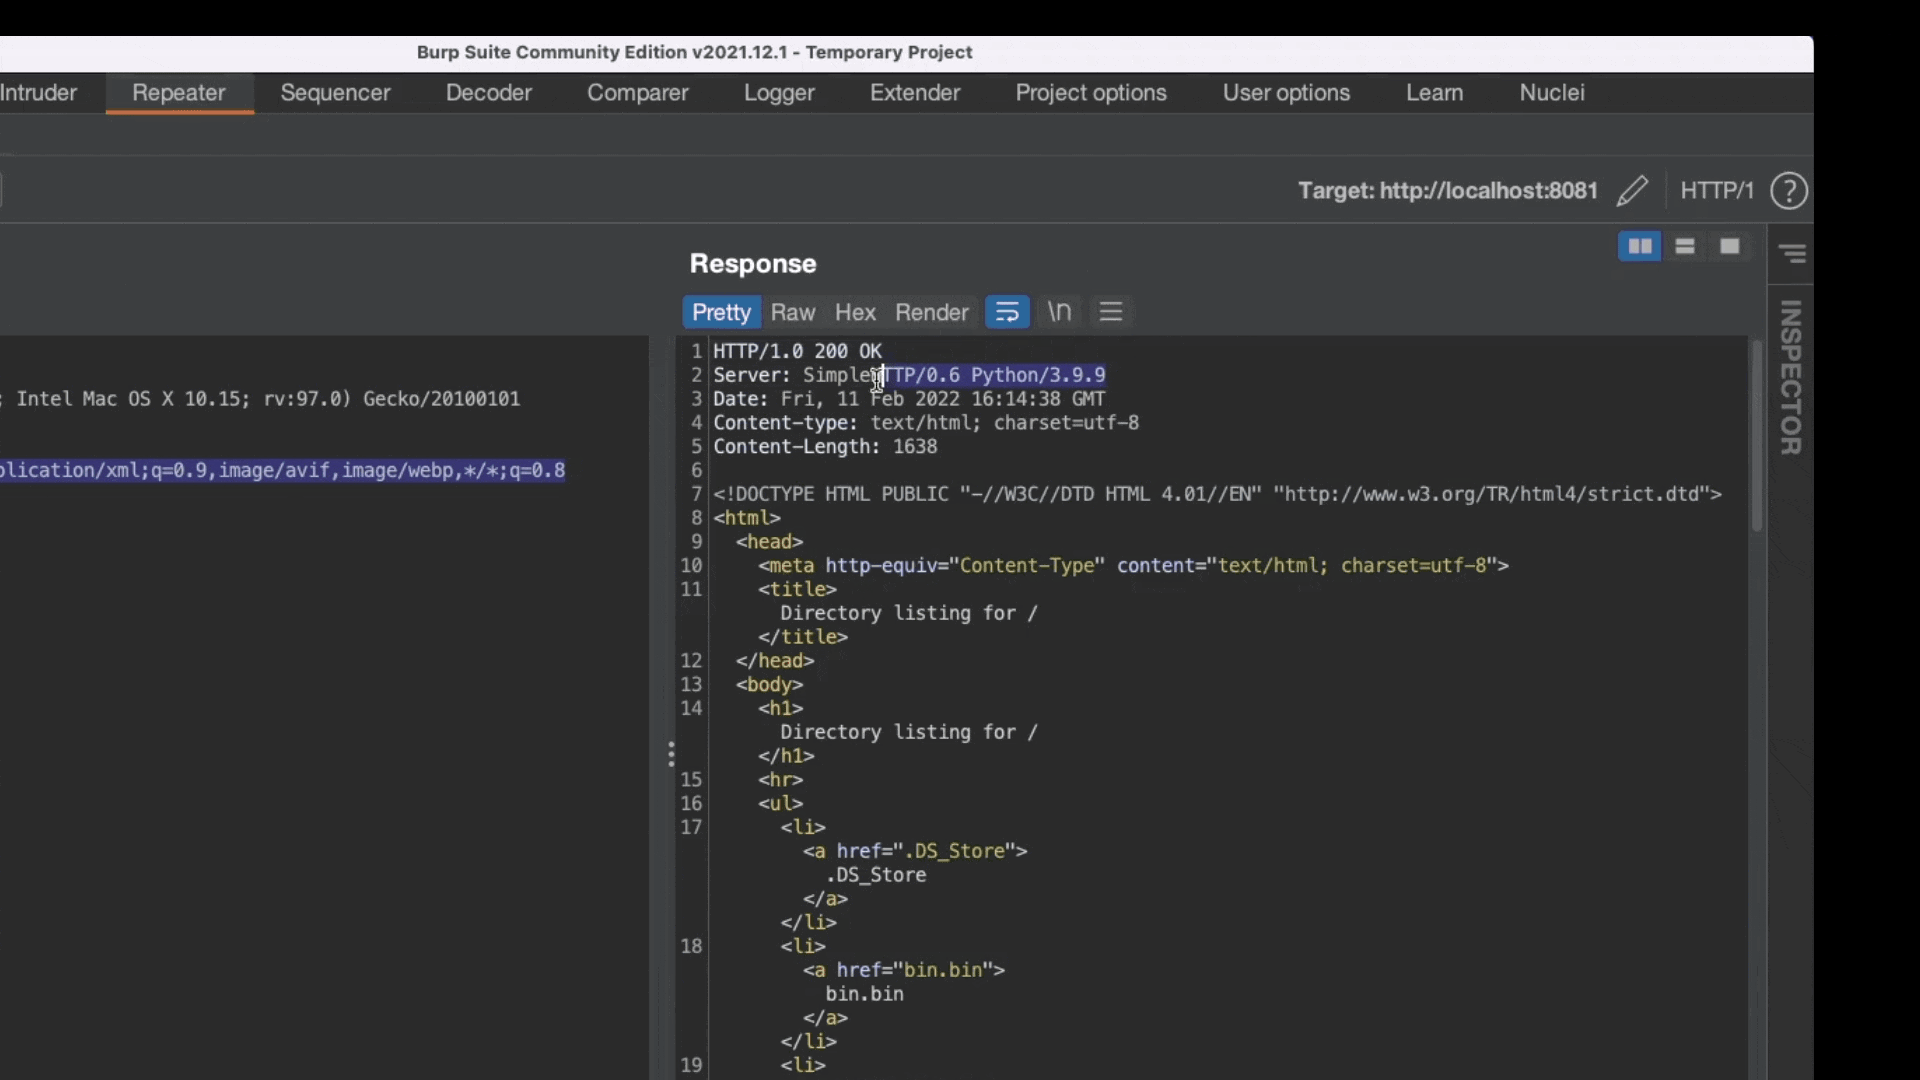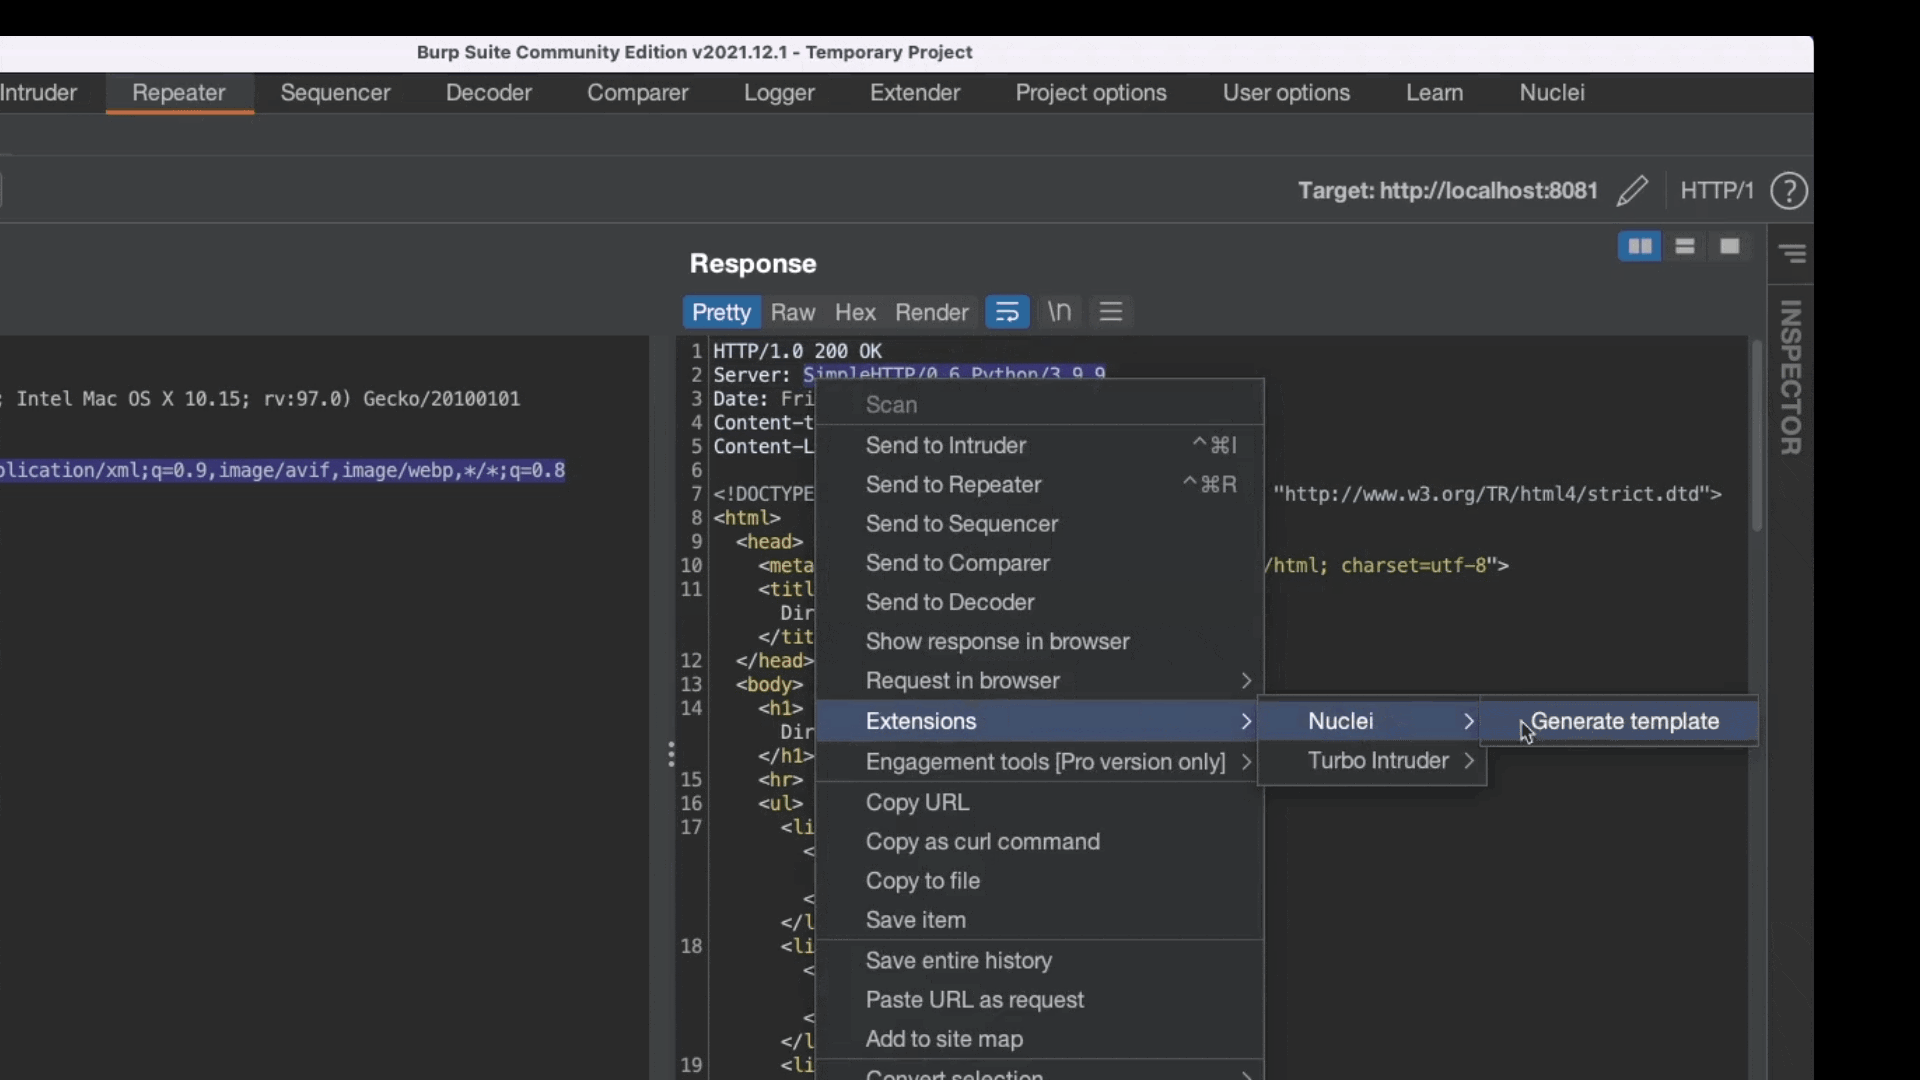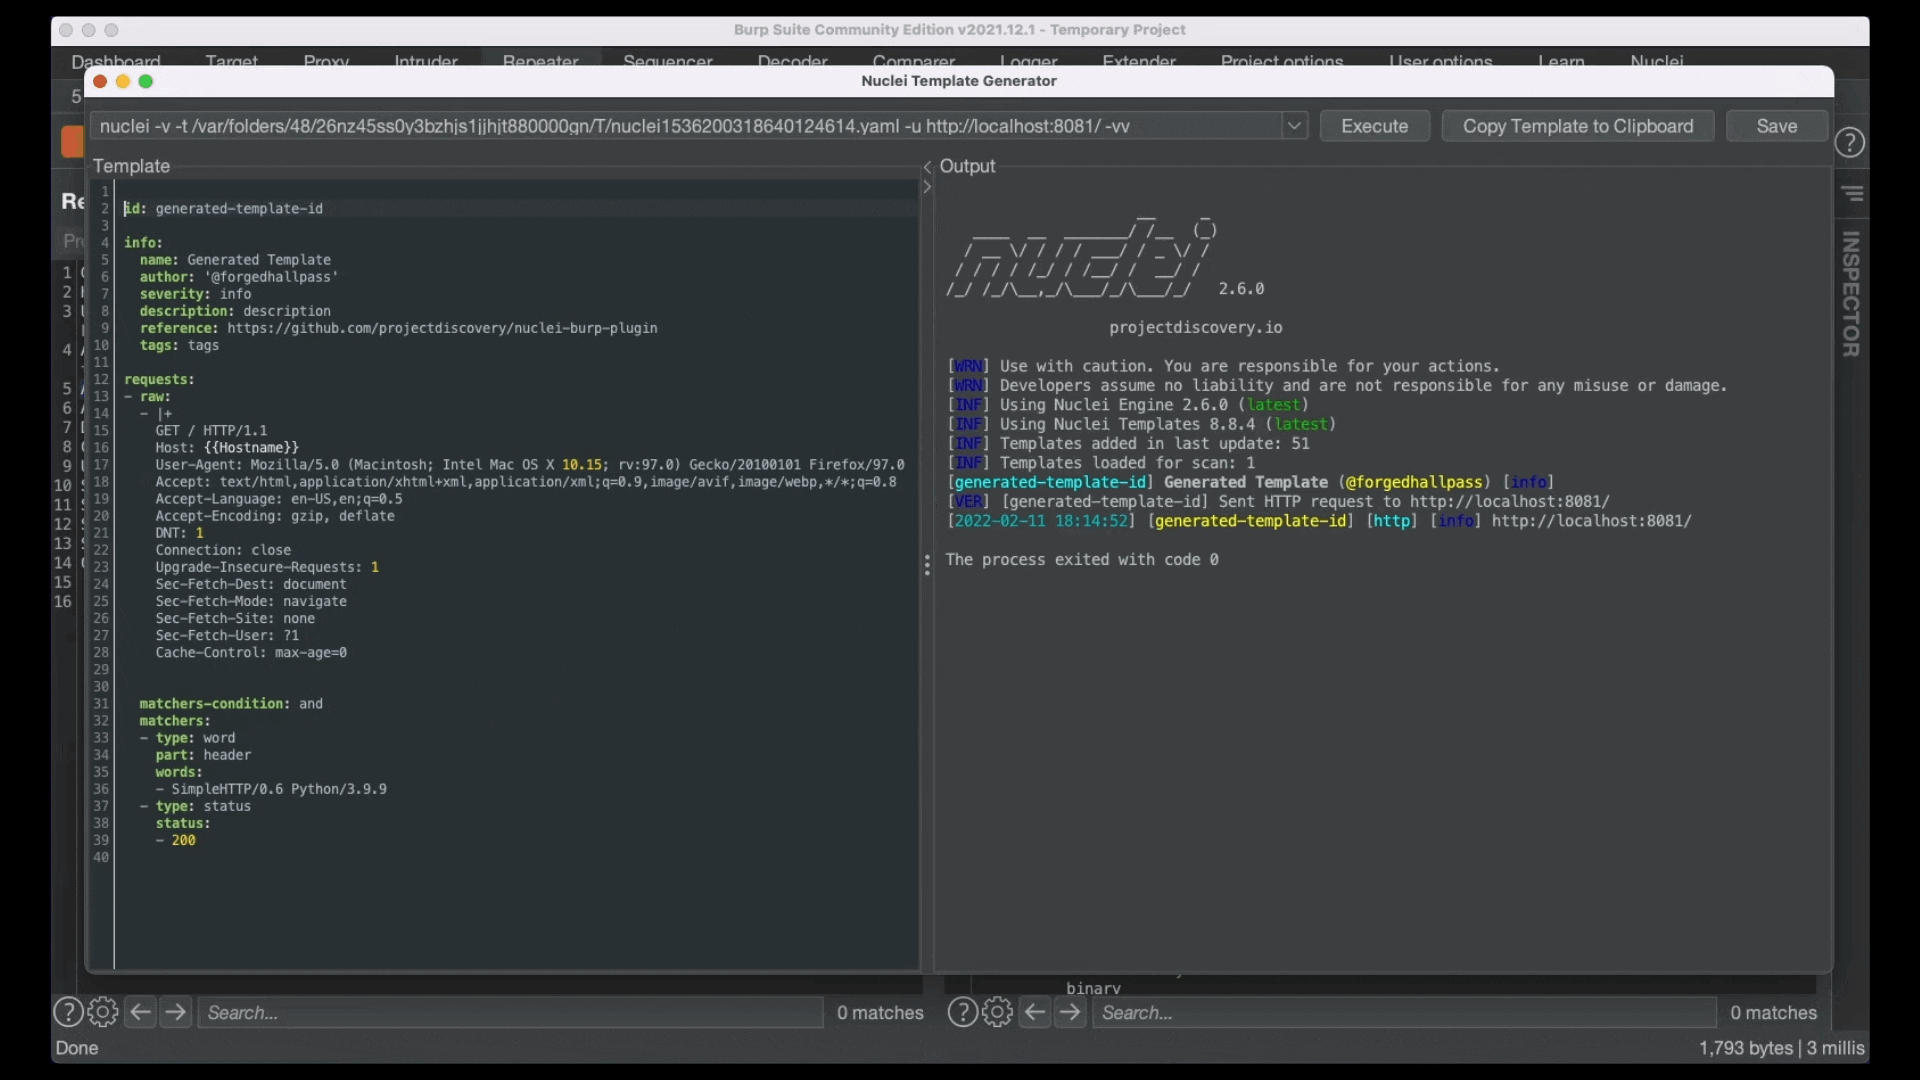
- उत्पन्न टेम्पलेट तुरंत निष्पादित किए जा सकते हैं, और सुविधा के लिए आउटपुट उसी विंडो में दिखाया जाता है
- प्लगइन स्वचालित रूप से CLI कमांड उत्पन्न करता है, जो वांछित अनुरोध से निकाले गए पूर्ण nuclei पथ, पूर्ण टेम्पलेट पथ और लक्ष्य जानकारी का उपयोग करता है
- अद्वितीय, निष्पादित कमांड का इतिहास संग्रहीत किया जाता है, त्वरित खोजा जा सकता है और वर्तमान सत्र के भीतर पुनः निष्पादित किया जा सकता है
- CLI फ़्लैग फ़िल्टरिंग और पूर्णता समर्थन
CTRL + R कीबोर्ड शॉर्टकट का उपयोग करके एक्सेस किया जा सकता है
प्रायोगिक विशेषताएं
- (गैर-प्रासंगिक)
YAML गुण और मान ऑटो-पूर्ण, nuclei JSON स्कीमा से आरक्षित शब्दों का उपयोग करके
- आरक्षित शब्दों के आधार पर
YAML गुणों का सिंटैक्स हाइलाइटिंग
उत्पादकता
- लगभग हर क्रिया को कीबोर्ड शॉर्टकट का उपयोग करके ट्रिगर किया जा सकता है:
- F1: nuclei टेम्पलेट दस्तावेज़ खोलें
- Ctrl + Enter: वर्तमान टेम्पलेट निष्पादित करें
- Ctrl + Shift + E: टेम्पलेट संपादक पर जाएं
- Ctrl + L: CLI इनपुट फ़ील्ड पर जाएं
- Ctrl + R: CLI तर्क सहायक दिखाएं
- Ctrl + S: वर्तमान टेम्पलेट सहेजें
- Ctrl + Plus/Minus: फ़ॉन्ट आकार बढ़ाएं/घटाएं
- Ctrl + Q: बाहर निकलें
- टैब समर्थन:
- Ctrl + Tab या Ctrl + PageDown: अगला टैब खोलें
- Ctrl + Shift + Tab या Ctrl + PageUp: पिछला टैब खोलें
- Ctrl + [1-9]: n-वें टैब पर जाएं
- टैब पर माउस स्क्रॉल ऊपर/नीचे: अगले या पिछले टैब पर नेविगेट करें
- Ctrl + W या मध्य माउस बटन क्लिक: वर्तमान टैब बंद करें
- यदि टेम्पलेट को किसी नए स्थान पर सहेजा जाता है तो टेम्पलेट पथ स्वचालित रूप से अपडेट हो जाता है
- सहेजते समय
template-id को फ़ाइल नाम के रूप में अनुशंसित किया जाता है
सेटिंग्स
- प्लगइन स्वचालित रूप से कॉन्फ़िगरेशन मानों का पता लगाने और पूरा करने का प्रयास करता है
- कोड प्रक्रिया के पर्यावरणीय
PATH चर से मानों का उपयोग करके nuclei बाइनरी पथ की खोज करता है।
नोट: Burp Suite बाइनरी, स्टैंड-अलोन BurpSuite jar के विपरीत, वर्तमान उपयोगकर्ता के PATH चर तक पहुंच नहीं हो सकती है।
- लक्ष्य टेम्पलेट पथ की गणना डिफ़ॉल्ट nuclei टेम्पलेट निर्देशिका के आधार पर की जाती है, जो
<USER_HOME>/.config/nuclei/.templates-config.json के अंतर्गत कॉन्फ़िगर की गई है
- वर्तमान में लॉग इन ऑपरेटिंग सिस्टम उपयोगकर्ता का नाम टेम्पलेट लेखक कॉन्फ़िगरेशन के लिए डिफ़ॉल्ट मान के रूप में उपयोग किया जाता है
- उपयोगकर्ता यह तय कर सकता है कि उत्पन्न टेम्पलेट को एक समर्पित विंडो में प्रदर्शित किया जाए या Nuclei टैब के अंतर्गत "Generator" में एम्बेडेड किया जाए
रूप और अनुभव
- टेम्पलेट जनरेटर विंडो डार्क और लाइट थीम का समर्थन करती है। प्रस्तुत थीम
User Options के अंतर्गत चयनित Burp Suite थीम के आधार पर चुनी जाती है
- रंगीन nuclei आउटपुट के लिए समर्थन
- टेम्पलेट संपादक और कमांड आउटपुट में संशोधित करने योग्य फ़ॉन्ट आकार
कोड बनाना
प्रोजेक्ट स्वयं बनाने के लिए mvn clean package -DskipTests का उपयोग करें। इसके लिए Maven 3.x और Java 11+ की आवश्यकता है।
macOS पर प्लगइन के लिए निर्भरताएं Homebrew का उपयोग करके पूरी की जा सकती हैं: brew install mvn openjdk@11
वैकल्पिक रूप से, विभिन्न बिल्ड Actions अनुभाग से डाउनलोड किए जा सकते हैं। निर्मित आर्टिफैक्ट नवीनतम बिल्ड के Artifacts अनुभाग के अंतर्गत पाया जा सकता है। ये आर्टिफैक्ट प्रत्येक कमिट के बाद उत्पन्न होते हैं, लेकिन केवल सीमित समय के लिए संग्रहीत होते हैं।
स्थापना
कोड बनाकर:
- कोड स्वयं बनाएं या पूर्व-निर्मित/release संस्करण डाउनलोड करें
Burp Suite में Extender पर जाएंExtensions टैब में Add बटन पर क्लिक करेंExtension Type को Java पर छोड़ दें- प्लगइन (
.jar) का पथ चुनें
BApp Store के माध्यम से:
Burp Suite में Extender पर जाएंBApp Store टैब चुनें- Nuclei Template Generator Plugin खोजें
- Install पर क्लिक करें
नोट: इस प्लगइन को Burp Suite Professional की आवश्यकता नहीं है।
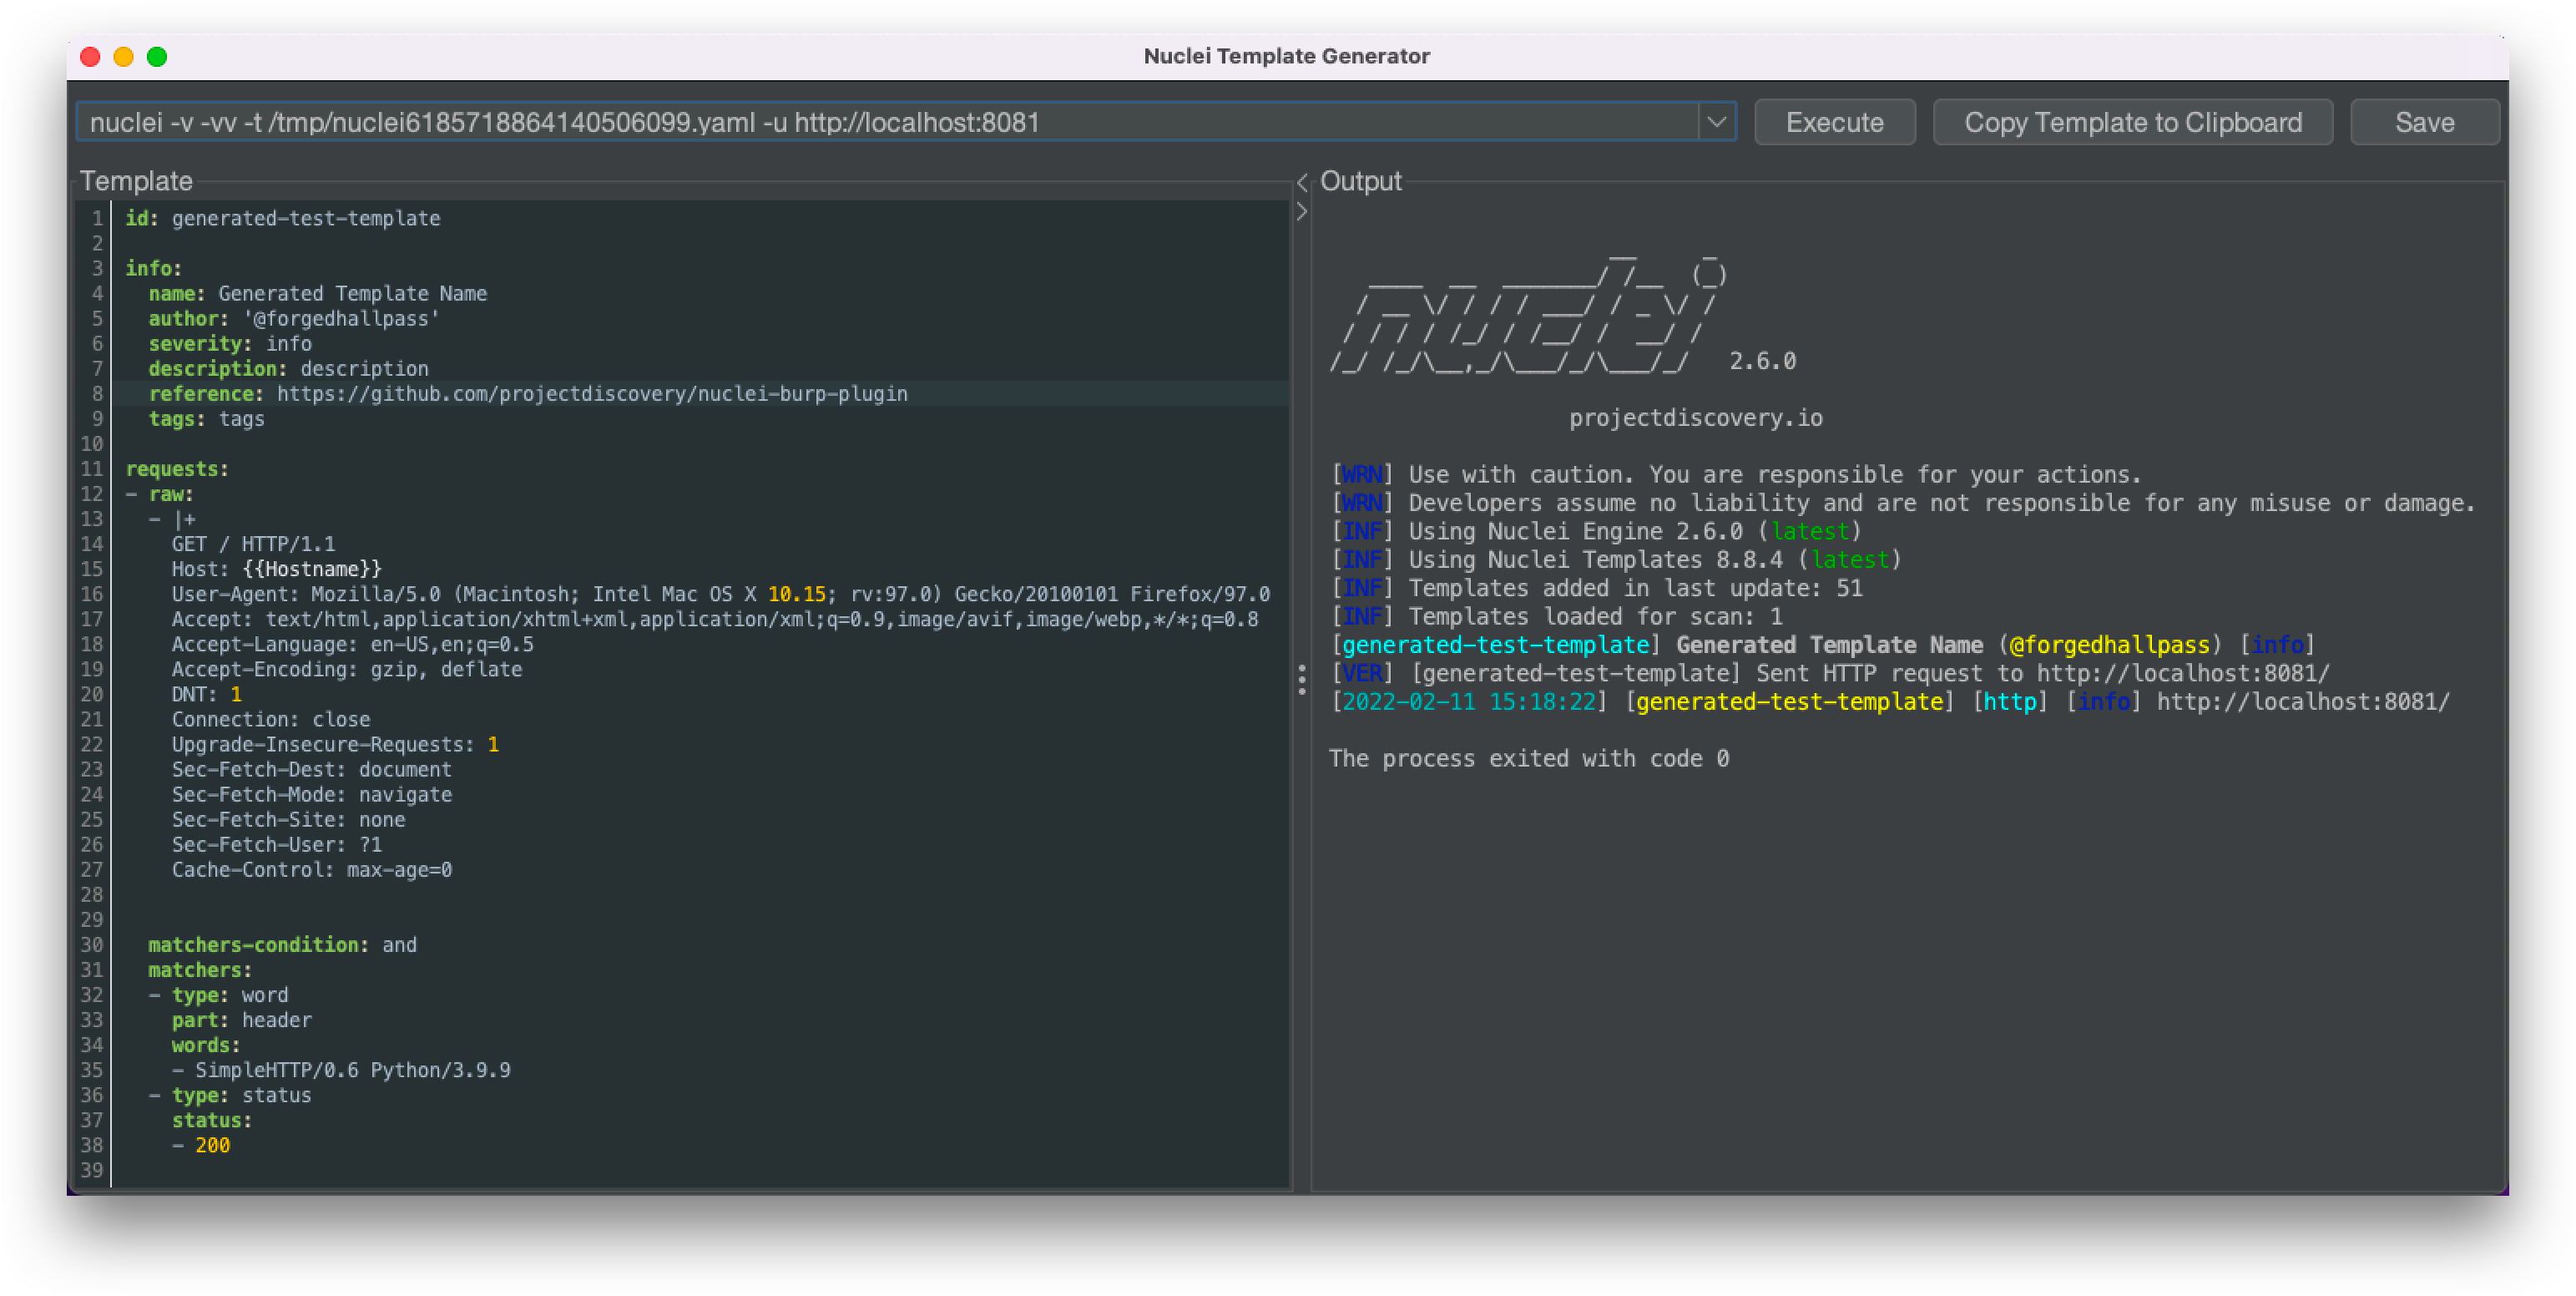
स्क्रीनशॉट
श्रेय
❤️ के साथ @forgedhallpass द्वारा बनाया गया
लाइसेंस
Nuclei और यह प्लगइन MIT License के तहत वितरित किए जाते हैं।

 projectdiscovery/nuclei-burp-plugin