
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 mrr0b0t19/cve-2025-55182-shellinteractive
CVE-2025-55182 के लिए इंटरैक्टिव RCE एक्सप्लॉइट, जो Next.js/React सर्वर घटकों की deserialization कमज़ोरी को लक्षित करता है। इसमें स्वचालित पहचान,…
 securityward/mousejack
Autojack का उपयोग करके सामरिक mousejacking करने के लिए आवश्यक सभी विवरण और चरण
 doyensec/cve-2022-39299_poc_generator
पासपोर्ट-सैमल के कमजोर संस्करणों का उपयोग करके SAML SSO इंटीग्रेशन में प्रमाणीकरण को बायपास करने के लिए एक सरल CVE-2022-39299 PoC एक्सप्लॉइट जनरेटर
 samdecrock/node-cve-2018-4407
CVE-2018-4407 के लिए Node.js PoC शोषण कोड
 r00k5a58/pyc2
सुरक्षा अवधारणाओं को प्रदर्शित करने के लिए python में लिखा गया सरल c2
 cybertechajju/cve-2025-55184-poc-expolit
# CVE-2025-55184 के लिए पेशेवर-स्तरीय डिनायल ऑफ सर्विस (DoS) शोषण फ्रेमवर्क, जो React Server Components को लक्षित करता है। इसमें 8 अटैक मोड, WAF…
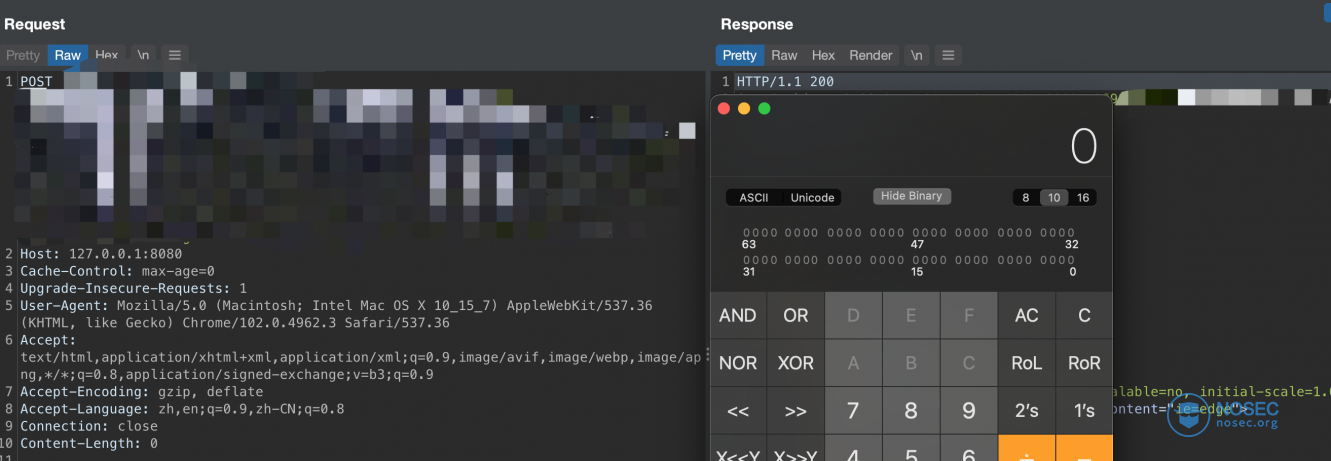 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE Apache Log4j2 के परमाणु-स्तरीय कमजोरी exp के समान एक-क्लिक RCE शोषण है।
 whereisr0da/cve-2018-8414-poc
CVE-2018-8414 Windows Package Setting RCE भेद्यता का सरल poc
 fallen-angel-systems/fas-judgement-oss
ओपन-सोर्स प्रॉम्प्ट इंजेक्शन हमला कंसोल। किसी भी एंडपॉइंट पर वर्गीकृत हमलों को चलाकर AI सुरक्षा का परीक्षण करें।
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway दूरस्थ कोड निष्पादन भेद्यता POC, कमांड निष्पादन के आधार पर रिवर्स शेल ऑपरेशन जोड़ा गया
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) एक Microsoft Office ज़ीरो-डे भेद्यता है जिसे हाल ही में खोजा गया है। यह एक उच्च-गंभीरता वाली भेद्यता है जिसका हैकर्स रिमोट…
 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Elementor Pro Forms का File Upload फ़ील्ड सत्यापन और फ़ाइल प्रोसेसिंग को दो अलग-अलग लूपों में संभालता है, जिनमें खाली अपलोड…
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 मेमशेल
 rmikehodges/hidensneak
क्षणिक पैठ परीक्षण के लिए एक CLI
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1 पर CVE-2018-16763 के लिए RCE ट्रिगर करने हेतु एक्सप्लॉइट और इंटरैक्टिव शेल।
 111ddea/cve-2018-2894
cve-2018-2894 दूसरों से भिन्न उपयोग विधि।
 rvzsec/cve-2022-28368
Dompdf RCE PoC एक्सप्लॉइट - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
burp नकली IP ब्रूटफोर्स स्क्रिप्ट








