#1
 blueisbeautiful/cve-2025-3515
WordPress फ़ाइल अपलोड RCE एक्सप्लॉइट
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
CVE-2025-55182 Next.js RCE भेद्यता का स्वचालित रूप से पता लगाने के लिए burp का उपयोग करें
 kimstars/ashwesker-cve-2026-21509
Microsoft Office सुरक्षा सुविधा बाईपास (CVE-2026-21509) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। सुरक्षा नियंत्रणों का परीक्षण करने और पैच को मान्य करने…
 cvencoder/cve-2019-0708
CVE-2019-0708 (BlueKeep) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण स्क्रिप्ट, जो RDP कमजोरी को लक्षित करके बिना पैच वाले Windows सिस्टम पर दूरस्थ कोड निष्पादन…
 vesche/cve-2019-10475
Jenkins build-metrics प्लगइन CVE-2019-10475 के लिए रिफ्लेक्टेड XSS प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, दुर्भावनापूर्ण पेलोड उत्पन्न करने के लिए Python…
 redteampentesting/moodle-rce-calculatedquestions
मूडल कैलकुलेटेड प्रश्नों में RCE के विश्लेषण के लिए स्क्रिप्ट्स (CVE-2024-43425)
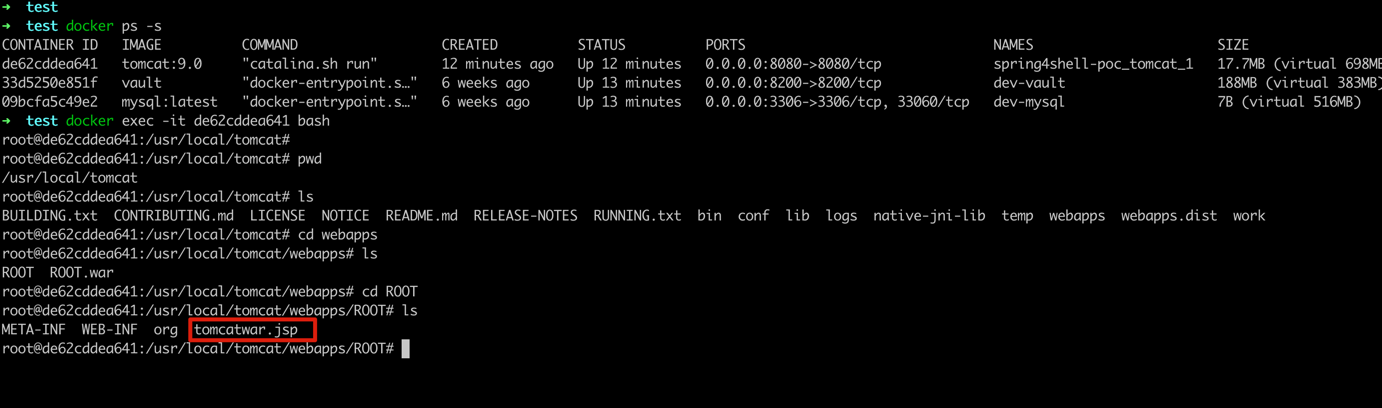 weijilab/spring4shell-poc
Spring4Shell (CVE-2022-22965) रिमोट कोड एक्ज़ीक्यूशन भेद्यता को एक Python एक्सप्लॉइट स्क्रिप्ट के साथ पुनरुत्पादित करता है, जो परीक्षण और सत्यापन के…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Rejetto HTTP File Server में अप्रमाणित RCE दोष (CVE-2024-23692)
 aaaademo/confluence-eviljar
CVE-2023-22515 के साथ सहयोग करके पृष्ठभूमि में jar पैकेज अपलोड करके RCE प्राप्त करें
 syfi/cve-2017-0199
अनुसंधान और पहचान विकास के लिए CVE-2017-0199 का शोषण करने वाला दुर्भावनापूर्ण RTF दस्तावेज़ नमूना।
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 रिमोट कोड एक्ज़ीक्यूशन
 b4kesn4ke/cve-2014-6271
Shellshock exploit उर्फ CVE-2014-6271
 ajdumanhug/cve-2023-46818
ISPConfig <= 3.2.11 (language_edit.php) PHP कोड इंजेक्शन कमजोरी के लिए CVE-2023-46818 Python3 शोषण
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX सिमलिंक फ़िल्टर बाइपास
 user0x1337/cve-2022-39227
CVE-2022-39227 : अवधारणा प्रमाण
 me2nuk/cve-2022-22965
JDK 9+ पर डेटा बाइंडिंग के माध्यम से Spring Framework RCE / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
वर्डप्रेस प्लगइन Canto < 3.0.5 - दूरस्थ फ़ाइल समावेशन (RFI) और दूरस्थ कोड निष्पादन (RCE)