
 arno0x/embedinhtml
किसी भी फ़ाइल को HTML फ़ाइल में एम्बेड करें और छुपाएं

लेखक: Arno0x0x - @Arno0x0x
यह टूल एक फ़ाइल (किसी भी प्रकार की फ़ाइल) लेता है, उसे एन्क्रिप्ट करता है, और उसे एक HTML फ़ाइल में संसाधन के रूप में एम्बेड करता है, साथ ही एक स्वचालित डाउनलोड रूटीन जो एम्बेडेड संसाधन पर क्लिक करने वाले उपयोगकर्ता का अनुकरण करता है।
फिर, जब उपयोगकर्ता HTML फ़ाइल ब्राउज़ करता है, तो एम्बेडेड फ़ाइल फ्लाई पर डिक्रिप्ट हो जाती है, एक अस्थायी फ़ोल्डर में सहेजी जाती है, और फिर फ़ाइल उपयोगकर्ता को इस प्रकार प्रस्तुत की जाती है जैसे कि वह रिमोट साइट से डाउनलोड हो रही हो। उपयोगकर्ता के ब्राउज़र और प्रस्तुत फ़ाइल प्रकार के आधार पर, फ़ाइल ब्राउज़र द्वारा स्वचालित रूप से खोली जा सकती है।
यह टूल दो रूपों में आता है, जो समान समग्र कार्यक्षमता प्रदान करते हैं लेकिन इसके उपयोग के तरीके में कुछ मामूली बदलावों के साथ:
एक python स्क्रिप्ट जो एक टेम्पलेट के आधार पर आउटपुट HTML फ़ाइल उत्पन्न करती है, RC4 एन्क्रिप्शन रूटीन का उपयोग करते हुए, और आउटपुट फ़ाइल के भीतर डिक्रिप्शन कुंजी एम्बेड करती है। परिणामी HTML को या तो लक्षित उपयोगकर्ता द्वारा ब्राउज़ किया जा सकता है या अटैचमेंट के रूप में भेजा जा सकता है।
एक HTML/Javascript जिसमें आप एन्क्रिप्ट होने के लिए फ़ाइल खींच सकते हैं, जो WebCrypto API का उपयोग करके आउटपुट HTML फ़ाइल उत्पन्न करता है, लेकिन डिक्रिप्शन सामग्री (कुंजी और काउंटर) एम्बेड नहीं करता। इसके बजाय, डिक्रिप्शन सामग्री URL पैरामीटर के एक सेट के रूप में प्रदर्शित होती है जिसे HTML परिणामी फ़ाइल की ओर इंगित URL में जोड़ा जाना है: http(s)://hosting.server.com/result.html#hexencodedkey!hexencodedcounter। इसलिए परिणामी HTML फ़ाइल को अटैचमेंट के रूप में नहीं भेजा जा सकता।
इस तकनीक का मुख्य लाभ यह है कि डिक्रिप्शन सामग्री फ़ाइल में ही एम्बेड नहीं होती, इसलिए किसी भी सिस्टम द्वारा पेलोड का विश्लेषण और यहां तक कि पुनर्प्राप्ति को रोका जाता है जिसके पास पूर्ण URL नहीं है (जैसे: इंटरसेप्टिंग प्रॉक्सी)।
पार्श्व नोट:
यह टूल महान 'demiguise' टूल से प्रेरित और व्युत्पन्न है: https://github.com/nccgroup/demiguise
बाइनरी इनपुट (XLL फ़ाइल से) पर उपयोग किया जाने वाला b64AndRC4 फ़ंक्शन इनका मिश्रण है: https://gist.github.com/borismus/1032746 और https://gist.github.com/farhadi/2185197
आसान दुर्भावनापूर्ण XLL निर्माण के लिए https://gist.github.com/Arno0x/f71a9db515ddea686ccdd77666bebbaa देखें जो एक दुर्भावनापूर्ण दस्तावेज़ का एक आदर्श उदाहरण है जिसे कोई इस विधि से वितरित करने का प्रयास कर सकता है।
HTML टेम्पलेट (html.tpl फ़ाइल) में अपनी स्वयं की कुंजी पर्यावरणीय व्युत्पत्ति फ़ंक्शन को नीचे 'keyFunction' के स्थान पर सम्मिलित करने की सलाह दी जाती है। आपको अपनी कुंजी को पर्यावरण से व्युत्पन्न करना चाहिए ताकि यह केवल आपके इच्छित लक्ष्य पर काम करे (और सैंडबॉक्स में नहीं)।
कुछ पेलोड उदाहरण फ़ाइलें payloads_examples निर्देशिका में प्रदान की गई हैं। उदाहरण के लिए calc.xll एक एक्सेल ऐड-इन (XLL) फ़ाइल है जिसमें calc.exe प्रक्रिया लॉन्च करने के लिए x86 प्रक्रियाओं के लिए एक मेटास्प्लॉइट शेलकोड है।
Python स्क्रिप्ट का उपयोग करना
1/ XLL फ़ाइल से एक गुप्त कुंजी के साथ दुर्भावनापूर्ण html फ़ाइल उत्पन्न करें:
python embedInHTML.py -k mysecretkey -f example_calc.xll -o index.html
2/ HTML फ़ाइल को एक वेब सर्वर पर एक्सपोज़ करें (आप वैकल्पिक रूप से -w फ्लैग से अपने लिए एक शुरू कर सकते हैं)
HTML/Javascript का उपयोग करना
1/ embedInHTML.html फ़ाइल को ब्राउज़र में खोलें
2/ पेलोड फ़ाइल को पेज पर खींचें (आप वैकल्पिक रूप से आउटपुट फ़ाइल नाम बदल सकते हैं)
3/ परिणामी फ़ाइल को सहेजें और URL पैरामीटर के रूप में डिक्रिप्शन सामग्री को फ़ाइल नाम में जोड़ने के लिए नोट करें इस रूप में: http(s)://hosting.server.com/result.html#hexencodedkey!hexencodedcounter
अंततः...
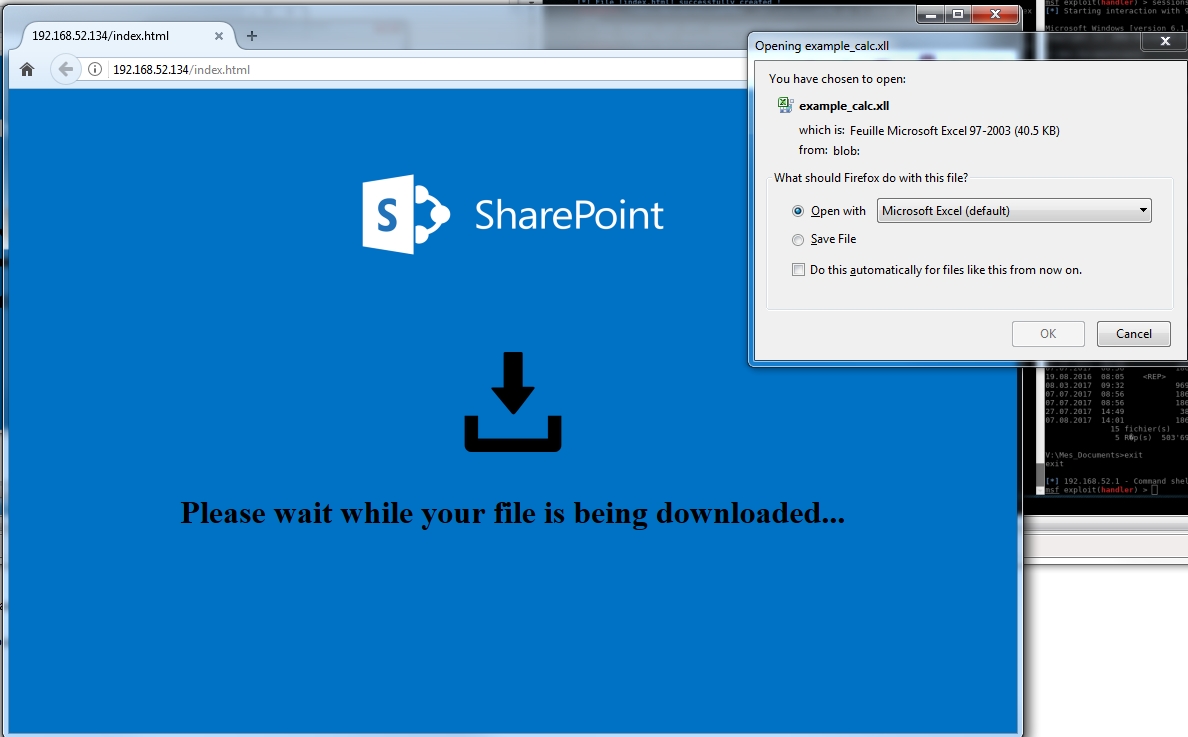
लक्ष्य के ब्राउज़र को html फ़ाइल पर इंगित करें और जादू होने दें:
यह टूल केवल कानूनी और वैध तरीके से उपयोग करने का इरादा है:
एम्पायर के लेखकों को उद्धृत करते हुए: वैध इन्फोसेक उद्योग के लिए उपयोगी आक्रामक उपकरण बनाने के साथ-साथ दुर्भावनापूर्ण अभिनेताओं को उनका दुरुपयोग करने से रोकने का कोई तरीका नहीं है।






